


Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

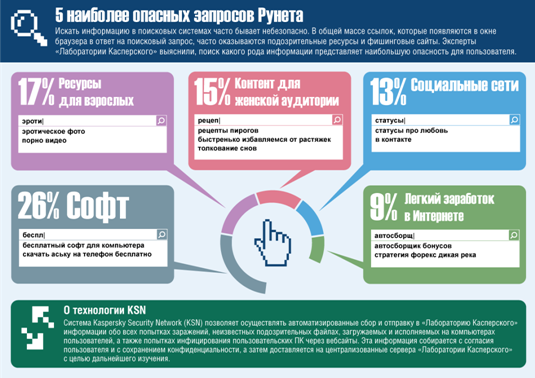
Поиск информации в Сети может быть сопряжен с риском для безопасности компьютера и привести к печальным последствиям для его владельца. В общей массе ссылок, которые появляются в окне браузера в ответ на поисковый запрос, часто оказываются подозрительные ресурсы и фишинговые сайты. На основе данных, полученных с помощью облачной системы мониторинга Kaspersky Security Network, эксперты «Лаборатории Касперского» определили 5 наиболее опасных запросов российских интернет-пользователей.


5 наиболее опасных запросов Рунета

В первую очередь под прицелом киберпреступников оказываются любители бесплатного и пиратского софта. При запросах на эту тему 26% полученных ссылок ведут на зараженные ресурсы. При этом, как отметили в ходе исследования эксперты «Лаборатории Касперского», использование слова «бесплатно» существенно увеличивает риск получить в итоге ссылку на вредоносный контент.

На втором месте по степени опасности находятся запросы информации «для взрослых», которая традиционно используется злоумышленниками для распространения зловредов. 17% ссылок, обнаруженных с помощью поисковых систем на эту тему, могут привести любителей «клубнички» на ресурсы киберпреступников.

Замыкают тройку лидеров темы, близкие женской аудитории. В 15% случаев опасными являются ссылки на сайты с кулинарными рецептами, толкованиями сновидений, советами по уходу за собой и т.п. В подобных случаях злоумышленники пользуются невысоким уровнем знаний по информационной безопасности интернет-пользователей, которые, как правило, интересуются этими темами.

Не обошли вниманием киберпреступники и всевозможные социальные сети, популярность которых сегодня стремительно растет. Вредоносными оказываются 13% ссылок по запросам, связанным с такими ресурсами и активностями в них. Наконец, замыкает рейтинг поиск легкого заработка в Интернете – почти каждая десятая полученная ссылка (9%) грозит заражением компьютера пользователя.

«Сегодня в Интернете можно найти практически любую информацию. Этим активно пользуются киберпреступники, которые распространяют вредоносный код под видом легального контента, – говорит Юрий Наместников, старший вирусный аналитик «Лаборатории Касперского». – Пользователю не всегда хватает собственных знаний и интуиции, чтобы «вычислить» опасную ссылку. С такой задачей помогает справиться специальный веб-фильтр. В нашем новом продукте Kaspersky Internet Security 2012 такой модуль проверки оценивает ссылки в соответствии с категорией опасности. Благодаря этому пользователь может принять обоснованное решение, доверять им или нет».

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru