К такому мнению пришли исследователи в области безопасности компании AVAST software. Недавнее исследование вирусной лаборатории AVAST Virus Lab показало, что руткиты семейства Alureon (TDL4/TDL3) поражают компьютеры пользователей в 74% случаев из 100%. Притом, что наиболее уязвимыми к ним являются нелицензионные копии операционной системы Windows XP.
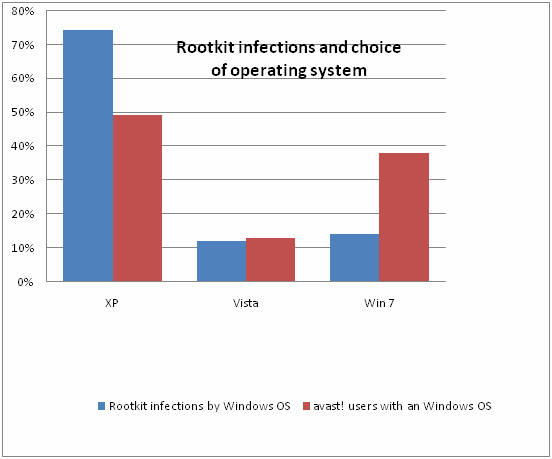
В ходе полугодового исследования было собрано более 630000 образцов, и выяснилось, что 74% из них было обнаружено на компьютерах, работающих на базе операционной системы Windows XP, 17% на Vista и 12% на Windows 7. Такой результат эксперты связывают с тем, что, не смотря на ее возраст, XP все еще остается наиболее популярной платформой у пользователей. Это подтверждается другими данными, согласно которым 49% пользователей avast! предпочитают работать именно на Windows XP, в то время как 38% выбрали последнюю версию системы Windows 7 и лишь 13% - версию Vista.
По мнению главного исследователя и эксперта по руткитным технологиям Пржемыслава Гмерека, скорее всего своей популярностью Windows XP обязана пиратским копиям, в которых не поддерживается функция обновления. Вследствие этого платформа является наиболее уязвимой к данному типу вредоносных программ. Надо сказать, что руткиты являются очень хорошим инструментом для извлечения интересующей информации, в частности это касается персональных данных, заметил он.
Однако специалисты отмечают, что, не смотря на то, что Windows 7 относительно новая и имеет множество защитных механизмов, таких как функция контроля учетных записей (UAC), Patchguard и цифровая подпись драйверов, она все же не имеет иммунитета к этим вредоносам.
Киберпреступники продолжают искать новые варианты обхода всевозможной защиты, одним из которых стало использование главной загрузочной записи жестко диска (MBR). Такой метод сокрытия вредоноса стал наиболее популярным, и как показало исследование, он был обнаружен в 62% случаев. 27% приходится на механизм инфицирования системных драйверов. Причем среди всех имеющихся версий зловредов этого класса наиболее излюбленной остается Alureon (TDL4/TDL3); он был обнаружен в 74% случаев.
Как отметил г-н Гмерек, пользователям надлежит регулярно загружать обновления для используемых антивирусных продуктов, невзирая на то, является ли установленная у них операционная система лицензионной или нет. А в случае появления малейших подозрений провести сканирование системы с помощью имеющихся на рынке инструментов, например aswMBR. Кроме того, антивирус avast! является единственным решением, в котором включена технология обнаружения руткитов на этапе загрузки, а также при сканировании в ручном режиме.
Заметим, что функция "анти-руткит" имеется как в платных, так и в бесплатных версиях антивируса.