


Winlock по-белорусски

Winlock по-белорусски

Компания ВирусБлокАда сообщает о появлении «национального» Trojan.Winlock, ориентированного на белорусских пользователей Windows и требующего у них передать злоумышленникам некоторую сумму в белорусских рублях на электронный кошелек WebMoney.


Trojan.Winlock - семейство вредоносных программ, которые блокируют или затрудняют работу с операционной системой и требуют перечисления денег злоумышленникам за восстановление работоспособности компьютера. Впервые появились в конце 2007 года. Широкое распространение трояны-вымогатели получили зимой 2009—2010 года, когда по данным российских антивирусных компаний оказались заражены десятки тысяч компьютеров, преимущественно среди пользователей русскоязычного Интернета. Второй всплеск активности такого вредоносного ПО пришелся на весну 2010 года, об этом говорит и количество обращений в службу технической поддержки нашей компании.


С точки зрения архитектуры программирования, Trojan.Winlock реализован достаточно примитивно, что характерно для всех вредоносных программ этого семейства.

Белорусский Winlock представляет собой исполняемый файл, написанный на языке высокого уровня Borland Delphi, упакован криптором на языке программирования Visual Basic. Попадая в систему, троян записывает ссылку на самого себя в ветке системного реестра, которая отвечает за автозагрузку приложений. После этого троянская программа завершает процесс explorer.exe (Рабочий стол) и taskmgr.exe (Диспетчер задач). В результате блокируется нормальная работа Windows как в обычном, так и в безопасном режиме.

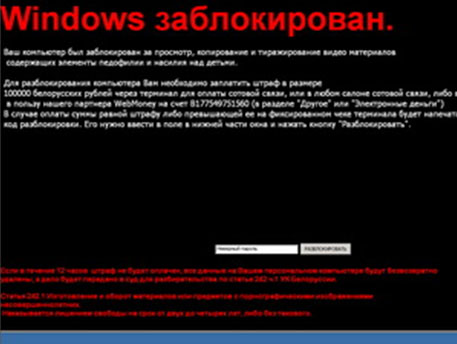
Окно программы, блокирующее Рабочий стол Windows, сообщает о том, что:

«Ваш компьютер был заблокирован за просмотр, копирование и тиражирование видео материалов содержащих элементы педофилии и насилия над детьми. Для разблокирования компьютера Вам необходимо заплатить штраф в размере 100000 белорусских рублей через терминал для оплаты сотовой связи, или в любом салоне сотовой связи, либо в пользу нашего партнера WebMoney на счет ВXXXXXXXXXXXX (в разделе "Другое" или "Электронные деньги") В случае оплаты суммы равной штрафу либо превышающей ее на фиксированном чеке терминала будет напечатан код разблокировки. Его нужно ввести в поле в нижней части окна и нажать кнопку "Разблокировать". Если в течение 12 часов штраф не будет оплачен, все данные на Вашем персональном компьютере будут безвозвратно удалены, а дело будет передано в суд для разбирательства по статье 242 ч.1 УК Белоруссии. Статья 242.1 Изготовление и оборот материалов или предметов с порнографическими изображениями несовершеннолетних. Наказывается лишением свободы на срок от двух до четырех лет, либо без такового.»

Следует отметить, что это — редкий случай появления именно «белорусского» троянца-блокировщика, требующего от пользователя перевести некоторую сумму на электронный кошелек WebMoney.


Код разблокировки троянца – 079156005

anti-virus.by

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru