


Злоумышленники переключились с MBR на загрузчик NTFS-раздела

Злоумышленники переключились с MBR на загрузчик NTFS-раздела

В последнее время модифицирование областей жесткого диска, ответственных за начальную загрузку системы, становится все более популярным у злоумышленников. При этом если раньше изменению подвергалась MBR (основная загрузочная запись), то сейчас злоумышленники переключились на заражение кода загрузчика NTFS-раздела.


Недавно был обнаружен интересный зловред — Cidox. Его особенность в том, что он заражает код загрузочной области загрузочного раздела на жестком диске.

Основной файл Trojan-Dropper.Win32.Cidox «несет на борту» два драйвера-руткита (Rootkit.Win32/Win64.Cidox). Один из них скомпилирован под 32-битную платформу, а второй — под 64-битную, сообщает securelist. 

Исходный компонент Cidox модифицирует начальную область жесткого диска:
Записывает соответствующий драйвер в свободные сектора в начале жесткого диска.
Для заражения выбирает раздел, помеченный как загрузочный в таблице разделов в MBR. Важно отметить, что заражаются только разделы с файловой системой NTFS.

Записывает часть своего кода поверх области Extended NTFS IPL (Initial Program Loader), которая отвечает за разбор таблицы MFT (Master File Table), поиск файла с загрузчиком в корневой директории раздела (ntldr — до Vista, bootmgr — Vista+), считывание этого файла с диска и передачу управления на него. При этом оригинальное содержимое Extended NTFS IPL сохраняется в зашифрованном виде и дописывается в конец зловредного кода.

При следующей загрузке системы будет вызван вредоносный код загрузочной области. Он с помощью известной техники, используя перехват Int 13h и некоторых функций ядра Windows, успешно загрузит вредоносный драйвер в систему. Загруженный драйвер с помощью функции PsSetCreateProcessNotifyRoutine контролирует запуск следующих процессов:

  • svchost.exe 
  • iexplore.exe 
  • firefox.exe 
  • opera.exe 
  • chrome.exe

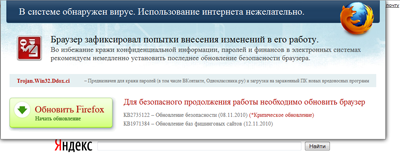
Если обнаружен запуск одного из перечисленных выше процессов, то в него внедряется еще один компонент Cidox — динамическая библиотека (Trojan.Win32.Cidox). Эта библиотека модифицирует любую выдачу браузера, заменяя ее на свою. В результате пользователь видит в окне браузера предложение обновить браузер в связи с тем, что в системе якобы обнаружены те или иные вредоносные программы. В приведенном ниже примере пользователю предлагается обновить браузер в связи с заражением троянцем Trojan.Win32.Ddox.ci.

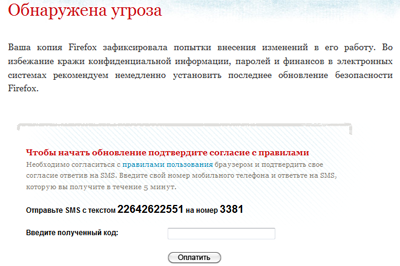
 «Обновление», разумеется, платное. Чтобы его получить, необходимо отправить SMS на короткий номер.

Для каждого из популярных браузеров используются уникально оформленные страницы.

Отметим, что новую версию браузера на самом деле можно скачать бесплатно с сайта производителя. Таким образом, запугивая пользователей, злоумышленники просто вымогают у них деньги.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru