Наибольшую прибыль онлайн-преступники получают от инфицирования ПК через неустановленные обновления для браузера и его компонентов. При этом по результатам анализов, проведенных специалистами лаборатории G Data, наиболее популярными являются открытые пробелы в системе безопасности в плагинах браузера.
При таком сценарии преступники не используют актуальные уязвимости. Только за прошлый месяц четыре из десяти компьютерных вредителей из Топ 10 были нацелены на уязвимости Java, для которых Oracle выпустил обновления еще в марте 2010!! Немецкий производитель ИТ-решений также отмечает дальнейший рост количества вредоносных программ, устанавливающих поддельное антивирусное ПО или провоцирующих пользователей к установке фальшивых антивирусных программ.
По оценкам экспертов G Data с конца прошлого года индустрия вредоносного ПО была направлена на уязвимости в Java, которые недавно вытеснили из Топ 10 уязвимости в PDF. «Даже если объем устанавливаемых обновлений огромен, пользователи не должны вмешиваться в процесс их установки и деактивировать функцию обновления. Это относится не только к Java, но и ко всем установленным плагинам браузера и к установленным на ПК пользовательским программам», — рекомендует Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data. На интернет-странице www.java.com пользователи могут самостоятельно проверить, установлена ли у них актуальная версия Java и произведены ли все необходимые обновления на и компьютере.
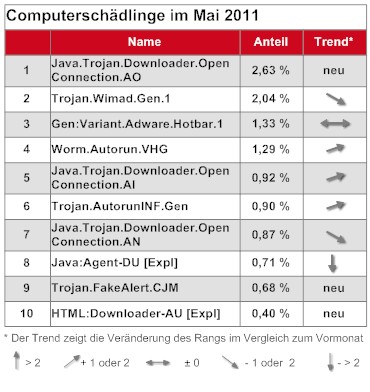
Потенциально нежелательные программы (Potentially Unwanted Programs (PUP))
Эксперты лаборатории безопасности компании G Data также отмечают рост количества вредителей, которые устанавливают нежелательное ПО на ПК, так называемое, PUP.
За прошлый месяц Variant.Adware.Hotbar.1 и Trojan.FakeAlert.CJM, сразу 2 представителя группы, попали в Топ 10 вредоносных программ.
Принцип работы программ различен: от нежелательных рекламных включений, установки шпионского ПО до продажи поддельных антивирусных программ (Scareware). Trojan.FakeAlert.CJM, например, запугивает пользователей сообщениями об инфицировании компьютера, вынуждая их купить предлагаемую «защитную программу» для дезинфекции системы. Жертвы, которые попадаются на эту уловку, получают абсолютно бесполезное и чаще всего опасное ПО, которое вместо того, чтобы обеспечить защиту, загружает вредоносный код, устанавливает его и похищает персональные данные.
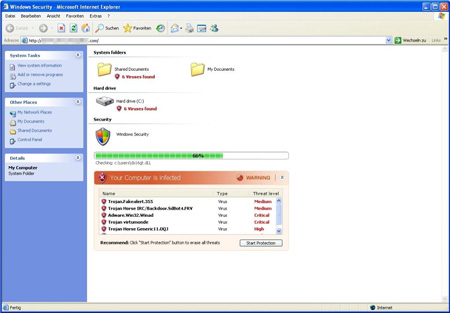
Рис 1: Trojan.FakeAlert.CJM выдает себя за Windows Explorer и инсценирует процесс инфицирования ПК
Информация о компьютерных вредителях из ТОП 10 вредоносных программ
Java.Trojan.Downloader.OpenConnection.AO
Данный троянский загрузчик находится в манипулируемых апплетах Java на веб-сайтах. Если апплет загружается, он генерирует URL из параметров, а загрузчик загружает вредоносный исполняемый файл в компьютер пользователя и исполняет его. Эти файлы могут представлять любой вид вредоносного ПО. Загрузчик использует уязвимость CVE-2010-0840 для того, чтобы проникнуть в Java-Sandbox и записать данные на систему.
Trojan.Wimad.Gen.1
Этот троянец выдает себя за обычный аудио-файл в формате .wma, который воспроизводится только после установки специального кодека на системы с Windows. Если файл исполняется пользователем, взломщик может установить любой вредоносный код на систему. Инфицированные аудио-файлы распространяются преимущественно через P2P-сети.
Gen:Variant.Adware.Hotbar.1
Данный поддельный антивирус устанавливается преимущественно незаметно для пользователей как часть бесплатного пакета программного обеспечения, такого как VLC, XviD или подобного, которые загружаются не производителем, а из других источников. Подозрительными спонсорами
этого актуального ПО являются 'Clickpotato' и 'Hotbar'. Все пакеты „Pinball Corporation“ имеют цифровой номер и запускаются автоматически при каждом запуске Windows и обозначаются в виде иконки в трее.
Worm.Autorun.VHG
Этот вредитель представляет собой червь, который распространяется на операционных системах Windows с помощью функции autorun.inf. Он использует внешние запоминающие устройства, такие как USB-носители и мобильные жесткие диски. Он является интернет- и сетевым червем и использует уязвимость CVE-2008-4250.
Java.Trojan.Downloader.OpenConnection.AI
Данный троянский загрузчик находится в манипулируемых Java-апплетах на веб-сайтах. Если апплет загружается, он генерирует URL из параметров, а загрузчик загружает вредоносный исполняемый файл в компьютер пользователя и исполняет его. Эти файлы могут представлять любой вид вредоносного ПО. Загрузчик использует уязвимость CVE-2010-0840 для того, чтобы проникнуть в Java-Sandbox и локально записать данные.
Trojan.AutorunINF.Gen
Данный вредитель производит родовое распознавание известных и неизвестных вредоносных файлов autorun.inf. Данные файлы являются файлами автозапуска, которые используют флешки, ВЗУ,CD и DVD в качестве механизмов распространения компьютерных вредителей.
Java.Trojan.Downloader.OpenConnection.AN
Данный троянский загрузчик находится в манипулируемых Java-апплетах на веб-сайтах. Если апплет загружается, он генерирует из параметров URL, а загрузчик загружает вредоносный исполняемый файл в компьютер пользователя и исполняет его. Эти файлы могут представлять любой вид вредоносного ПО. Загрузчик использует уязвимость CVE-2010-0840 для того, чтобы проникнуть в Java-Sandbox и записать данные на систему.
Java:Agent-DU [Expl]
Данный вредитель, базирующийся на Java, является апплетом-загрузчиком, который пытается обойти защитные механизмы Sandbox через уязвимость CVE-2010-0840 для того, чтобы загрузить дополнительные вредители в компьютер пользователя. Апплет обходит Sandbox и может, например, исполнить загруженный файл .EXE, чего обычный апплет сделать не может, так как Java-Sandbox может прервать этот процесс.
Trojan.FakeAlert.CJM
Этот вредитель пытается провоцировать пользователя к загрузке фальшивых антивирусных программ. Веб-сайт копирует Windows Explorer и демонстрирует многочисленные инфекции. Как только пользователь кликает по любому пункту на веб-сайте, предлагается файл для загрузки, который как раз содержит поддельный антивирус, один из вариантов „System Tool“.
HTML:Downloader-AU [Expl]
Это вредитель, базирующийся на Java, является апплетом, который загружает HTML-страницу. Данная подготовленная HTML-страница пытается через уязвимость (описанную в CVE-2010-4452) загрузить URL в уязвимую виртуальную машину Java. Таким образом, взломщик пытается обойти защитные механизмы виртуальной машины и получить возможность производить любые действия на компьютере.
Методика
Программа по борьбе с вредоносным ПО рассчитывает на силы онлайн-сообщества. Каждый клиент G Data может принять в ней участие. Для этого необходимо только активировать функцию в своей программе. Как только отражается атака компьютерного вредителя, результаты анонимно передаются в лабораторию безопасности. Информация о вредителях собирается и статистически обрабатывается в лаборатории G Data.












