


YouTube распространяет спам о канадских аптеках

YouTube распространяет спам о канадских аптеках

Знаменитый сервис компании Google YouTube помогает в рассылке спама об онлайн-аптеках. Это еще один пример, когда известный бренд используется злоумышленниками для осуществления своих коварных планов. И YouTube с его более двумя миллиардами просмотров в день стал в центре внимания.


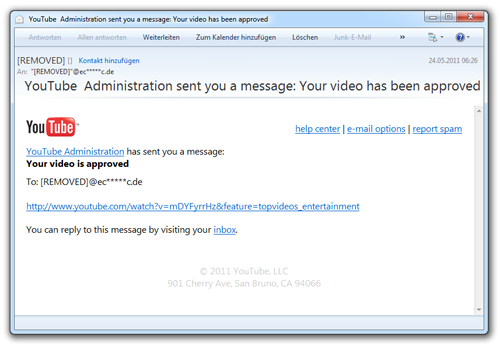
Рассылаемые сообщения от администратора YouTube выглядят очень правдоподобно, что почти не выдает злого умысла киберпреступников. Вот пример письма.


Тема письма, которое владелец аккаунта на YouTube получает по электронной почте:

• Администрация YouTube отправила вам письмо: ваше видео было одобрено администрацией

• Администрация YouTube отправила вам письмо: предупреждение о незаконном видео

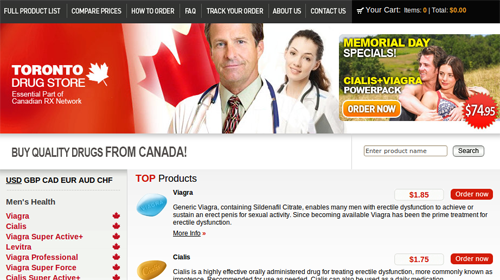
Ссылка, указанная в каждом письме, ведет на не непроверенные веб-сайты, с которых запрос переправляется на сайт канадской онлайн-аптеки. Среди них немало взломанных официальных сайтов медицинских учреждений и фальшивых страниц несуществующих аптек:

• tabletrxdrugstorepills.com
• medicarerxdrugstore.com
• idldoctor.com


В соответствии с последним отчетом о продаже медикаментов в Интернете (Internet Drug Outlet report) почти 95 % проверенных сайтов не соответствуют международным стандартам и/или стандартам ассоциации NABP (National Association of Boards of Pharmacy) о безопасности пациентов. Они также обозначены в списке «нерекомендованных для интернет-покупок» на сайте NABP.

Эта цифра 95 % не изменилась в сравнении с данными прошлогоднего отчета NABP, что свидетельствует о плачевном положении дел с онлайн-продажами медикаментов.

Специалисты лаборатории безопасности G Data советуют не пользоваться услугами подобных аптек и не подвергать ваше здоровье опасности от использования фальшивых медикаментов! Также не вводите данные кредитных карт или другую личную информацию, которая будет в дальнейшем использоваться для обогащения преступников. И, имейте в виду, что во время посещения таких сайтов ваш компьютер может подхватить компьютерный вирус, которые не смогут вылечить какие-либо из предлагаемых на сайте препаратов.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru