


Утилита FakeAV Cleaner от G Data не оставляет шанса поддельным антивирусам

Утилита FakeAV Cleaner от G Data не оставляет шанса поддельным антивирусам

...

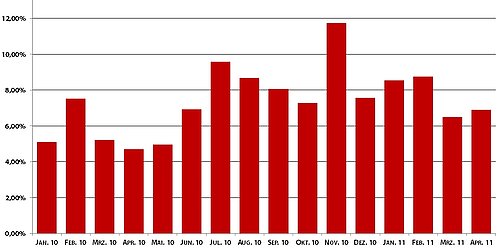
Компания G Data Software сообщает о значительном увеличении количества поддельных антивирусных программ, так называемого программного обеспечения Scareware. Только за последние 15 месяцев количество фальшивых антивирусов увеличилось более чем на 35%. Бесполезные опасные программы инфицируют ПК пользователя после установки. Мошенники предлагают произвести подозрительную дезинфекцию системы после приобретения «полной версии» продукта. C сегодняшнего дня компания G Data предлагает бесплатную утилиту для самой активной опасной группы вредителей „System Tool“.


«Разработка и распространение фальшивых антивирусов превратилось в очень привлекательное дело для киберпреступников, так как с помощью этих бесполезных программ мошенники получили возможность хорошо заработать. С одной стороны они получают прибыль от продажи программ. С другой стороны к ним попадает информация о кредитных картах пользователей. Кроме того, с помощью этой программы, им удается инфицировать компьютеры пользователей и далее установить любые другие вредоносные программы на компьютер», — сообщил Ральф Бенцмюллер, руководитель лаборатории безопасности компании G Data. «Семейство фальшивого ПО System Tools, к которому относится и WinHDD, значительнее всего распространился за последние 12 месяцев».

Количество фальшивых антивирусов за последние 15 месяцев


Пользователи могут установить утилиту G Data FakeAV Cleaner следующим способом:

Без специальной программы удалить фальшивые антивирусы с жесткого диска или ОС практически невозможно. Вредоносную программу „System Tool" невозможно удалить вручную. С помощью утилиты G Data FakeAV Cleaner пользователи могут удалить фальшивое антивирусное ПО из ПК. Процесс установки прост:

1. Загрузите утилиту: G Data FakeAVCleaner “System Tool” в инфицированную систему Windows с официального сайта G Data Software

2. В случае если Вы загружаете утилиту с другого компьютера, скопируйте exe-файл в инфицированную систему Windows.

3. Запустите G Data FakeAVCleaner под названием svchost.exe

4. После завершения удаления необходимо перезапустить Ваш компьютер.


Как защититься от инфицирования поддельным антивирусным ПО:

  • Используйте настоящее полнофункциональное антивирусное ПО с актуальными антивирусными сигнатурами, http-фильтрами и т.д. для обеспечения защиты Вашего ПК и данных.
  • Если Вы загружаете программное обеспечение из Интернет, лучше всего пользоваться веб-сайтами вендоров или загружать его с сайтов с очень хорошей репутацией.
  • Поддерживайте операционную систему в актуальном состоянии и обновляйте браузер до последней версии и регулярно устанавливайте обновления.
  • Не кликайте бездумно по ссылкам. Сайты и списка в начале этой новости могут привлечь пользователей с помощью комбинаций слов, имеющих отношение к ПО и антивирусному бизнесу.
  • Проанализируйте стиль речи и орфографию во всплывающих окнах и предупреждениях. Большое количество ошибок или не имеющие смысла фразы говорят о том, что это жульничество.
  • Более того, сообщения от системы Windows будут отображаться на Вашем языке. Если Вы используете не английскую версию Windows, то сообщения от системы будут появляться так же не на английском языке.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru