


Бесплатные антивирусы набирают обороты

Бесплатные антивирусы набирают обороты

Известность брендов McAfee, Symantec или других разработчиков антивирусных решений вовсе не означает, что они безраздельно доминируют на мировом рынке. К такому выводу пришли специалисты независимой компании OPSWAT.

Недавно OPSWAT опубликовала результаты квартального исследования рынка антивирусной защиты, которое проводилось в период с ноября 2010 по февраль 2011 года. Причем данные основанны исключительно на предпочтениях обычных людей, использующих антивирусы на своих домашних компьютерах. В "опросе" приняло участие 92000 респондентов, находящихся как на территории Северной Америки, так и в других странах мира.

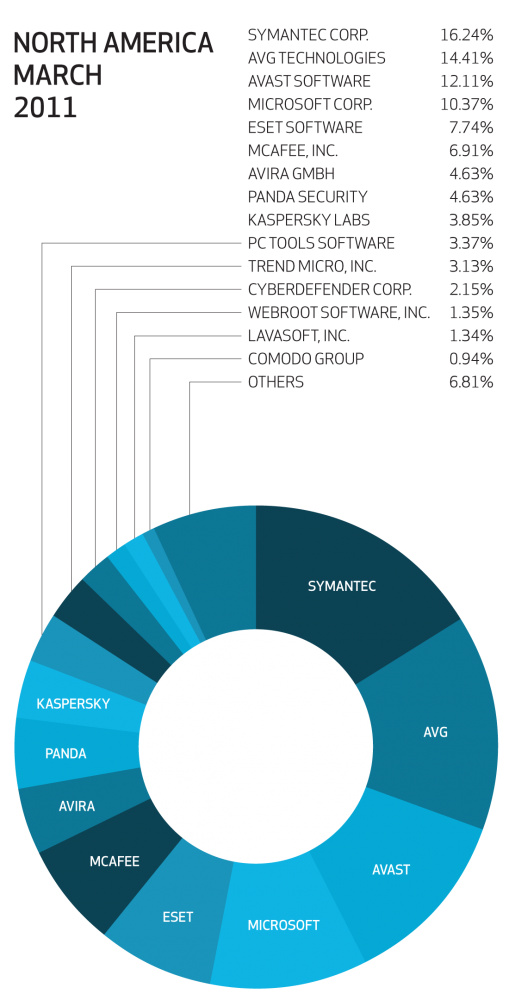
Итак, согласно данным OPSWAT, за последние полгода ситуации на рынке средств защиты от вредоносных программ и других угроз в США сильно не изменилась. Как и прежде компания Symantec продолжает удерживать лидирующие позиции; ее доля составляет 16.24%. Стремительный рост показала AVG. Она занимает второе по популярности место (14.4 %). На третьем и четвертом местах продукты компаний Avast (12.1%) и Microsoft (10.4 %), соответственно (рис. 1).

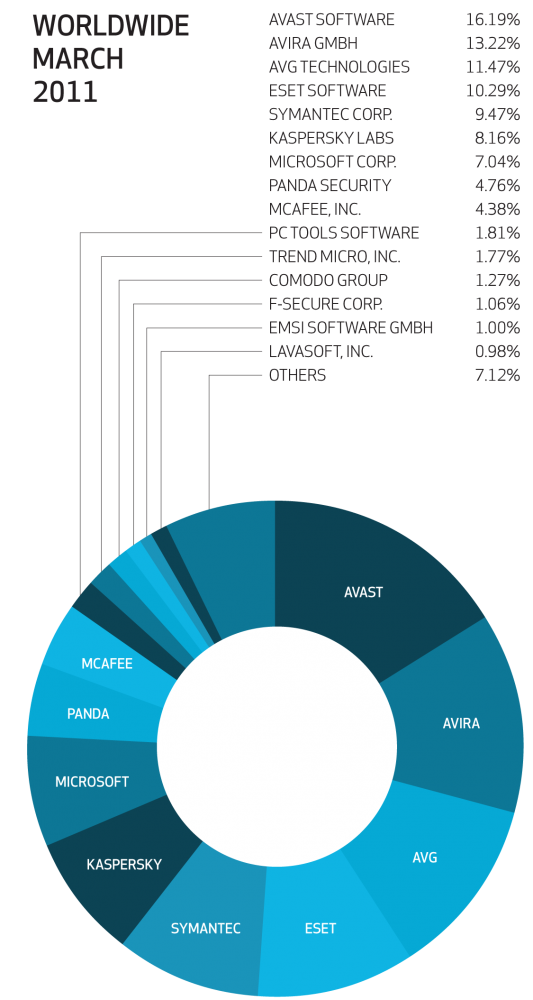
А вот в остальном мире ситуация несколько иная. Результаты «опроса» показали, что доминирующие позиции занимают бесплатные антивирусные решения. В сумме на них приходится более 40% инсталляционной базы. Наиболее популярными являются решения компаний  Avast (16.2 %), Avira (13.2 %), AVG (11.5 %). Однако коммерческие аналоги не спешат сдавать позиции, и следом идут продукты компаний ESET (10.3%), Symantec (9.5%) и "Лаборатории Касперского" (8.2%) (рис. 2).

Для сравнения, приведем результаты аналогичного исследования компании Gfk, в результате которого выяснилось, что российский пользователь больше доверяет защиту своих компьютеров коммерческим антивирусным решениям, разработанных компаниями "Лаборатория Касперского" (43%) и ESET (32%). Но, стоит отметить тот факт, что бесплатный антивирус от компании Avast тоже пришелся по душе нашим согражданам, он занял третье место, отобрав у остальных игроков 27%.

По мнению экспертов Anti-Malware.ru, ситуация на российском рынке скорей исключение из правил и все идет к тому, что среднестатистический пользователь будет выбирать именно бесплатный продукт. Кстати сказать, подтверждение тому уже есть. Недавно компания Avast заявила, что количество их активных пользователей в месяц, находящихся на территории нашей страны  превысило отметку 7 миллионов, притом, что их общая база пользователей в мире составляет более 150 миллионов. Сейчас же, по оценке Anti-Malware.ru, на российском антивирусном рынке в сегменте персональных пользователей почти безраздельно правят "Лаборатория Касперского" и Eset - более 80%.


Рисунок 1. Данные исследования в США.        Рисунок 2. Данные исследования в мире.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru