


Бесплатные антивирусы набирают обороты

Бесплатные антивирусы набирают обороты

Известность брендов McAfee, Symantec или других разработчиков антивирусных решений вовсе не означает, что они безраздельно доминируют на мировом рынке. К такому выводу пришли специалисты независимой компании OPSWAT.

Недавно OPSWAT опубликовала результаты квартального исследования рынка антивирусной защиты, которое проводилось в период с ноября 2010 по февраль 2011 года. Причем данные основанны исключительно на предпочтениях обычных людей, использующих антивирусы на своих домашних компьютерах. В "опросе" приняло участие 92000 респондентов, находящихся как на территории Северной Америки, так и в других странах мира.

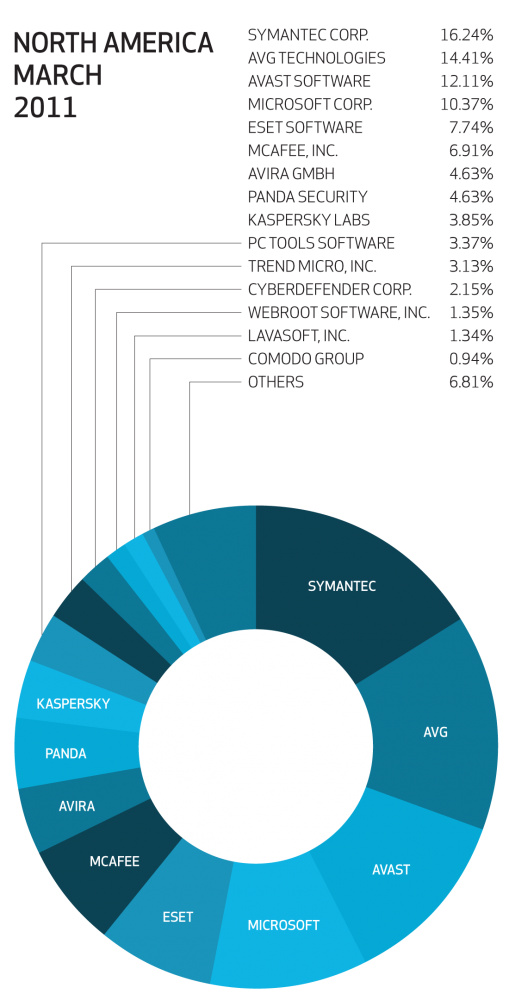
Итак, согласно данным OPSWAT, за последние полгода ситуации на рынке средств защиты от вредоносных программ и других угроз в США сильно не изменилась. Как и прежде компания Symantec продолжает удерживать лидирующие позиции; ее доля составляет 16.24%. Стремительный рост показала AVG. Она занимает второе по популярности место (14.4 %). На третьем и четвертом местах продукты компаний Avast (12.1%) и Microsoft (10.4 %), соответственно (рис. 1).

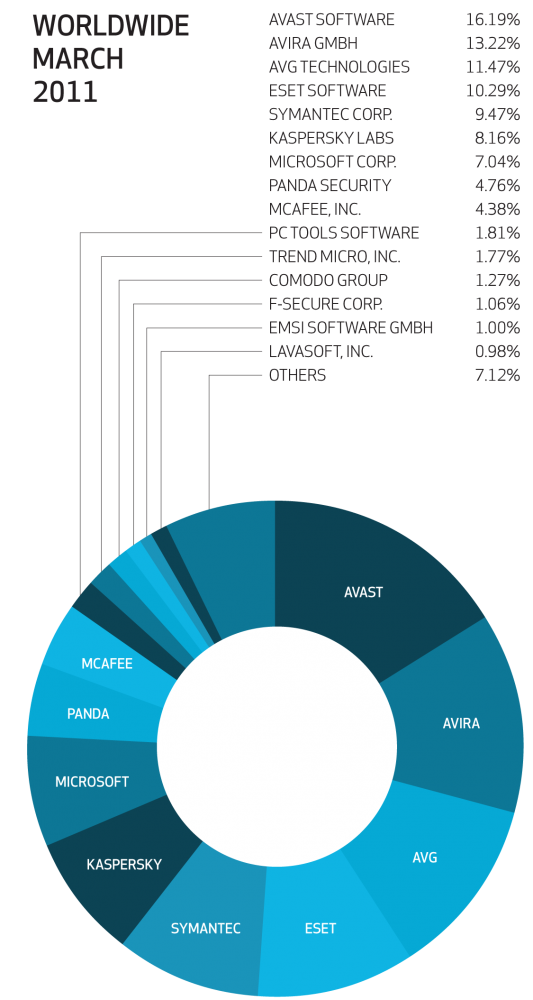
А вот в остальном мире ситуация несколько иная. Результаты «опроса» показали, что доминирующие позиции занимают бесплатные антивирусные решения. В сумме на них приходится более 40% инсталляционной базы. Наиболее популярными являются решения компаний  Avast (16.2 %), Avira (13.2 %), AVG (11.5 %). Однако коммерческие аналоги не спешат сдавать позиции, и следом идут продукты компаний ESET (10.3%), Symantec (9.5%) и "Лаборатории Касперского" (8.2%) (рис. 2).

Для сравнения, приведем результаты аналогичного исследования компании Gfk, в результате которого выяснилось, что российский пользователь больше доверяет защиту своих компьютеров коммерческим антивирусным решениям, разработанных компаниями "Лаборатория Касперского" (43%) и ESET (32%). Но, стоит отметить тот факт, что бесплатный антивирус от компании Avast тоже пришелся по душе нашим согражданам, он занял третье место, отобрав у остальных игроков 27%.

По мнению экспертов Anti-Malware.ru, ситуация на российском рынке скорей исключение из правил и все идет к тому, что среднестатистический пользователь будет выбирать именно бесплатный продукт. Кстати сказать, подтверждение тому уже есть. Недавно компания Avast заявила, что количество их активных пользователей в месяц, находящихся на территории нашей страны  превысило отметку 7 миллионов, притом, что их общая база пользователей в мире составляет более 150 миллионов. Сейчас же, по оценке Anti-Malware.ru, на российском антивирусном рынке в сегменте персональных пользователей почти безраздельно правят "Лаборатория Касперского" и Eset - более 80%.


Рисунок 1. Данные исследования в США.        Рисунок 2. Данные исследования в мире.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru