



Более 100 тыс. троянцев для кражи персональных данных

Более 100 тыс. троянцев для кражи персональных данных

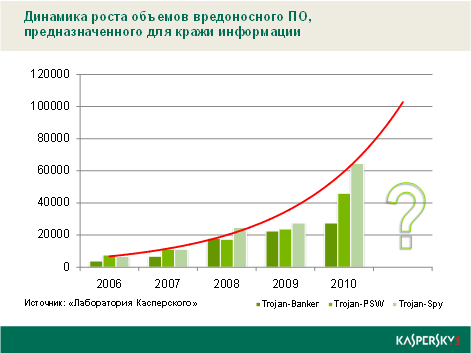
 Эксперты «Лаборатории Касперского» отмечают повышенный интерес киберпреступников к пользовательской информации. Количество новых сигнатур, которые были добавлены в базы «Лаборатории Касперского» для детектирования троянских программ, предназначенных для кражи персональных данных, в 2010 впервые превысило 100 тыс. За год это показатель увеличился почти в два раза (на 87%), а по сравнению c 2006 годом – более чем в 7,5 раз.


Самый высокий показатель роста – 135% за год – наблюдается среди вредоносов, созданных для ведения электронного шпионажа за пользователем (Trojan-Spy). Число троянцев, предназначенных для кражи логинов и паролей (Trojan-PSW), выросло на 94%, а зловредов, пытающихся получить доступ к банковским системам, системам электронных денег и пластиковых карт (Trojan-Banker), – на 22%, сообщает Информационная служба «Лаборатории Касперского».

«Ежедневно миллионы пользовательских компьютеров подвергаются хакерским атакам и становятся частью ботнетов, предназначенных для рассылки спама и совершения DDoS-атак, – говорит Стефан Танасе (Stefan Tanase), ведущий антивирусный эксперт «Лаборатории Касперского» в регионе ЕЕМЕА. – При этом злоумышленники получают полный доступ к зараженным компьютерам, а соответственно, при желании могут использовать любую хранящуюся на них информацию, в том числе личную и конфиденциальную». 

Для обеспечения безопасности персональных данных специалисты «Лаборатории Касперского» рекомендуют использовать комплексные защитные решения, в состав которых входит инструмент Виртуальная клавиатура. Она позволяет вводить логины, пароли и номера кредитных карт на веб-страницах без использования обычной клавиатуры, что обеспечивает защиту от вредоносных программ, перехватывающих данные посредством снятия скриншотов или регистрации нажимаемых клавиш.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru