


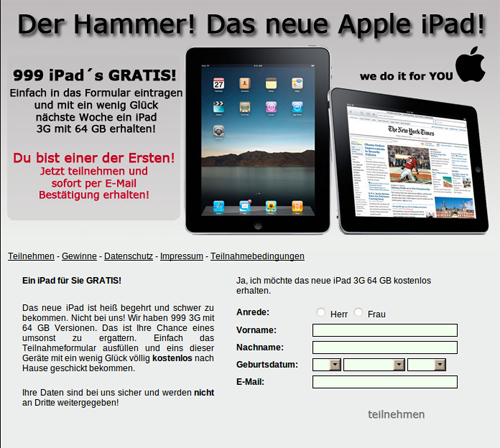

G-Data предупреждает о новых махинациях спамеров

G-Data предупреждает о новых махинациях спамеров

Эксперты лаборатории безопасности компании G Data Software отмечают значительное увеличение числа спама с фальшивыми сообщениями о выигрыше. Потенциальным жертвам сообщают о «выигранном» подарочном сертификате для eBay, новейшей модели iPhone или LCD телевизоре.


На первый взгляд схема действий мошенников ничем не отличается от стандартного алгоритма. Онлайн-преступники всегда пытались завладеть личными данными пользователей, сообщая о неожиданном выигрыше и высылая фальшивые уведомления. Привычным методом атаки было размещение в теле письма ссылки на инфицированный сайт с целью внедрения вредоносного кода в систему и дальнейшего похищения информации. Сегодня специалисты G Data Software отмечают появление новой формы ловушки с гарантией личного контакта по телефону.

В персональных спам-письмах преступники обещают неожиданный выигрыш в виде подарочных сертификатов, iPad, iPhone, машин, денег наличными или LCD-телевизора. Ссылка в письме отправляет пользователя на веб-сайт, где «выигравший» должен зарегистрироваться как участник.


После получения спам-письма специалисты тестовой лаборатории G Data Software решили зарегистрироваться на сайте для получения обещанного вознаграждения. Через 30 секунд после удачной регистрации раздался телефонный звонок от злоумышленников. Записанный голос просил подтвердить указанные данные. Для этого необходимо было нажать определённое сочетание клавиш и поговорить с сотрудником call-центра для сверки персональных данных. И именно здесь ловушка захлопывается: неосознанно пользователь подписывается на платный абонемент какого-либо журнала или на другие виды товаров.

Содержание письма

Кому: (скрыто)
Тема: 250 евро в подарок для покупки на eBay

Уважаемый Господин (скрыто)
Вы стали счастливым обладателем подарочного сертификата в 250 евро для покупки на eBay.
С данным сертификатом Вы можете купить на аукционе любой товар стоимостью до 250 евро.
Господин (скрыто) , данный сертификат Вы можете получить бесплатно по адресу
www........z
………………………………………………………………………………………………………………………………………………………….
Примечание:
Данное письмо было отправлено на адрес: (скрыто)
Вы получили данное письмо, так как Вы являетесь заказчиком услуги в Интернет на получение новостных статей от (скрыто)
Пожалуйста, не отвечайте на данное письмо. Оно не будет доставлено.
Отказ от рассылки:
Для того чтобы отказаться от рассылки, кликнете по ....biz/unsubscribe.


G Data Software рекомендует получателям таких писем удалять их, не читая, никогда не регистрироваться на подозрительных сайтах, не заполнять анкеты или предоставлять любые данные по телефону. По оценкам специалистов лаборатории безопасности G Data Software, также персональные данные могут использоваться преступниками для дальнейших махинаций или продажи их черном рынке. Пользователям, которые угодили в ловушку, G Data Software рекомендует сохранять спокойствие и не пугаться предупреждений от преступников. Если же дело доходит до письма с просьбой об уплате просроченного долга, получателю необходимо ответить письменно.

ВложениеРазмер
Image icon Sample-iPad.png210.3 КБ
Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru
