



Приказ ФСТЭК России № 117 закрепил новые требования к защите ГИС, в то время как для ИСПДн сохранены требования приказа № 21. В связи с этим возникает вопрос: должен ли оператор самостоятельно организовывать аттестацию, отслеживать угрозы и поддерживать достигнутый уровень защищённости или часть задач можно передать провайдеру? Обсудили это с экспертами «Группы Астра».
- 1. Введение
- 2. Приказ № 117: переход от формального соответствия к постоянным процессам
- 3. Три направления работы: инфраструктура, процессы и аттестация
- 4. Какие задачи можно передать провайдеру
- 5. Особенности размещения инфраструктуры в защищённом облаке
- 6. Будущее регуляторики: как Astra Cloud готовится к новым требованиям
- 7. Выводы
Введение
С 1 марта 2026 года вступили в силу требования приказа ФСТЭК России № 117, предусматривающие усиление требований к защите ГИС, мониторингу ИБ и контролю уровня защищённости. Для многих организаций это означает необходимость пересмотра подходов к построению инфраструктуры, организации процессов информационной безопасности и дальнейшей эксплуатации информационных систем.
Вопрос заключается в том, должна ли каждая компания самостоятельно проходить аттестацию, проводить мониторинг угроз и поддерживать достигнутый уровень защищённости или часть задач можно передать специализированному провайдеру. Ведь далеко не у всех компаний есть собственные специалисты, время и ресурсы для самостоятельного решения подобных задач.
Во время подкаста эксперты обсудили практическое применение требований приказов № 21 и № 117, особенности миграции в «Защищённое аттестованное облако», границы ответственности провайдера и заказчика, экономику различных моделей, а также перспективы дальнейшего правового регулирования.
Рисунок 1. Участники подкаста
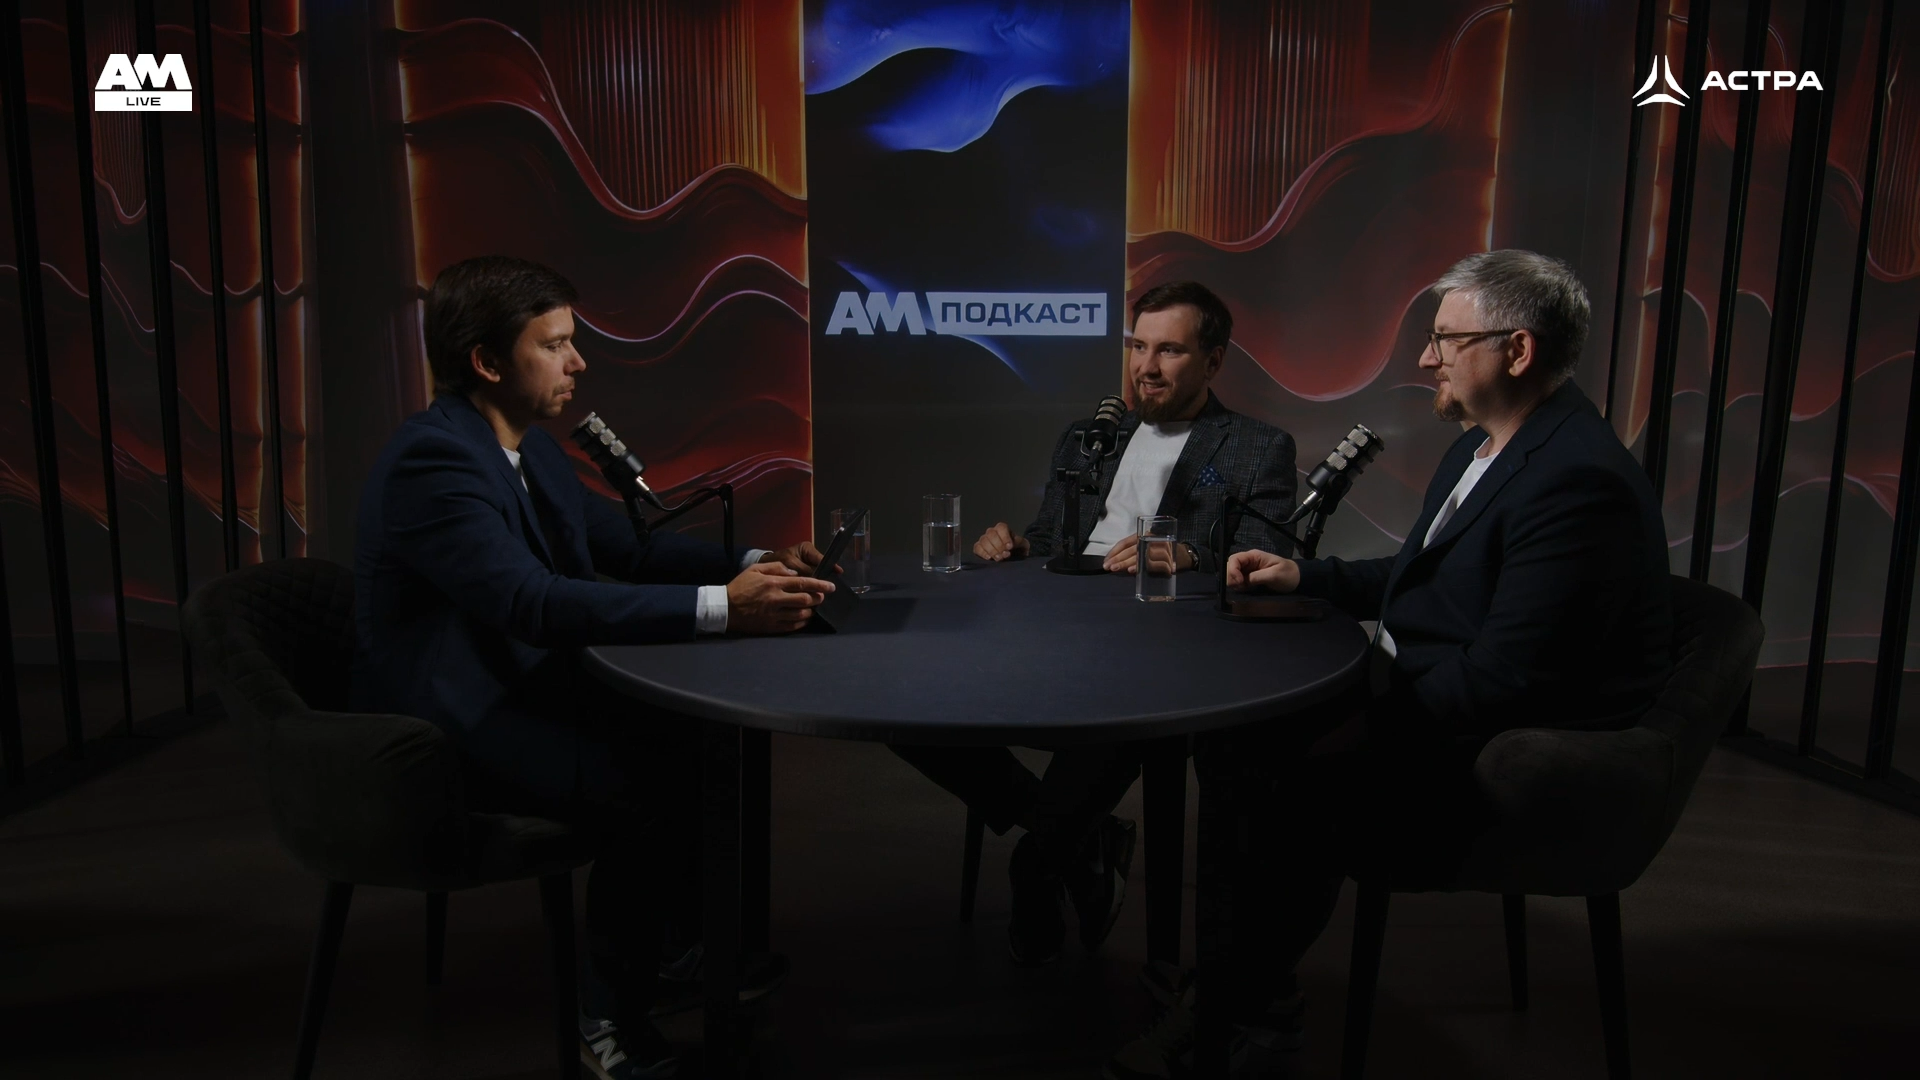
Участники подкаста:
Виктор Коноплёв, директор по продукту Astra Cloud.
Максим Куртин, директор департамента ИБ «Группы Астра».
Ведущий и модератор эфира — Илья Шабанов, генеральный директор «АМ Медиа», основатель портала Anti-Malware.ru, эксперт по аналитике рынков ИБ и ИТ, регулярный спикер крупных профильных конференций.
Приказ № 117: переход от формального соответствия к постоянным процессам
В начале разговора Илья Шабанов отметил, что новый приказ стал значимым инфоповодом для рынка. Но многие организации, особенно в регионах, не до конца понимают, каким образом выполнять новые требования и какие ресурсы для этого понадобятся. Причём не стоит забывать и про действующий приказ № 21 для информационных систем персональных данных.
Максим Куртин сделал акцент на том, что приказ № 117 не следует воспринимать исключительно как дополнительную регуляторную нагрузку. Он отметил, что в документе заложен иной подход к обеспечению информационной безопасности: акцент переносится с однократного создания системы защиты на её постоянное поддержание и развитие.
Однако выполнение требований обоих приказов может потребовать от компаний значительных затрат. Если необходимые процессы и компетенции ранее не формировались, организации придётся создавать соответствующую инфраструктуру практически с нуля.
Три направления работы: инфраструктура, процессы и аттестация
Задачу выполнения требований приказов № 21 и № 117 можно разделить на три крупных направления:
- Инфраструктура.
- Процессы информационной безопасности.
- Аттестация информационной системы.
При этом часть задач по каждому из этих направлений можно выполнить самостоятельно, а часть — передать специализированным организациям.
Аттестация информационной системы
Максим Куртин уточнил, что непосредственно аттестацию проводит сторонняя организация, обладающая необходимой лицензией. При этом подготовка к аттестации не ограничивается финальными испытаниями.
Провайдер может участвовать в проектировании инфраструктуры, помогать заказчику определить необходимые меры защиты, реализовать их, провести подготовительные мероприятия и сформировать соответствующие процессы.
Вместе с тем конечной целью проекта является не аттестация инфраструктуры сама по себе, а аттестация конкретной информационной системы заказчика. На это отдельно обратил внимание Виктор Коноплёв.
Инфраструктура, мониторинг и другие компоненты являются инструментами для достижения основной цели — обеспечения соответствия конкретной информационной системы установленным требованиям.
Процессы безопасности
Второе направление связано с дальнейшей эксплуатацией системы. Даже после внедрения средств защиты и прохождения аттестации необходимо контролировать состояние инфраструктуры, отслеживать угрозы и уязвимости, устанавливать обновления и при необходимости изменять конфигурацию.
Часть таких функций заказчик может оставить у себя, а часть — передать провайдеру в зависимости от выбранного уровня сервиса.
Инфраструктура
По мнению участников интервью, именно инфраструктурный уровень предоставляет значительные возможности для аутсорсинга. Заказчик может использовать уже подготовленную и аттестованную среду, не проходя самостоятельно весь путь её проектирования и создания.
Однако это не означает, что размещение информационной системы в готовом аттестованном облаке автоматически освобождает организацию от всех требований. Информационную систему, размещённую поверх инфраструктуры, также необходимо защищать и аттестовывать в тех случаях, когда это предусмотрено требованиями.
Какие задачи можно передать провайдеру
В интервью подробно обсуждалось распределение ответственности между оператором инфраструктуры и оператором информационной системы.
Максим Куртин объяснил, что в классической модели ответственности всё, что находится ниже среды виртуализации, относится к зоне ответственности оператора инфраструктуры. Это включает соответствующий инфраструктурный уровень.
Всё, что располагается выше среды виртуализации, включая виртуальные машины, программное обеспечение и данные, относится к зоне ответственности оператора информационной системы.
После размещения в готовой облачной среде заказчику всё равно необходимо защитить собственную информационную систему и пройти предусмотренные процедуры аттестации.
Сколько времени занимает подготовка к аттестации
Отдельно в интервью обсуждались сроки создания инфраструктуры и подготовки к аттестации. Максим Куртин рассказал о практическом опыте, связанном с созданием защищённой инфраструктуры. По его оценке, при самостоятельной реализации проекта срок может составлять в среднем от года до полутора лет.
Дополнительное время может потребоваться на модернизацию инфраструктуры, закупку оборудования и подбор сотрудников. Приказ № 117 устанавливает требования к применяемым средствам защиты информации, в том числе к их сертификации и поддержке на территории России, а также отсылает к ограничениям на использование отдельных иностранных СЗИ. Поэтому организация должна анализировать доступные решения и учитывать установленные ограничения при проектировании и закупках.
Использование аттестованной облачной инфраструктуры позволяет сократить сроки примерно в три раза — ориентировочно до трёх-шести месяцев. Однако эксперт подчеркнул, что конкретный срок зависит от объёма и особенностей информационной системы заказчика.
Непрерывное соответствие: что происходит после аттестации
Одним из ключевых тезисов интервью стало то, что после получения аттестата работа не заканчивается. Илья Шабанов обратил внимание на необходимость постоянно поддерживать соответствие требованиям: после аттестации должны продолжаться мониторинг, обновление и контроль состояния информационной системы.
Виктор Коноплёв пояснил, что в отношении продуктов, предоставляемых в качестве сервиса, провайдер может следить за их обновлением и работоспособностью. При этом разработка и эксплуатация самой информационной системы заказчика остаются в зоне его ответственности, если иное не предусмотрено условиями сервиса.
Максим Куртин отметил, что провайдер может дополнительно взять на себя анализ угроз и уязвимостей. В ходе этого процесса проводится периодическая оценка показателей защищённости системы.
Если показатели снижаются или появляются новые угрозы, могут потребоваться корректирующие меры:
- Внедрение дополнительных средств защиты.
- Изменение существующих настроек.
- Обновление компонентов.
- Усиление отдельных участков инфраструктуры.
- Пересмотр применяемых защитных механизмов.
Эксперты сошлись во мнении, что при отсутствии у заказчика собственных ресурсов эти задачи можно и даже нужно передать внешнему партнёру, обладающему необходимыми компетенциями. Однако миграция в «Защищённое аттестованное облако» — это не автоматический процесс.
Максим Куртин:
«Перевод инфраструктуры не осуществляется по нажатию кнопки. Это всегда проект. Сначала мы изучаем текущую инфраструктуру. Обычно она разрозненная и слабо связанная. Наша задача — перенести её в защищённый аттестованный сегмент и аттестовать информационную систему поверх этой инфраструктуры».
Максим Куртин, директор департамента ИБ «Группы Астра»
Заказчик и облачный провайдер — где проходит граница ответственности?
Максим Куртин отметил, что подготовка к аттестации и дальнейшая эксплуатация системы требуют совместной работы двух сторон — заказчика и исполнителя. Если заказчик сохраняет за собой управление собственной информационной системой, провайдер может помочь ему выстроить необходимые внутренние процессы.
При этом стороны должны продолжать обмениваться информацией и взаимодействовать в процессе эксплуатации. Как подчеркнул Максим Куртин, если одна из сторон выпадает из проекта, успешная реализация становится невозможной.
Однако зоны ответственности должны быть заранее разграничены. Провайдер отвечает за инфраструктурный уровень, а заказчик — за собственную информационную систему. При наличии соответствующих договорных условий часть функций может передаваться сервисному оператору или другой организации.
Такой подход предполагает, что заказчик и провайдер должны заранее понимать:
- Какие элементы входят в зону ответственности каждой стороны.
- Кто отвечает за конкретные процессы.
- Какие обязательства закреплены договором.
- Каким образом стороны взаимодействуют при проверках.
- Кто устраняет выявленные несоответствия.
При этом Максим Куртин отметил, что проверку следует проходить совместно, не оставляя заказчика один на один с регулятором. По его словам, при выявлении нарушений не обязательно сразу назначается штраф — возможна выдача предписания на устранение замечаний, которое необходимо выполнить в установленный срок.
Особенности размещения инфраструктуры в защищённом облаке
В интервью также обсуждались ограничения, связанные с использованием отдельных облачных функций и специализированных информационных систем. В «Защищённом аттестованном облаке» от Astra Cloud доступны не все современные облачные сервисы. В частности, некоторые функциональные возможности, привычные для обычных публичных облаков, могут отсутствовать из-за требований безопасности. В подобных случаях возможен другой вариант — создание частного облака на территории заказчика с использованием продуктов «Группы Астра».
Виктор Коноплёв:
«Мы можем сделать три типа инсталляций на базе одного продукта. “Защищённое аттестованное облако” — это, условно, коммунальная квартира, где у каждого своя комната. Есть и выделенные инсталляции: мы делаем их под конкретного заказчика, и там, помимо нашей стандартной архитектуры, часто добавляются требования самого клиента. Третий вариант — это локальное развёртывание, когда мы строим инсталляцию на территории заказчика».
Виктор Коноплёв, директор по продукту Astra Cloud
Экономика: как правильно сравнить облако и собственную инфраструктуру
Ведущий подкаста предложил сравнить два подхода: самостоятельную закупку оборудования для построения инфраструктуры или использование ресурсов облачного провайдера.
Виктор Коноплёв отметил, что простое сравнение стоимости приобретённого сервера и использования облачной инфраструктуры может приводить к неверным выводам. При покупке оборудования часто не учитывается реальная степень его загрузки и необходимость обслуживания.
При расчёте стоимости необходимо учитывать:
- Фактическое потребление вычислительных ресурсов.
- Эксплуатацию оборудования.
- Сетевую инфраструктуру.
- Работу ИТ-специалистов.
- Квалификацию сотрудников.
- Поддержку облачной платформы.
- Расходы на обновления и лицензии.
Максим Куртин подчеркнул, что расходы на собственную команду информационной безопасности включают не только заработную плату сотрудников. Необходимо также обеспечивать обучение, поддержание квалификации и адаптацию новых специалистов.
По его мнению, для многих организаций передача части функций на сторону может быть целесообразной, поскольку эксплуатационные вопросы переходят к провайдеру. В частности, при использовании облака заказчику не нужно самостоятельно решать проблемы, связанные с выходом из строя оборудования, продлением лицензий или поддержанием работоспособности инфраструктурных компонентов, если эти задачи входят в предоставляемый сервис.
Защищённое облако как среда разработки
Виктор Коноплёв рассказал ещё об одном сценарии использования аттестованной облачной инфраструктуры — предоставлении защищённой среды для разработки информационных систем.
В традиционной модели подрядчик может разрабатывать систему в одном облаке, после чего заказчику приходится переносить её в собственную инфраструктуру. Из-за различий в API, архитектуре и используемых компонентах такой перенос может занимать месяцы.
Альтернативный подход предполагает, что разработка выполняется непосредственно в защищённой среде провайдера. Заказчик предоставляет подрядчику доступ, после чего разработанная система может быть перенесена в собственную инфраструктуру.
Гибридные инфраструктуры и требования приказа № 117
В интервью также обсуждался переход компаний к гибридным инфраструктурам, в которых часть компонентов располагается локально, а часть — в облаке.
Максим Куртин отметил, что такой сценарий технически реализуем. Однако гибридная архитектура может быть сложнее однородной системы, поскольку необходимо обеспечить корректное взаимодействие между её компонентами.
Будущее регуляторики: как Astra Cloud готовится к новым требованиям
В заключительной части интервью эксперты обсудили дальнейшее развитие регуляторных требований, которое следует ожидать. Максим Куртин отметил, что уже запланирован пересмотр других приказов, регулирующих защиту информационных систем различных типов. В качестве примеров он упомянул документы, связанные с защитой персональных данных и критической информационной инфраструктуры — приказы ФСТЭК России от 18 февраля 2013 года № 21 и от 25 декабря 2017 года № 239.
Виктор Коноплёв рассказал, что развитие Astra Cloud связано с двумя основными направлениями:
- Расширение функциональности самого облака. После получения аттестата необходимо продолжать развитие сервиса и добавлять новые возможности для заказчиков.
- Отслеживание изменений нормативных требований. По словам Виктора Коноплёва, компания и ранее регулярно следила за обновлениями регуляторики, поэтому этот процесс является частью постоянной работы.
При этом главная задача провайдера, как отметил эксперт, заключается в том, чтобы заказчику не приходилось самостоятельно отслеживать все изменения и разбираться с их практическими последствиями. В случае появления новых требований провайдер может информировать клиента о необходимых изменениях и помогать реализовать их в инфраструктуре.
Выводы
Выбор модели действий зависит от требований конкретной организации — это может быть самостоятельное построение инфраструктуры, использование защищённого облака, выделенная инсталляция или развёртывание решения на территории заказчика. Решающими факторами при этом становятся доступные компетенции, сроки, характер информационной системы, требования к безопасности и готовность доверить ответственность сторонним партнёрам.
При этом аттестованная облачная инфраструктура не снимает с заказчика ответственность за собственную информационную систему. Даже при передаче части функций облачному провайдеру необходимо сохранять контроль над организационными процессами, пользователями и прикладным уровнем. Вопрос в другом: кому действительно можно довериться.


