



Срок действия SSL/TLS-сертификатов неуклонно сокращают. Когда-то их можно было выпускать на несколько лет, затем лимит уменьшили до года. Теперь индустрия готовится к новому этапу: к 2029 году сертификаты будут действовать не более 47 дней. Почему так происходит и что с этим делать владельцам сайтов?
- 1. Введение
- 2. Зачем сокращают сроки
- 3. Когда сроки изменятся (в очередной раз)
- 4. Что изменится для владельцев сайтов
- 5. Автоматизация продления для бизнеса становится практически обязательной
- 6. Какие могут возникнуть проблемы
- 7. А что с Let's Encrypt?
- 8. Станут ли сертификаты дороже?
- 9. Как компаниям подготовиться к изменениям
- 10. Выводы
Введение
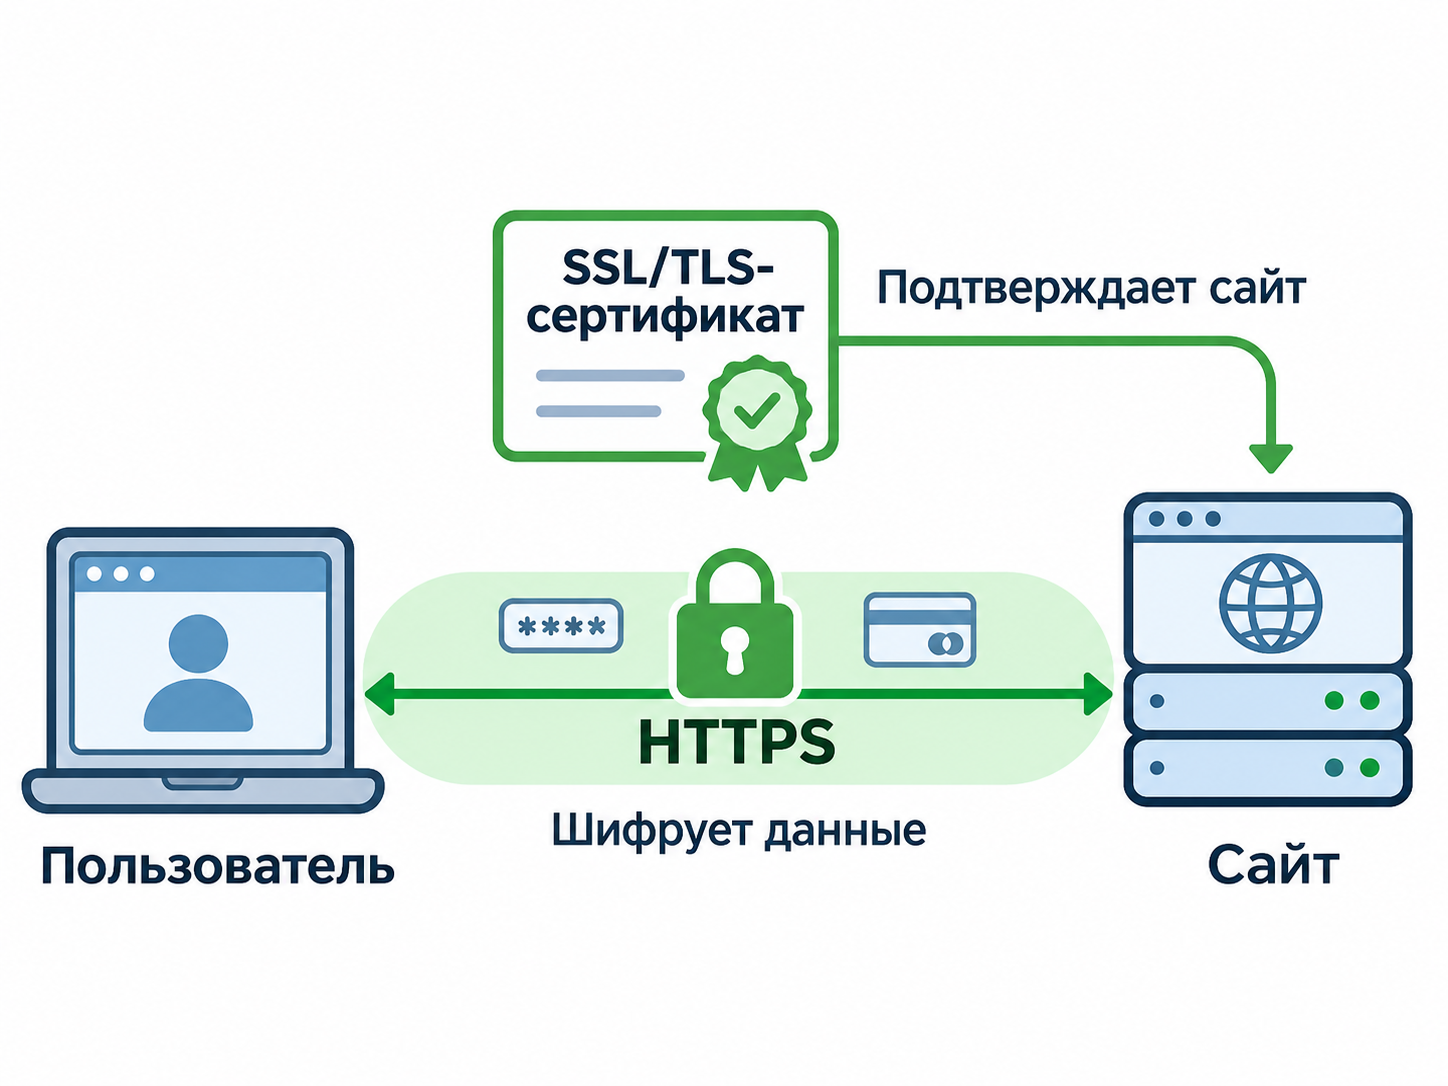
TLS-сертификат — это цифровой документ, который связывает доменное имя с криптографическим ключом. Он помогает браузеру проверить сервер при установлении защищённого HTTPS-соединения. Но само наличие сертификата при этом не гарантирует надёжности сайта или добросовестности его хозяина.
Сертификаты выпускают специальные организации — удостоверяющие центры (Certificate Authorities, CA). Существуют международные центры, например Let's Encrypt и DigiCert, и национальные, в том числе российские. При этом для сертификатов, которым по умолчанию доверяют основные браузеры, действуют общие международные требования. Их разрабатывает организация CA/Browser Forum, объединяющая удостоверяющие центры и разработчиков браузеров.
Рисунок 1. Проверка сертификата при защищённом соединении
Если у вас свой сайт — почти наверняка вам нужен такой сертификат. Разберёмся, что может для вас измениться в ближайшей перспективе.
Зачем сокращают сроки
Главная причина — повышение безопасности HTTPS.
Во-первых, уменьшаются риски при компрометации сертификата. Если злоумышленник получит закрытый ключ, короткий срок действия ограничит период, в течение которого сертификат может представлять угрозу. Это особенно важно, поскольку механизмы отзыва сертификатов не всегда работают идеально.
Во-вторых, чаще проверяется контроль над доменом. За несколько месяцев или лет домен может сменить владельца. Регулярные проверки помогают удостовериться, что сертификат получает тот, кто действительно управляет доменом.
В-третьих, проще внедрять новые стандарты безопасности. Короткоживущие сертификаты позволяют быстрее выводить из использования устаревшие алгоритмы и переходить на новые требования.
Когда сроки изменятся (в очередной раз)
В 2025 году CA/Browser Forum утвердила график постепенного сокращения сроков действия публичных SSL/TLS-сертификатов.
Рисунок 2. Дорожная карта CA/Browser Forum по максимальным срокам действия сертификатов
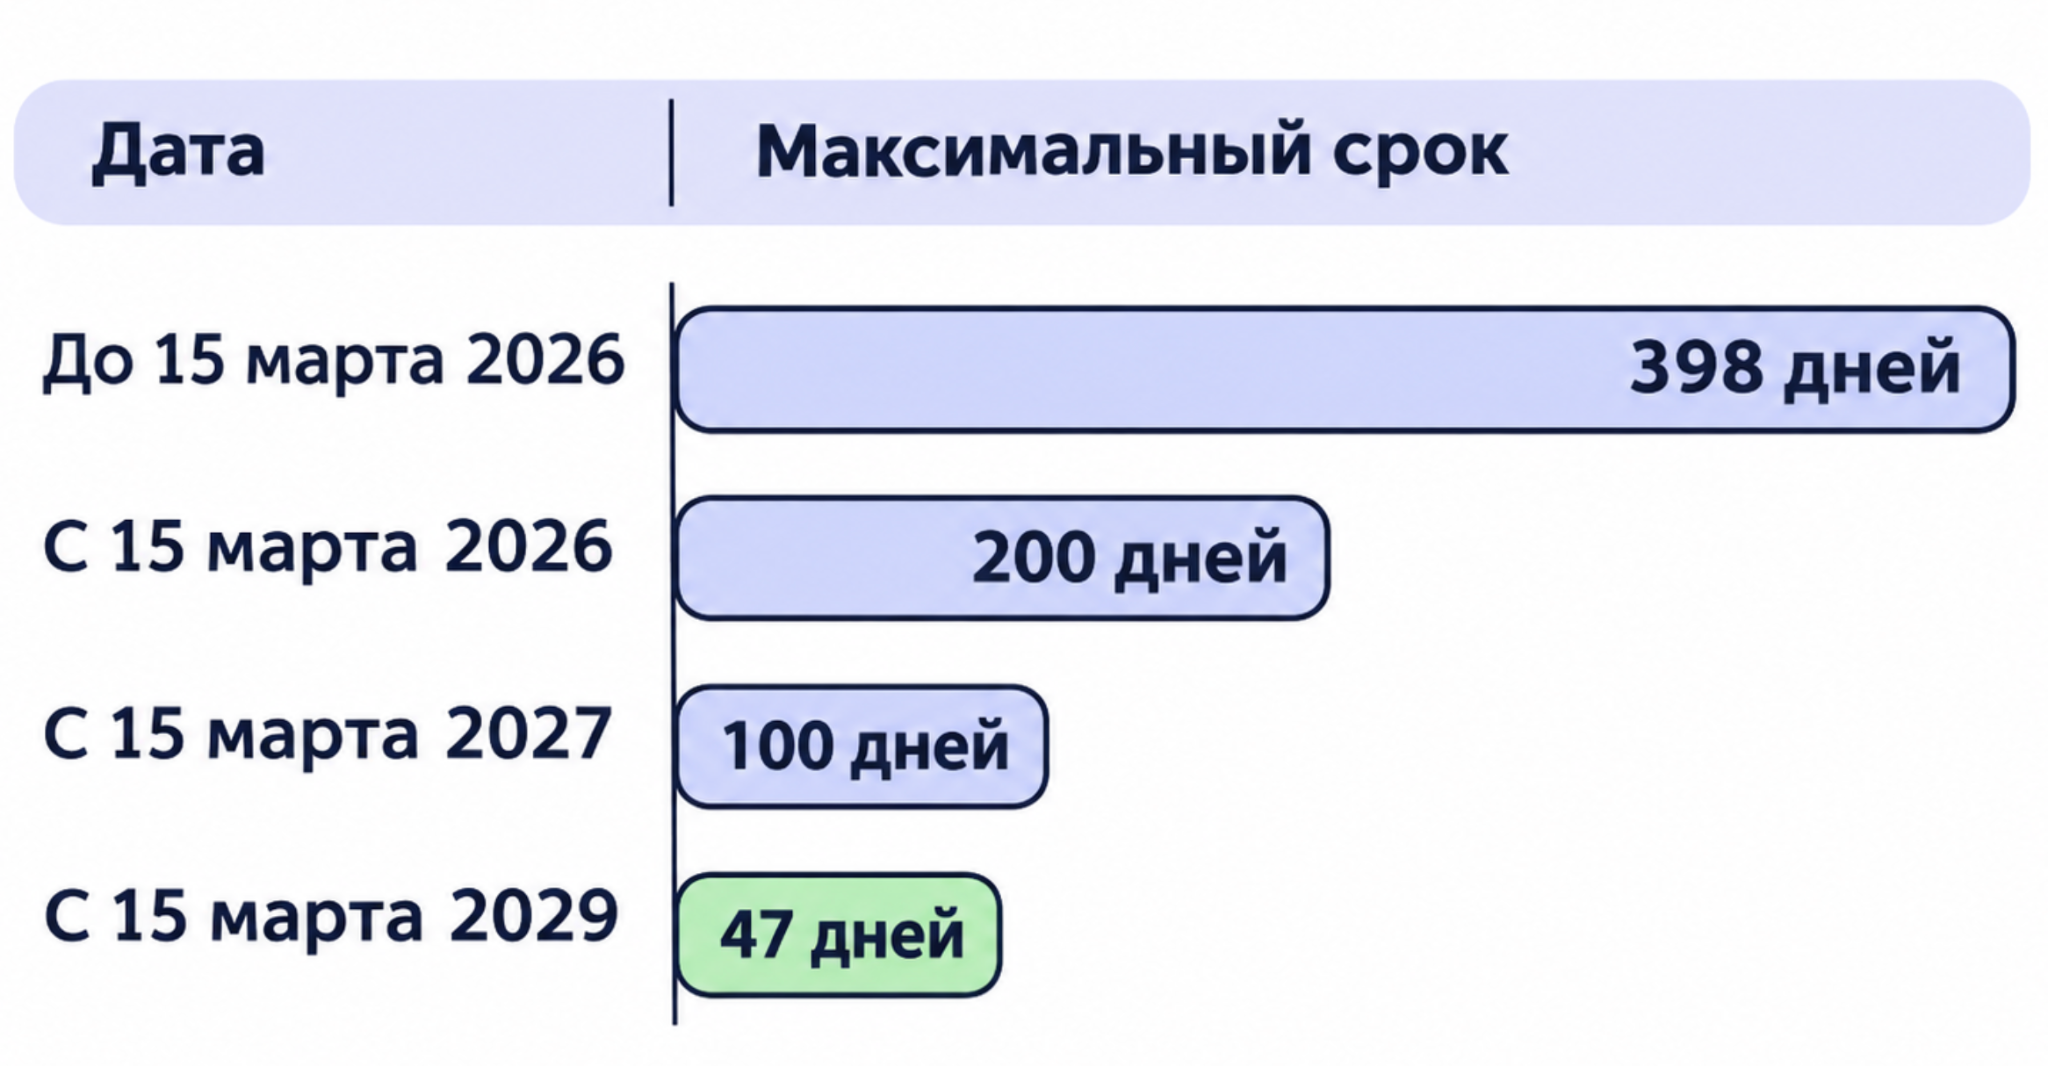
Первый этап уже наступил. С марта 2026 года новые сертификаты выпускаются максимум на 200 дней. При этом ранее выданные сертификаты продолжат работать до окончания своего срока действия. Новые ограничения не делают их недействительными досрочно.
Что изменится для владельцев сайтов
Если раньше достаточно было одного продления сертификата в год, то при сроке действия 47 дней обновление потребуется примерно раз в месяц, с учётом необходимого запаса времени.
Для владельцев обычных сайтов на современных хостингах это, скорее всего, пройдёт незаметно. Многие провайдеры уже сейчас автоматически выпускают и продлевают сертификаты.
А вот компаниям, которые управляют сертификатами вручную, придётся пересмотреть свои процессы. Сейчас системный администратор может раз в год запросить новый сертификат у удостоверяющего центра, скачать его и установить на сервер. Если у компании десятки сайтов, серверов и приложений, эту процедуру приходится повторять многократно — и это было чувствительно ещё до сокращения срока действия сертификатов.
Автоматизация продления для бизнеса становится практически обязательной
С переходом на 47-дневный срок действия сертификатов объём ручной работы вырастет в 10–12 раз, если компания будет продлевать их ежемесячно. Поэтому компаниям потребуется автоматизировать получение и установку сертификатов, а также настроить контроль сроков их действия. Иначе ручное продление станет источником серьёзных рисков: достаточно пропустить одно обновление, чтобы пользователи начали получать предупреждения о небезопасном соединении, а некоторые приложения перестали подключаться к серверу.
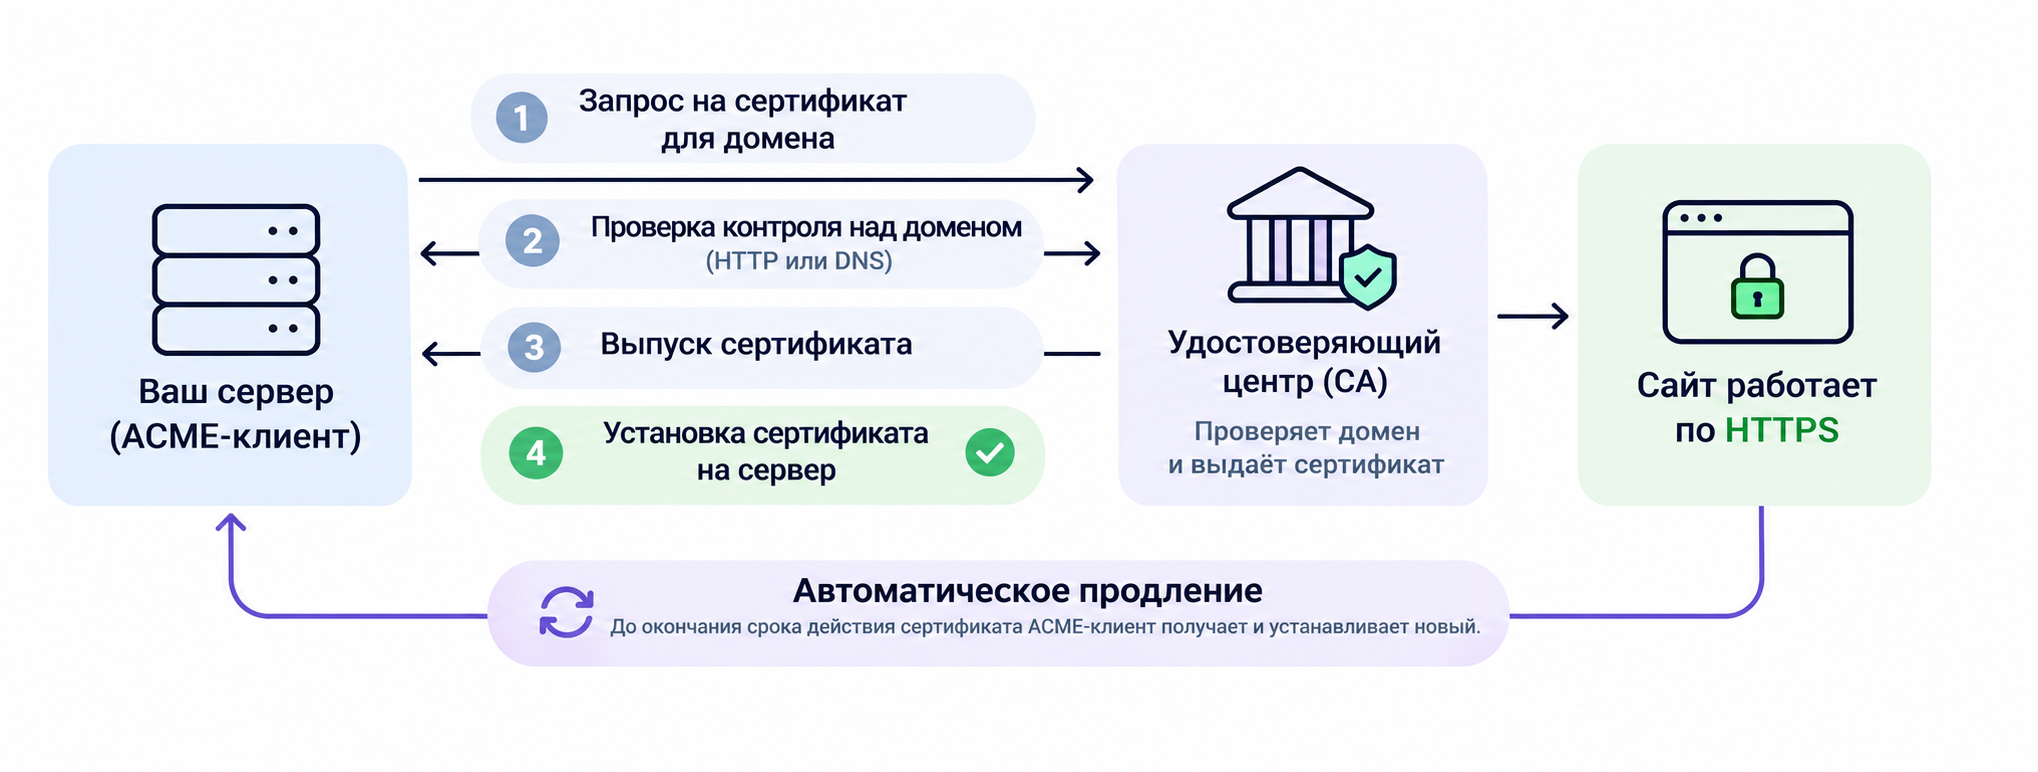
Для автоматизации выпуска и продления сертификатов используют протокол ACME. Он позволяет программному клиенту подтверждать контроль над доменом и получать сертификаты в удостоверяющем центре. Их установку и применение на сервере обеспечивают отдельные механизмы клиентского ПО или инфраструктурной автоматизации. ACME поддерживают Let's Encrypt и многие другие удостоверяющие центры.
Главный смысл в том, что протокол позволяет программе получить новый сертификат без ручной рутины.
Обычно процесс выглядит так: ACME-клиент на сервере получает от удостоверяющего центра задание на проверку домена, выполняет её через HTTP или DNS, после чего запрашивает сертификат и устанавливает его. При продлении этот цикл повторяется автоматически.
Рисунок 3. Автоматизация продления сертификатов через ACME
Какие могут возникнуть проблемы
Основные сложности связаны не столько с самими сертификатами, сколько с инфраструктурой.
- Устаревшие системы. Некоторые серверы, сетевые устройства и корпоративные приложения не поддерживают автоматическое обновление сертификатов.
- Ошибки автоматизации. Если продление не сработает из-за проблем с DNS, настройками или доступностью удостоверяющего центра, сайт может остаться с просроченным сертификатом.
- Дополнительная нагрузка. Частые обновления означают больше запросов, проверок и операций по установке сертификатов.
С 15 марта 2029 года удостоверяющий центр сможет использовать результаты предыдущей проверки контроля над доменом только в течение 10 дней. Если с момента проверки прошло больше времени, при очередном выпуске сертификата потребуется новое подтверждение контроля над доменом.
Смысл в том, что недостаточно просто настроить автоматическое получение сертификатов. Новый сертификат может появиться на одном сервере, но не попасть на балансировщик нагрузки или другие узлы кластера. Поэтому при проверках системы нужно проверять не только успешность выпуска, но и срок действия сертификата, который фактически получают пользователи.
А что с Let's Encrypt?
В то время как другие удостоверяющие центры могли выпускать сертификаты сроком до года, Let's Encrypt давно использует 90-дневные. Поэтому его пользователи в большинстве случаев привыкли к автоматическому обновлению.
Но сроки здесь тоже будут сокращаться:
- c февраля 2027 года — до 64 дней,
- с февраля 2028 года — до 45 дней.
То есть Let's Encrypt планирует перейти на короткоживущие сертификаты раньше общеотраслевого дедлайна 2029 года. Но для его пользователей переход к 45 дням будет относительно простым: потребуется проверить, что автоматизация успевает обновлять сертификаты.
Станут ли сертификаты дороже?
Необязательно. Срок действия отдельного сертификата и срок оплаченной услуги — разные вещи.
Удостоверяющие центры смогут по-прежнему продавать годовые подписки, в рамках которых сертификаты будут автоматически перевыпускаться несколько раз. При этом для компаний с большим количеством серверов возможны дополнительные расходы на автоматизацию, мониторинг и модернизацию инфраструктуры.
Как компаниям подготовиться к изменениям
Если компания использует собственные серверы и самостоятельно управляет SSL/TLS-сертификатами, стоит заранее проверить, готова ли её инфраструктура к частым обновлениям.
Найдите все сертификаты. Проверьте, на каких сайтах, серверах и приложениях они используются, кто отвечает за их обновление и когда истекает срок действия.
Выясните, что можно автоматизировать. Проверьте, какие серверы и программы поддерживают автоматическое обновление сертификатов, а где администратору пока приходится делать всё вручную.
Настройте автоматическую установку. Получить новый сертификат недостаточно — его ещё нужно установить на сервер. А если один сертификат используется на нескольких серверах, обновить его нужно на каждом из них.
Настройте проверку и уведомления. Система должна следить за сроками действия сертификатов и сообщать администратору, если обновление не удалось. Важно также проверять, что сервер действительно использует новый сертификат.
Подготовьтесь к возможным сбоям. Проверьте, что произойдёт, если автоматическое обновление перестанет работать. У администратора должен быть способ быстро устранить проблему и обновить сертификат до истечения его срока.
Выводы
К 2029 году максимальный срок действия публичных SSL/TLS-сертификатов сократится до 47 дней. Это часть долгосрочной стратегии повышения безопасности интернета.
Для обычных пользователей переход, скорее всего, останется незаметным — при условии, что владельцы сайтов обеспечат надёжное и своевременное обновление сертификатов. А для владельцев сайтов главная задача — убедиться, что продление происходит автоматически и без ошибок.
Эпоха ручного продления SSL-сертификатов заканчивается. Чем раньше автоматизировать этот процесс, тем меньше проблем возникнет при переходе на новые правила.


