



Платформы киберобмана (Distributed Deception Platform, DDP) создают в инфраструктуре ложные серверы, учётные записи, файлы и другие приманки, чтобы обнаружить злоумышленника на ранних этапах атаки. Разбираемся, какие возможности появились у Deception в 2026 году и как меняется российский рынок.
- 1. Введение
- 2. Как устроена современная платформа киберобмана
- 3. Мировой рынок платформ киберобмана
- 4. Российский рынок платформ киберобмана
- 5. Обзор российских решений класса Deception
- 6. Как выбрать систему киберобмана
- 7. Выводы
Введение
Распределённая платформа обмана — класс решений, которые создают в инфраструктуре организации ложные объекты и фиксируют обращения к ним как события безопасности. Такие объекты помогают выявлять атакующего на разных этапах: от сканирования инфраструктуры до действий внутри сети и перемещения по ней. Их также используют для выявления подозрительной активности пользователей внутри организации.
В отличие от одиночной ловушки (honeypot), DDP объединяет множество объектов обмана в единую систему.
Развитие Deception вписывается в концепцию preemptive cybersecurity (упреждающей кибербезопасности), которую Gartner рассматривает как новый подход к защите от кибератак. В этой концепции Deception входит в триаду Deny, Deceive, Disrupt (Отрицать, Обманывать, Прерывать). Gartner прогнозирует, что к 2030 году на технологии упреждающей защиты будет приходиться 50% расходов на ИБ против менее 5% в 2024 году.
В этом обзоре разберём, как устроены современные платформы киберобмана, что происходит с мировым и российским рынком и чем отличаются представленные на нём решения.
Как устроена современная платформа киберобмана
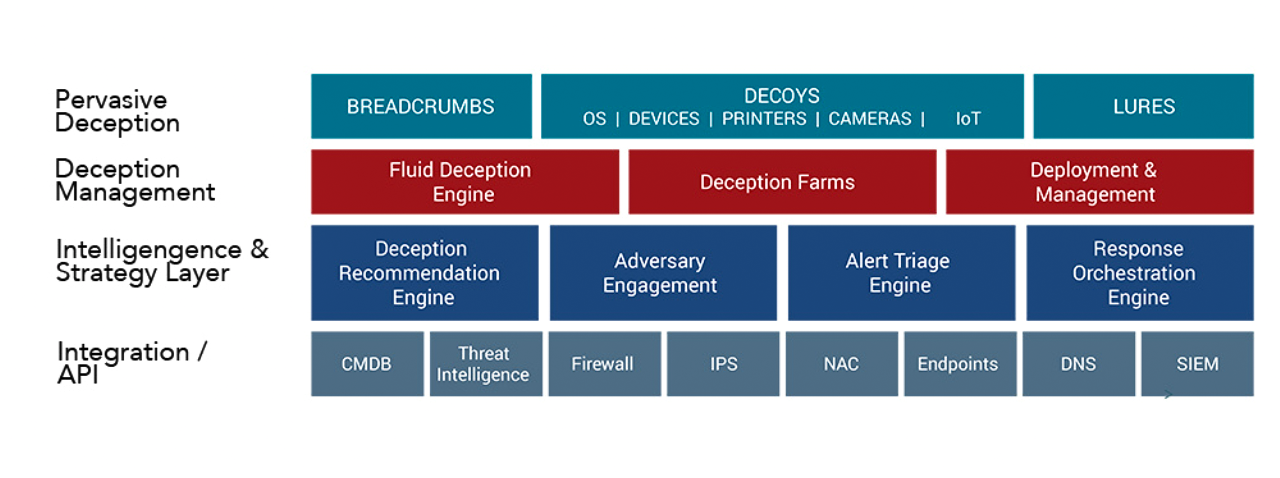
DDP создаёт в инфраструктуре ловушки и приманки. Ловушки имитируют серверы, рабочие станции, сетевое оборудование, сервисы, работающие по протоколам SSH, SMB или RDP. Для промышленной инфраструктуры платформы создают ловушки, которые имитируют промышленные устройства и протоколы.
Некоторые решения создают ложные объекты в Active Directory (AD), которые выглядят как обычные элементы домена.
Приманками служат файлы с ложными учётными данными, конфигурации, SSH-ключи, токены доступа и другие цифровые артефакты.
Ловушки и приманки выглядят как реальные объекты инфраструктуры. Чем правдоподобнее они для атакующего, тем выше вероятность его взаимодействия с ними. Размещать их можно вручную или автоматически.
Обращение к такому объекту фиксируется как подозрительное событие. Поскольку у легитимных пользователей обычно нет причин взаимодействовать с приманками, такие события имеют высокую ценность для обнаружения угроз.
Что происходит при взаимодействии
После взаимодействия с ложным объектом система собирает IP-адрес источника, использованную учётную запись, команды, сетевые соединения, загруженные файлы и другие данные.
Некоторые платформы сопоставляют действия атакующего с тактиками и техниками MITRE ATT&CK.
Платформы могут передавать события в SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) и TIP (Threat Intelligence Platform). SIEM может сопоставить событие с другими журналами. SOAR — запустить настроенный сценарий реагирования. TIP — использовать полученные данные при работе с индикаторами угроз.
Управление ловушками, приманками и событиями обычно выполняется централизованно, в единой консоли.
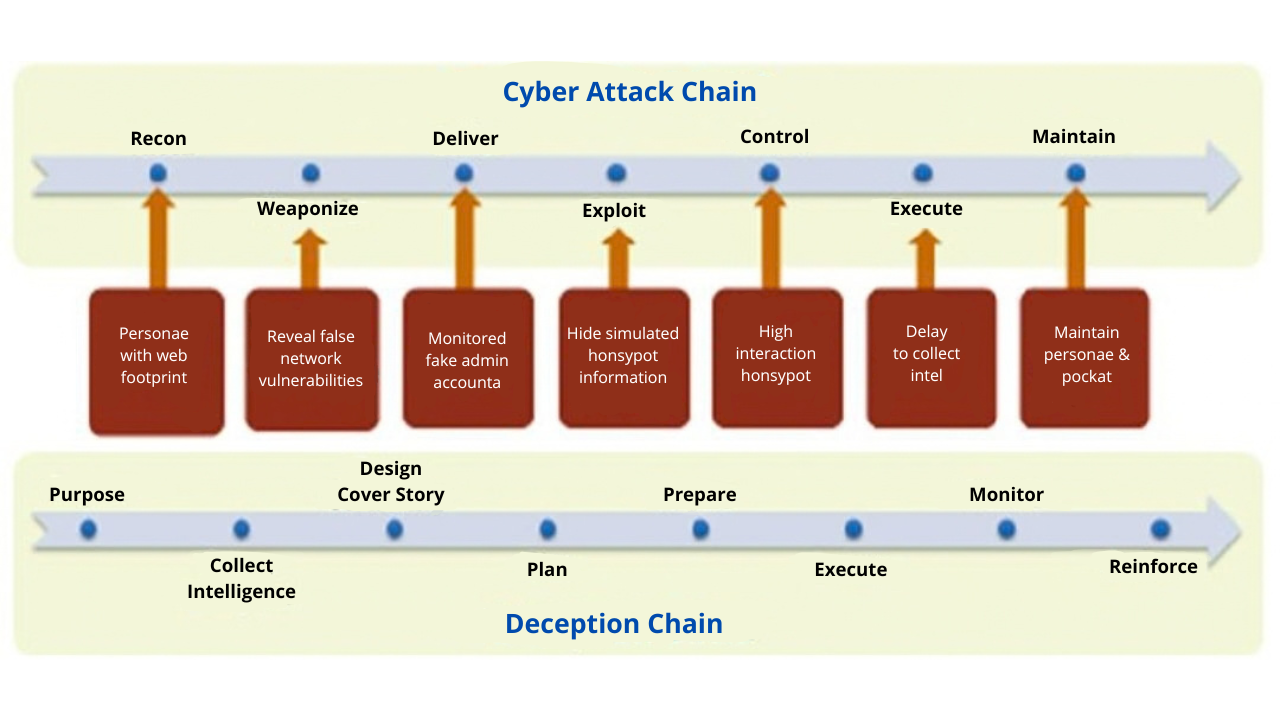
DDP может обнаруживать действия злоумышленника на разных этапах. На этапе разведки атакующий обращается к ложным объектам инфраструктуры и сетевым ловушкам. При попытке получить доступ к системам платформа фиксирует обращения к поддельным учётным записям, файлам и другим цифровым артефактам. При перемещении по сети атакующий может столкнуться с дополнительными ловушками и приманками. Набор таких возможностей зависит от конкретной платформы.
Рисунок 1. Соответствие этапов атаки и этапов обмана (источник: MITRE)
Мировой рынок платформ киберобмана
Отдельной общепринятой статистики по рынку Distributed Deception Platform нет. Аналитические компании обычно рассматривают DDP в более широком сегменте Deception technology, куда входят honeypot, decoy, honeytoken и другие технологии киберобмана. Например, 360iResearch оценивает мировой рынок Deception technology в $2,74 млрд в 2026 году и прогнозирует его рост до $6,45 млрд к 2032 году.
Рост рынка связан с усложнением атак, распространением гибридной и облачной инфраструктуры и увеличением числа атак на учётные записи и идентичности. На спрос также влияет развитие автоматизации: поставщики стремятся автоматически анализировать инфраструктуру, размещать приманки и передавать события в используемые в SOC системы безопасности.
Рынок постепенно смещается от отдельных deception-продуктов к их интеграции с более широкими платформами безопасности. Deception-платформы интегрируются с SIEM, SOAR, XDR и ITDR, что снижает время обнаружения и реагирования. Например, технологии TrapX после приобретения Commvault вошли в её платформу защиты данных и устойчивости, а технологии Attivo Networks — в Singularity XDR.
Ещё одно направление развития — применение Deception против автоматизированных атак с использованием ИИ. В марте 2026 года Acalvio представила 360 Deception — платформу для противодействия AI-driven атакам. Она использует ложные и намеренно неоднозначные объекты, чтобы усложнить автоматизированному атакующему распознавание инфраструктуры и маршрутов перемещения. Пока это позиционирование вендора, а не сформировавшийся стандарт рынка.
Рисунок 2. Схема концепции Distributed Deception Platform (источник: Acalvio)
Российский рынок платформ киберобмана
В 2019 году российский рынок DDP только зарождался. К 2024 году на нём было четыре самостоятельных решения: Xello Deception, AVSOFT LOKI, R-Vision TDP и Гарда Deception.
Сейчас таких решений значительно больше. Появились новые самостоятельные платформы, а технологии Deception начали использовать как отдельные модули в составе других средств защиты.
Российский рынок DDP развивается на фоне общего роста рынка информационной безопасности. По оценке ЦСР, в 2025 году его объём достиг 364,4 млрд рублей, увеличившись на 16% за год. На средства защиты информации пришлось около 271 млрд рублей.
По данным SecPost, Артём Бруданин (руководитель отдела кибербезопасности RTM Group) оценивает ежегодный рост инвестиций российского бизнеса в киберловушки в 25–35%. Олег Игуменов (архитектор «Кросс технолоджис») — долю крупных российских компаний, внедривших DDP-решения, в 15–25%.
На спрос влияют и изменения характера атак. По данным RED Security, приведённым в отчёте УЦСБ SOC «Ландшафт киберугроз за первое полугодие 2026», треть расследованных случаев компрометации инфраструктуры российских компаний связана с атаками через подрядчиков. Годом ранее их доля не превышала 10%.
В отчёте также приведены результаты пентестов, проведённых специалистами УЦСБ: 94% таких тестов завершились полным захватом корпоративной сети заказчиков.
По данным «Кросс технолоджис», атаки на цепочки поставок выросли на 90% в 2025 году и составили 25–30% всех инцидентов.
При атаках через подрядчиков злоумышленник может использовать доверительные связи и учётные данные для перемещения внутри инфраструктуры. Поэтому востребованы средства, которые обнаруживают разведку, использование учётных данных и перемещение между системами, в том числе Deception.
Российские платформы развиваются вместе с потребностями инфраструктуры. Они поддерживают разные типы ловушек и приманок, интегрируются с SIEM, SOAR и другими средствами ИБ, автоматизируют создание и развёртывание ложных объектов. В отдельных решениях используют LLM для генерации содержимого ловушек.
При этом Deception остаётся нишевым классом средств защиты. DDP обычно используют как дополнительный уровень обнаружения атак внутри инфраструктуры. Технологии киберобмана также применяют в составе NDR, EDR, SOC-платформ и других средств защиты. Отдельные компании используют honeypot и приманки на базе специализированных или открытых решений.
Обзор российских решений класса Deception
Сейчас на российском рынке представлены как самостоятельные DDP-платформы, так и модули Deception в составе других средств защиты. Для удобства мы разделили все вошедшие в обзор решения на две категории — в соответствии с их архитектурой и ролью в защитном контуре.
При отборе учитывали доступность продукта для корпоративного применения в России, наличие актуальной информации о функциональности и поддержку создания, размещения и контроля ловушек и приманок.
Ниже — подробнее о каждом DDP-решении.
Самостоятельные DDP-платформы

Гарда Deception
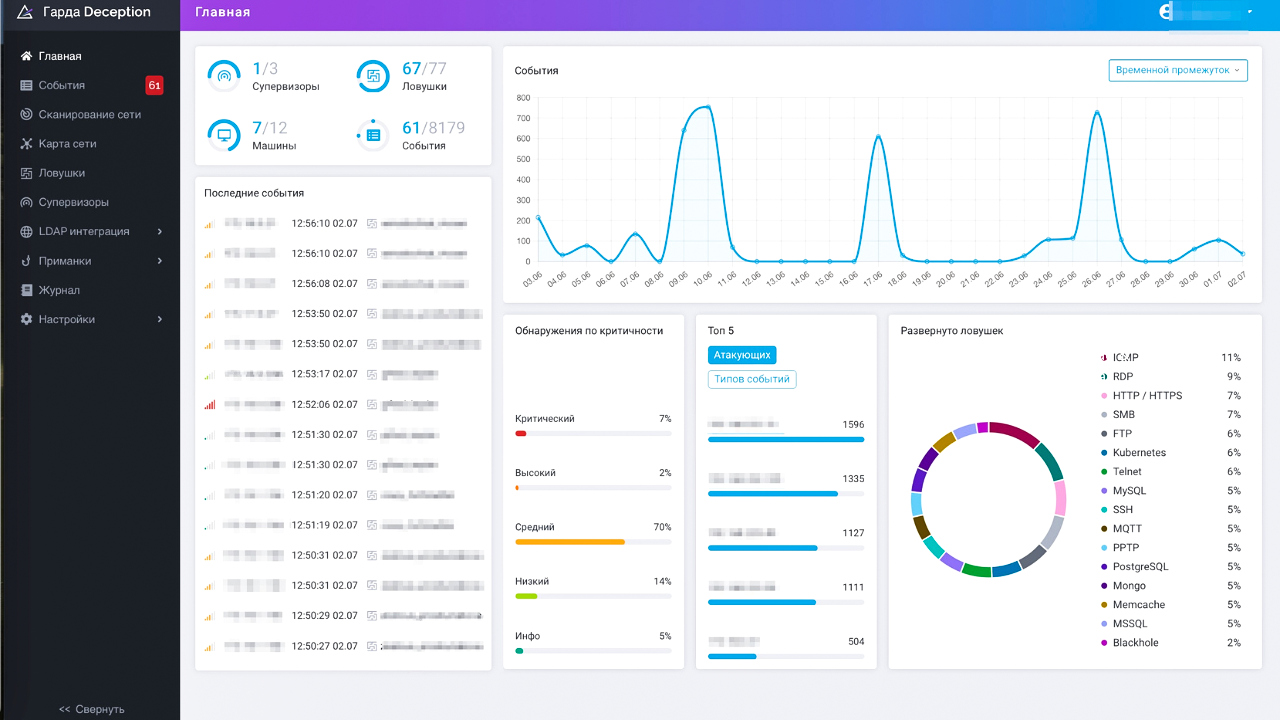
Гарда Deception — решение класса Distributed Deception Platform (DDP). Платформа обнаруживает скрытое присутствие злоумышленников в сети с помощью распределённой инфраструктуры ложных компонентов (ловушек и приманок), имитирующих реальные сетевые активы и учётные данные.
Ловушки имитируют сетевые, периферийные и IoT-устройства, серверы, рабочие станции с Windows, Linux и macOS, на которых эмулируется работа ИТ-сервисов. MITM-детекторы фиксируют атаки на протоколы mDNS и LLMNR, а все ловушки выявляют попытки сканирования и ICMP-запросы. Ложные машины регистрируются в службе каталогов (AD/LDAP) и системе доменных имён (DNS).
В качестве приманок используются файлы, ярлыки, истории сессий и другие артефакты, которые распространяются в реальной инфраструктуре или на контроллерах домена. Для выявления Kerberoasting платформа создаёт в службе каталогов MS AD фиктивные имена участников (SPN-приманки).
Приманки устанавливаются агентным и безагентным способами. Для безагентной установки поддерживаются методы WinRM, AD GPO, MECM и SSH. Ловушки и приманки создаются автоматически, а их работу можно настроить под конфигурацию сети и особенности инфраструктуры компании. При обращении к ловушкам и приманкам Гарда Deception фиксирует действия атакующего, показывает цепочку действий и визуализирует атаку, а события сопоставляются с техниками MITRE ATT&CK.
Технические характеристики:
- серверная часть работает на Debian 13, РЕД ОС 8.0 и Astra Linux 1.8;
- интеграция с SIEM и SOAR по syslog, а также с AD/LDAP, SMTP, DNS и Apache Kafka;
- REST API для взаимодействия с «Гарда TI Feeds» и «Гарда NDR Extended»;
- минимальная конфигурация — от двух виртуальных машин (6 vCPU, 32 ГБ RAM, 100 ГБ HDD).
Рисунок 3. Интерфейс раздела «Главная» (источник: Гарда)
Особенности решения:
- Сильные стороны: мастер установки и автоматизация настройки ускоряют развёртывание; модуль «Филиал» сохраняет работу компонентов на удалённой площадке при потере связи с центром. В сегментированных сетях «Центр управления» подключается к «Супервизорам» без обратных соединений из сегментов, а данные между компонентами передаются в зашифрованном виде.
- Ограничения: в системе нет отдельного конструктора отчётов, они формируются автоматически по заданным фильтрам; интерфейс доступен только в светлой теме.
Гарда Deception внесена в Единый реестр российского ПО (реестровая запись № 10040 от 02.04.2021) и сертифицирована ФСТЭК России (сертификат № 4797 от 08.04.2024).
Подробнее о продукте можно узнать на сайте компании или в нашем обзоре.
Мираж
«Мираж» — deception-платформа для раннего обнаружения внутренних угроз. Ловушки имитируют реальные серверы и сетевые сервисы, а приманки на реальных хостах направляют атакующего к ним.
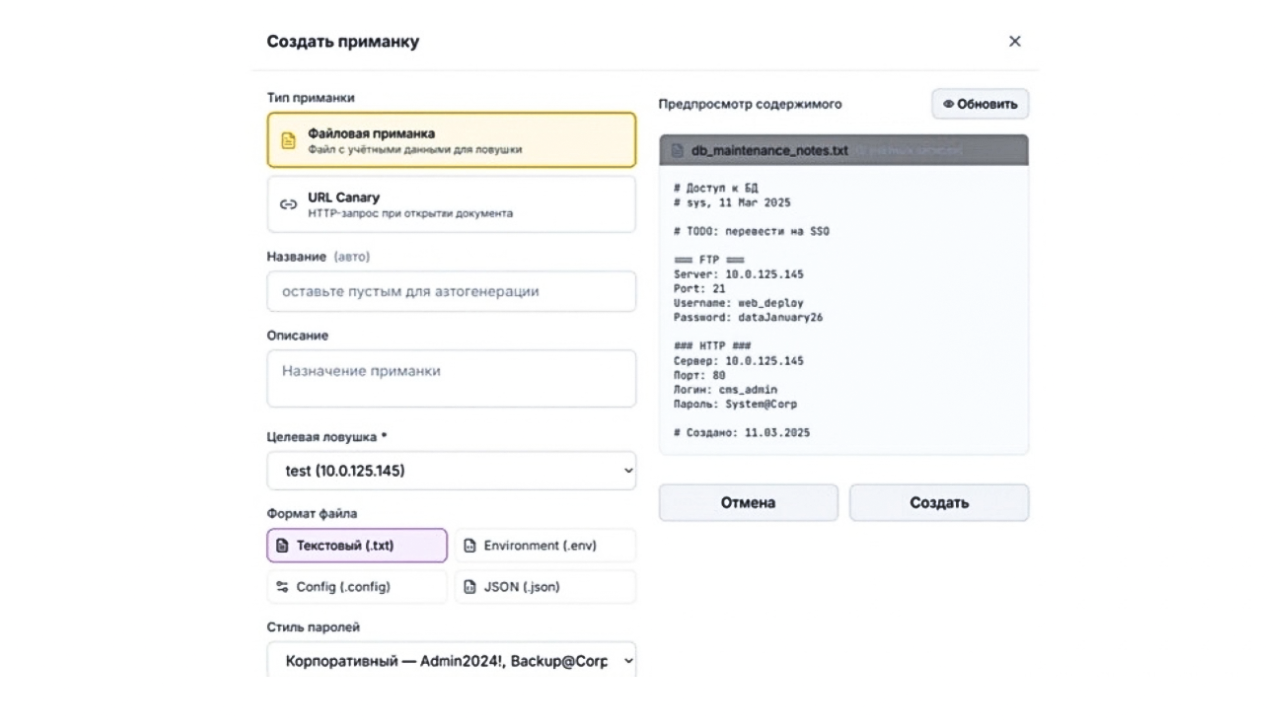
Система поддерживает файловые приманки, canary-токены и credential-приманки. В качестве файловых приманок можно использовать passwords.txt, .env, id_rsa, docker-compose.yml, kubeconfig, .pgpass и другие файлы с конфигурацией и учётными данными.
Canary-токены — уникальные URL, которые срабатывают при обращении. Credential-приманки имитируют сохранённые пароли в браузерах, записи Windows Credential Manager, SSH-ключи и ярлыки RDP.
Для размещения приманок система анализирует Active Directory: домены, группы и роли пользователей. На основе этих данных она определяет приоритетные цели и рекомендует места для установки приманок.
Система позволяет создавать сценарии автогенерации на основе динамически создаваемых RealOS ловушек, попадая в которые злоумышленник может дольше находиться в эмулируемой среде.
Система собирает события взаимодействия с ловушками и показывает их в веб-интерфейсе. События сопоставляются с тактиками и техниками MITRE ATT&CK.
Технические характеристики:
- архитектура разделена на Control Plane и Data Plane, простые ловушки работают в изолированных LXD-контейнерах, а RealOS-ловушки — как виртуальные машины в LXD;
- платформа работает автономно в режиме Air-Gap, без подключения к интернету;
- поддерживается более девяти сетевых протоколов, среди них SSH, HTTP, SMB, RDP, FTP, MySQL, PostgreSQL, MSSQL и WinRM;
- события передаются через Syslog, Telegram, MAX, Email и Webhook;
- платформа позволяет включать сценарии автогенерации, уводя злоумышленников всё дальше по цепочке ловушек;
- есть ролевое управление доступом (RBAC), JWT и двухфакторная аутентификация TOTP.
Рисунок 4. Создание приманки (источник: Мираж)
Особенности решения:
- Сильные стороны: работа в изолированных контурах без подключения к интернету; принцип Zero False Positives; поддержка автогенерации.
- Ограничения: автоматическое размещение приманок зависит от интеграции с AD.
Мираж внесён в Единый реестр российского ПО (реестровая запись № 33307 от 12.05.2026).
Подробнее о продукте можно узнать на сайте компании.
AVSOFT LOKI
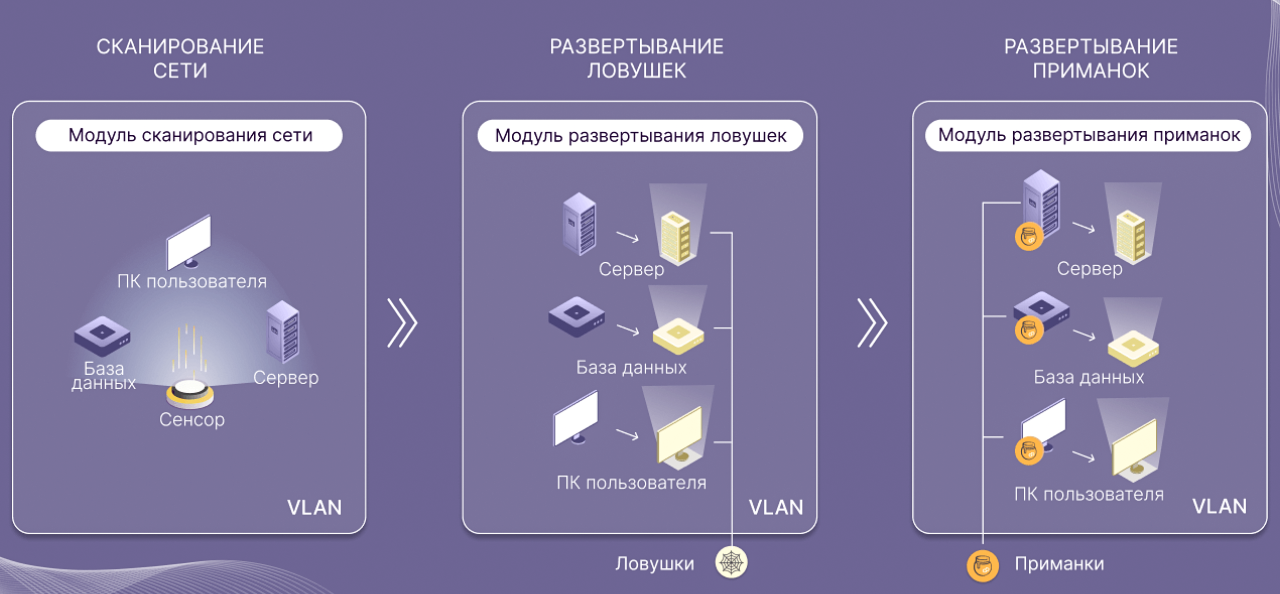
AVSOFT LOKI — deception-платформа, которая создаёт цифровые копии устройств и сервисов ИТ-инфраструктуры и использует их как ловушки. Сенсоры сканируют подсети и определяют типы устройств. Затем система подбирает ловушки из каталога и разворачивает их в соответствующих сегментах.
Приманки размещаются на рабочих местах пользователей. Среди них логины и пароли, учётные записи, данные реестра Windows, история браузера и Bash, конфигурации программ, сохранённые сессии, скрипты Bash и PowerShell, ярлыки программ.
Система имитирует рабочие места, серверы и сервисы, сетевые устройства, межсетевые экраны, маршрутизаторы, коммутаторы, базы данных, IP-камеры, телефонию, медицинское оборудование и оборудование АСУ ТП. Поддерживаются низко-, средне- и высокоинтерактивные ловушки.
Для настройки есть конструктор ловушек и приманок, а также возможность создавать новые типы ловушек.
После взаимодействия с ловушкой система фиксирует IP-адреса, порты, HTTP/HTTPS-запросы, данные электронной почты и запросы к СУБД. Ловушки записывают собственный сетевой трафик, а для маскировки ложной инфраструктуры генерируют трафик между собой.
Технические характеристики:
- поддерживаются архитектуры Intel x86, MIPS, AMD64, Power System, ARM и Эльбрус;
- система разворачивается на физических или виртуальных машинах;
- ловушки могут содержать несколько сетевых протоколов;
- поддерживаются SMTP, POP3, POP3S, IMAP, IMAPS, HTTP/HTTPS, SSH, Telnet, RDP, VNC, FTP, TFTP, SMB, MySQL, PostgreSQL, MongoDB, SOCKS5 и SIP;
- есть интеграция с песочницей и мультисканером AVSOFT.
Рисунок 5. Схема развёртывания AVSOFT LOKI (источник: AVSOFT)
Особенности решения:
- Сильные стороны: 30+ сетевых протоколов; физические и виртуальные ловушки; три уровня интерактивности; конструктор ловушек и приманок; генерация псевдотрафика между ловушками.
- Ограничения: нет поддержки macOS и iOS; сбор учётных данных доступен только для определённых протоколов.
AVSOFT LOKI внесён в Единый реестр российского ПО (реестровая запись № 11743 от 15.10.2021).
Подробнее о продукте можно узнать на сайте компании.
HoneyCorn
HoneyCorn — DDP-система, которая создаёт в инфраструктуре ложные цели и использует их для обнаружения действий атакующего. Ловушки имитируют сетевые устройства, сервисы и другие объекты инфраструктуры, а приманки направляют атакующего к ним.
В каталоге ловушек есть базы данных, POS-терминалы, банкоматы, SCADA-системы, IoT-устройства и сетевое оборудование. Поддерживаются облачные ловушки.
Для создания собственных ловушек и приманок есть конструкторы сетевых, сервисных, IoT-, SCADA-, Windows-, Linux- и веб-ловушек.
HoneyCorn фиксирует обращения к ловушкам, попытки эксплуатации и другие действия атакующего. Система поддерживает сценарии обнаружения разведки, бокового перемещения, социальной инженерии, эксплуатации и эксфильтрации. Для событий можно настроить автоматическое реагирование.
Приманки можно распространять на реальные хосты без установки агентов. Среди них файлы с ложными учётными данными, артефакты сетевых соединений и подключённые сетевые диски. Система фиксирует взаимодействие с приманками и передаёт сведения о них во внешние системы.
Технические характеристики:
- серверная часть работает на Ubuntu Server 20.04 LTS;
- поддерживаются ловушки для Windows, Ubuntu и Astra Linux;
- есть интеграции с Active Directory, MaxPatrol SIEM, KUMA и InfoDiode;
- события передаются в форматах LEEF и CEF;
- есть сбор и передача индикаторов компрометации (IoC);
- доступны API и встроенная корреляция событий.
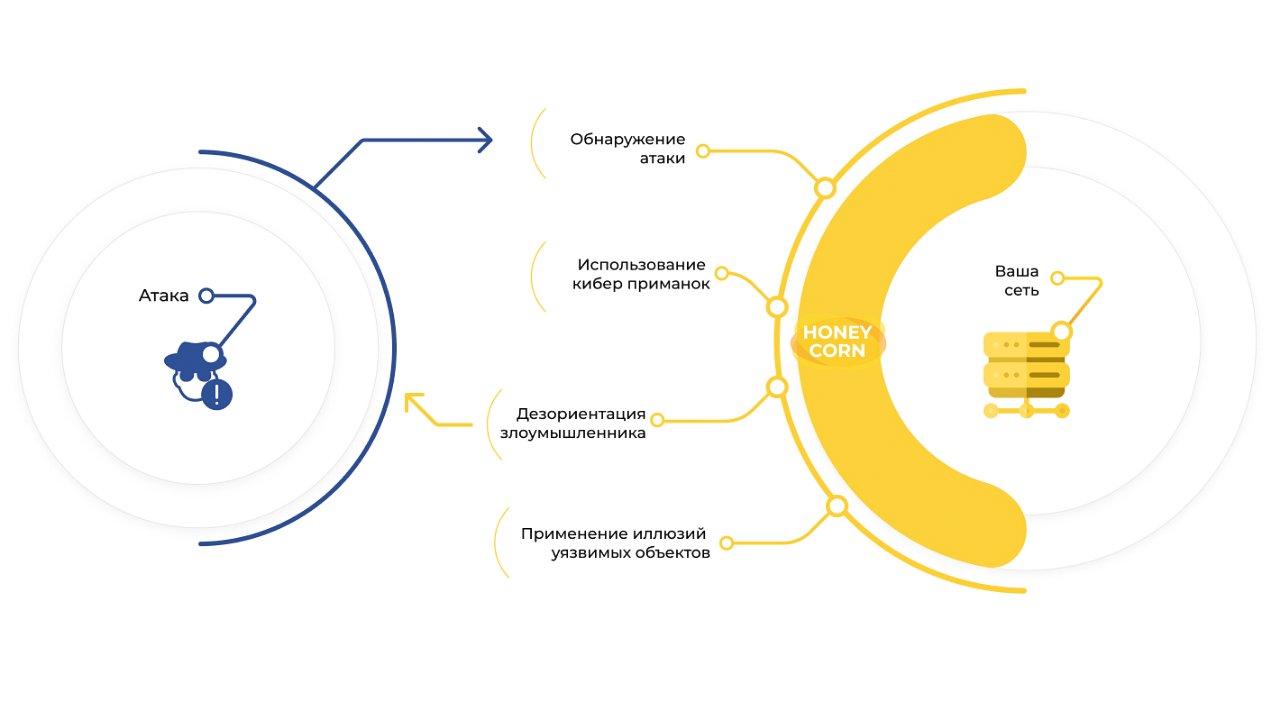
Рисунок 6. Функционал системы (источник: HoneyCorn)
Особенности решения:
- Сильные стороны: несколько конструкторов ловушек; специализированные ловушки для SCADA, IoT, POS и ATM; автоматическое реагирование на события; конструктор токенов и приманок.
- Ограничения: серверная часть разворачивается на Ubuntu Server; поддержка других серверных ОС не заявлена.
HoneyCorn внесён в Единый реестр российского ПО (реестровая запись № 11711 от 15.10.2021).
Подробнее о продукте можно узнать на сайте компании.
Infrasec Deception
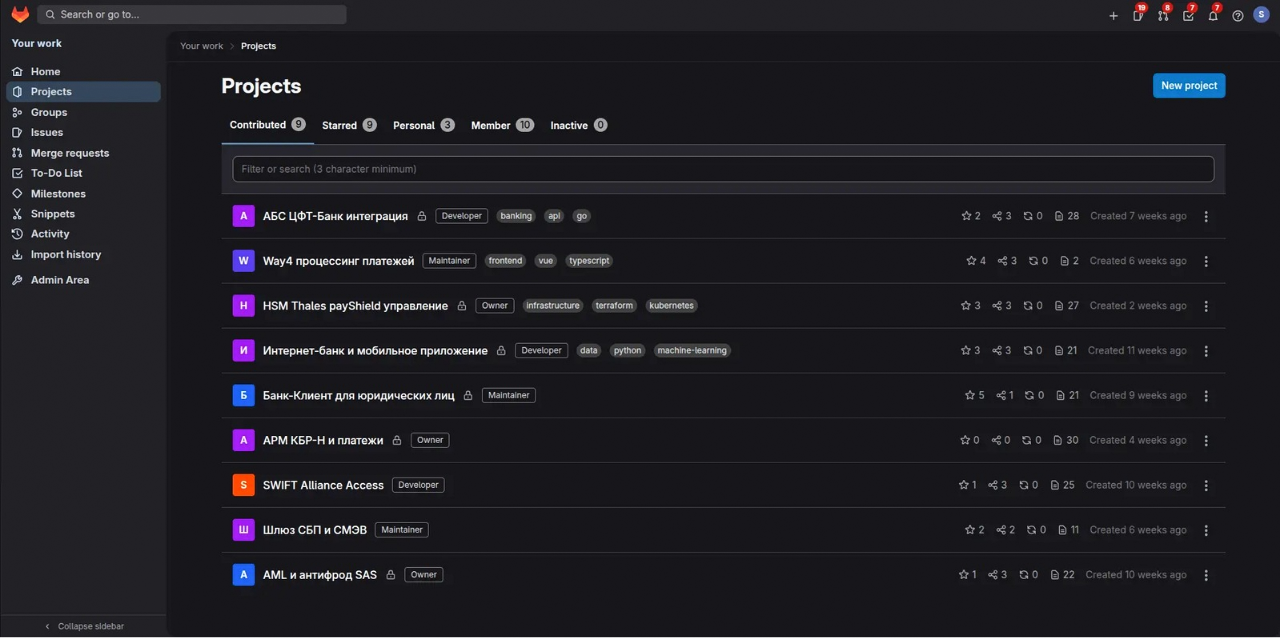
Infrasec Deception — распределённая платформа для обнаружения атакующих в сети. Она создаёт фиктивные сетевые сервисы и распространяет на защищаемые хосты приманки с ложными учётными данными. Обращения к ловушкам и приманкам фиксируются как события.
Платформа поддерживает 50 типов ловушек: веб-панели (GitLab, Jenkins, Harbor, Kubernetes), RealOS-узлы, инфраструктурные сервисы, базы данных, очереди, почтовые сервисы. В системе есть 385 шаблонов приманок для Linux, macOS и Windows и 8 типов canary-токенов. Приманки распространяются без агентов.
Система фиксирует IP-адрес атакующего, команды, сессии и протоколы взаимодействия. События объединяются в инциденты с приоритетом и стадией обработки. Правила корреляции можно писать под свои ловушки и приманки. Есть фреймворк и REST API для создания собственных ловушек.
В Enterprise-версии LLM генерирует данные для ловушек по описанию инфраструктуры заказчика: подразделения, проекты, домены и имена из реальной среды.
Технические характеристики:
- централизованное управление запуском, остановкой и удалением ловушек;
- передача событий в SIEM и системы мониторинга через Syslog;
- уведомления об инцидентах через Telegram и электронную почту;
- роли администратора и оператора;
- фреймворк, REST API и конструктор для создания собственных ловушек и шаблонов приманок.
Рисунок 7. Ловушка GitLab в сети заказчика (источник: Infrasec)
Особенности решения:
- Сильные стороны: это единственное решение на рынке с бесплатной Community-версией; есть LLM-генерация данных для ловушек и конструктор собственных ловушек через фреймворк и API.
- Ограничения: LLM-функции и RealOS-узлы есть только в Enterprise-версии; Community ограничена 50 хостами и 7 типами ловушек.
Infrasec Deception внесён в Единый реестр российского ПО (реестровая запись № 29983 от 06.10.2025).
Подробнее о продукте можно узнать на сайте компании.
R-Vision TDP
R-Vision TDP — DDP-платформа, которая создаёт в сети взаимосвязанные ловушки и приманки для обнаружения атакующих. Ловушки имитируют рабочие станции, серверы, сетевое оборудование, приложения, АСУ ТП и специализированные системы.
Платформа создаёт эмулированные элементы, похожие на реальные активы организации. Их параметры и особенности работы формируются с учётом характеристик сети.
Для генерации приманок система использует данные об инфраструктуре и правила именования компании. Она учитывает политику именования учётных записей и рабочих станций, используемое ПО и версии ОС.
В версии 3.6 появилась приманка Tracking Pixel. Она встраивается в документы Office и фиксирует попытки их открытия.
Технические характеристики:
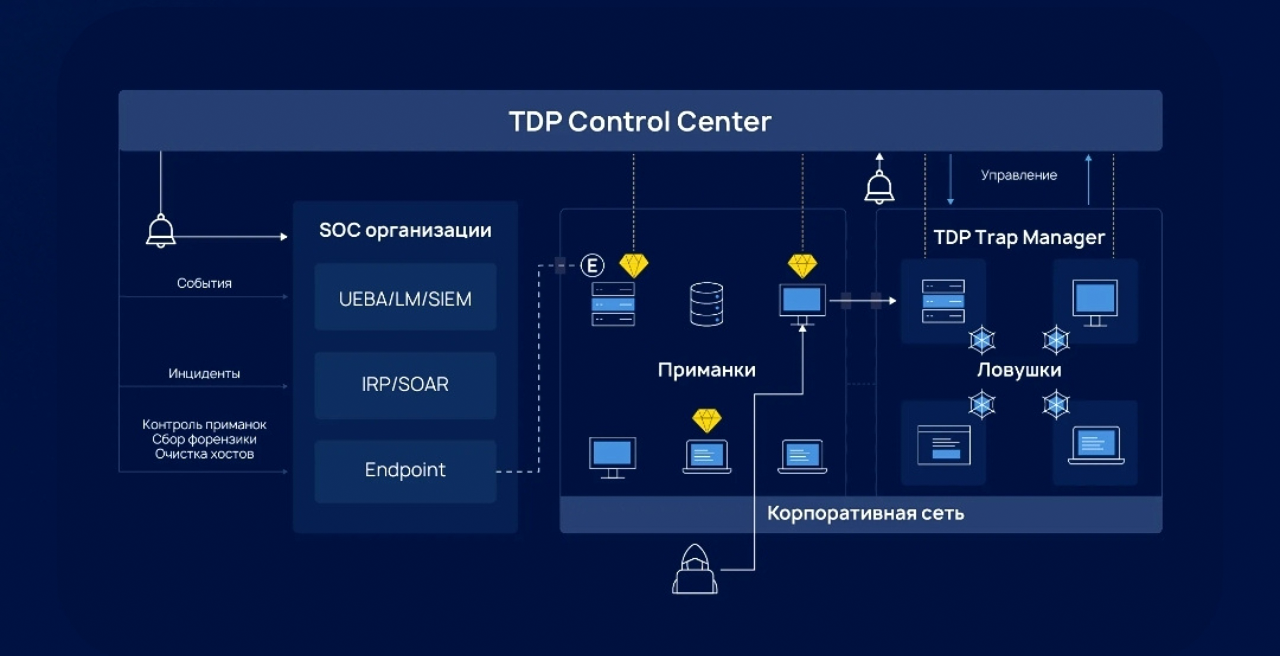
- ловушки автоматически разворачиваются из готовых шаблонов на серверах Trap Manager;
- масштабирование выполняется добавлением серверов, управление — через Control Center;
- приманки можно размещать на реальных хостах агентским и безагентным способом;
- события передаются в R-Vision UEBA, SIEM и IRP/SOAR, атрибуты и индикаторы компрометации — в R-Vision TIP;
- есть открытый API для интеграции.
Рисунок 8. Схема работы R-Vision TDP (источник: R-Vision)
Особенности решения:
- Сильные стороны: автоматическая генерация приманок с учётом структуры и правил именования компании; эмуляция Redis, IP-камер Hikvision, АСУ ТП и специализированных систем; Tracking Pixel для документов Office; интеграция с Deceptive LDAP; интеграция с экосистемой R-Vision.
- Ограничения: сервер управления работает на Linux; автоматическое реагирование доступно при интеграции с IRP/SOAR.
R-Vision TDP внесена в Единый реестр российского ПО (реестровая запись № 11731 от 15.10.2021) и сертифицирована ФСТЭК России (сертификат № 4900 от 09.01.2025).
Подробнее о продукте можно узнать на сайте компании.

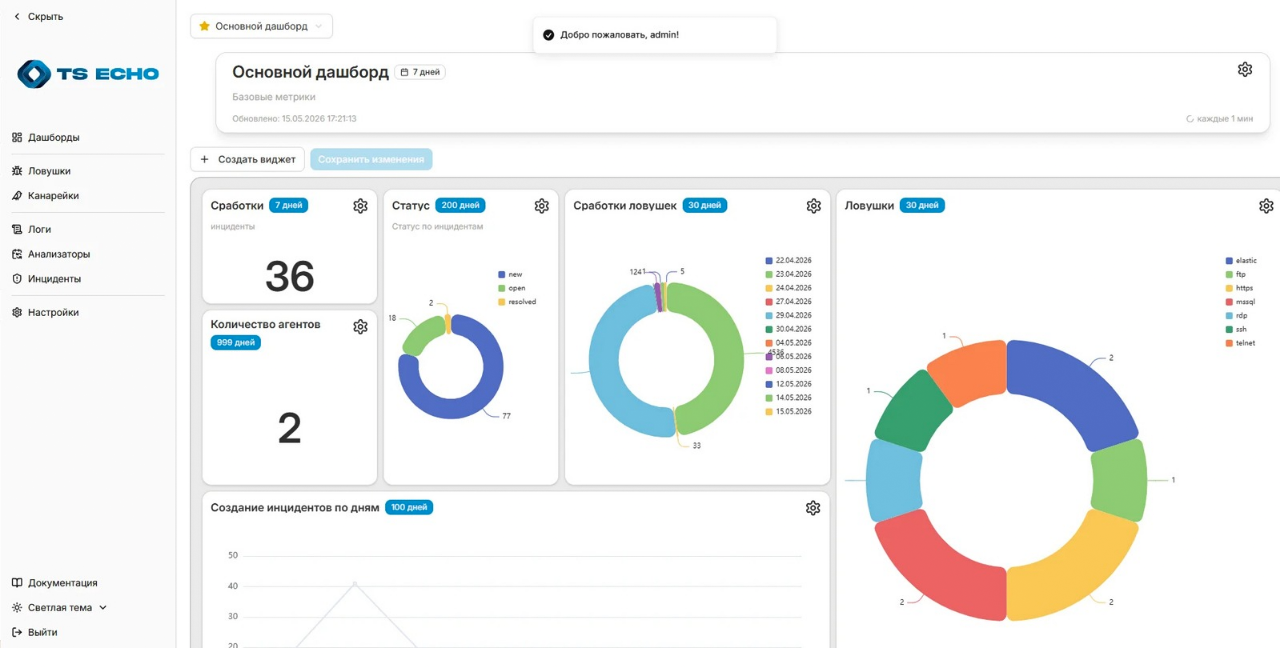
TS Echo
TS Echo — deception-платформа от команды TS Solution для обнаружения злоумышленников в сети. Она создаёт ложные цели и размещает их в разных сегментах инфраструктуры.
Ловушки эмулируют сетевые сервисы и размещаются в ключевых сегментах сети. Приманки имитируют элементы реальной инфраструктуры и размещаются на рабочих станциях, в сетевых ресурсах, письмах и корпоративных коммуникациях. Среди них файлы, документы, ссылки, сетевые шары и вложения.
Платформа обнаруживает разведку, боковое перемещение и поиск ценных активов. Сигналы от ложных целей можно передавать в защитные системы для автоматической реакции. Например, при срабатывании ловушки NGFW может заблокировать IP-адрес атакующего.
Технические характеристики:
- сервер управления работает на Linux, РЕД ОС и Astra Linux;
- агенты-ловушки работают в виртуальных машинах и контейнерах Docker/K8s;
- поддерживаются гипервизоры VMware, KVM и VirtualBox;
- есть интеграции с SIEM, NGFW, Syslog, API и webhook;
- платформа работает без SIEM и SOAR.
Рисунок 9. Панель управления TS Echo (источник: TS Solution)
Особенности решения:
- Сильные стороны: работа без обязательной интеграции с SIEM и SOAR; автоматическая реакция через NGFW; размещение ловушек в виртуальных машинах и контейнерах Docker/K8s.
- Ограничения: для автоматической блокировки атакующего нужна интеграция с NGFW.
Подробнее о продукте можно узнать на сайте компании.
Deception как модуль в составе другой платформы
BI.ZONE EDR с модулем Deception
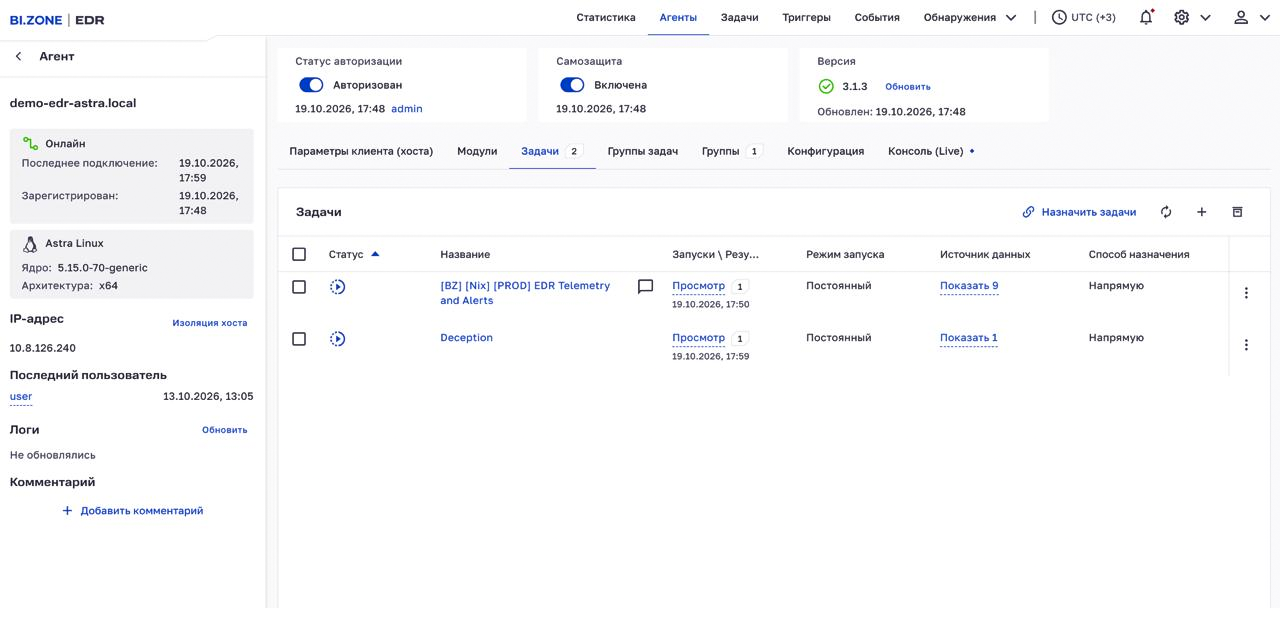
BI.ZONE EDR с компонентом Deception позволяет размещать подложные объекты на конечных точках и контроллере домена. Обращения к приманкам автоматически фиксируются средствами BI.ZONE EDR, а сам компонент контролирует их состояние и восстанавливает при изменении или удалении. Приманки работают на хостах с агентом EDR, поэтому отдельные серверы для них не нужны.
На Windows можно создавать подложные файлы, записи реестра и подложные учётные данные. Учётные данные можно разместить в оперативной памяти, в кэше групповой политики, в файле автоматической установки ОС, во встроенном менеджере учётных записей Windows и в менеджере паролей браузера. На Linux доступны файловые приманки и подложные пользователи.
Для Active Directory используются подложные учётные записи с разными атрибутами. Среди них записи с SPN для выявления попыток Kerberoasting, записи без предварительной аутентификации Kerberos для выявления AS-REP Roasting и записи в привилегированных группах. Есть и записи с обратимым шифрованием пароля. При DCSync злоумышленник получит такой пароль в открытом виде, а попытка войти с ним будет зафиксирована. Компонент может имитировать входы под подложными учётными записями, чтобы они выглядели используемыми.
Технические характеристики:
- Windows 10 / Windows Server 2016 и выше, Linux с ядром 3.2 и выше;
- локальные приманки на конечных точках;
- доменные приманки в Active Directory;
- файловые приманки, подложные пользователи, учётные данные и записи реестра;
- контроль состояния приманок по заданным параметрам и хешам;
- автоматическое восстановление приманок после изменения или удаления.
Рисунок 10. Приманки модуля Deception в BI.ZONE EDR (источник: BI.ZONE)
Особенности решения:
- Сильные стороны: EDR и Deception работают на одной платформе, поэтому агент на хосте сам становится ловушкой без отдельных серверов; учётные записи Active Directory с разными атрибутами выявляют атаки типа Kerberoasting и AS-REP Roasting; есть приманки для Windows и Linux; доступны массовое развёртывание по шаблону, контроль состояния и автовосстановление.
- Ограничения: поддержка macOS планируется позднее; для приманок в менеджерах учётных записей и паролей нужна активная сессия пользователя.
Компонент BI.ZONE Deception внесён в Единый реестр российского ПО (реестровая запись № 19487 от 17.10.2023). BI.ZONE EDR сертифицирован ФСТЭК России (сертификат № 5021 от 26.12.2025).
Подробнее о продукте можно узнать в документации компании.
Xello Deception
Xello Deception — система киберобмана в составе платформы Xello Prisma, предназначенная для обнаружения действий злоумышленников в сети с помощью приманок и ловушек. Обращения к ложным объектам выявляются без сигнатур и заранее известных индикаторов компрометации.
В системе используются Decoy-ловушки, эмулирующие устройства и сервисы, а также RealOS-ловушки на базе реальных операционных систем. Decoy-ловушки имитируют рабочие станции, серверы, сетевое оборудование, IoT, АСУ ТП и медицинские устройства. Система поддерживает сервисы SSH, RDP, FTP и SMB.
Приманки размещаются на защищаемых хостах в диспетчере учётных данных Windows, менеджерах паролей браузеров, SSH-конфигурациях и системном реестре.
Для приманок Active Directory используется модуль Xello Dexem. Он анализирует LDAP-каталог и создаёт ложные учётные записи, похожие на реальных пользователей привилегированных групп. Это настоящие объекты Active Directory, поэтому проверка через LDAP не раскрывает приманку. С помощью учётных записей Dexem с SPN система также выявляет Kerberoasting, а DNS-имена ловушек формируются по образцу существующих записей. Ротация по расписанию обновляет ложный слой.
Xello Deception обнаруживает подключения к ловушкам, открытие Canary-приманок и использование ложных учётных данных по событиям аутентификации контроллеров домена. MITM-агенты выявляют атаки «человек посередине» через ARP, DHCP и LLMNR/NetBIOS. Все события объединяются в инцидент, который сопоставляется с техниками MITRE ATT&CK.
После инцидента автоматически собирается форензика с хоста, а с ловушки можно получить запись сетевого трафика в формате PCAP для расследования.
В версии 7.0 появилась эмуляция легитимного трафика между ловушками, расширен каталог Decoy-устройств (в том числе для отечественных ОС) и реализовано проксирование реальных веб-ресурсов через веб-ловушки.
Технические характеристики:
- приманки распространяются на хосты без установки агентов и не оставляют исполняемого кода, процессов и служб;
- система защищает хосты на базе Windows, Linux и macOS;
- есть интеграции с SIEM, EDR и сторонними системами через REST API;
- события передаются по Syslog в форматах CEF и JSON;
- поддерживаются VDI, RDS и терминальные фермы;
- серверы-сателлиты подключают филиалы, DMZ и изолированные сегменты сети.
Рисунок 11. Принцип работы Xello Deception, создание ловушек (источник: Xello)
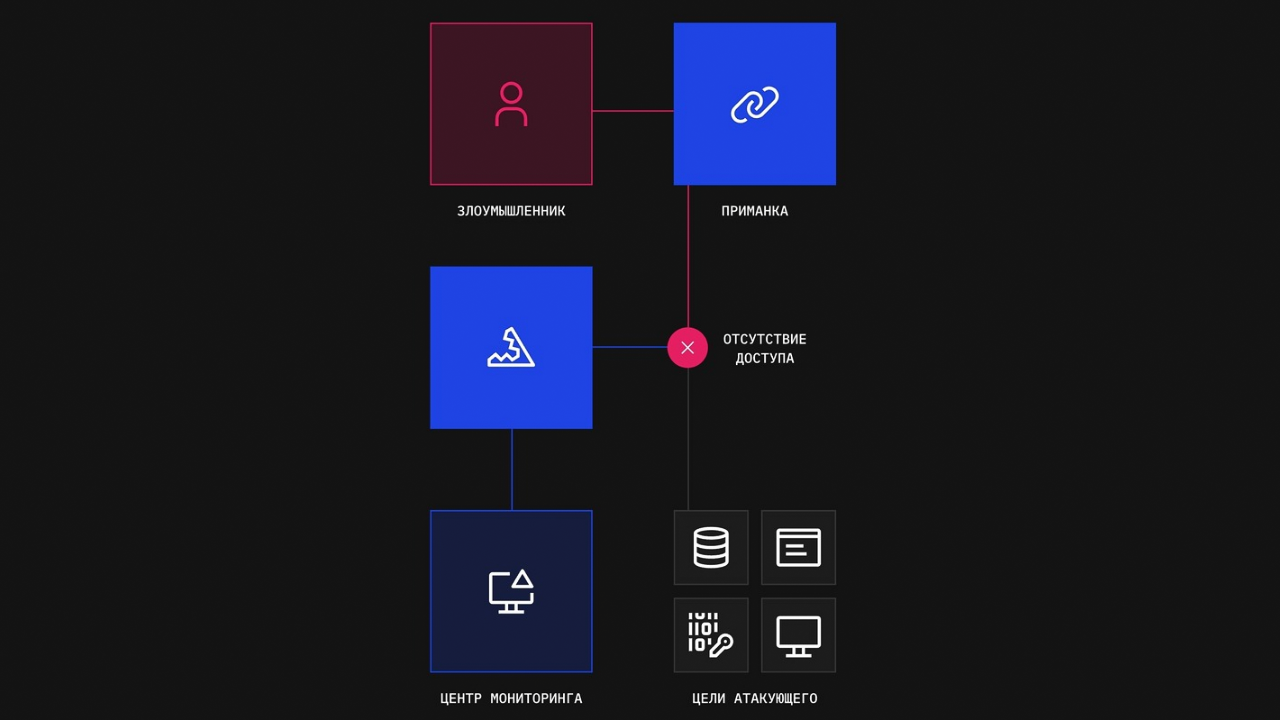
Особенности решения:
- Сильные стороны: гибкая адаптация приманок и ловушек под инфраструктуру; эмуляция фонового трафика между ловушками; обнаружение MITM-атак и Kerberoasting; запись сетевого трафика для расследования.
- Ограничения: для обнаружения использования ложных учётных данных нужен доступ к журналам контроллеров домена — через Active Directory, Windows Event Collector или Kafka.
Система Xello Deception внесена в Единый реестр российского ПО (реестровая запись № 6497 от 07.04.2020) и сертифицирована ФСТЭК России (сертификат № 4960 от 25.07.2025).
Подробнее о продукте можно узнать на сайте компании.
Как выбрать систему киберобмана
При выборе DDP проверьте, насколько решение подходит вашей инфраструктуре, какие сценарии обнаружения оно поддерживает и как встраивается в существующий контур ИБ.
- Определите задачи
DDP применяют для обнаружения действий атакующего внутри инфраструктуры: разведки, попыток использовать учётные данные, бокового перемещения и доступа к ложным ресурсам.
Сначала определите, какие сценарии нужно обнаруживать в вашей сети и кто будет проверять срабатывания и реагировать на них.
- Опишите свою инфраструктуру
Зафиксируйте, какие есть серверы и рабочие станции, какие ОС используются, есть ли Active Directory, сетевое оборудование, виртуальная инфраструктура, облака, АСУ ТП или IoT. Ловушки и приманки должны соответствовать этой среде.
- Проверьте реалистичность ловушек
Посмотрите, насколько система может имитировать реальные объекты: имена устройств и пользователей, сервисы, порты, конфигурации и сетевое поведение. Проверьте это на пилоте в своей инфраструктуре.
- Уточните, какие приманки поддерживаются
Узнайте, какие ложные учётные данные, файлы, ключи и другие артефакты можно создавать и где их размещать. Для файловых приманок важны шаблоны под вашу отрасль: например, конфигурации СУБД для финансового сектора или SCADA-документы для промышленности.
- Проверьте интеграции
Уточните, как система передаёт события в используемые SIEM, SOAR, EDR/XDR и другие средства защиты. Если в компании уже есть EDR с функциями Deception, сравните его возможности с отдельной DDP-платформой.
- Оцените администрирование и стоимость
Уточните требования к серверам и виртуальной инфраструктуре, способ лицензирования, объём ручной настройки и стоимость сопровождения. Для распределённой сети важны централизованное управление и автоматическое развёртывание. Если система будет использоваться в КИИ или ГИС, проверьте наличие сертификата ФСТЭК и записи в реестре российского ПО.
- Проведите пилот
Разместите несколько ловушек и приманок в реальной инфраструктуре. Проверьте, насколько они похожи на настоящие объекты, какие действия атакующего фиксирует система, как события поступают в средства мониторинга. Заранее определите критерии успешного пилота.
Выводы
Российский рынок DDP пока остаётся нишевым, но набор доступных решений расширяется. На рынке есть как самостоятельные DDP, так и модули Deception в составе других средств защиты.
Производители автоматизируют развёртывание ловушек и настройку приманок, расширяют набор поддерживаемых объектов и интеграцию с существующими средствами ИБ. В отдельных решениях применяют LLM для генерации содержимого ловушек.
При выборе важно учитывать не количество ловушек, а то, насколько решение покрывает вашу инфраструктуру, вписывается в существующий стек ИБ и соответствует требованиям регуляторов.


