


За 10 лет в России интерес к теме ИБ вырос в 18 раз

За 10 лет в России интерес к теме ИБ вырос в 18 раз

За 10 лет в России интерес к теме ИБ вырос в 18 раз

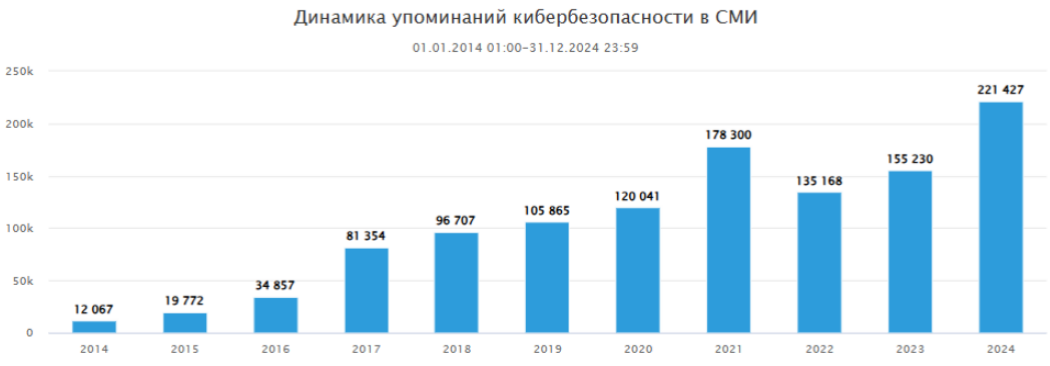
Количество публикаций в российских СМИ на тему кибербезопасности с 2014 по 2024 год выросло в 18 раз — с 12 000 до 221 000. Такие данные представили СКАН‑Интерфакс и ГК «Солар», проанализировав более 60 тысяч российских медиа.

Первый заметный скачок интереса к теме произошел в 2017 году, когда мир столкнулся с массовыми атаками шифровальщиков WannaCry, Petya и BadRabbit. Они нанесли серьезный ущерб множеству компаний в России и за её пределами.

Новый всплеск интереса наблюдался в 2021 году, вызванный серией утечек данных, деятельностью операторов программ-вымогателей и волной DDoS-атак. В 2022 году ситуация обострилась лавинообразным ростом атак на российские компании и госучреждения, что также нашло отражение в медиапространстве.

К 2024 году число публикаций о кибербезопасности достигло рекордных значений. Наибольшее внимание в СМИ уделялось финансовому сектору, ИТ-отрасли и телекому — это соответствует данным о реальных кибератаках.


По информации центра исследования киберугроз Solar 4RAYS, за первые десять месяцев 2024 года число атакованных отраслей увеличилось с четырёх до шестнадцати.

Особо часто целью становились госучреждения, предприятия промышленности и телекоммуникации. Количество расследованных инцидентов за тот же период выросло почти на 45% по сравнению с аналогичным периодом 2023 года.

Тема кибербезопасности приобретает всё большую значимость как для бизнеса, так и для общества. В медиаполе среди лидеров упоминаемости находятся такие компании, как Ростелеком, Сбер и МТС.

Основные обсуждаемые темы — запуск новых решений и сервисов в сфере информационной безопасности, участие в образовательных проектах по киберграмотности и успешный опыт компаний в защите инфраструктуры и клиентов.

Юлия Ганина, PR-директор ГК «Солар», отметила:

«Последние пять лет стали переломными для сферы кибербезопасности. Мы видим, что бизнес и общество всё больше осознают её важность, готовы инвестировать в её развитие. Растёт спрос на обучение: от повышения квалификации специалистов по ИБ до повышения осведомлённости о киберрисках среди руководителей и сотрудников. ГК "Солар" активно поддерживает эти изменения, предлагая профессиональные решения и реализуя проекты по повышению цифровой грамотности населения. Мы также делимся экспертными знаниями о киберугрозах, чтобы повысить уровень осведомлённости общества».

Юлия Михайлова, директор СКАН, добавила:

«Интерес к кибербезопасности отражает её возрастающее значение для бизнеса. В этом контексте наши пользователи не только мониторят упоминания компаний в медиа, но и оценивают связанные с ними риски. Мы автоматизировали процесс проверки, создав карту репутационных рисков, которая группирует негативные факторы по темам. Она позволяет быстро оценить индекс риска, который рассчитывается на основе соотношения негативных, позитивных и нейтральных упоминаний с учётом значимости источника. Пользователям достаточно ввести ИНН компании, чтобы получить оценку и оперативно реагировать на угрозы, ведь время в таких ситуациях играет решающую роль».

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru