


Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

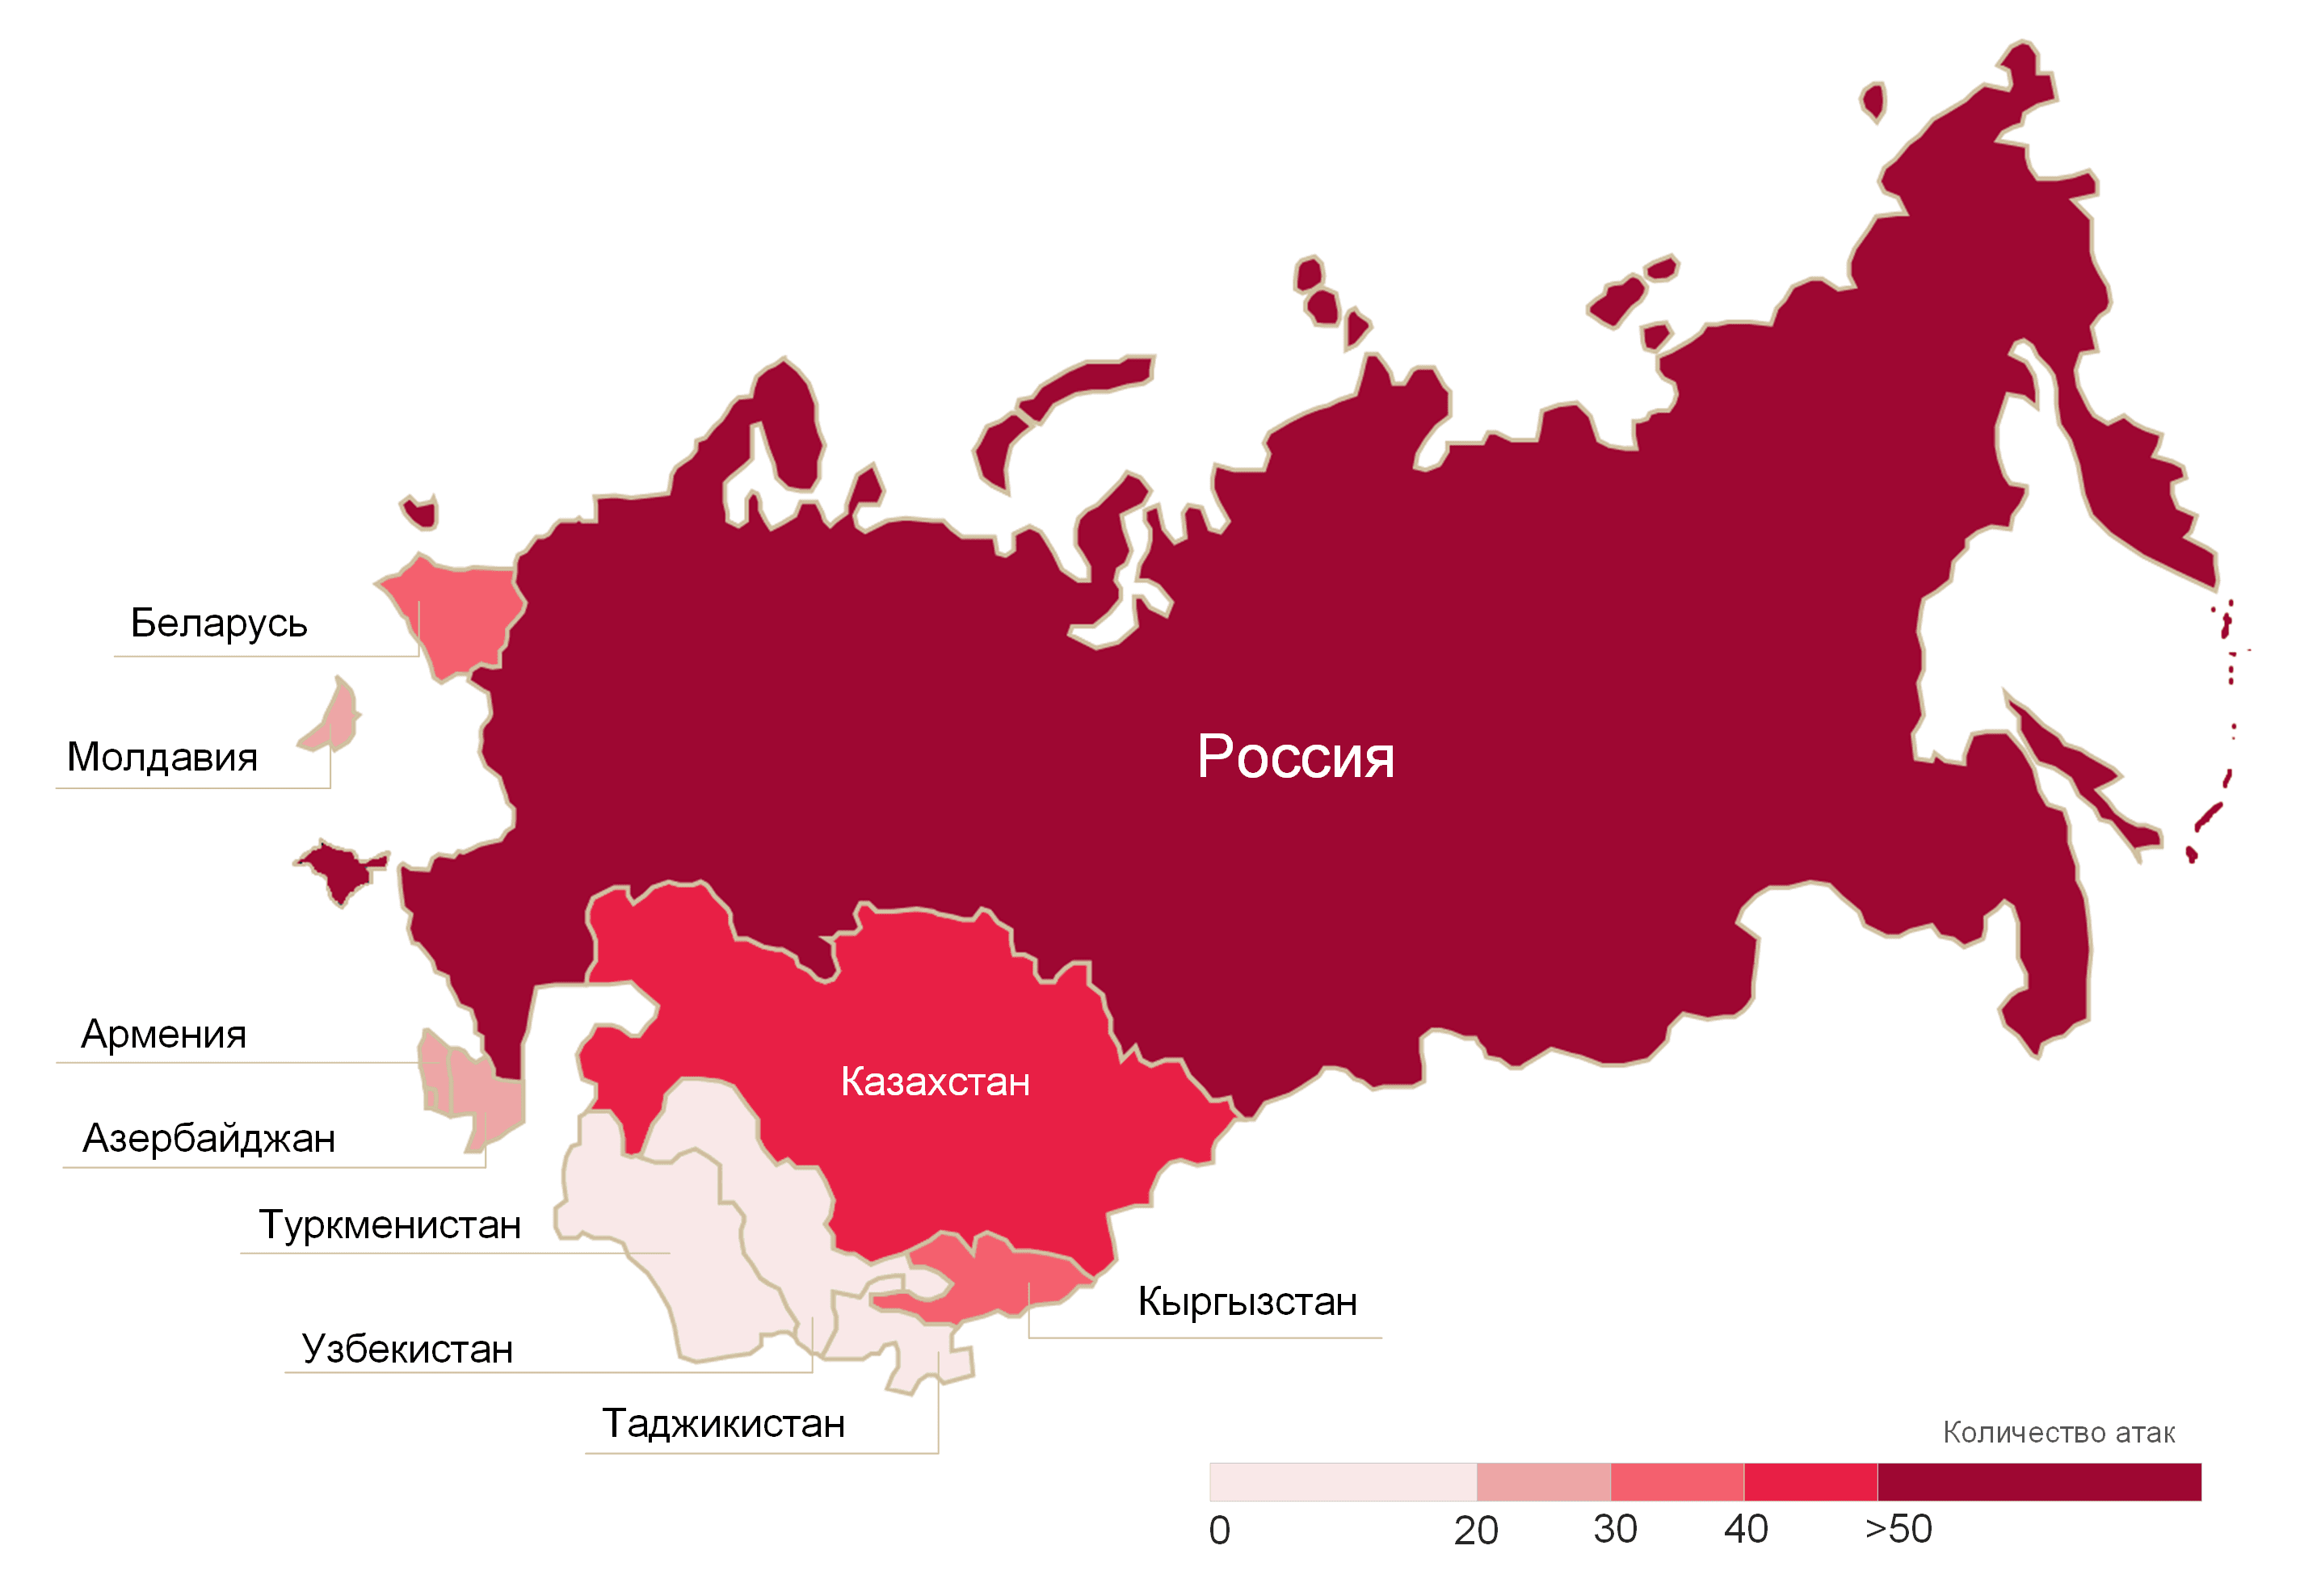
По данным Positive Technologies, в минувшем квартале число атак в странах СНГ в 2,6 раза превысило показатель за такой же период годом ранее. В 2023-24 гг. 73% инцидентов в регионе пришлись на Россию, 8% — Казахстан, 7% — Белоруссию.

Увеличилось также количество связанных с СНГ объявлений в даркнете: в первом полугодии таких находок оказалось на 35% больше в сравнении с первой половиной 2023-го. Чаще всего (40% уникальных постов) авторы предлагали базы данных, в 79% случаев — бесплатно.


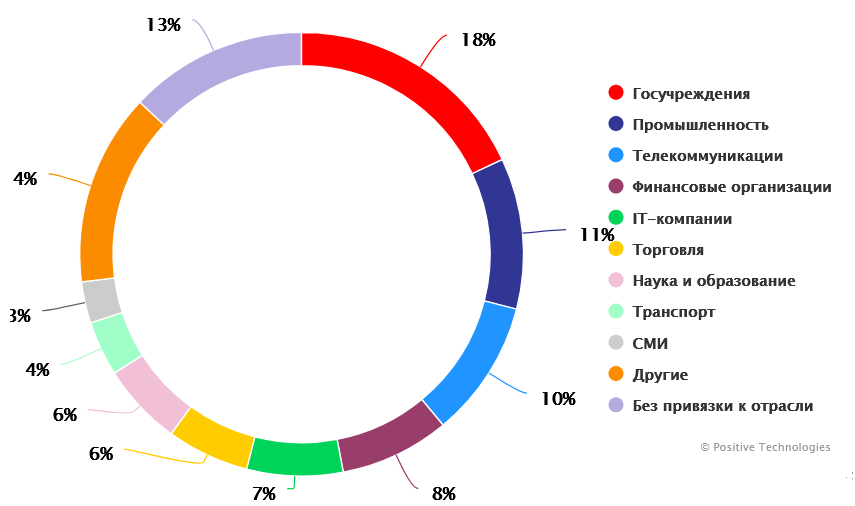
Согласно статистике ИБ-компании, наибольшее количество инцидентов было зафиксировано в госучреждениях, на промпредприятиях и в телеком-компаниях.

«Во-первых, эти сферы стратегически важны для экономики, — поясняет Яна Авезова, старший аналитик исследовательской группы PT. — Во-вторых, в таких организациях хранятся большие объемы конфиденциальной информации, прежде всего персональные данные и сведения, составляющие коммерческую тайну».


В случае успеха атаки на предприятия чаще всего влекли утечку конфиденциальной информации (41% инцидентов) или нарушение основной деятельности (37%). Индивидуальные пользователи обычно теряли персональные данные (69%) и деньги (32%).

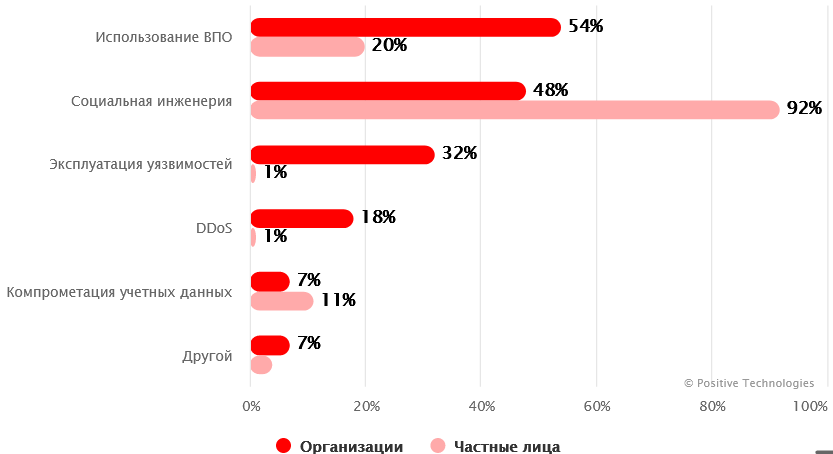
При проведении атак на территории СНГ, как и в прочих регионах, злоумышленники предпочитают использовать вредоносов и социальную инженерию.


В I квартале 2023 года в странах Содружества была зафиксирована высокая активность операторов шифровальщиков, в IV — группировок, нацеленных на шпионаж (XDSpy, Core Werewolf, Sticky Werewolf, Cloud Atlas, Hellhounds). Эксперты также отметили повышенный DDoS-фон из-за разгула хактивизма: на такие атаки в отчетный период пришлось 18% киберинцидентов, тогда как глобальный показатель составил лишь 8%.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru