



Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

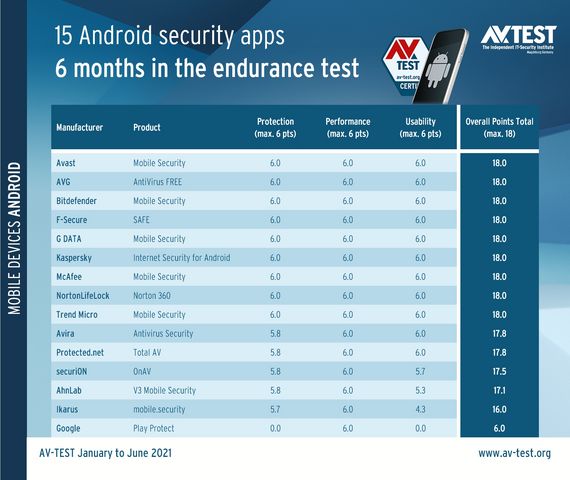
Google Play Protect, встроенная в Android система защиты от вредоносных программ, провалила реальный антивирусный тест. В ходе испытаний, которые провели специалисты компании AV-TEST, Google Play Protect нашёл две трети вредоносных образцов.

В общей сложности эксперты «скормили» встроенной защитной системе более 20 тысяч семплов вредоносов. Напомним, что Google ввела Google Play Protect в эксплуатацию в мае 2017 года, а на сегодняшний день функция автоматически сканирует более 100 миллиардов Android-приложений ежедневно.

Поскольку Google Play Protect работает на устройствах более чем 2,5 млрд активных пользователей мобильной операционной системы от Google, важно выяснить, насколько она действительно защищает от вредоносных приложений.

Именно поэтому специалисты компании AV-TEST решили проверить систему в реальных тестах. Исследователи взяли 15 защитных программ для Android и на протяжении шести месяцев (с января по июнь 2021 года) проверяли их состоятельность.

«Наше исследование показало, что Google Play Protect не способна обеспечить должный уровень безопасности мобильного устройства. Другие программы показали лучшие результаты в сравнении со встроенной защитной функцией», — объясняют специалисты.


За весь период тестов Google Play Protect удалось выявить всего две трети вредоносов от общего числа — 20 тыс. образцов. Помимо этого, система заклеймила 70 безобидных приложений потенциально опасными.

Также в исследовании принимали участие Android-антивирусы от «Лаборатории Касперского», Avast, Bitdefender, G DATA, McAfee, NortonLifeLock и Trend Micro.

Напомним, что в конце апреля мы рассмотрели девять лучших антивирусов для Android. Учитывалась как функциональность защитных приложений, так и количество скачиваний (популярность). Анализировались как платные, так и бесплатные Android-антивирусы.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru