




Сертификат AM Test Lab
Номер сертификата: 589
Дата выдачи: 06.10.2026
Срок действия: 06.10.2031
- 1. Введение
- 2. Функциональные возможности AlphaSense Symbiote Space
- 3. Архитектура AlphaSense Symbiote Space
- 4. Системные требования AlphaSense Symbiote Space
- 5. Лицензирование AlphaSense Symbiote Space
- 6. Применение AlphaSense Symbiote Space
- 7. Выводы
Введение
ИТ-инфраструктура постоянно меняется: появляются новые активы и сервисы, меняются конфигурации и внешние публикации, расширяется поверхность атаки. Если эти изменения не отражаются своевременно, организация теряет актуальное представление не только об активах, но и о фактических экспозициях — точках, через которые уязвимость может превратиться в реальный риск.
Для управления экспозициями недостаточно регулярно находить уязвимости. Необходимо понимать, где расположен актив, доступен ли он извне, насколько он критичен для бизнеса, существует ли рабочий эксплойт, подтверждается ли эксплуатация и какие меры быстрее всего снизят риск. Поэтому инвентаризация, EASM, VM, комплаенс, эксплуатационная валидация и контроль устранения должны работать как единый процесс.
Перечисленные проблемы мы подробно рассмотрели в предыдущем обзоре AlphaSense. Они по-прежнему актуальны, но сегодня продукт корректнее рассматривать уже не как классический сканер или отдельную VM-систему, а как Exposure Management Platform. В этом материале основное внимание уделено тому, как обновлённый AlphaSense объединяет видимость поверхности атаки, технический контекст, подтверждение эксплуатируемости и жизненный цикл устранения в одном контуре.
Продукт «Альфа Системс» включён в реестр российского ПО (№ 18496 от 09.08.2023). Получено свидетельство о государственной регистрации программы для ЭВМ № 2023612646 от 06.02.2023. На момент публикации обзора продукт находится на втором этапе сертификации по требованиям ФСТЭК России.
Функциональные возможности AlphaSense Symbiote Space
AlphaSense Symbiote Space относится к классу Exposure Management Platform (EMP). Платформа объединяет управление внешней поверхностью атаки (EASM), внутренними ИТ-активами и сервисами (AM), уязвимостями и их жизненным циклом (VM), комплаенсом и харденингом, а также активной проверкой эксплуатируемости. Цель такого подхода — не просто увеличить полноту обнаружения, а сократить разрыв между находкой и решением: определить, какие экспозиции действительно опасны и что необходимо устранять в первую очередь.
Её возможности:
- непрерывное обнаружение и инвентаризация внутренних и внешних ИТ-активов, сервисов и программного обеспечения (ПО);
- контроль внешней и внутренней поверхности атаки (EASM);
- комплаенс и харденинг Windows, Linux, Active Directory, Docker и Kubernetes, веб-приложений, а также аудит установленных пакетов и ПО;
- риск-ориентированная приоритизация с учётом CVSS 2/3/4, EPSS, бизнес-критичности актива, его доступности и эксплуатационной применимости;
- объединённые рекомендации по устранению, компенсирующие меры, дельта и ролевые отчёты;
- возможность агрессивного аудита активов: эмуляция полноценного взлома с применением эксплойтов к обнаруженным уязвимостям;
- управление полным жизненным циклом: задачи на устранение, статусы, взаимодействие ИБ и ИТ, точечный ретест и автоматическое подтверждение результата;
- полный анализ веб-приложений, ошибок конфигурации, веб-угроз и проблем защитных механизмов, включая анализ WAF.
Сканирование выполняется собственным движком AlphaProbe. В обновлённом AlphaSense скорость сканирования периметра увеличилась в 50 раз, веб-сканирования — в 20 раз. Например, сканирование подсети /24 при полном наборе настроек занимает около 30 минут, а проверка 1000 активов — около часа.
Автоматизация операций в платформе сокращает объём ручной работы при проведении аудита и последующей обработке результатов. Специалист получает не просто перечень находок, а технический и бизнес-контекст: что доступно атакующему, что действительно эксплуатируется, какие активы затронуты и какое действие даст наибольшее снижение риска.
Информационная панель
После активации продукта пользователь попадает в обновлённую информационную панель, где в едином окне можно управлять всеми функциями системы. В AlphaSense Symbiote Space предусмотрены три раздела: «Главная», EASM и «Комплаенс и харденинг». В них отображаются данные по выполненным заданиям сканирования.
Главная
Подраздел показывает краткую сводку по созданным заданиям сканирования:
- сведения об уязвимостях, обнаруженных в каждом задании сканирования;
- линейную диаграмму и фильтры по уровню критичности уязвимости;
- задания сканирования с фильтром по статусу их выполнения;
- круговую диаграмму (с возможностью преобразовать в столбчатую) с фильтром по статусу аудита.
Рисунок 1. Главная информационная панель AlphaSense Symbiote Space
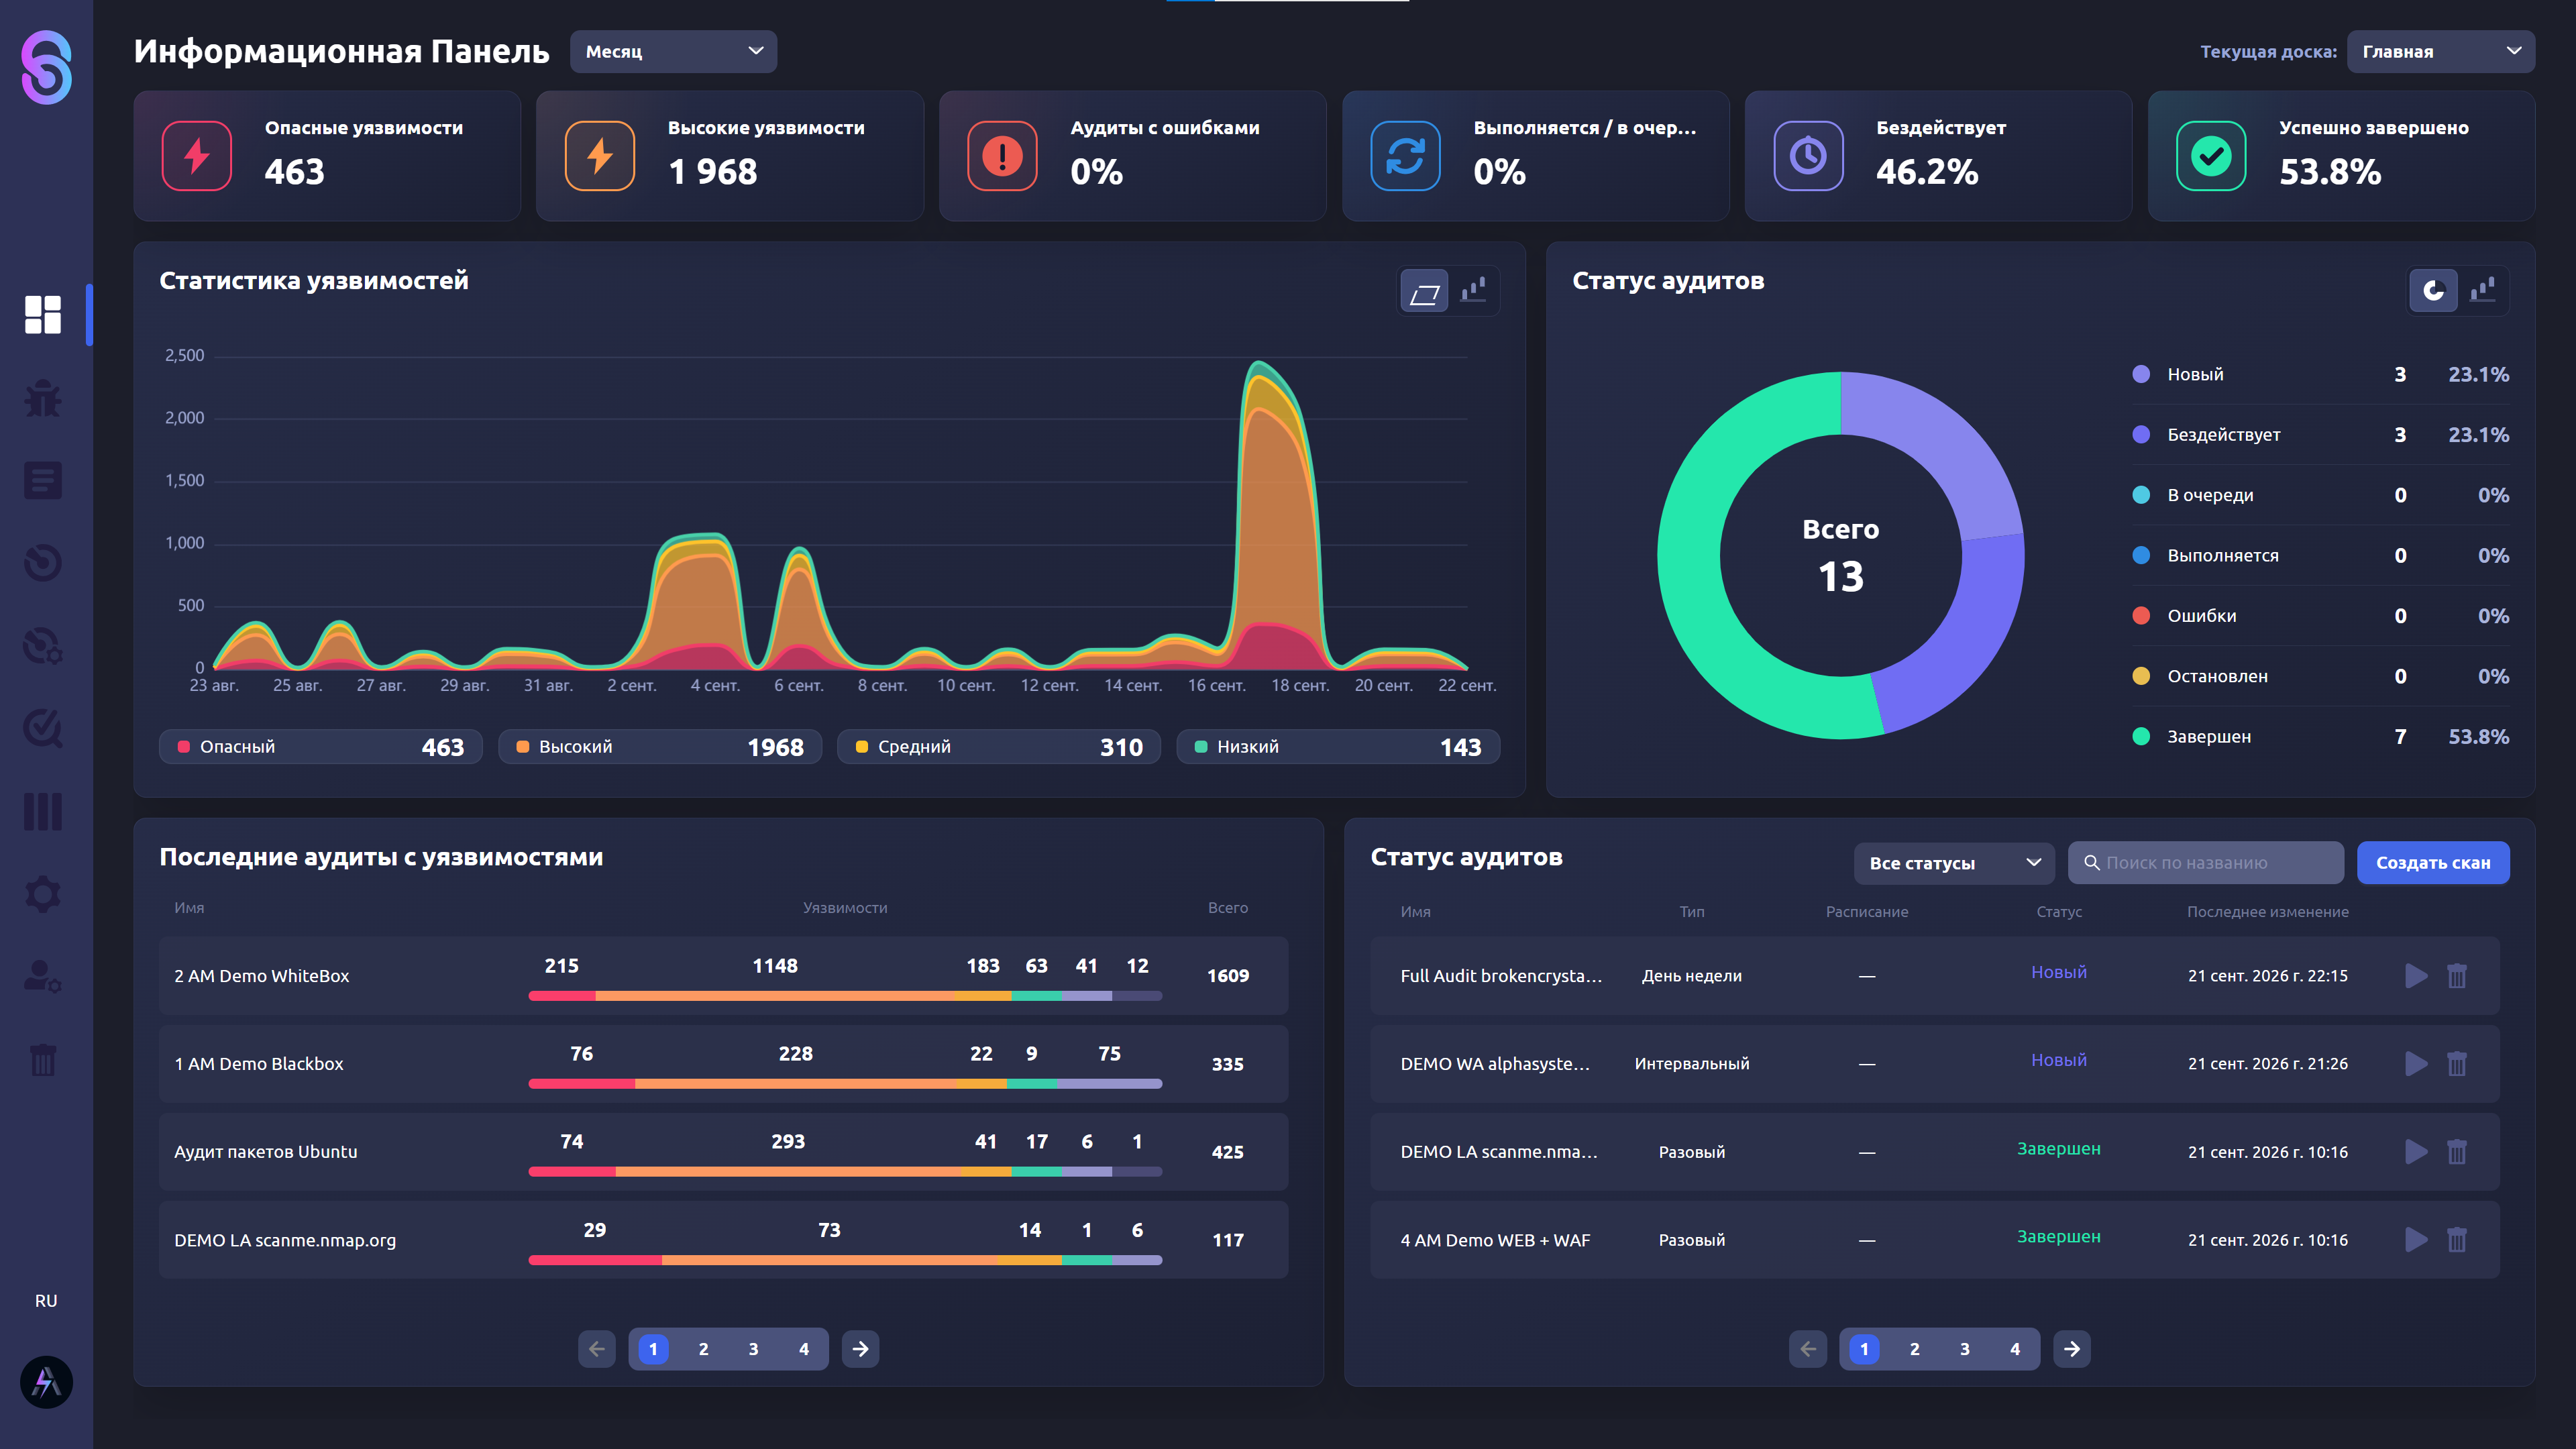
Помимо фильтрации по периодам «Месяц» и «Неделя» теперь доступны варианты «2 месяца» и «3 месяца» для более детального отслеживания ретроспективы. Для удобства можно исключить отображение уязвимостей определённого уровня критической значимости, воспользовавшись соответствующим чекбоксом. Аналогично все задания сканирования отфильтровываются по статусу.
External Attack Surface Management (EASM)
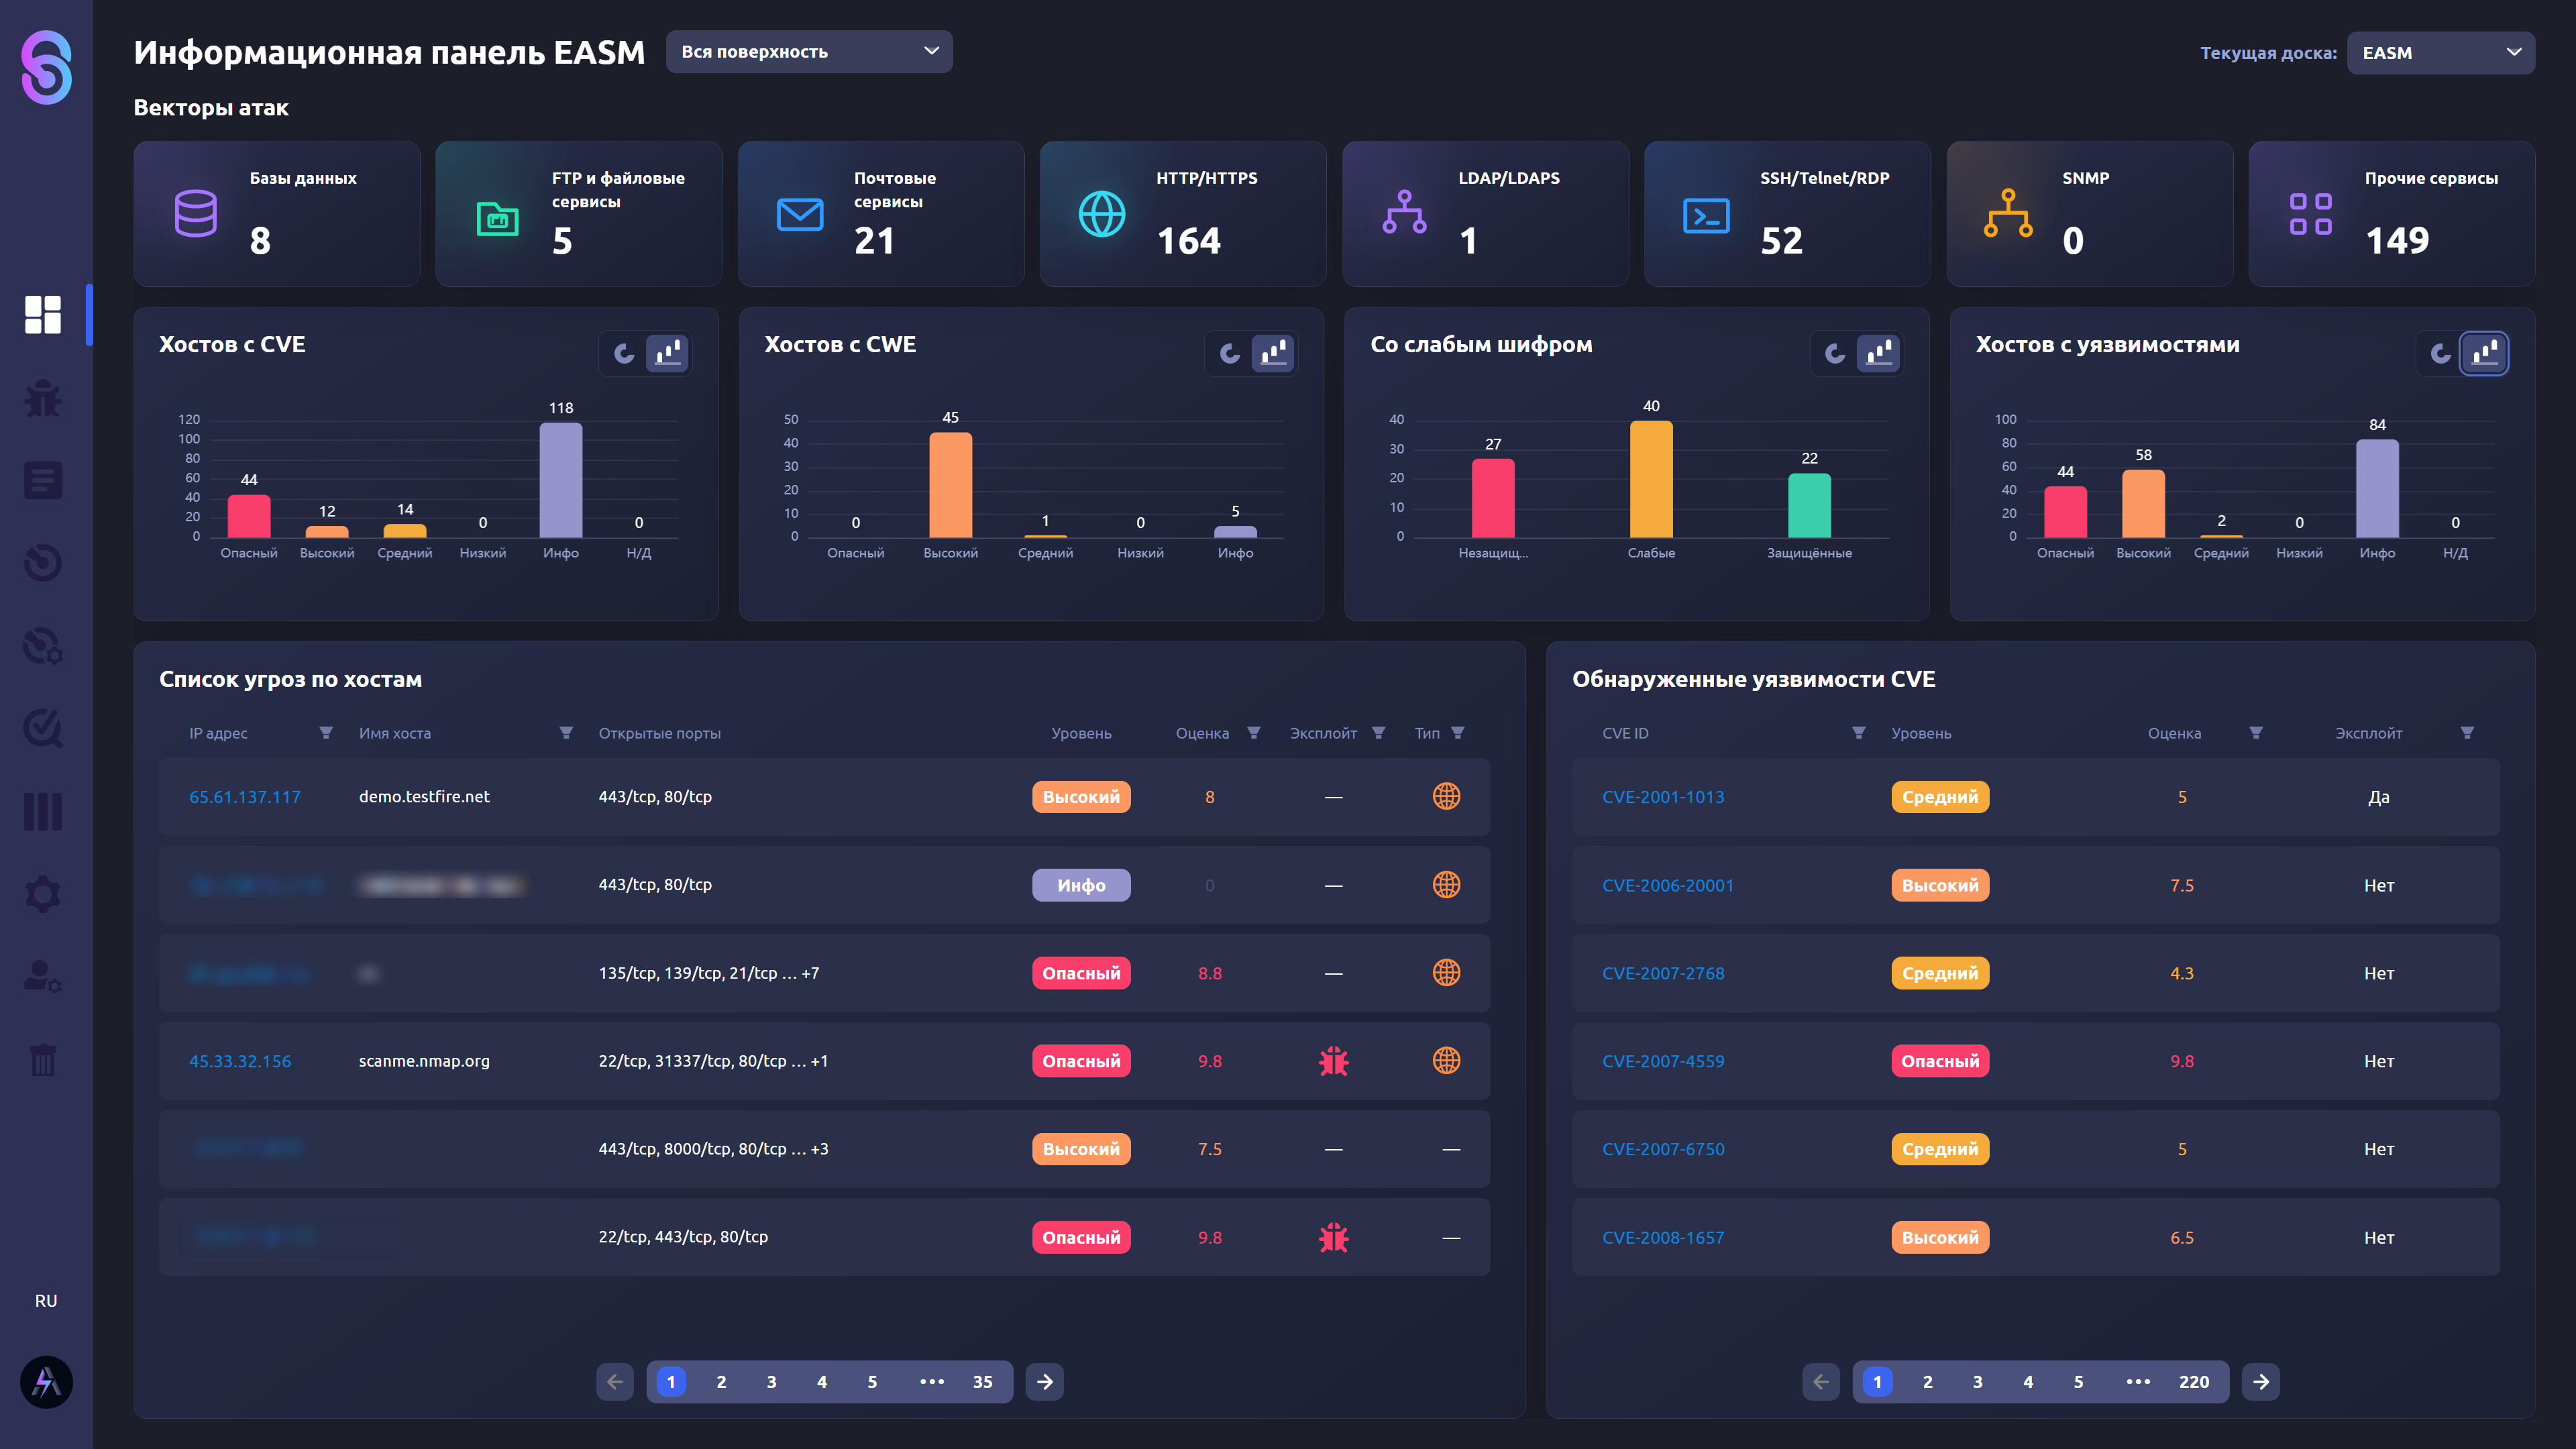
При сканировании периметра обновлённый AlphaSense формирует контекст внешней экспозиции: обнаруживает публично доступные активы и сервисы, связанные уязвимости, веб-компоненты и признаки защитных механизмов. Данные агрегируются аналитическим модулем и отображаются на EASM-панели, чтобы специалист видел не отдельные CVE, а потенциальные точки входа и их приоритет:
- информацию об ИТ-активах, найденных уязвимостях с круговыми диаграммами;
- списки угроз по хостам;
- обнаруженные CVE-уязвимости.
Рисунок 2. Информационная панель EASM в AlphaSense Symbiote Space
С помощью фильтров задаются значения критериев отбора хостов и уязвимостей, отображаемых в блоке.
Комплаенс и харденинг
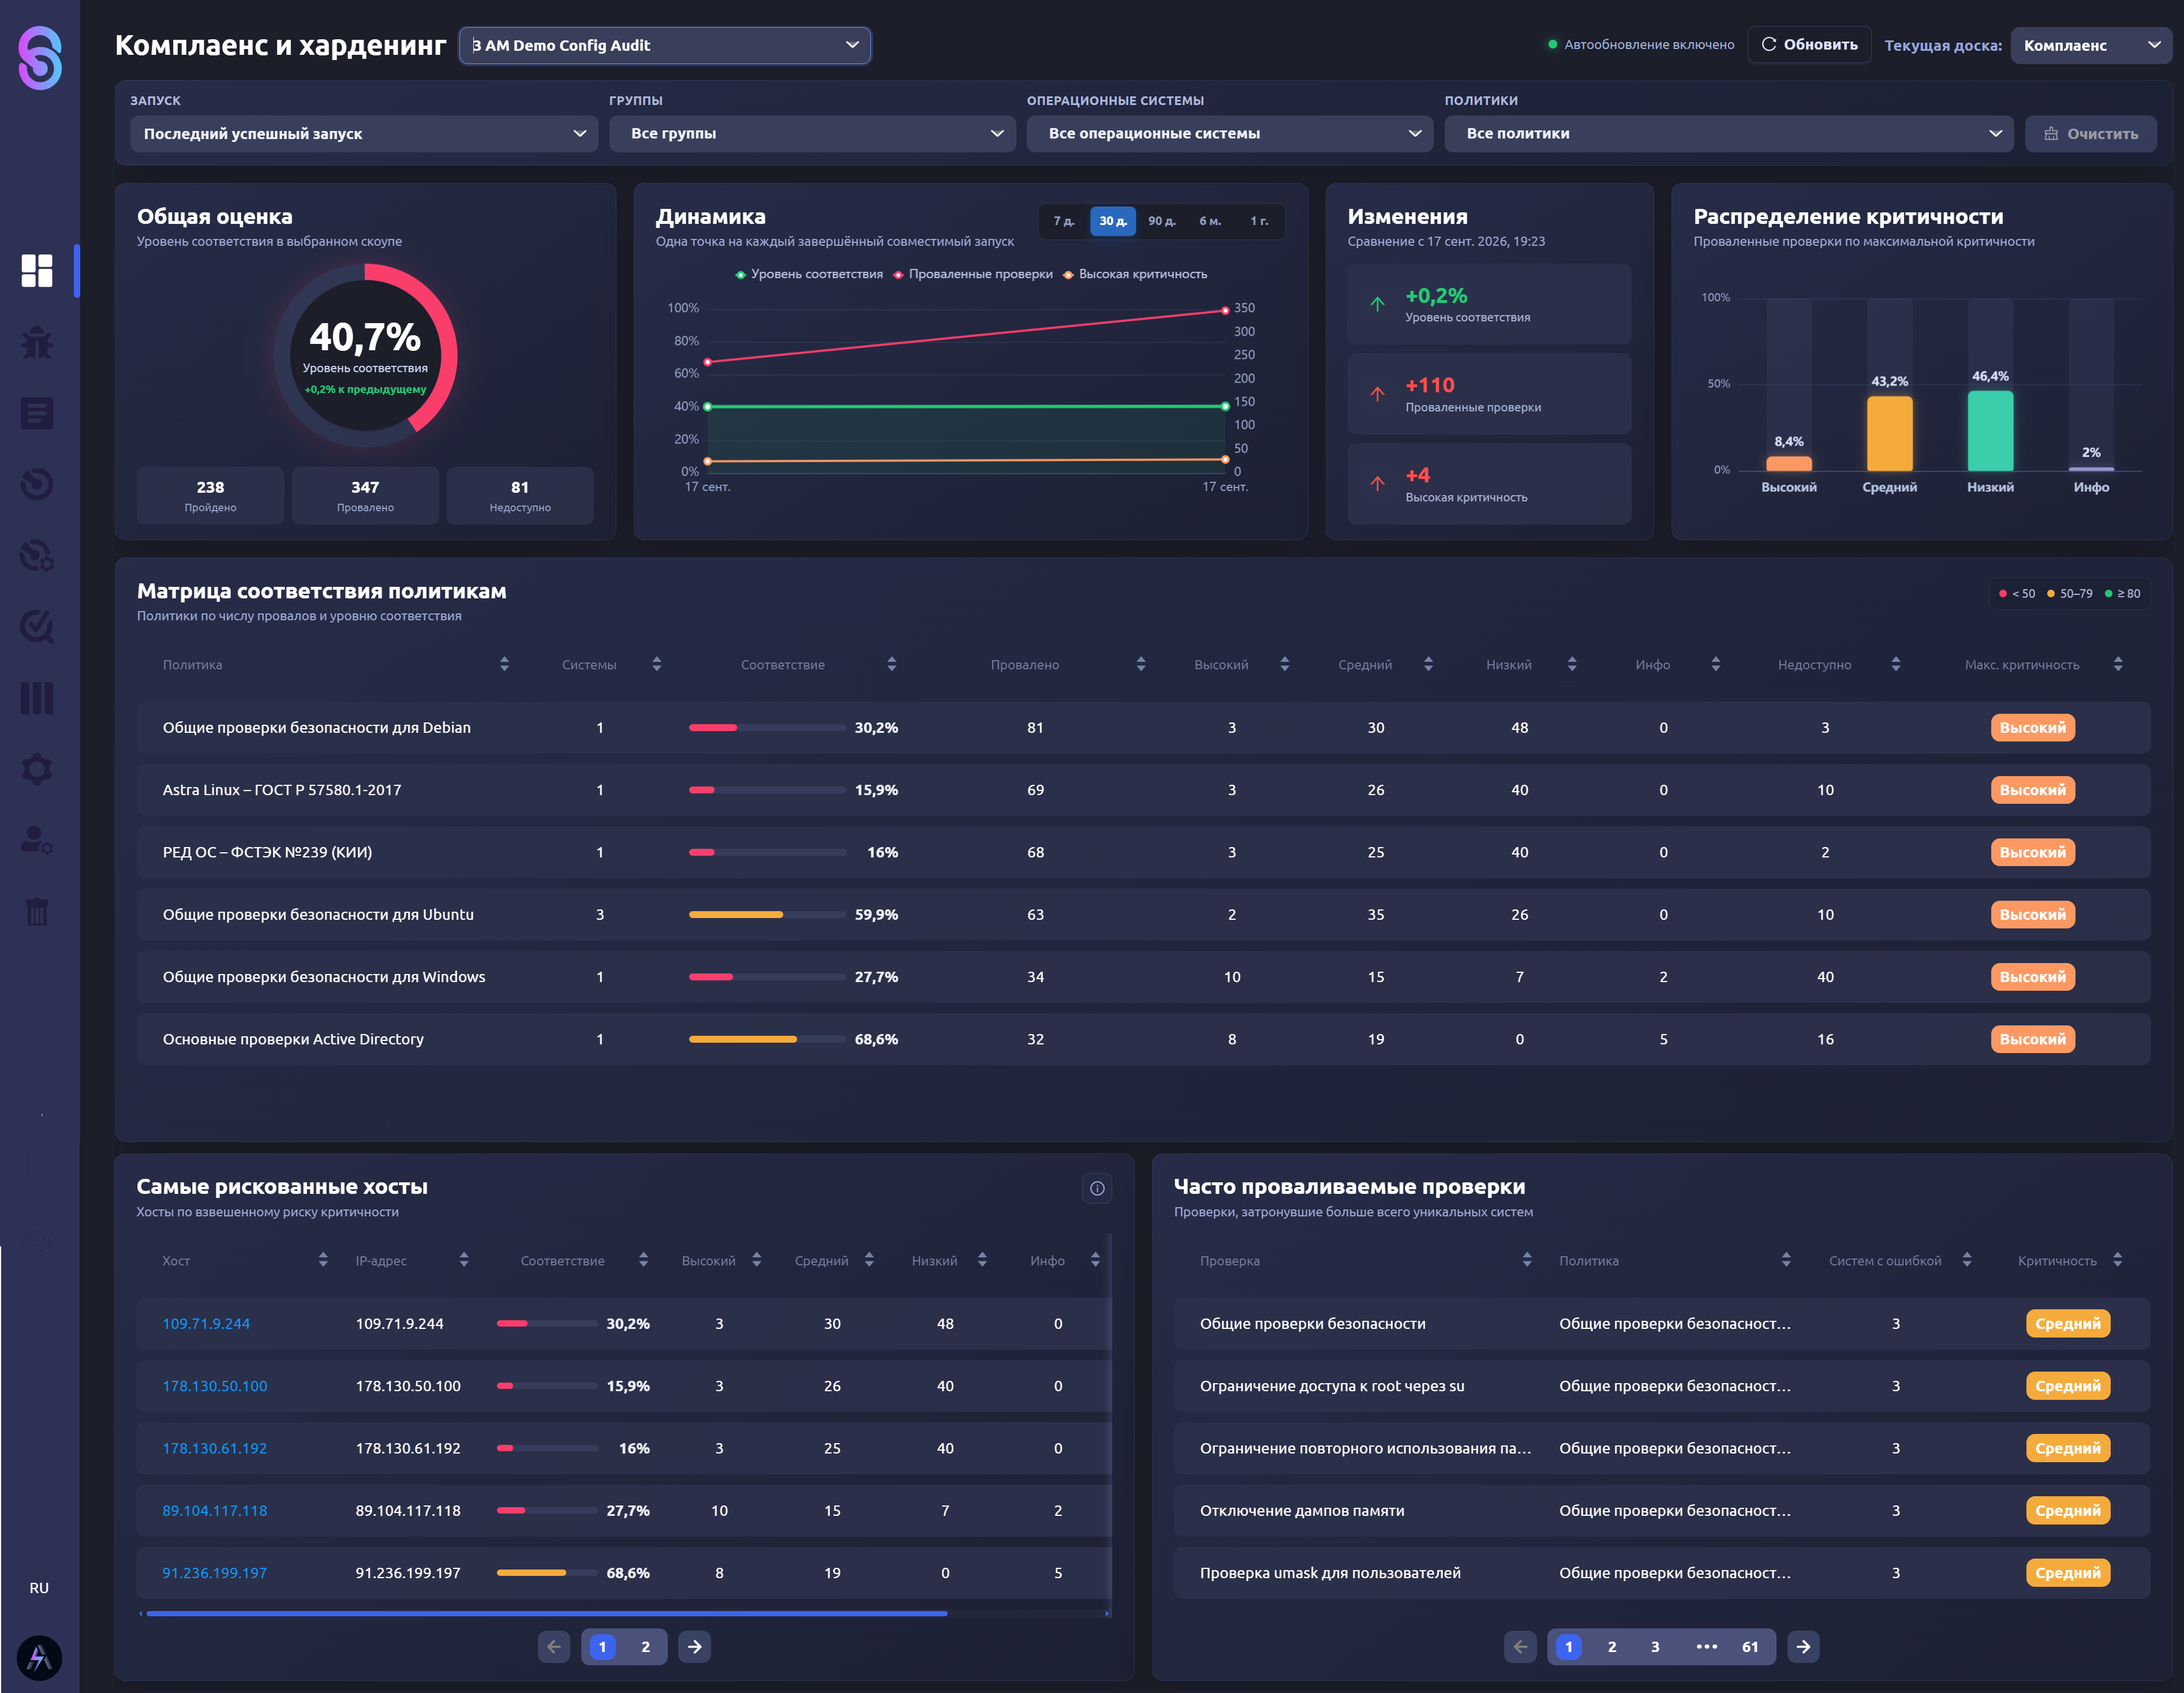
Подраздел позволяет увидеть общую оценку соответствия ИТ-активов требованиям комплаенса. Доступна оценка динамики состояния ИТ-активов. Например, если количество проверок, по которым актив соответствует требованиям комплаенса, резко уменьшается, это отражается в динамике. Также система фиксирует изменения конфигурации. Например, после установки обновления определённое правило конфигурации может снова стать нарушенным.
Вендор добавил матрицу соответствия политикам. В ней отображаются число невыполненных проверок, их значимость и принадлежность к конкретным политикам. Теперь можно определить наиболее рискованные хосты, активы с наибольшим числом несоответствий и проверки, при которых несоответствия выявляются чаще всего.
Рисунок 3. Комплаенс и харденинг
Инвентаризация ИТ-активов
Инвентаризация в AlphaSense Symbiote Space служит контекстной основой Exposure Management. Платформа классифицирует и группирует активы, учитывая их значимость для бизнес-процессов, владельца, размещение и тип. Это позволяет связывать техническую находку с конкретным объектом инфраструктуры и оценивать её не только по критичности CVE, но и по возможному влиянию на бизнес.
Собранные во время сканирования сведения формируют базу для последующего анализа, включая аудит конфигураций и пакетов операционных систем (ОС).
Карточка ИТ-актива объединяет данные о хост-угрозах, уязвимостях, установленном ПО, истории изменений и результатах предыдущих проверок. EPSS дополняет техническую оценку вероятностью эксплуатации, а ресурсно-сервисная модель — контекстом критичности и риска актива. В результате один и тот же CVE может получать разный приоритет в зависимости от того, где и на каком активе он обнаружен.
Рисунок 4. Карточка актива
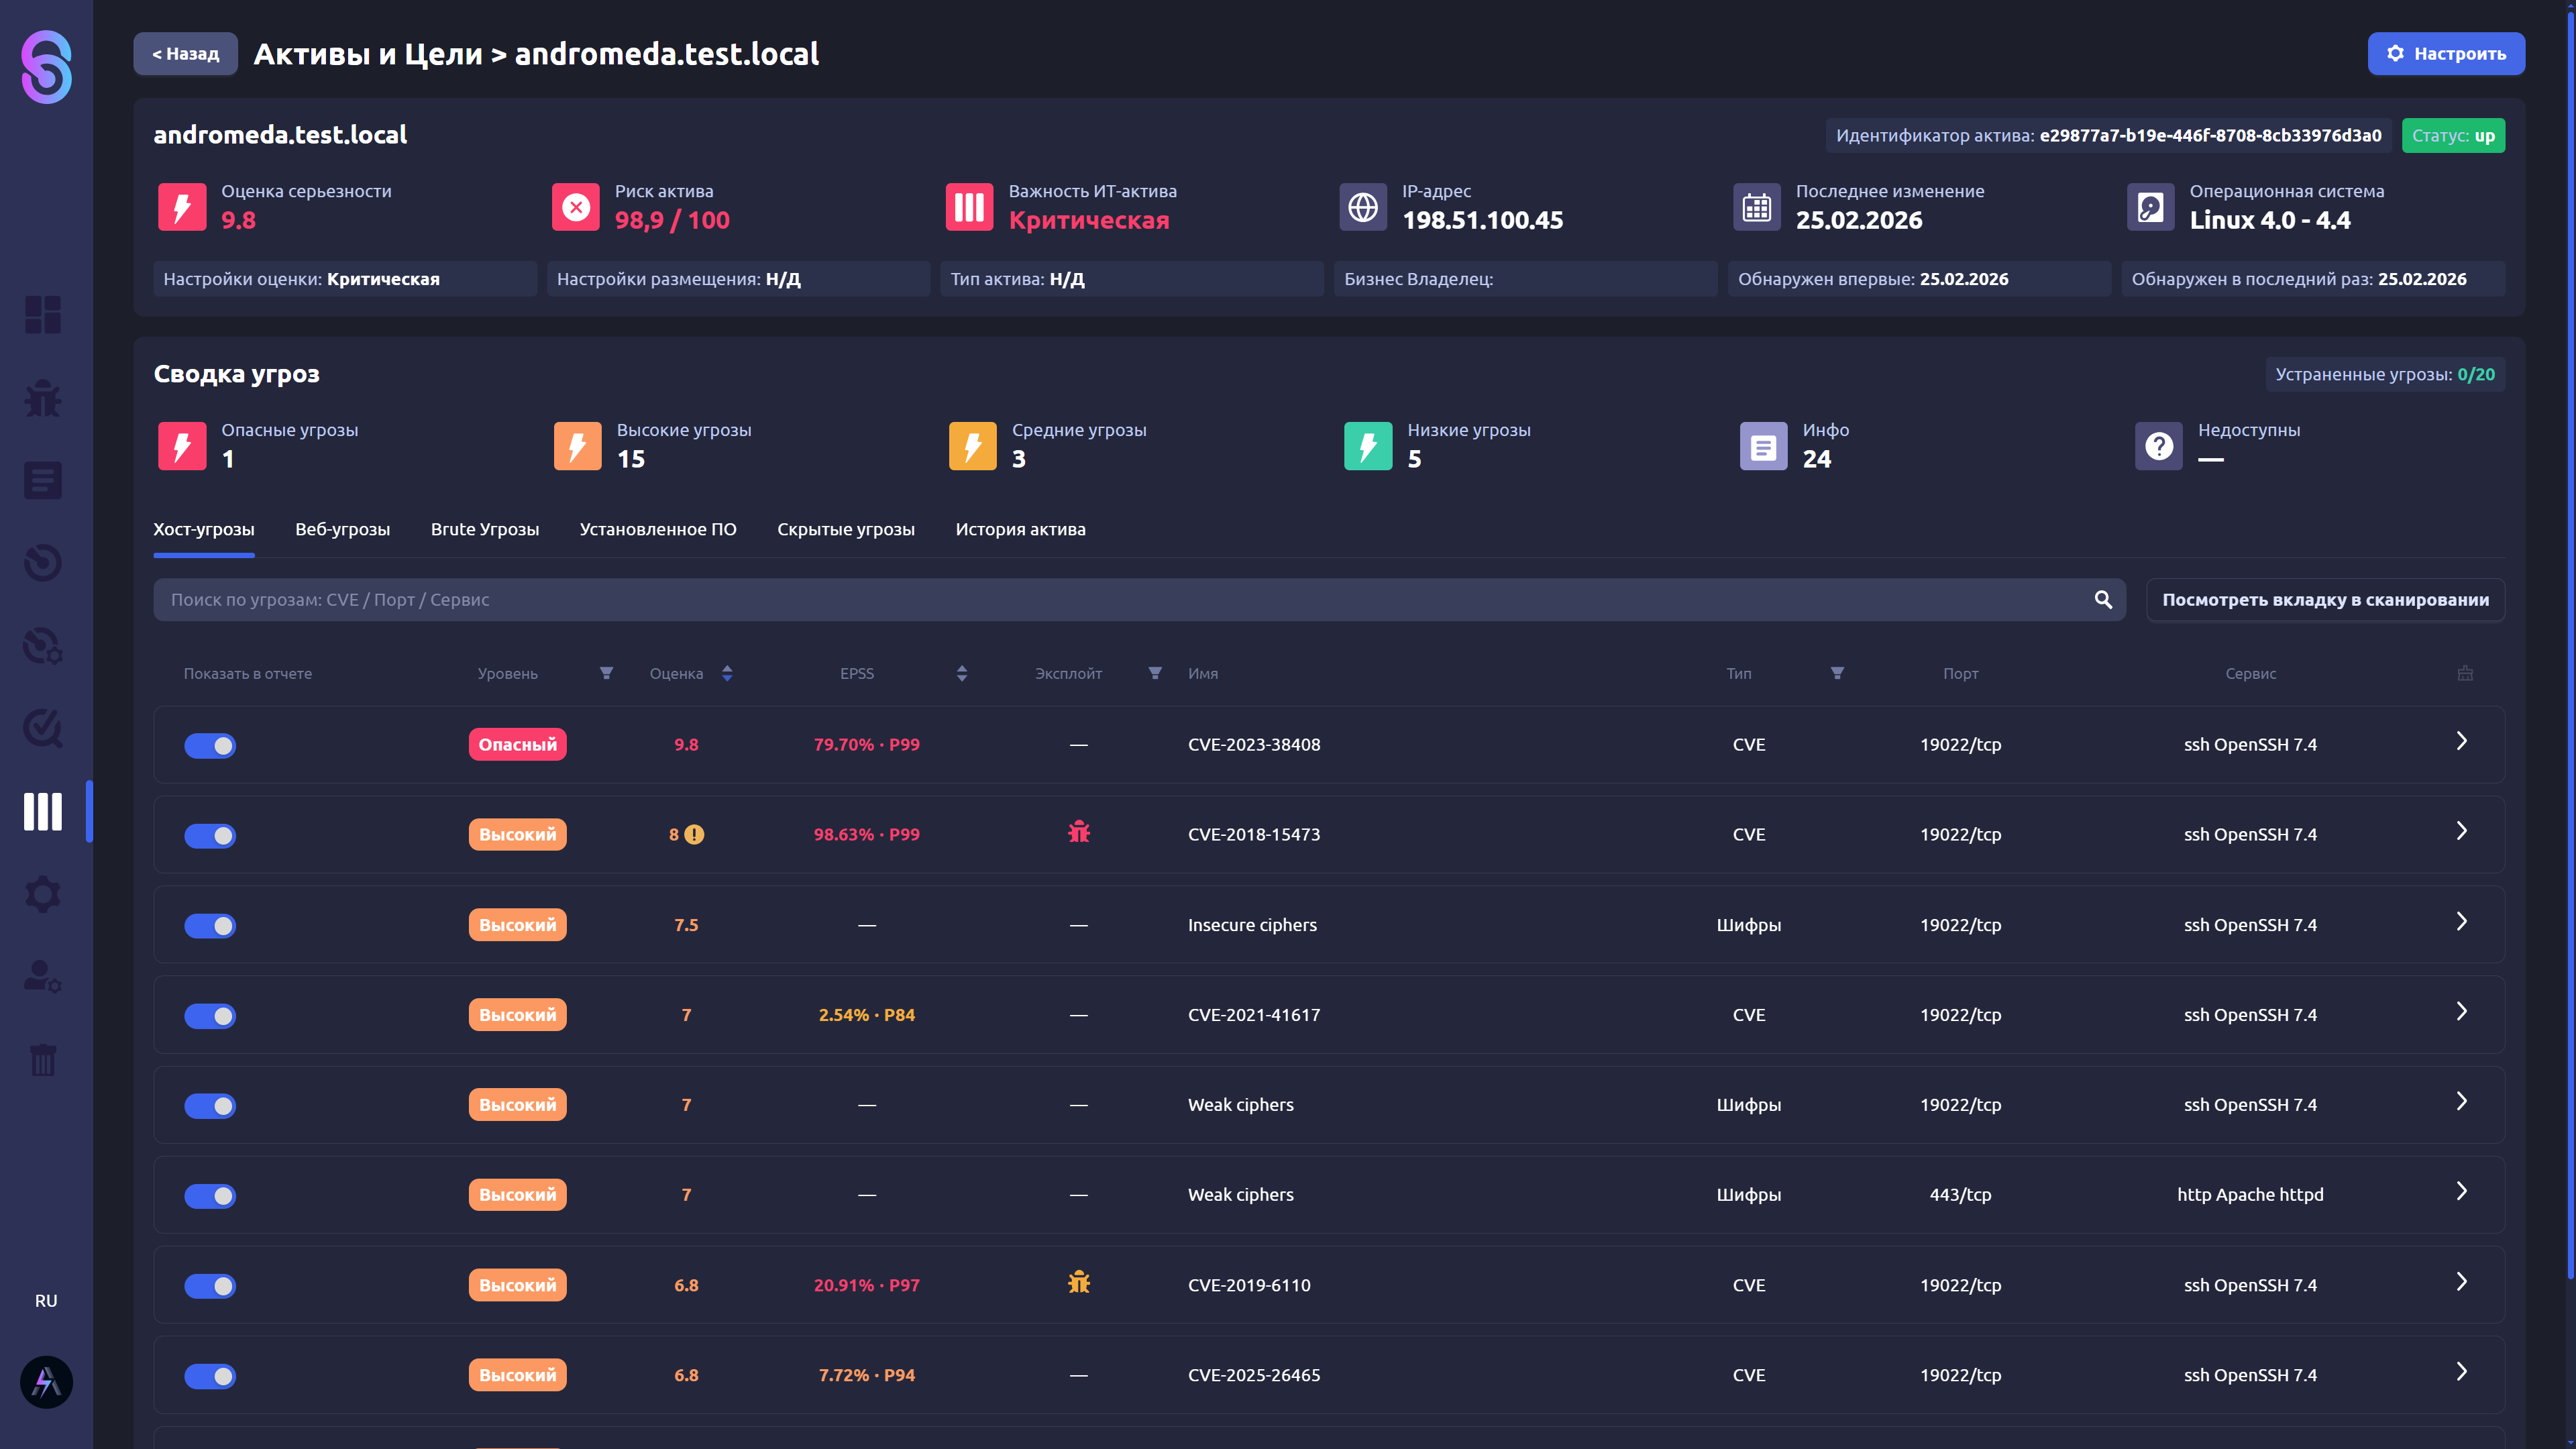
Карточку также дополнили сведениями об установленном программном обеспечении (ПО) и историей изменений.
Рисунок 5. Установленное ПО в карточке ИТ-актива
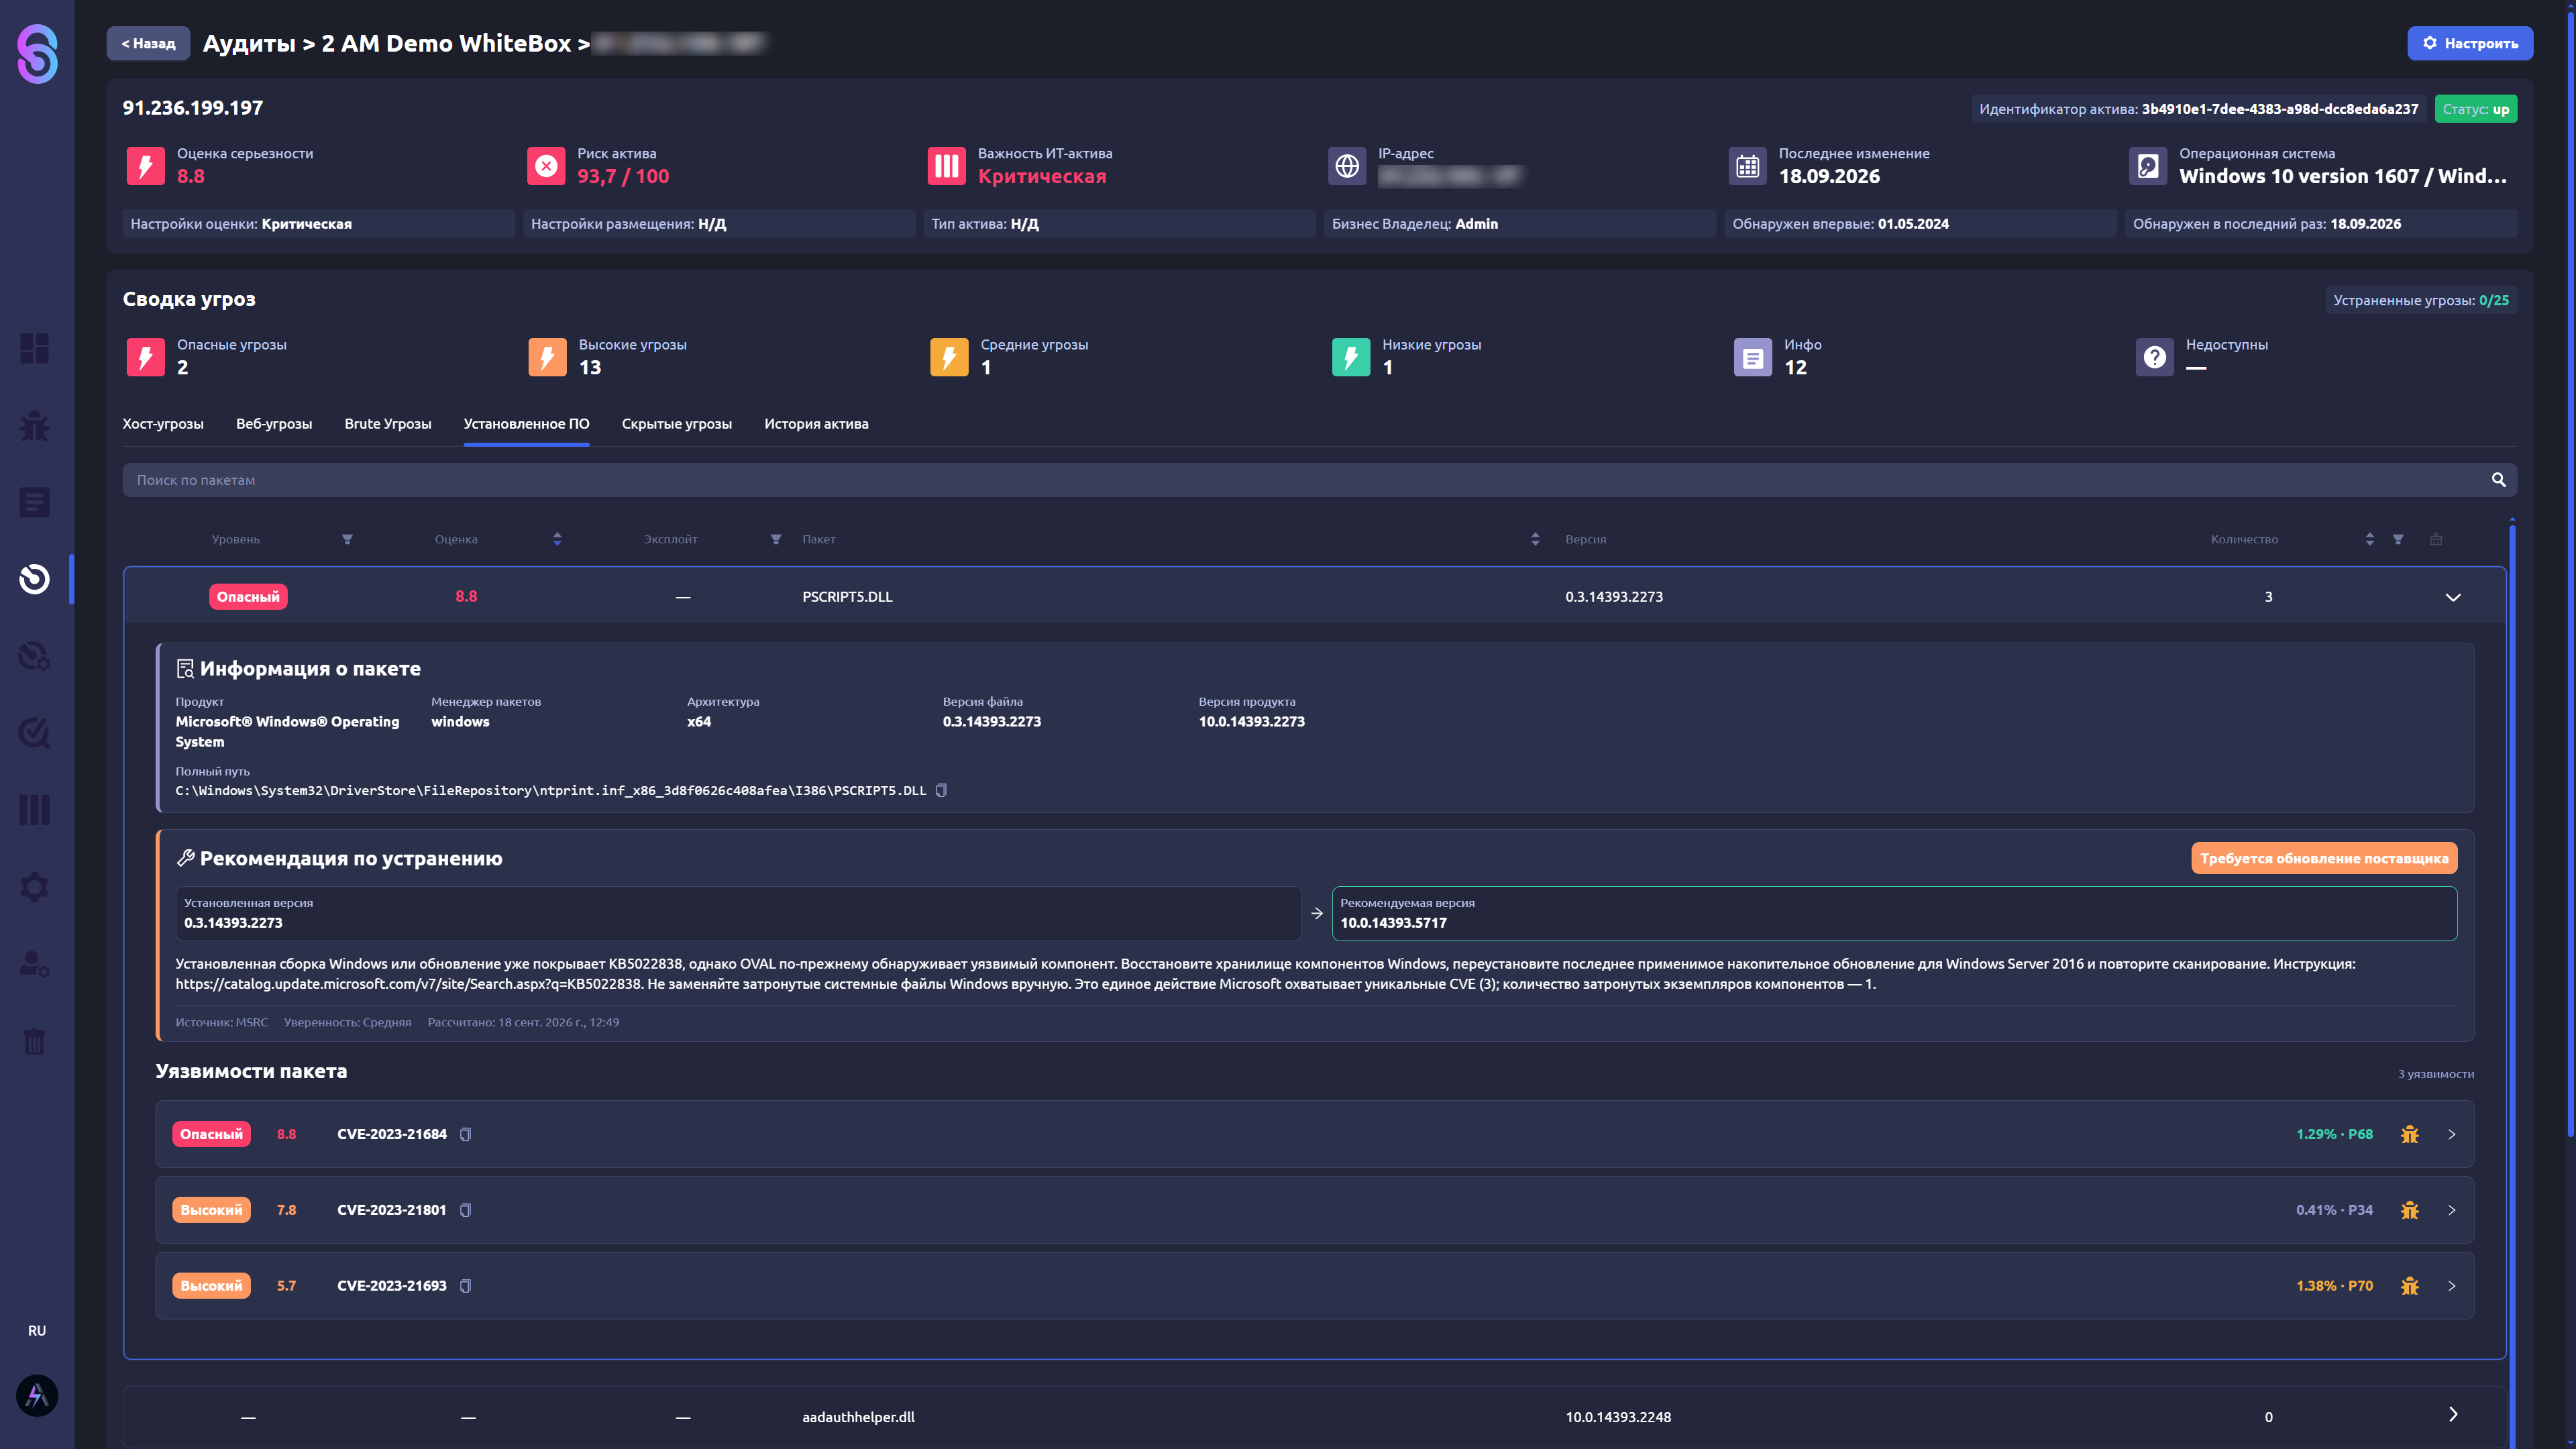
Рисунок 6. История изменений
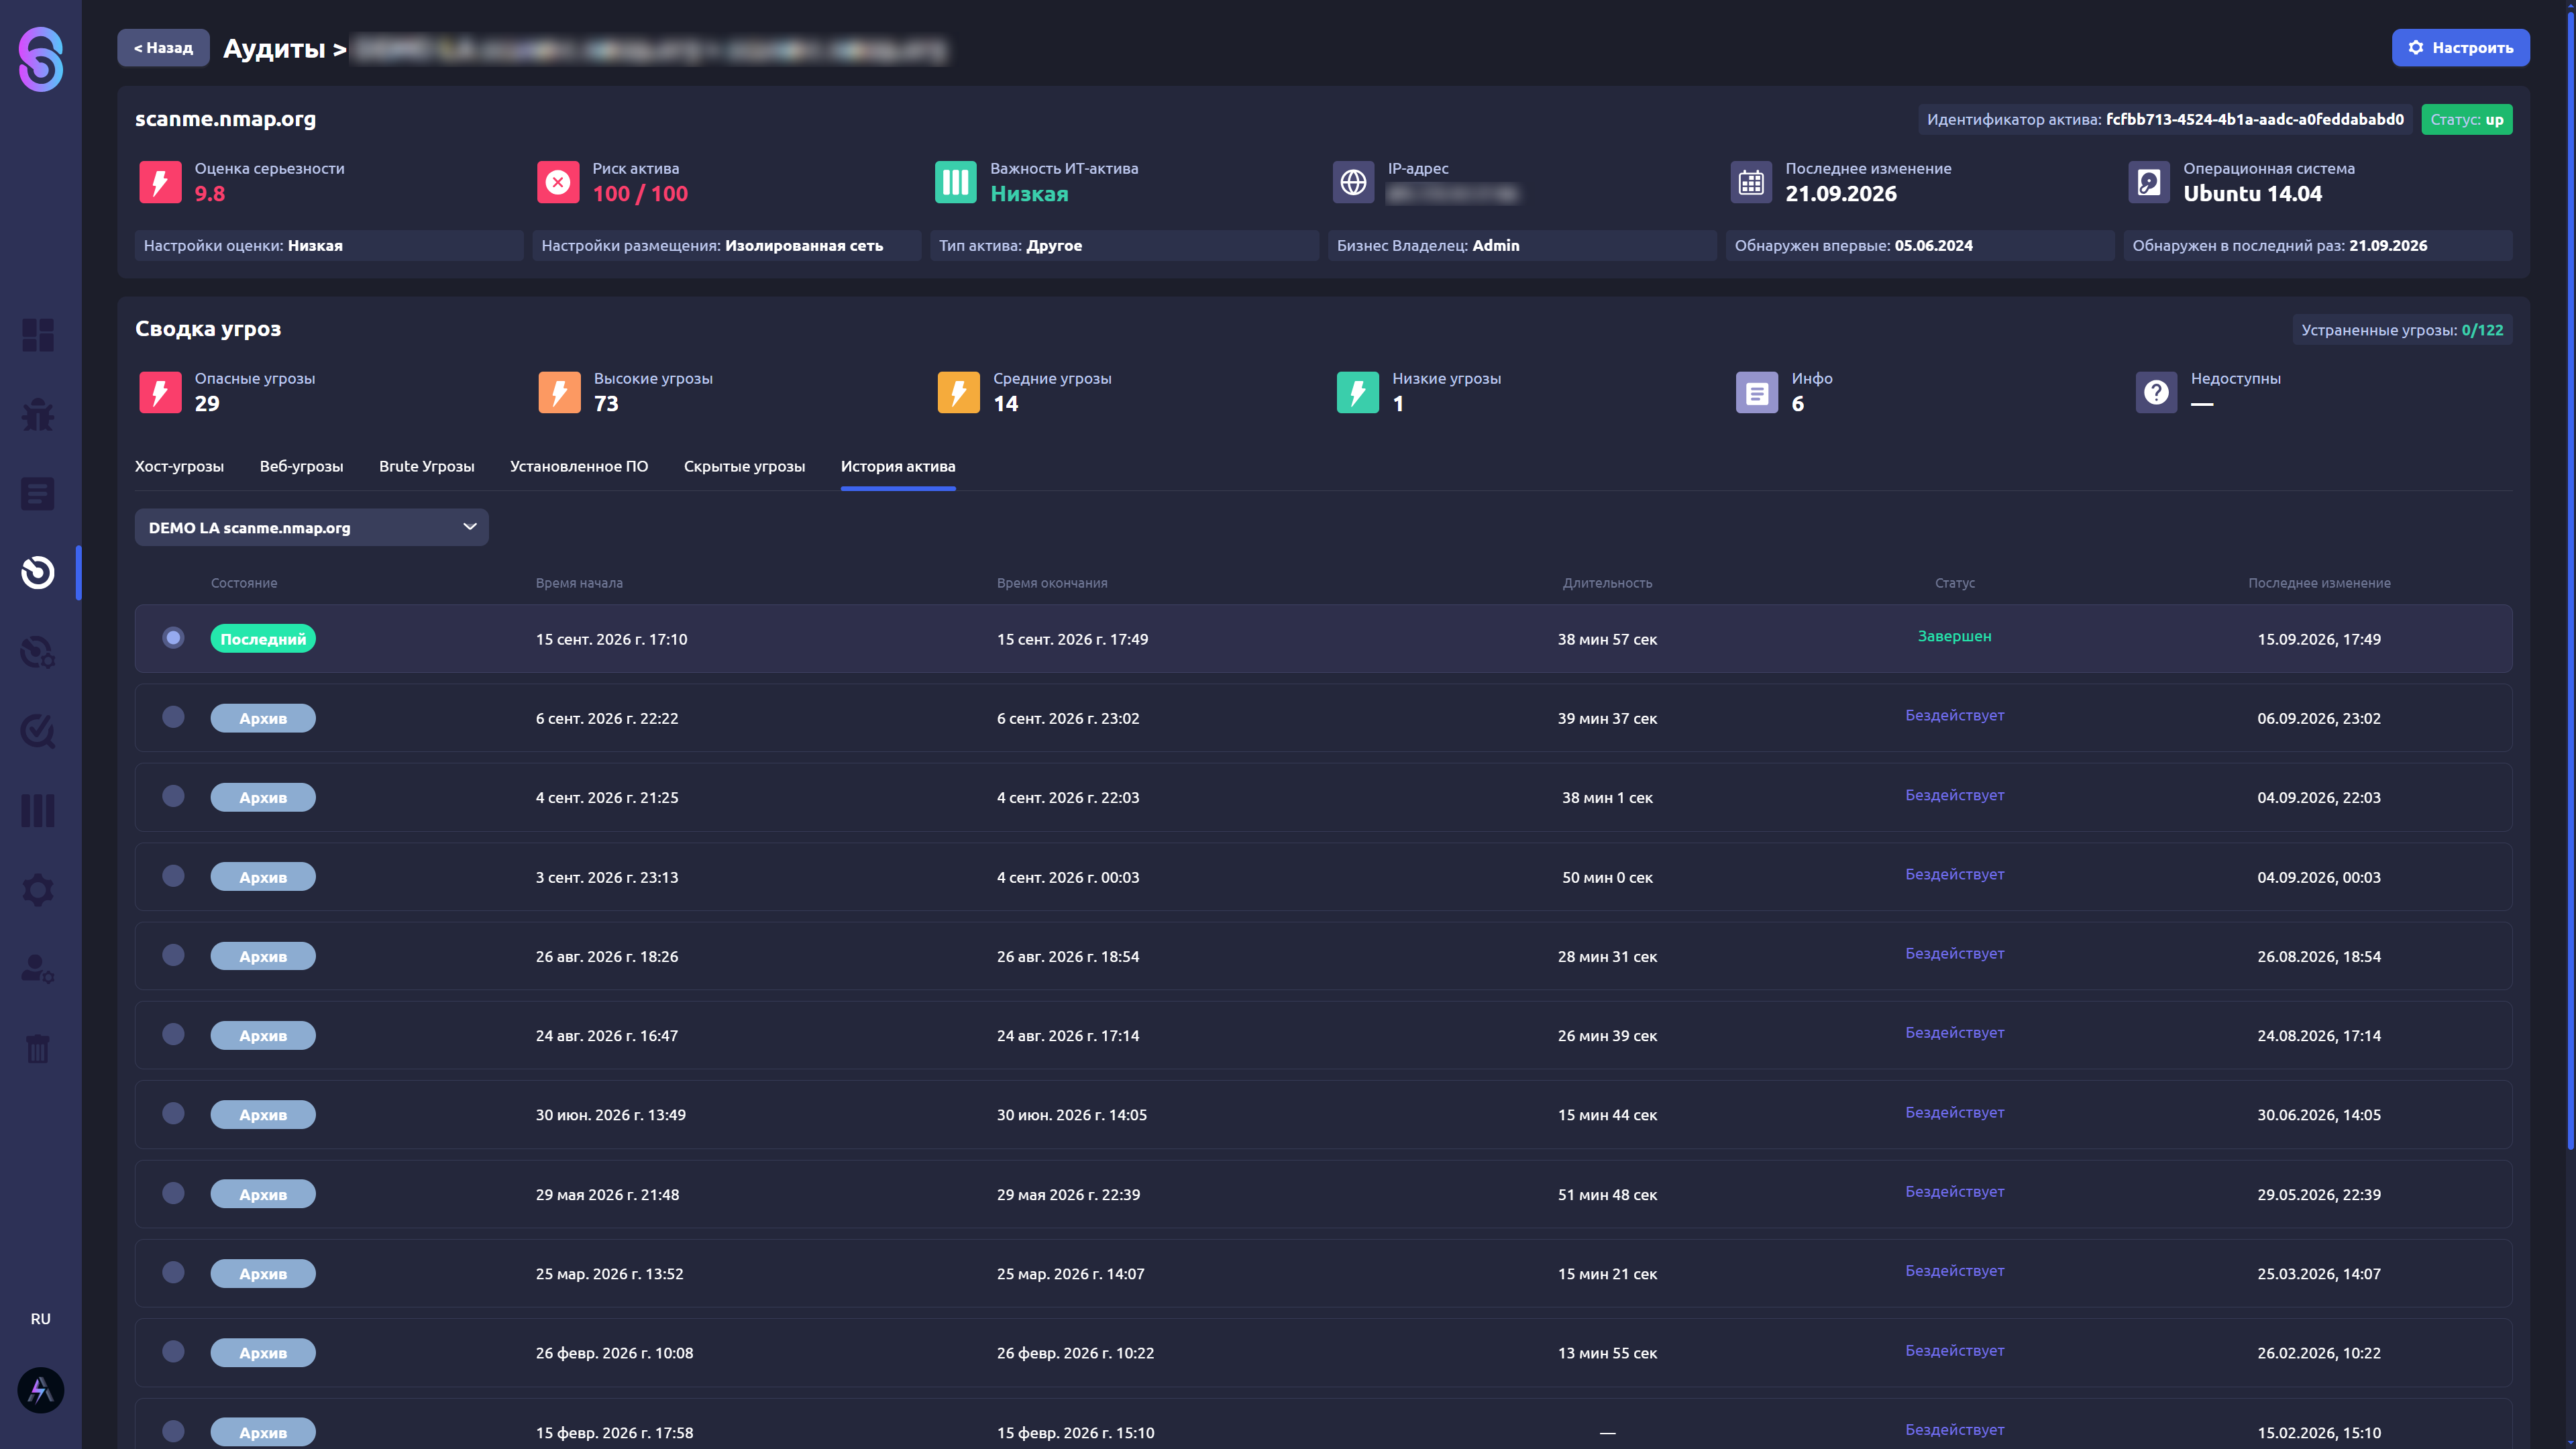
В первую очередь специалисты по информационной безопасности обращают внимание на уязвимости, для которых существует возможность эксплуатации. Они представляют повышенный риск для инфраструктуры. Такие уязвимости выделяются в карточке ИТ-актива специальным обозначением в виде жука.
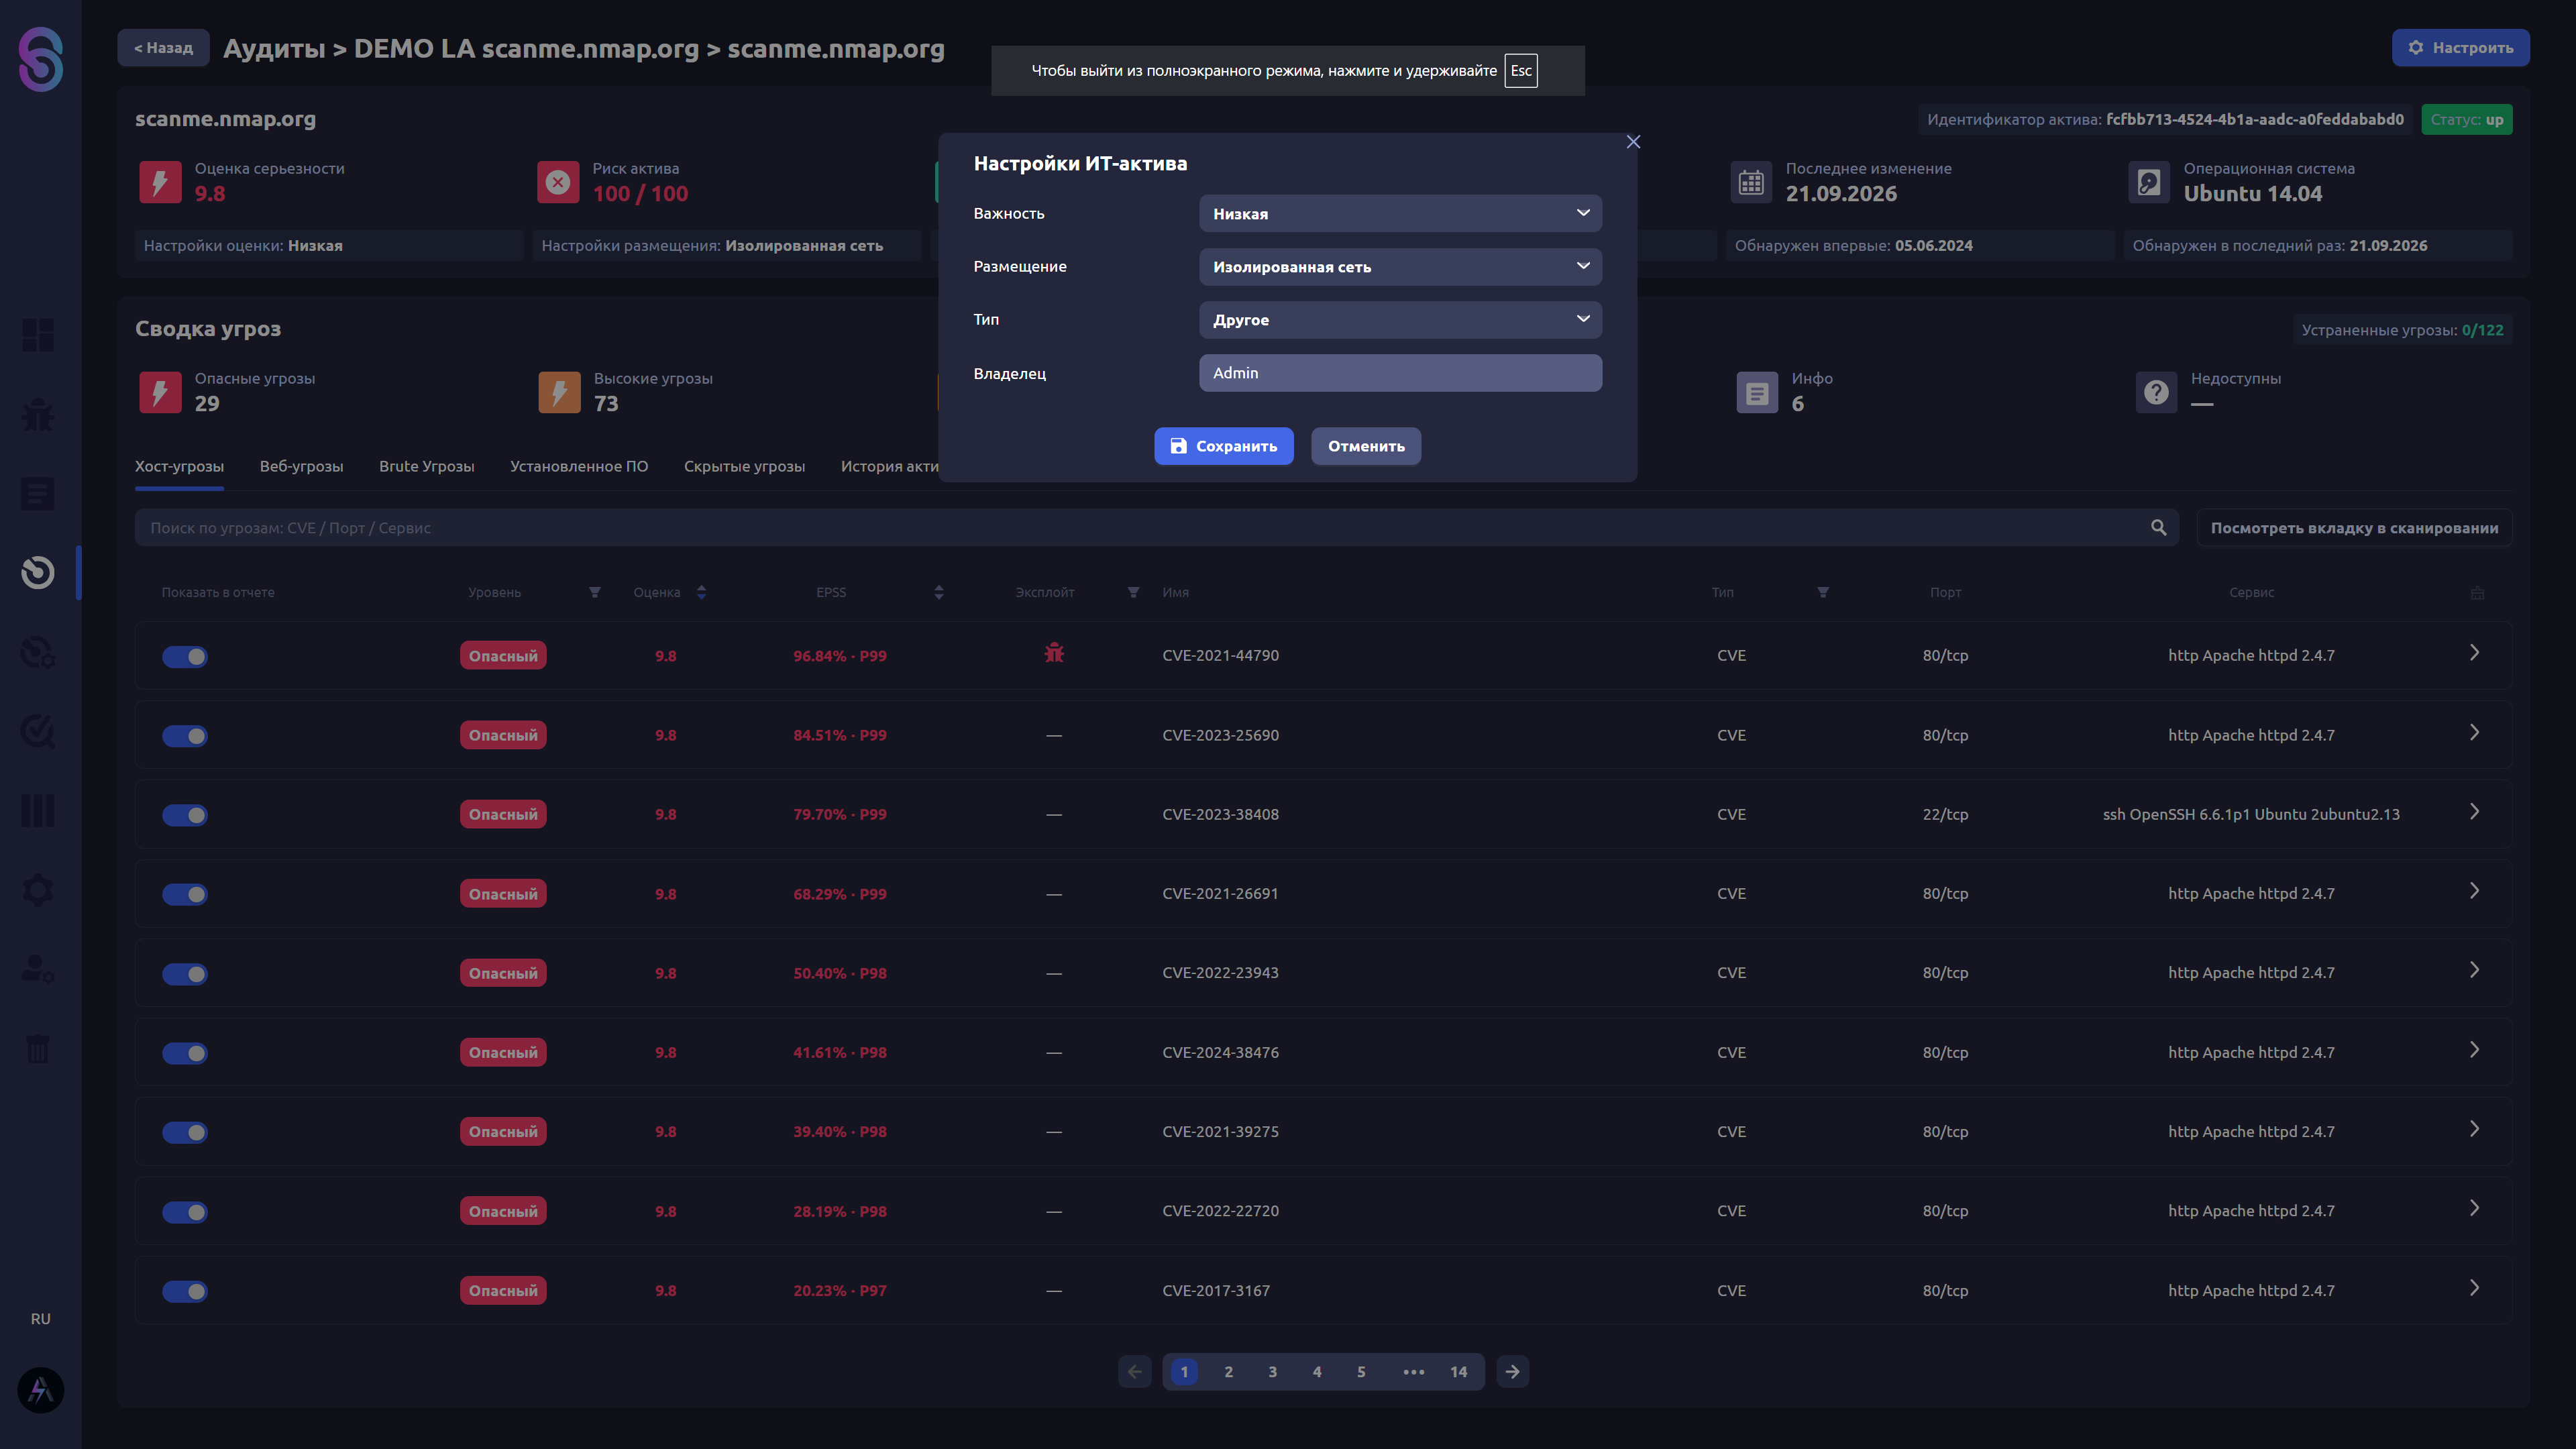
Предусмотрена настройка важности ИТ-актива, его размещения, типа и владельца.
Рисунок 7. Настройки ИТ-актива в AlphaSense Symbiote Space
Централизованно управлять контекстом активов можно с помощью динамических групп. Группы формируются по техническим и риск-критериям — например, по открытому порту, сервису или конкретной уязвимости — и позволяют автоматически применять владельца, категорию важности, размещение и тип к актуальной выборке активов.
Рисунок 8. Создание динамической группы
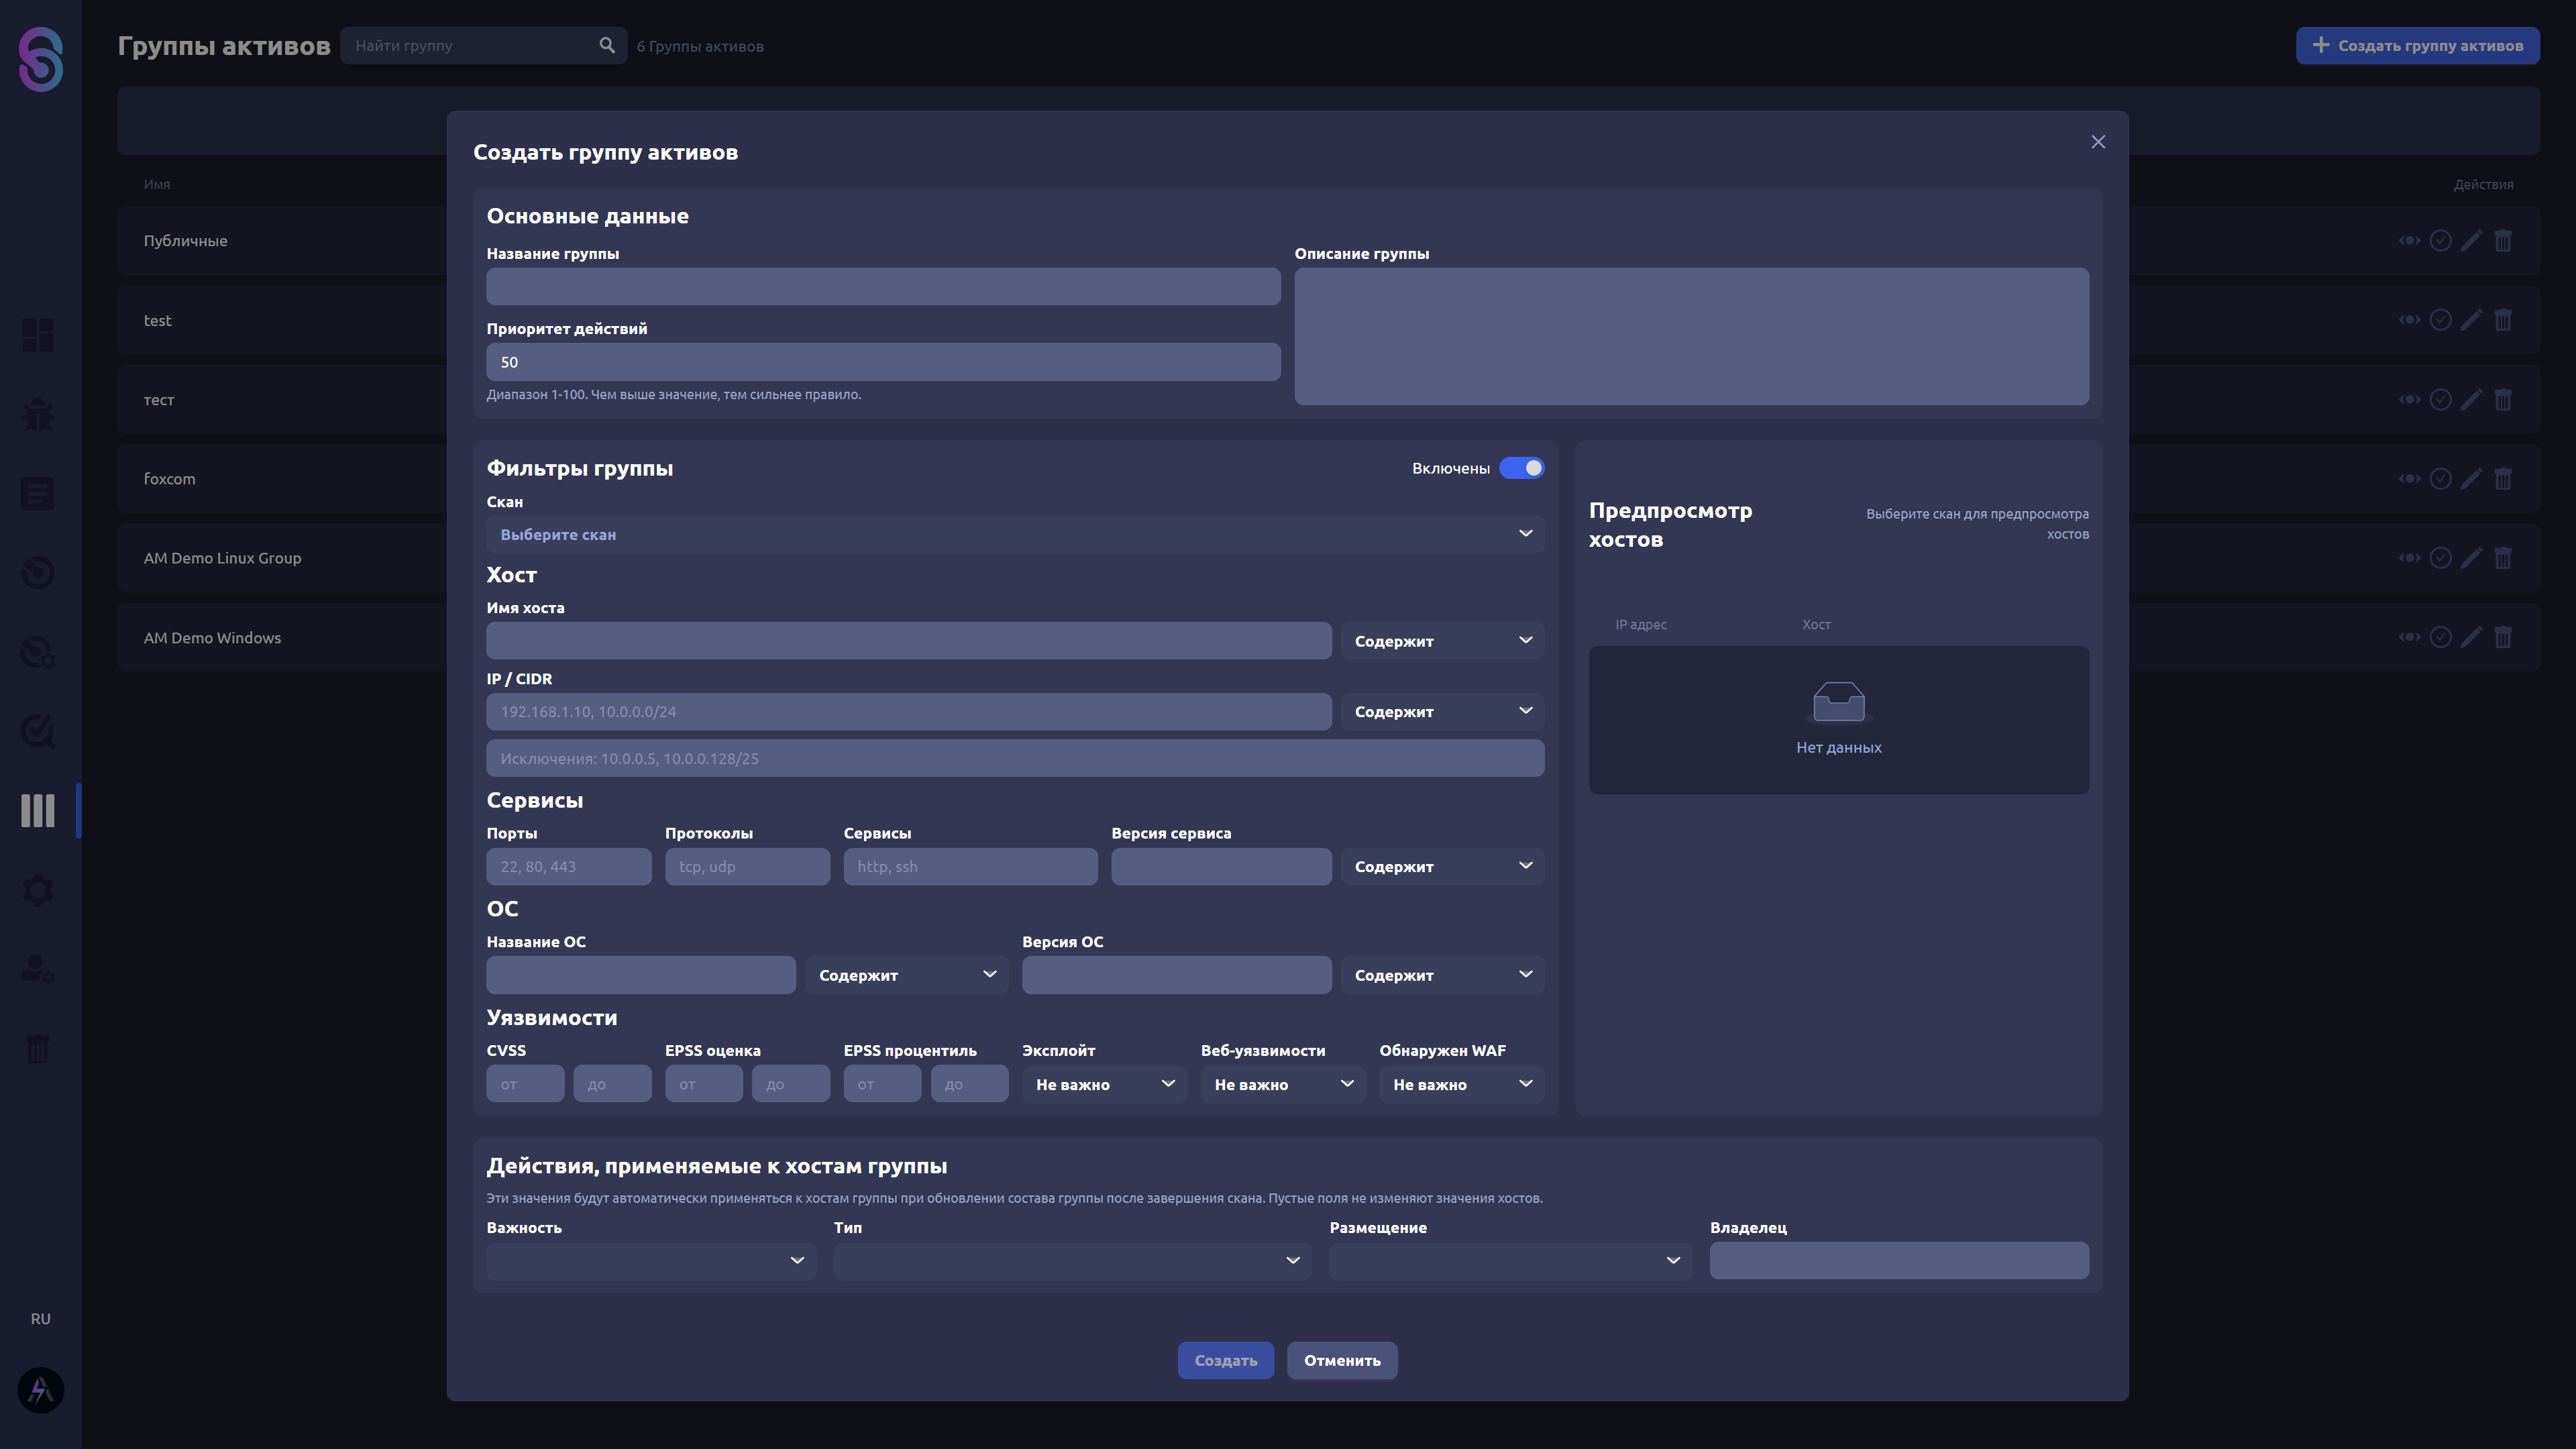
Состав динамической группы автоматически меняется после пересканирования в зависимости от заданных условий. Если актив перестаёт соответствовать критерию, он исключается из группы. Для Exposure Management это превращает статичный реестр активов в постоянно обновляемую модель инфраструктуры, на которую можно опираться при приоритизации и управлении риском.
Обнаружение уязвимостей
При проведении анализа обновлённый AlphaSense выявляет уязвимости, хост-угрозы, веб-угрозы, сертификаты веб-приложений и их срок действия, пропущенные WAF-нагрузки (payloads), атаки методом перебора паролей и скрытые угрозы. Сканирование выполняется в многопоточном режиме: несколько параллельных потоков одновременно проверяют различные наборы хостов, портов и сервисов. Во время обновления вендор оптимизировал дискаверинг хостов и вынес в отдельный процесс детекцию операционных систем. Это обеспечило устойчивость и скорость на больших сетях и широких диапазонах целей.
Реализуется полная поддержка системы CVSS версий 2, 3 и 4 для оценки критической значимости уязвимостей и их последующей приоритизации.
Интенсивность сканирования можно регулировать. Например, при проверке чувствительных систем, таких как базы данных, её можно снизить, чтобы уменьшить воздействие без потери точности обнаружения.
Для ускорения настройки сканирования предусмотрены готовые профили, которые можно модифицировать и сохранять в виде собственных шаблонов. Подгрузка собственных OVAL-сигнатур для самостоятельной проверки осуществляется только через вендора.
Типы проверки:
- Лёгкий аудит (Light Audit) — поиск служб и угроз без эксплуатации уязвимостей.
- Аудит веб-приложений (WebApps Audit) — проверка на известные веб-угрозы и эксплойты.
- Аудит периметра (Perimeter Audit) — проверка пограничных служб на рядовые угрозы и эксплойты.
- Полный аудит (Full Audit) — выполняет все возможные проверки.
Вендор рекомендует начинать знакомство с продуктом с профиля «Лёгкий аудит», поскольку он выполняет простые проверки и валидации уязвимостей, не запуская никаких опасных скриптов.
После завершения работы сканера формируется отчёт. В обновлённой версии появилась возможность перемещаться между отдельными его блоками с помощью дополнительного меню.
Рисунок 9. Дополнительное меню справа для перемещения между блоками отчёта
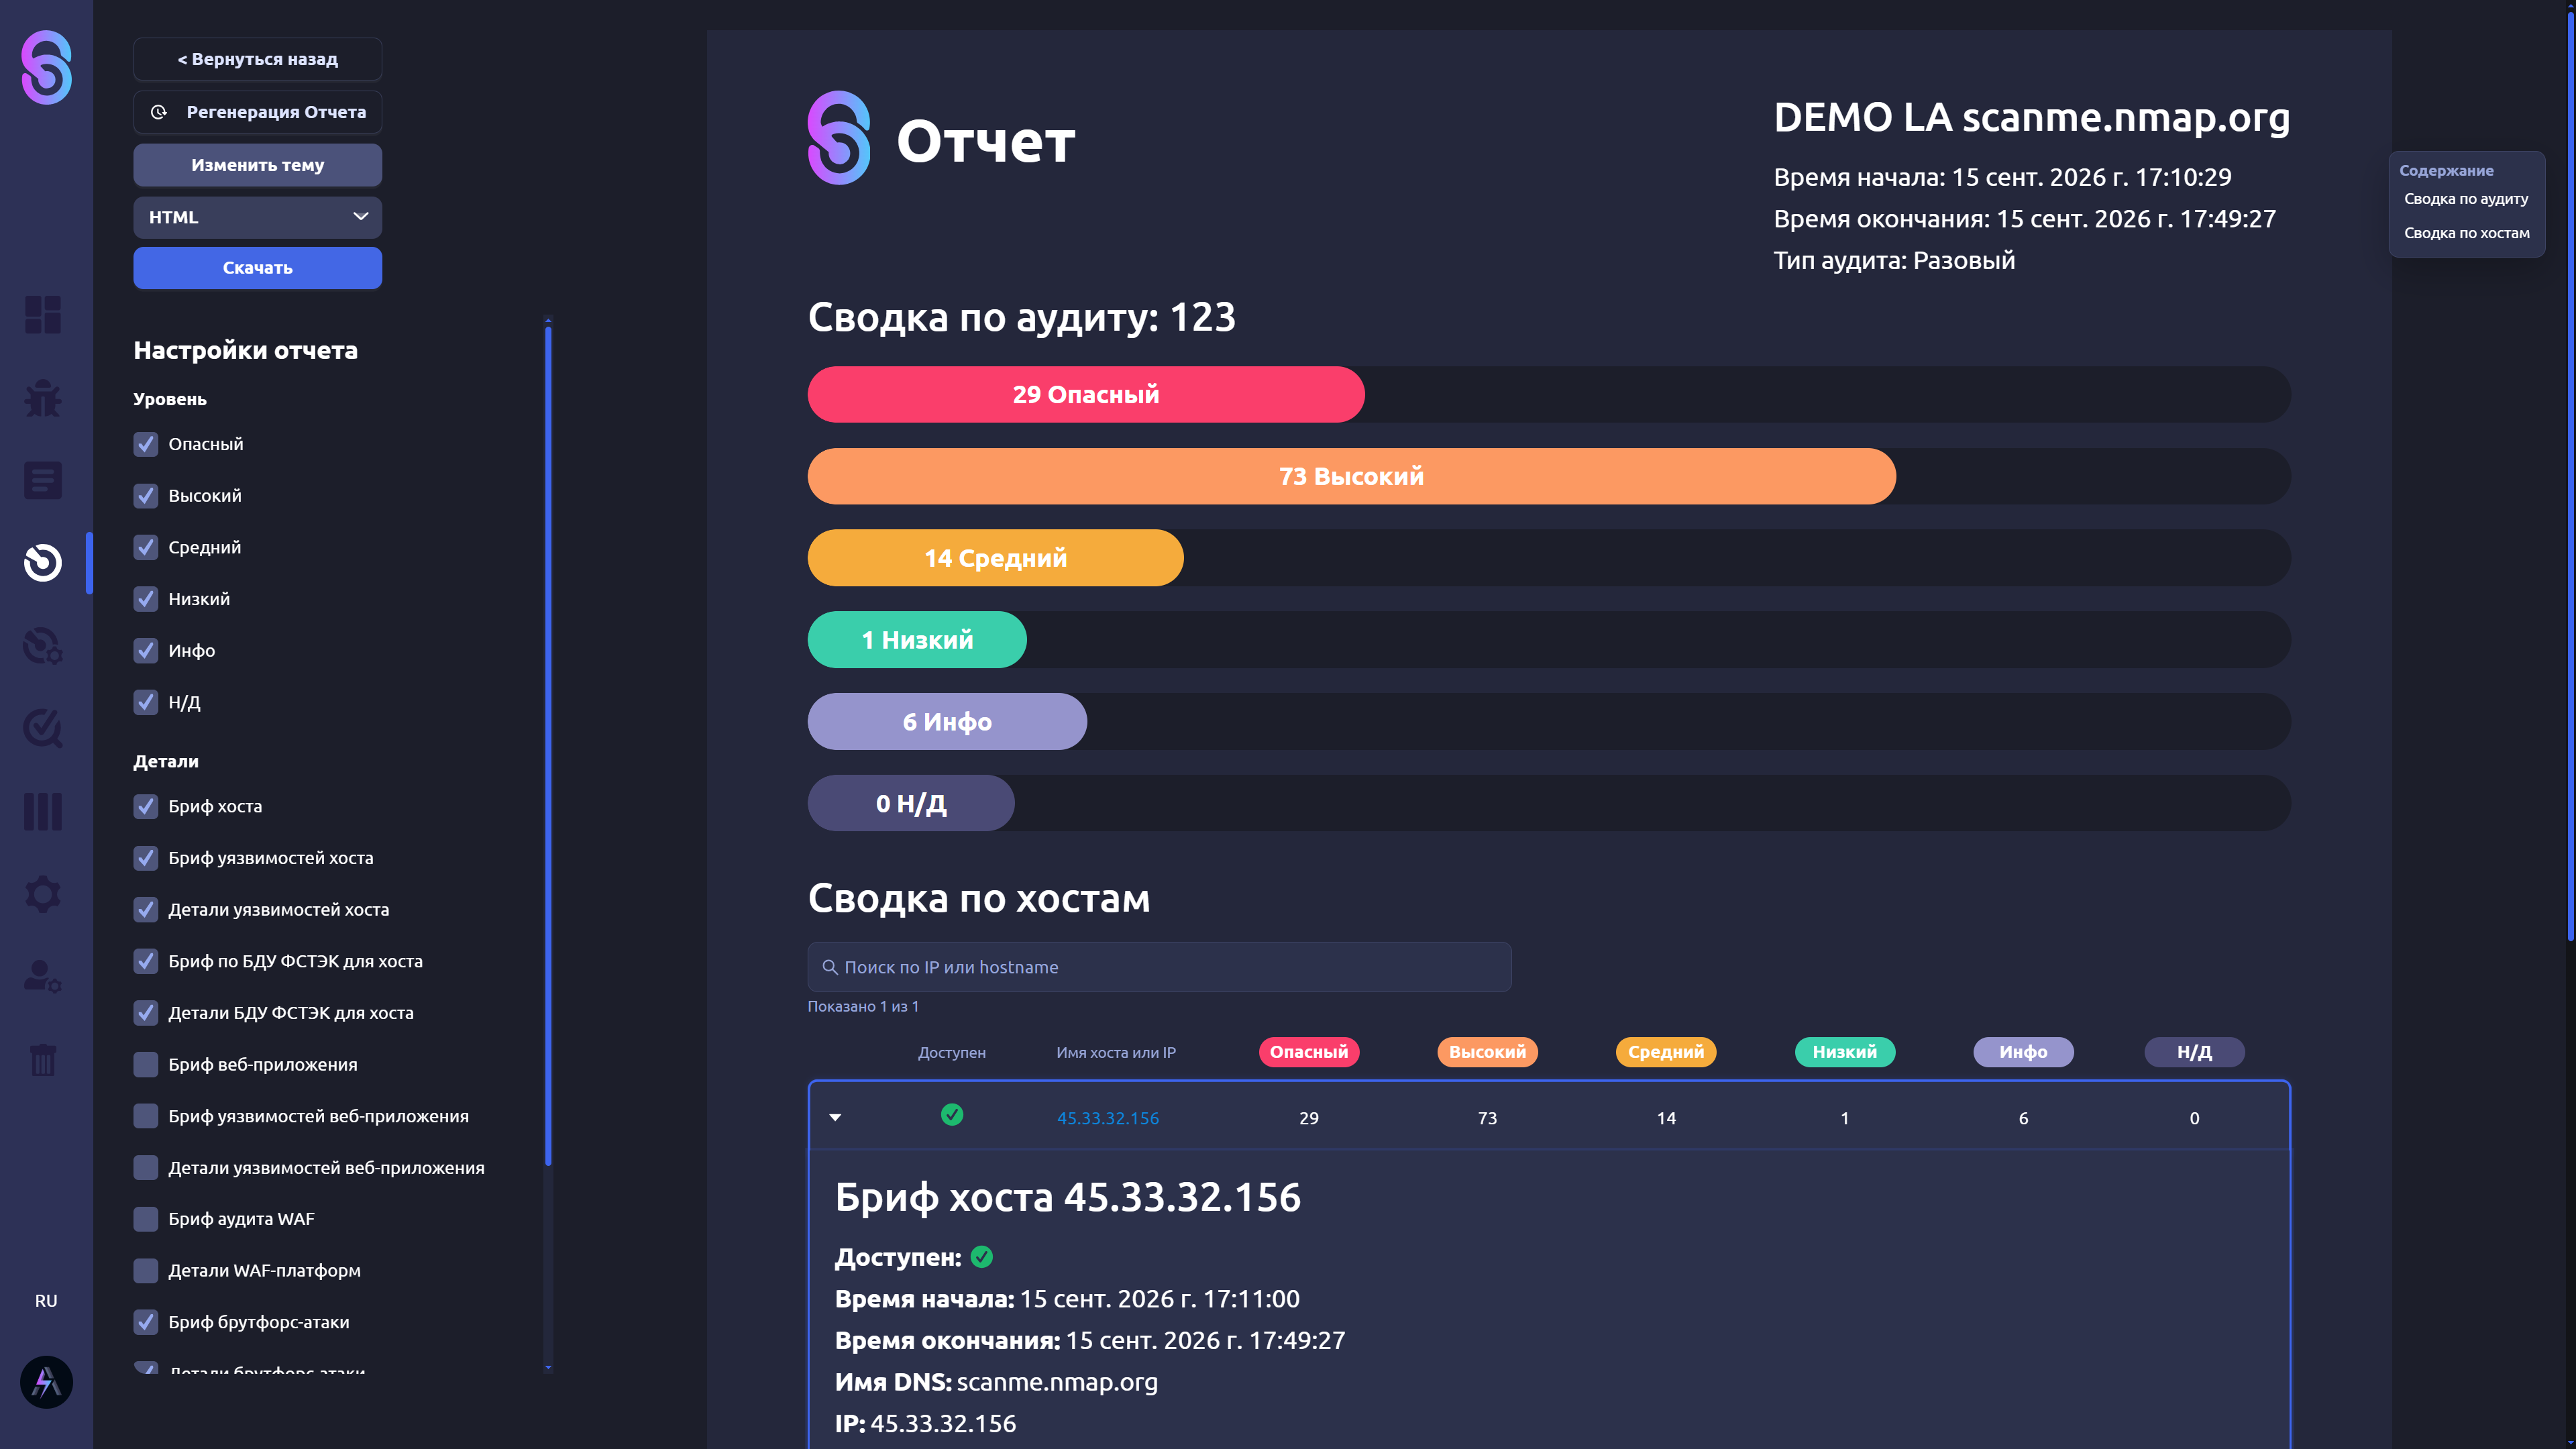
Для работы с данными добавлены фильтры, включая разметку False positive, которая учитывает уязвимости, ошибочно определённые системой как присутствующие. Для снижения количества таких срабатываний вендор ввёл пакетные суффиксы ОС при детекции. Это важное дополнение, которое позволяет принимать во внимание установленные обновления и не фиксировать уязвимость, если она уже устранена патчем.
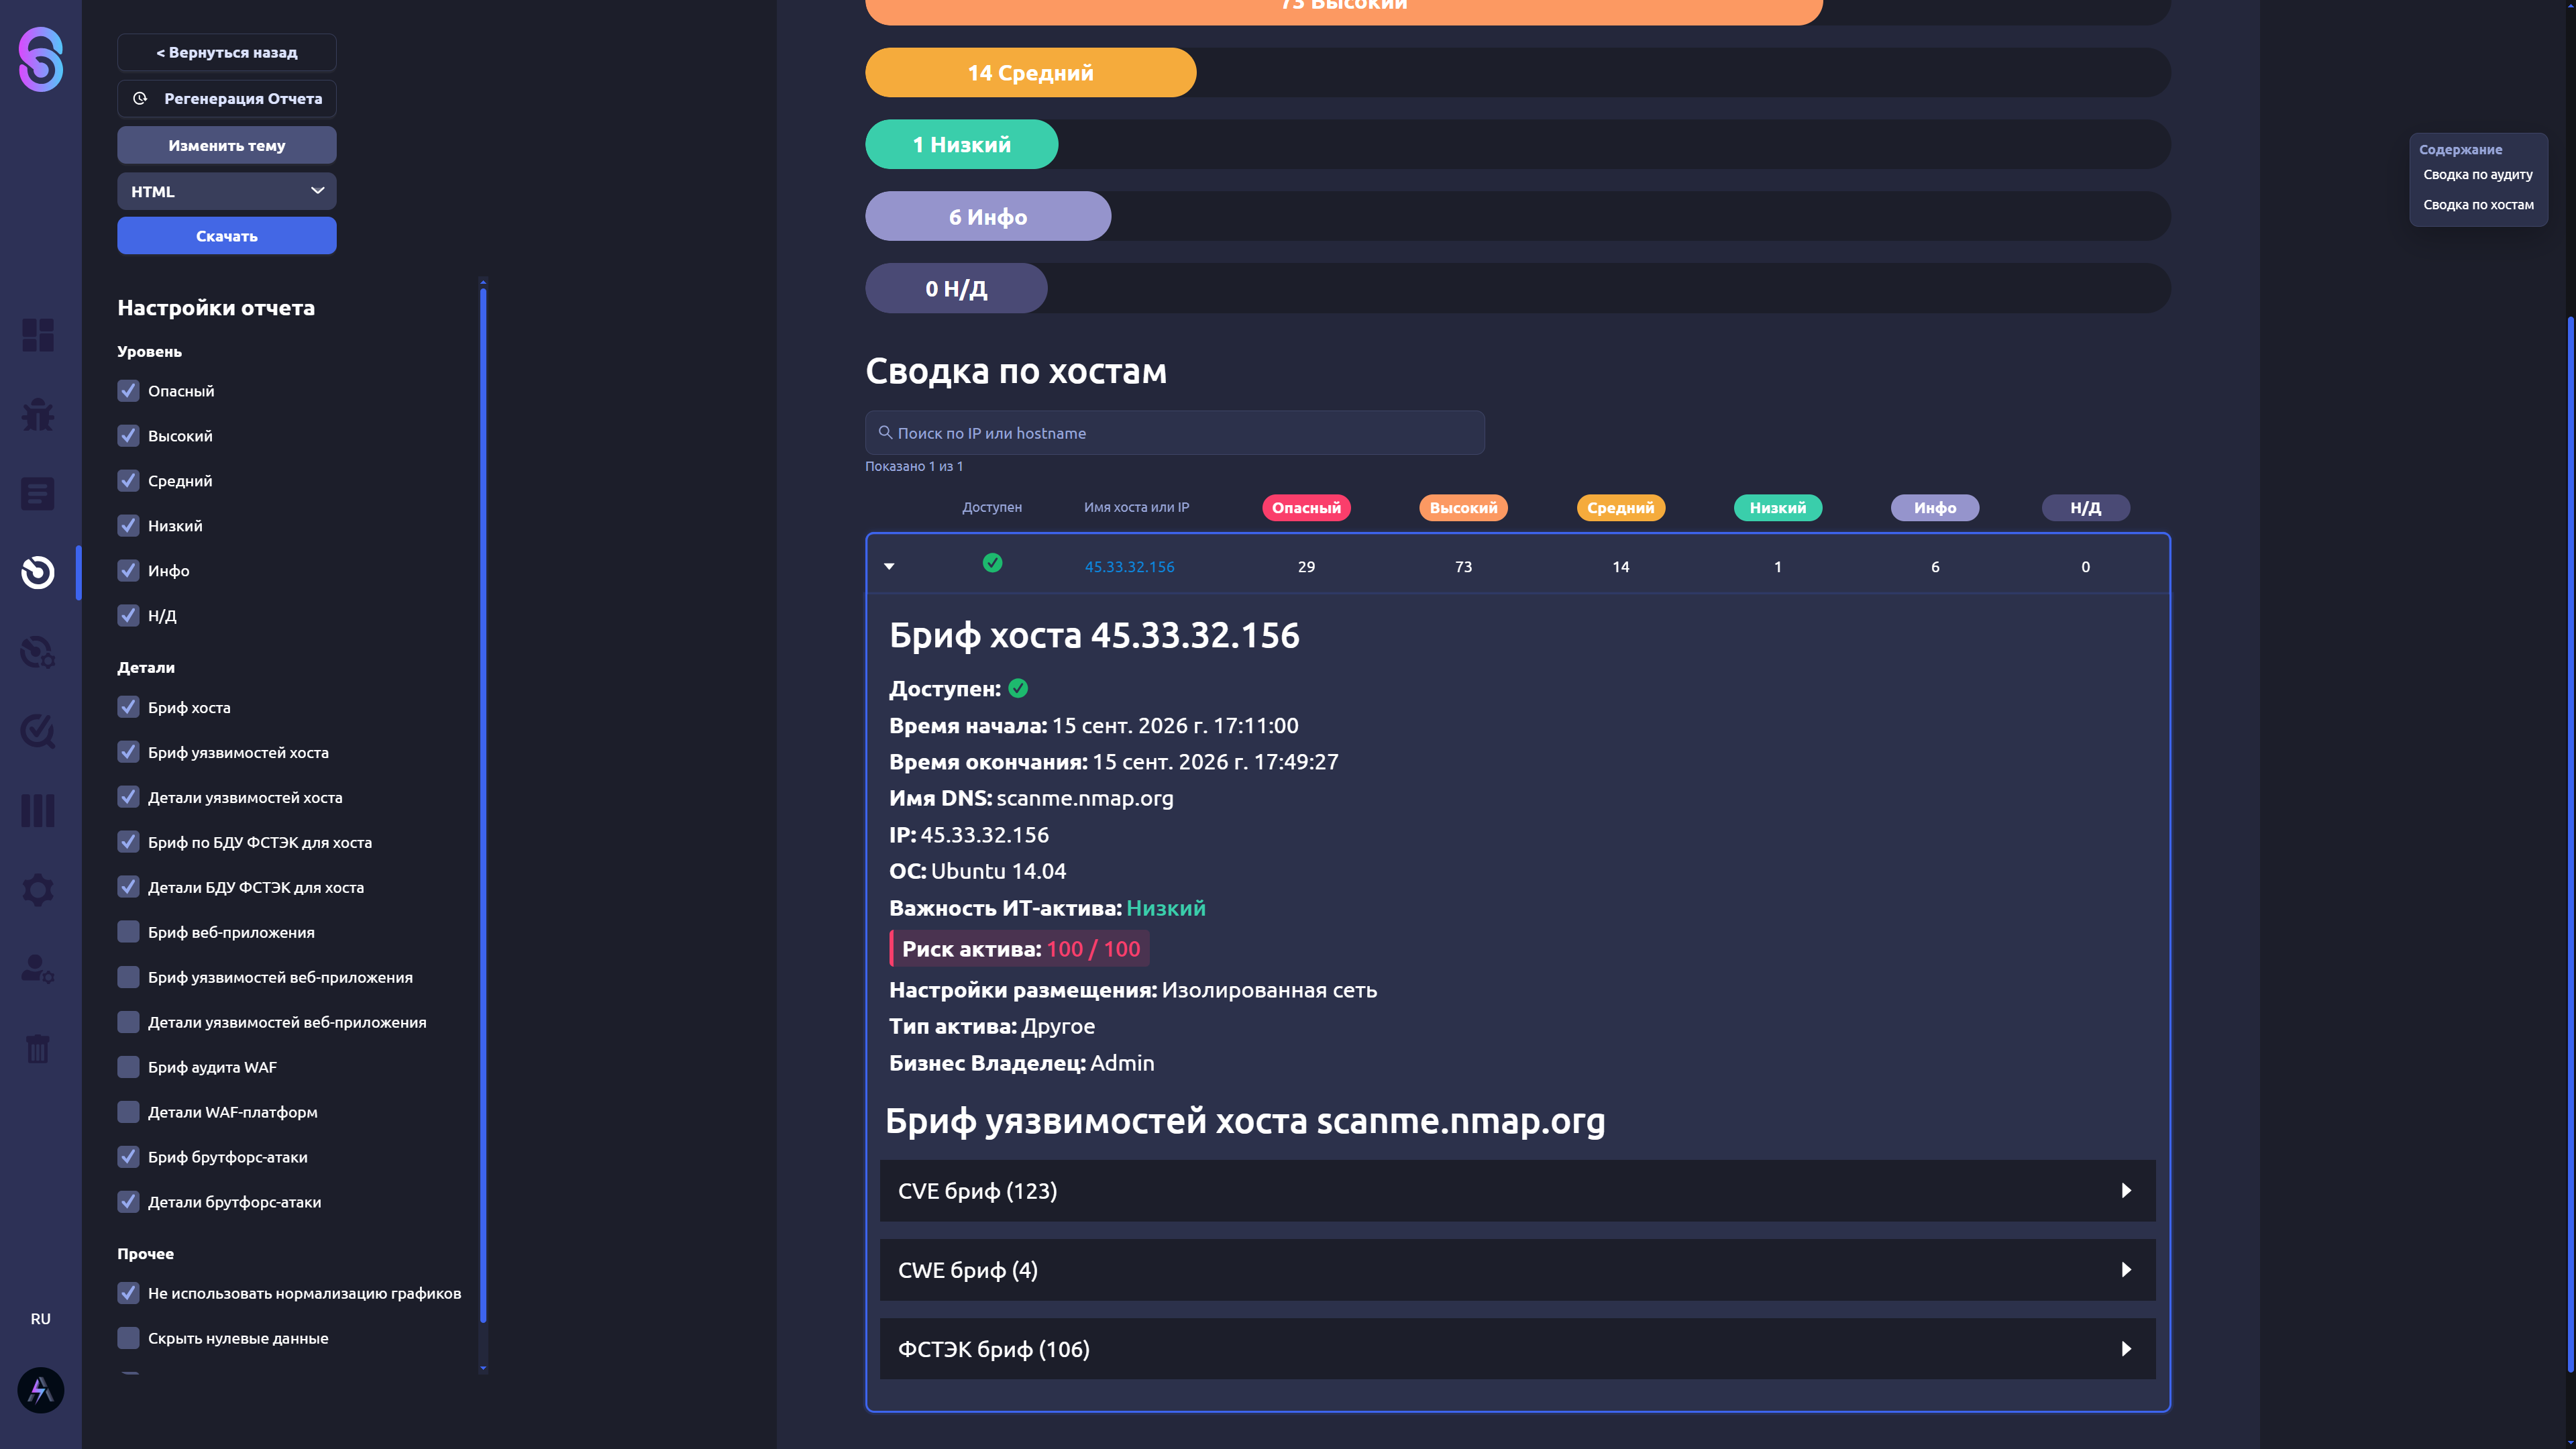
В брифе хоста отображается риск актива, операционная система, доменное имя, IP-адрес, настройки размещения и тип ИТ-актива.
Рисунок 10. Бриф хоста
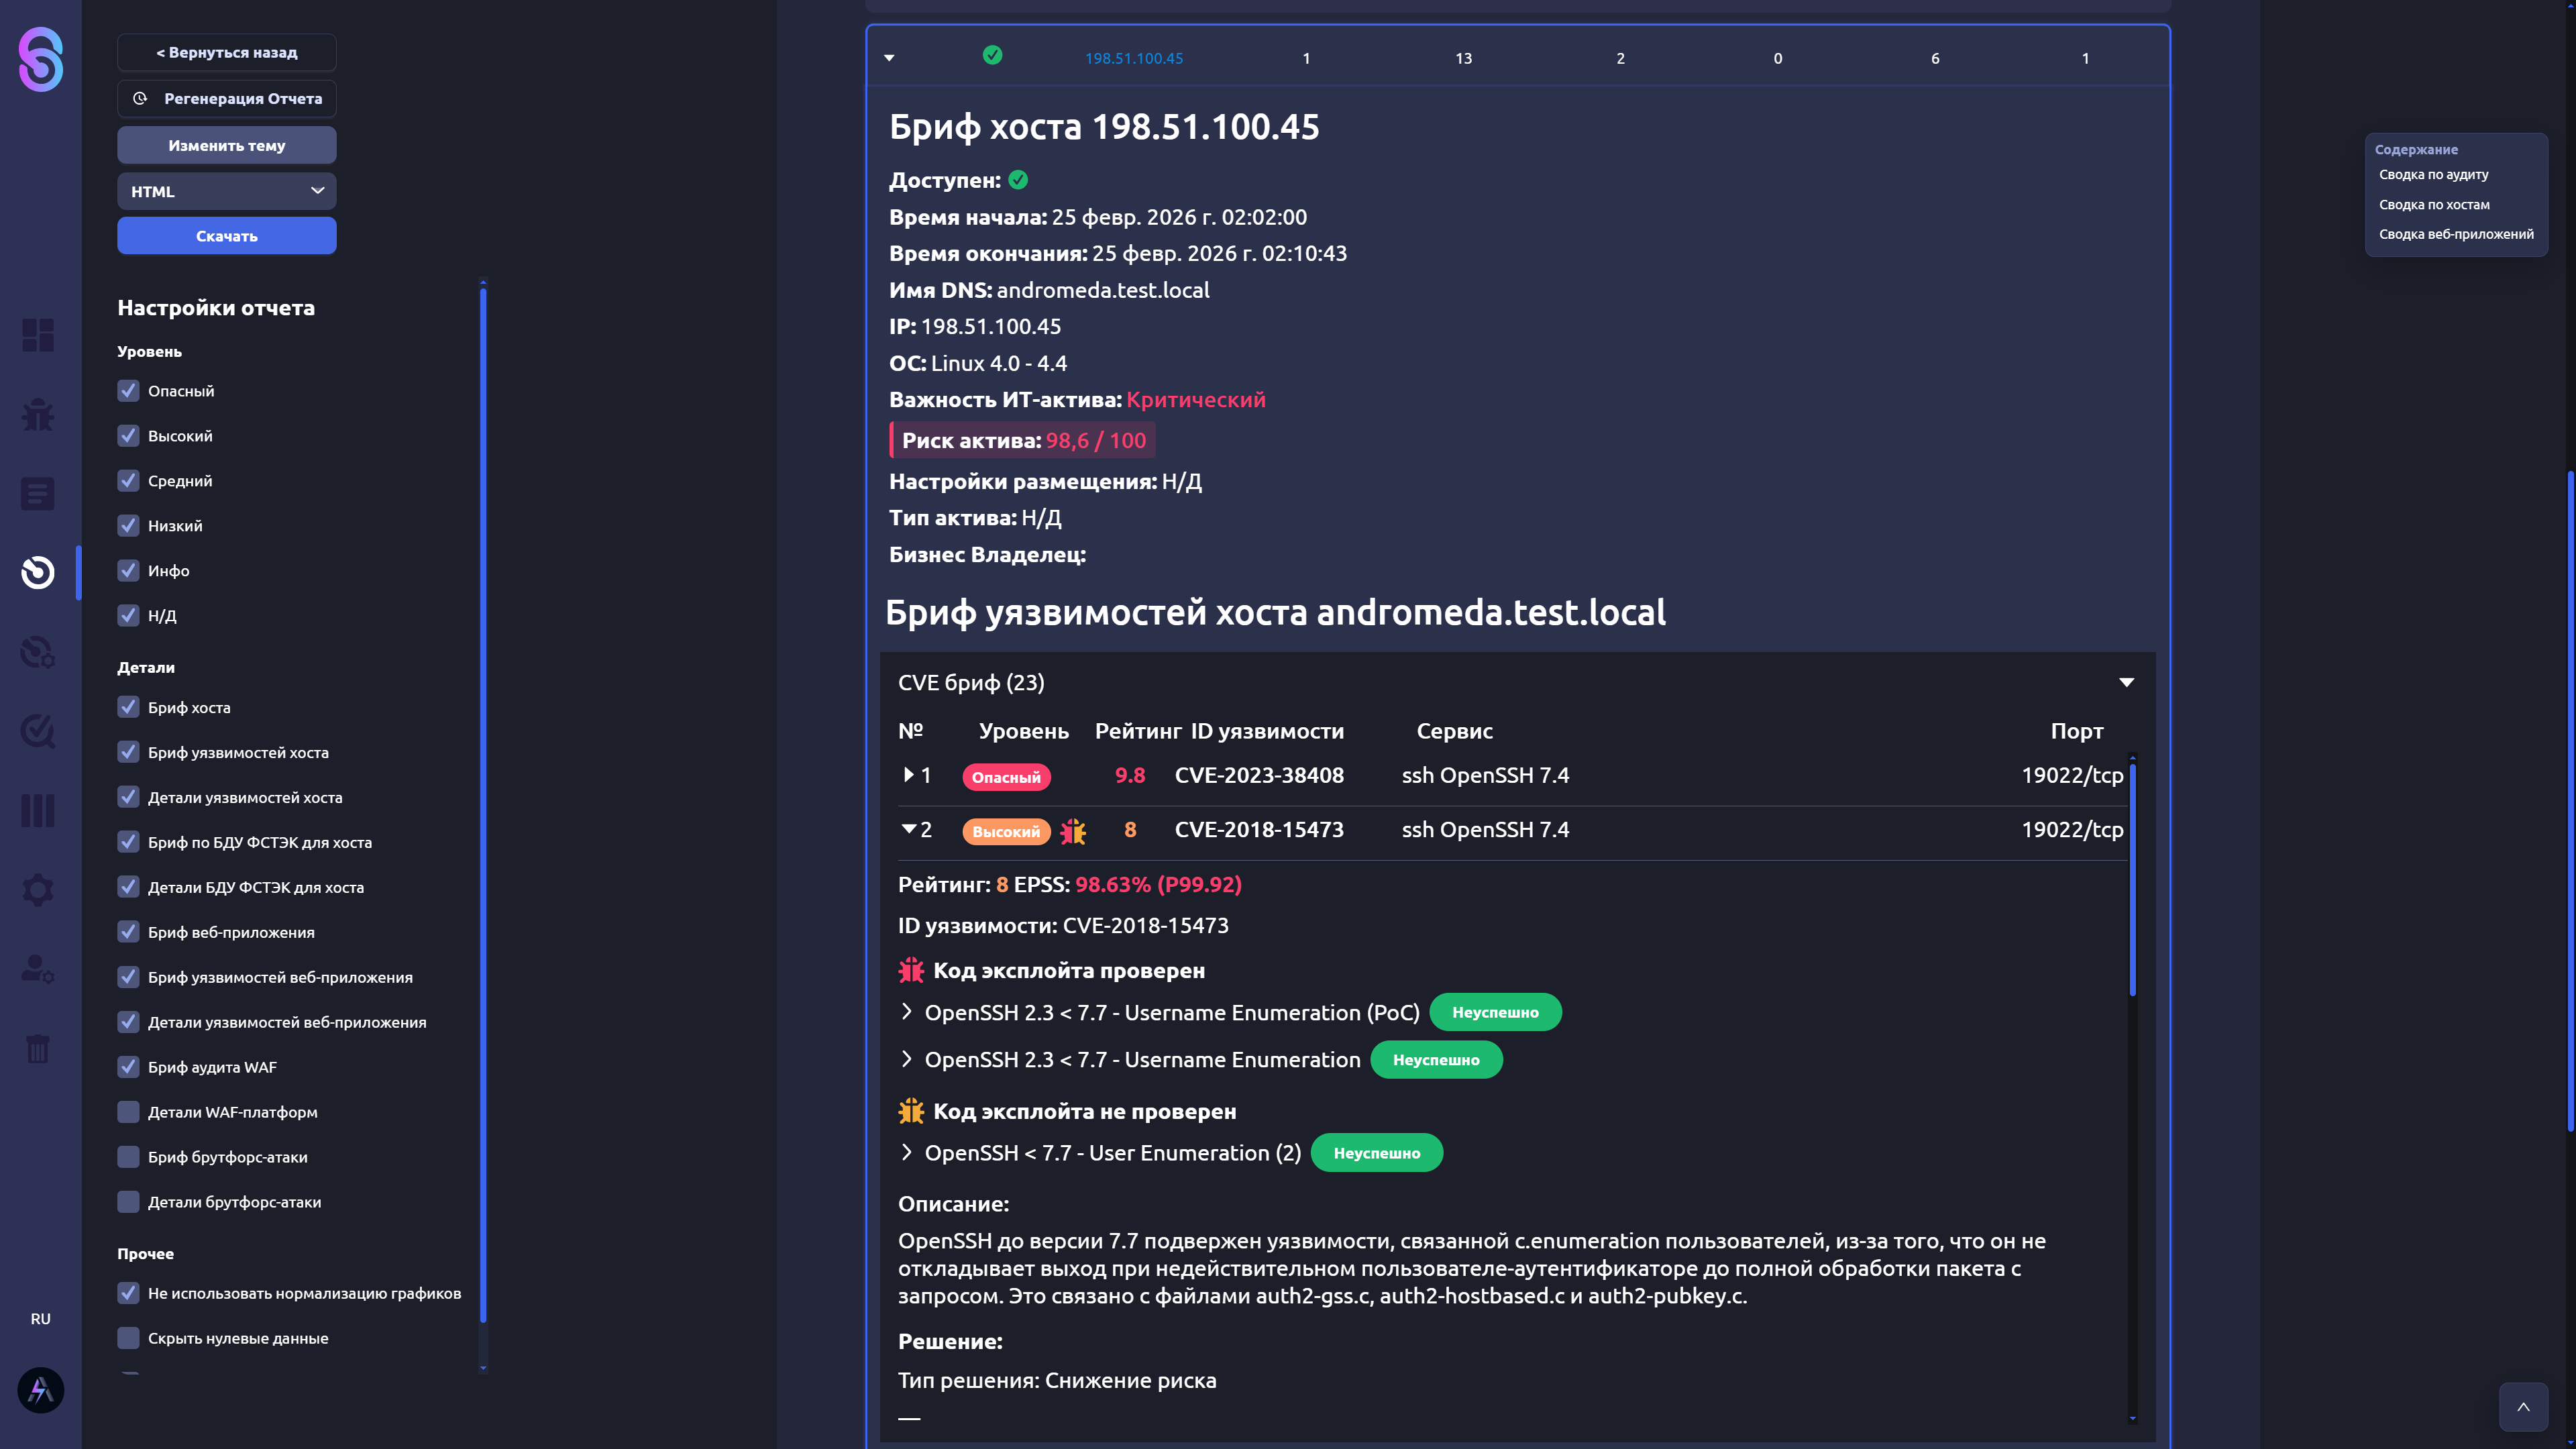
Для оценки реальной эксплуатационной применимости уязвимости обновлённый AlphaSense показывает наличие эксплойтов, векторы атаки и контекст обнаружения. Это позволяет отделить потенциальную уязвимость от экспозиции, которая действительно может быть использована атакующим.
Рисунок 11. Бриф уязвимости
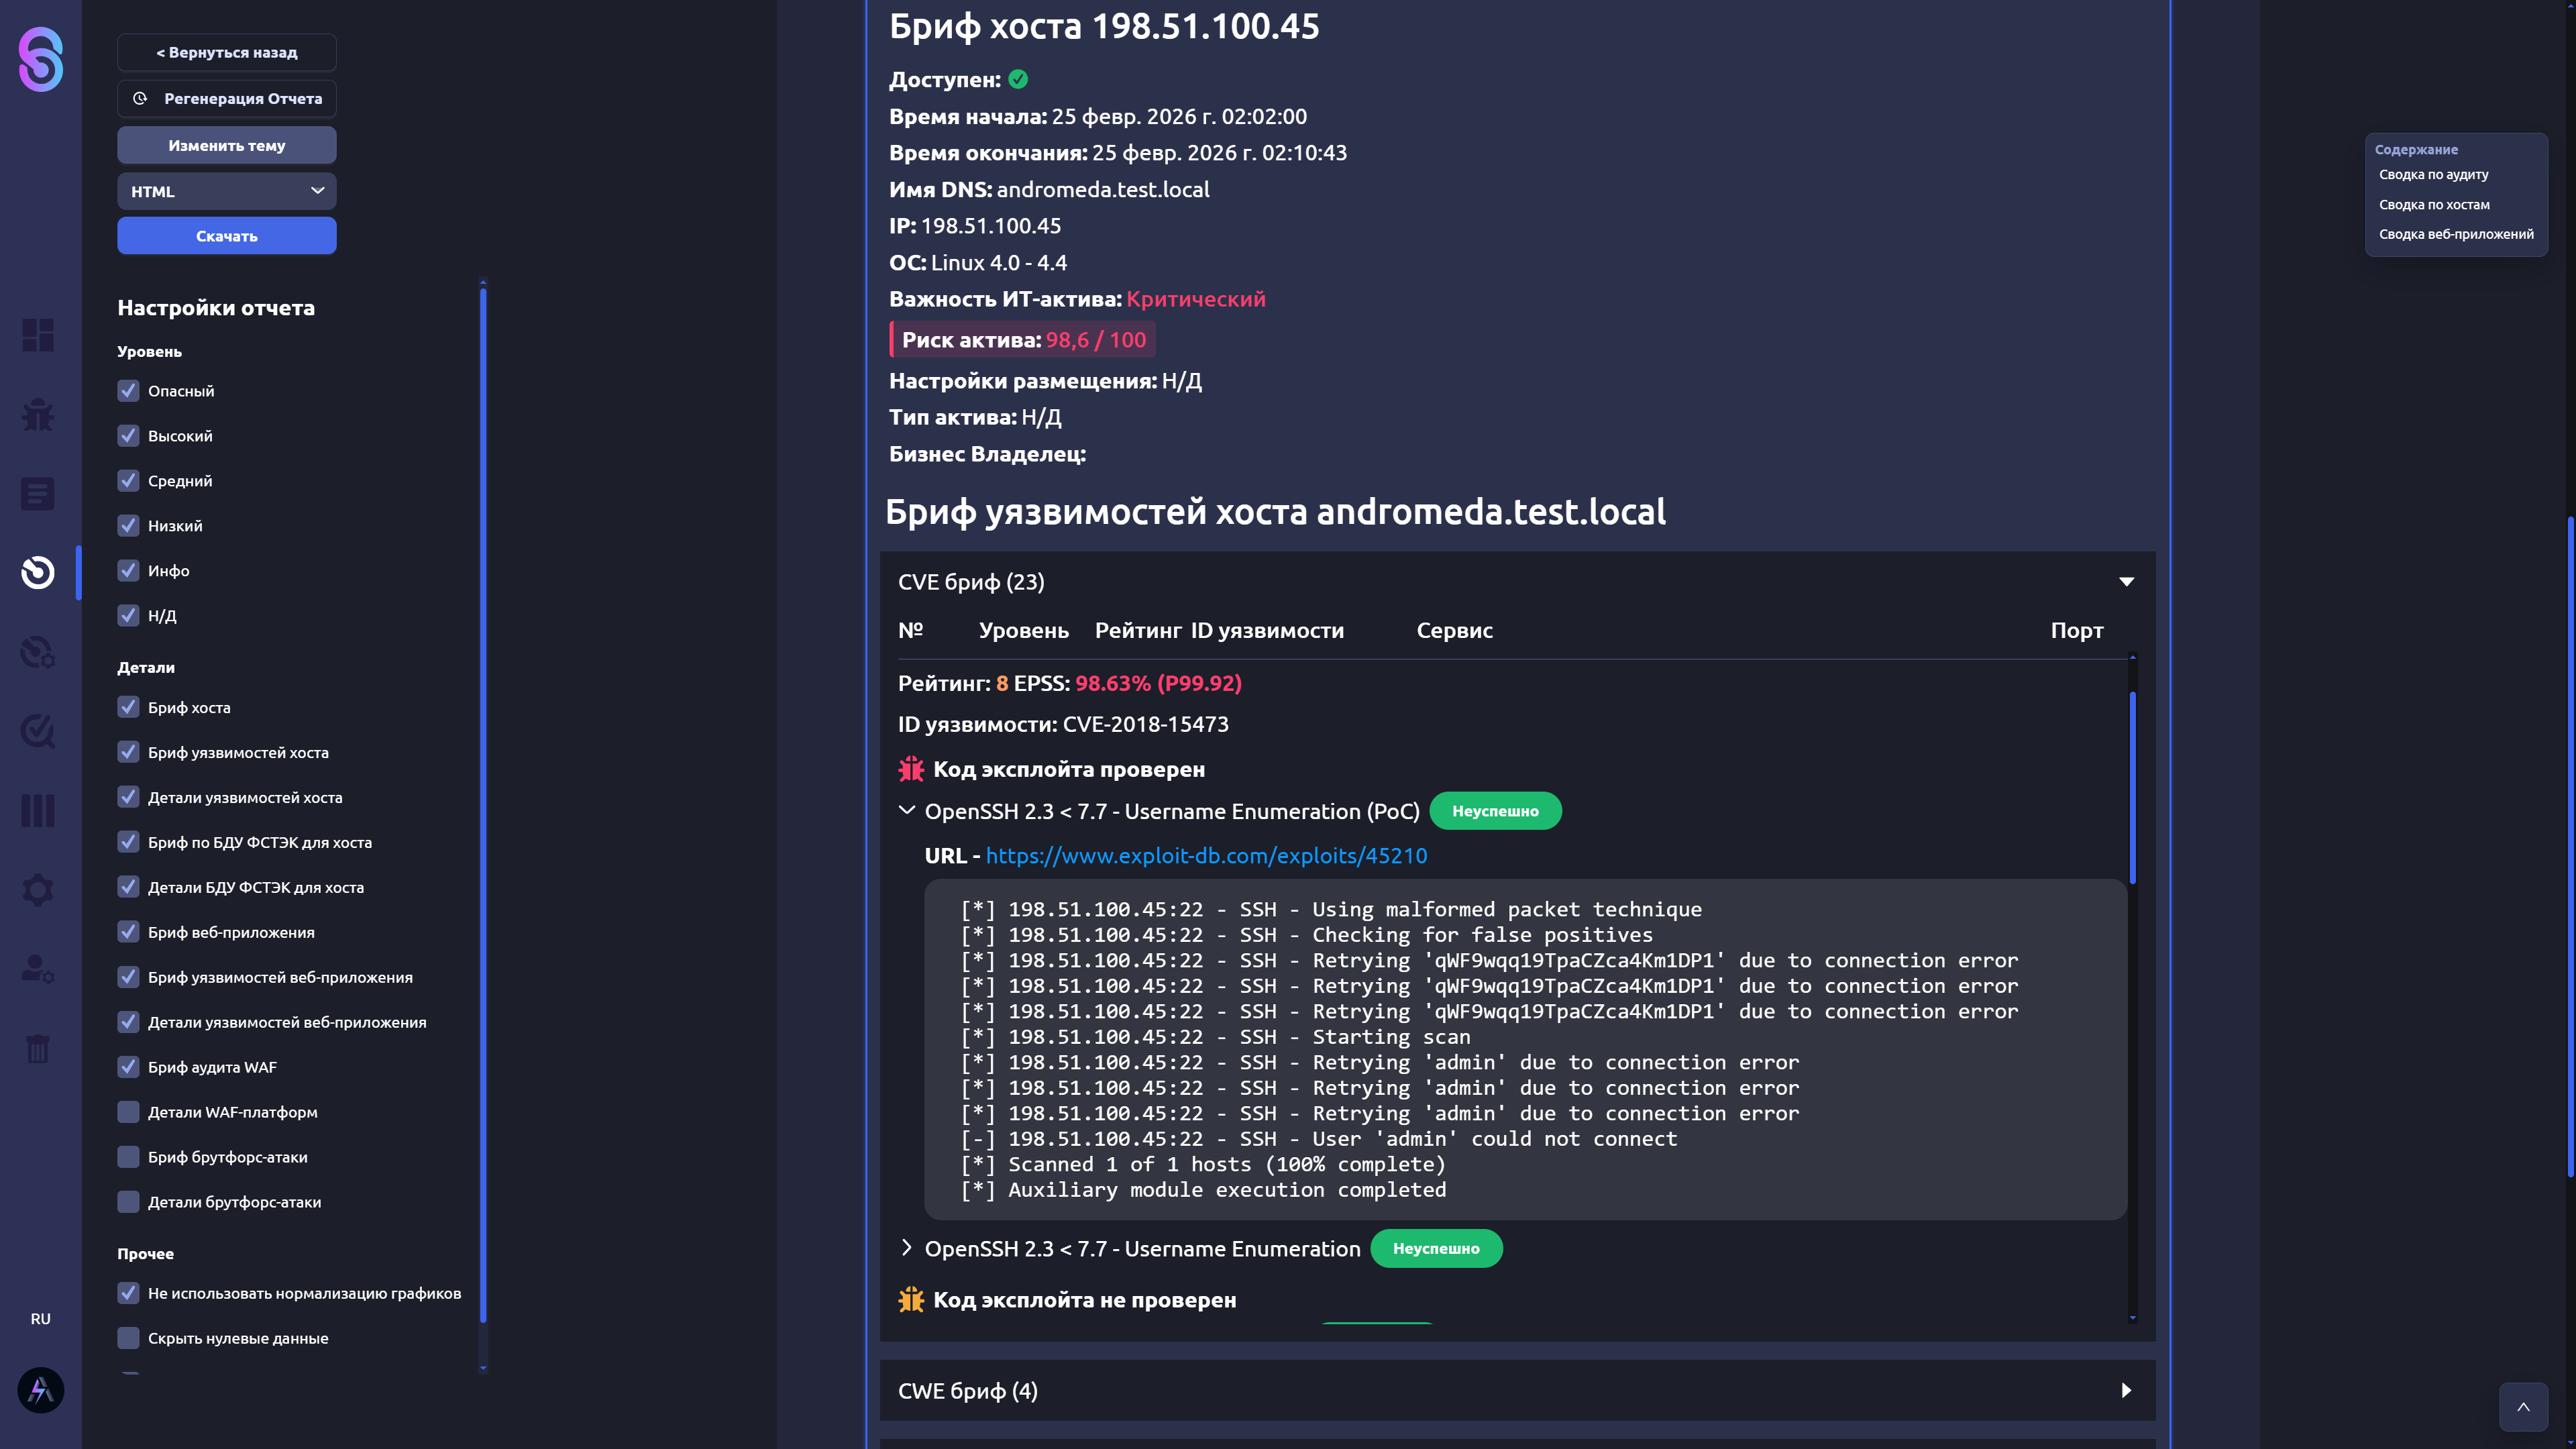
Во время проверки используются модифицированные эксплойты без вредоносной нагрузки, что позволяет безопасно подтвердить возможность эксплуатации уязвимости. Такой подход переводит находку из категории «потенциально уязвимо» в подтверждённый технический риск. При необходимости специалист может перейти к соответствующему эксплойту и дополнительно проверить его работу в изолированной среде, например в песочнице.
Рисунок 12. Информация о проверке кода эксплойта
Обнаружение новых уязвимостей
AlphaSense Symbiote Space повторно использует результаты предыдущих сканирований. После обновления базы знаний система автоматически сопоставляет новые уязвимости с уже известным состоянием инфраструктуры, поэтому для первичной переоценки экспозиции не требуется заново сканировать все активы. Это значительно сокращает время между появлением новой угрозы и пониманием потенциальной зоны воздействия.
Управление жизненным циклом уязвимостей
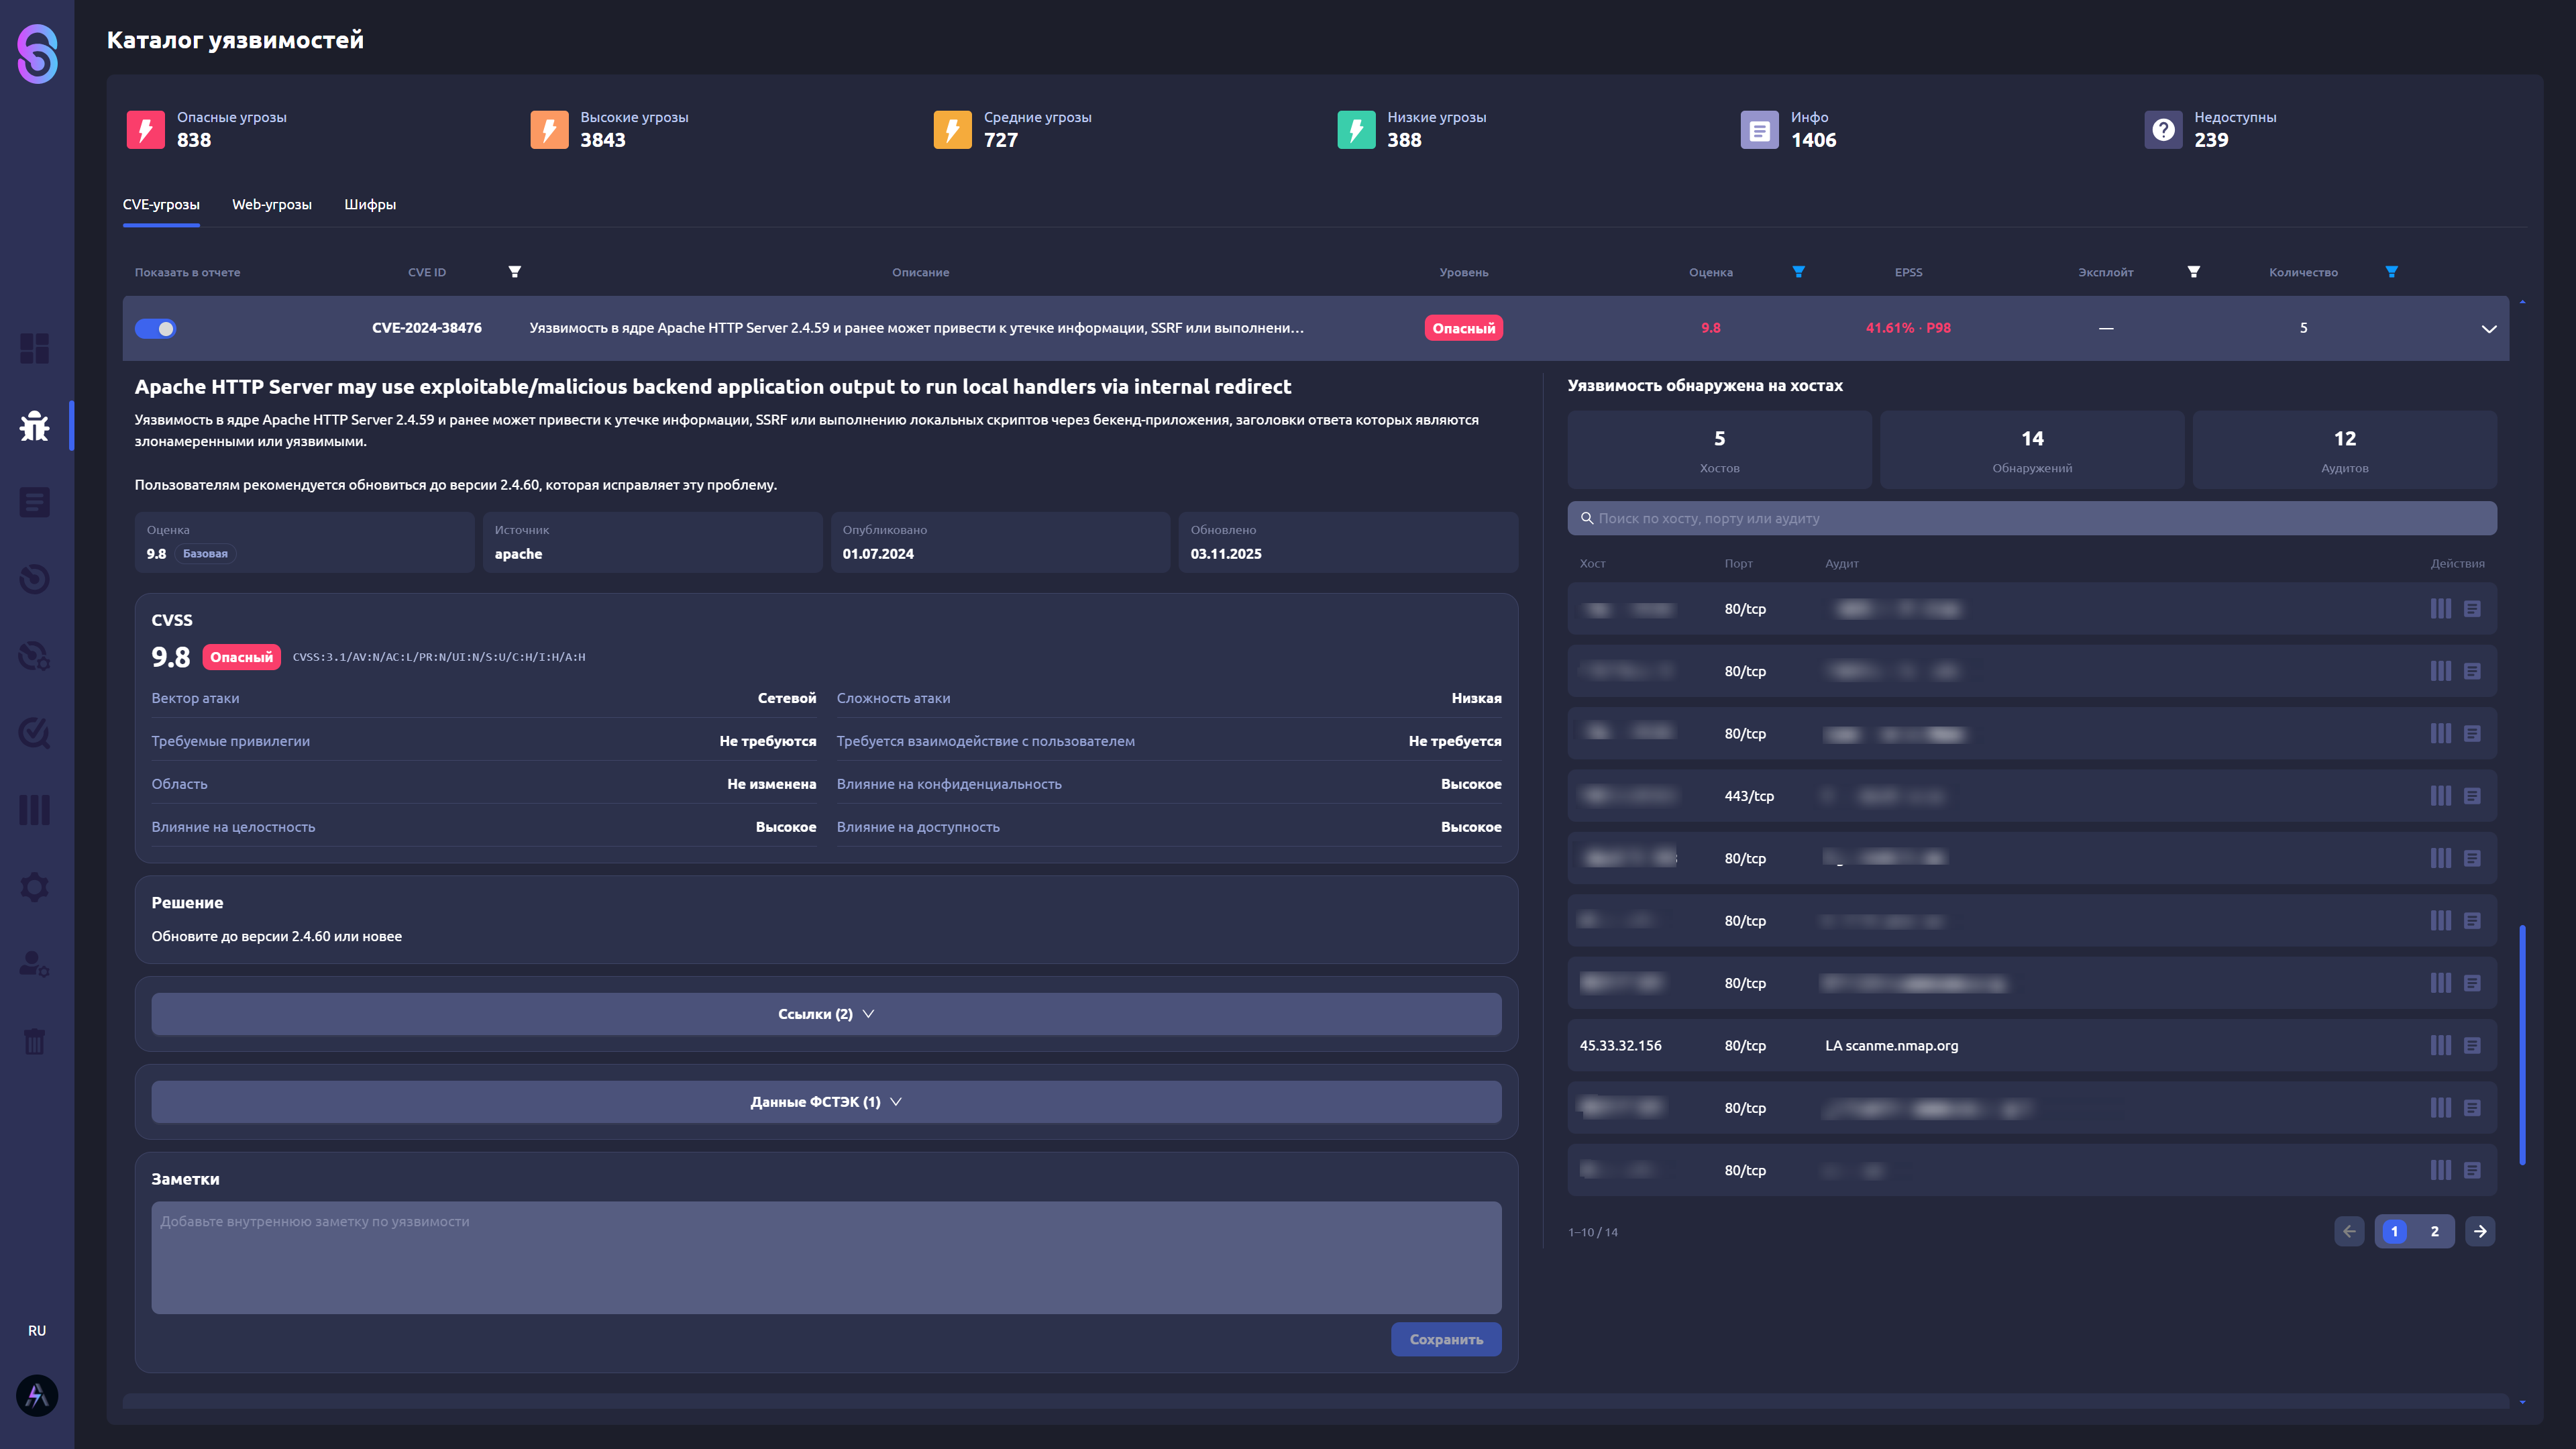
Каталог уязвимостей содержит полную информацию об уязвимостях, найденных в ходе прошедших заданий сканирования. В карточке уязвимости отображается количество затронутых хостов и обнаружений. Это позволяет определить, на скольких активах выявлена уязвимость и оценить её охват в инфраструктуре. Здесь же представлены рекомендации по устранению уязвимости и ссылки на соответствующие материалы, в том числе материалы вендора. Система поддерживает связь с базами CVE (Common Vulnerabilities and Exposures) и БДУ ФСТЭК.
В карточке можно оставлять заметки и комментарии по уязвимости.
Рисунок 13. Карточка уязвимости в AlphaSense Symbiote Space
После анализа результатов специалист может приоритизировать уязвимость не только по уровню CVSS, но и по охвату инфраструктуры, наличию эксплойтов, вероятности эксплуатации и критичности затронутых активов. Для приоритетной экспозиции система создаёт задачу на устранение и передаёт её в общий процесс взаимодействия ИБ и ИТ. Таким образом, техническая находка сразу получает владельца, статус и контролируемый путь до закрытия.
Рисунок 14. Раздел «Управление жизненным циклом уязвимостей»
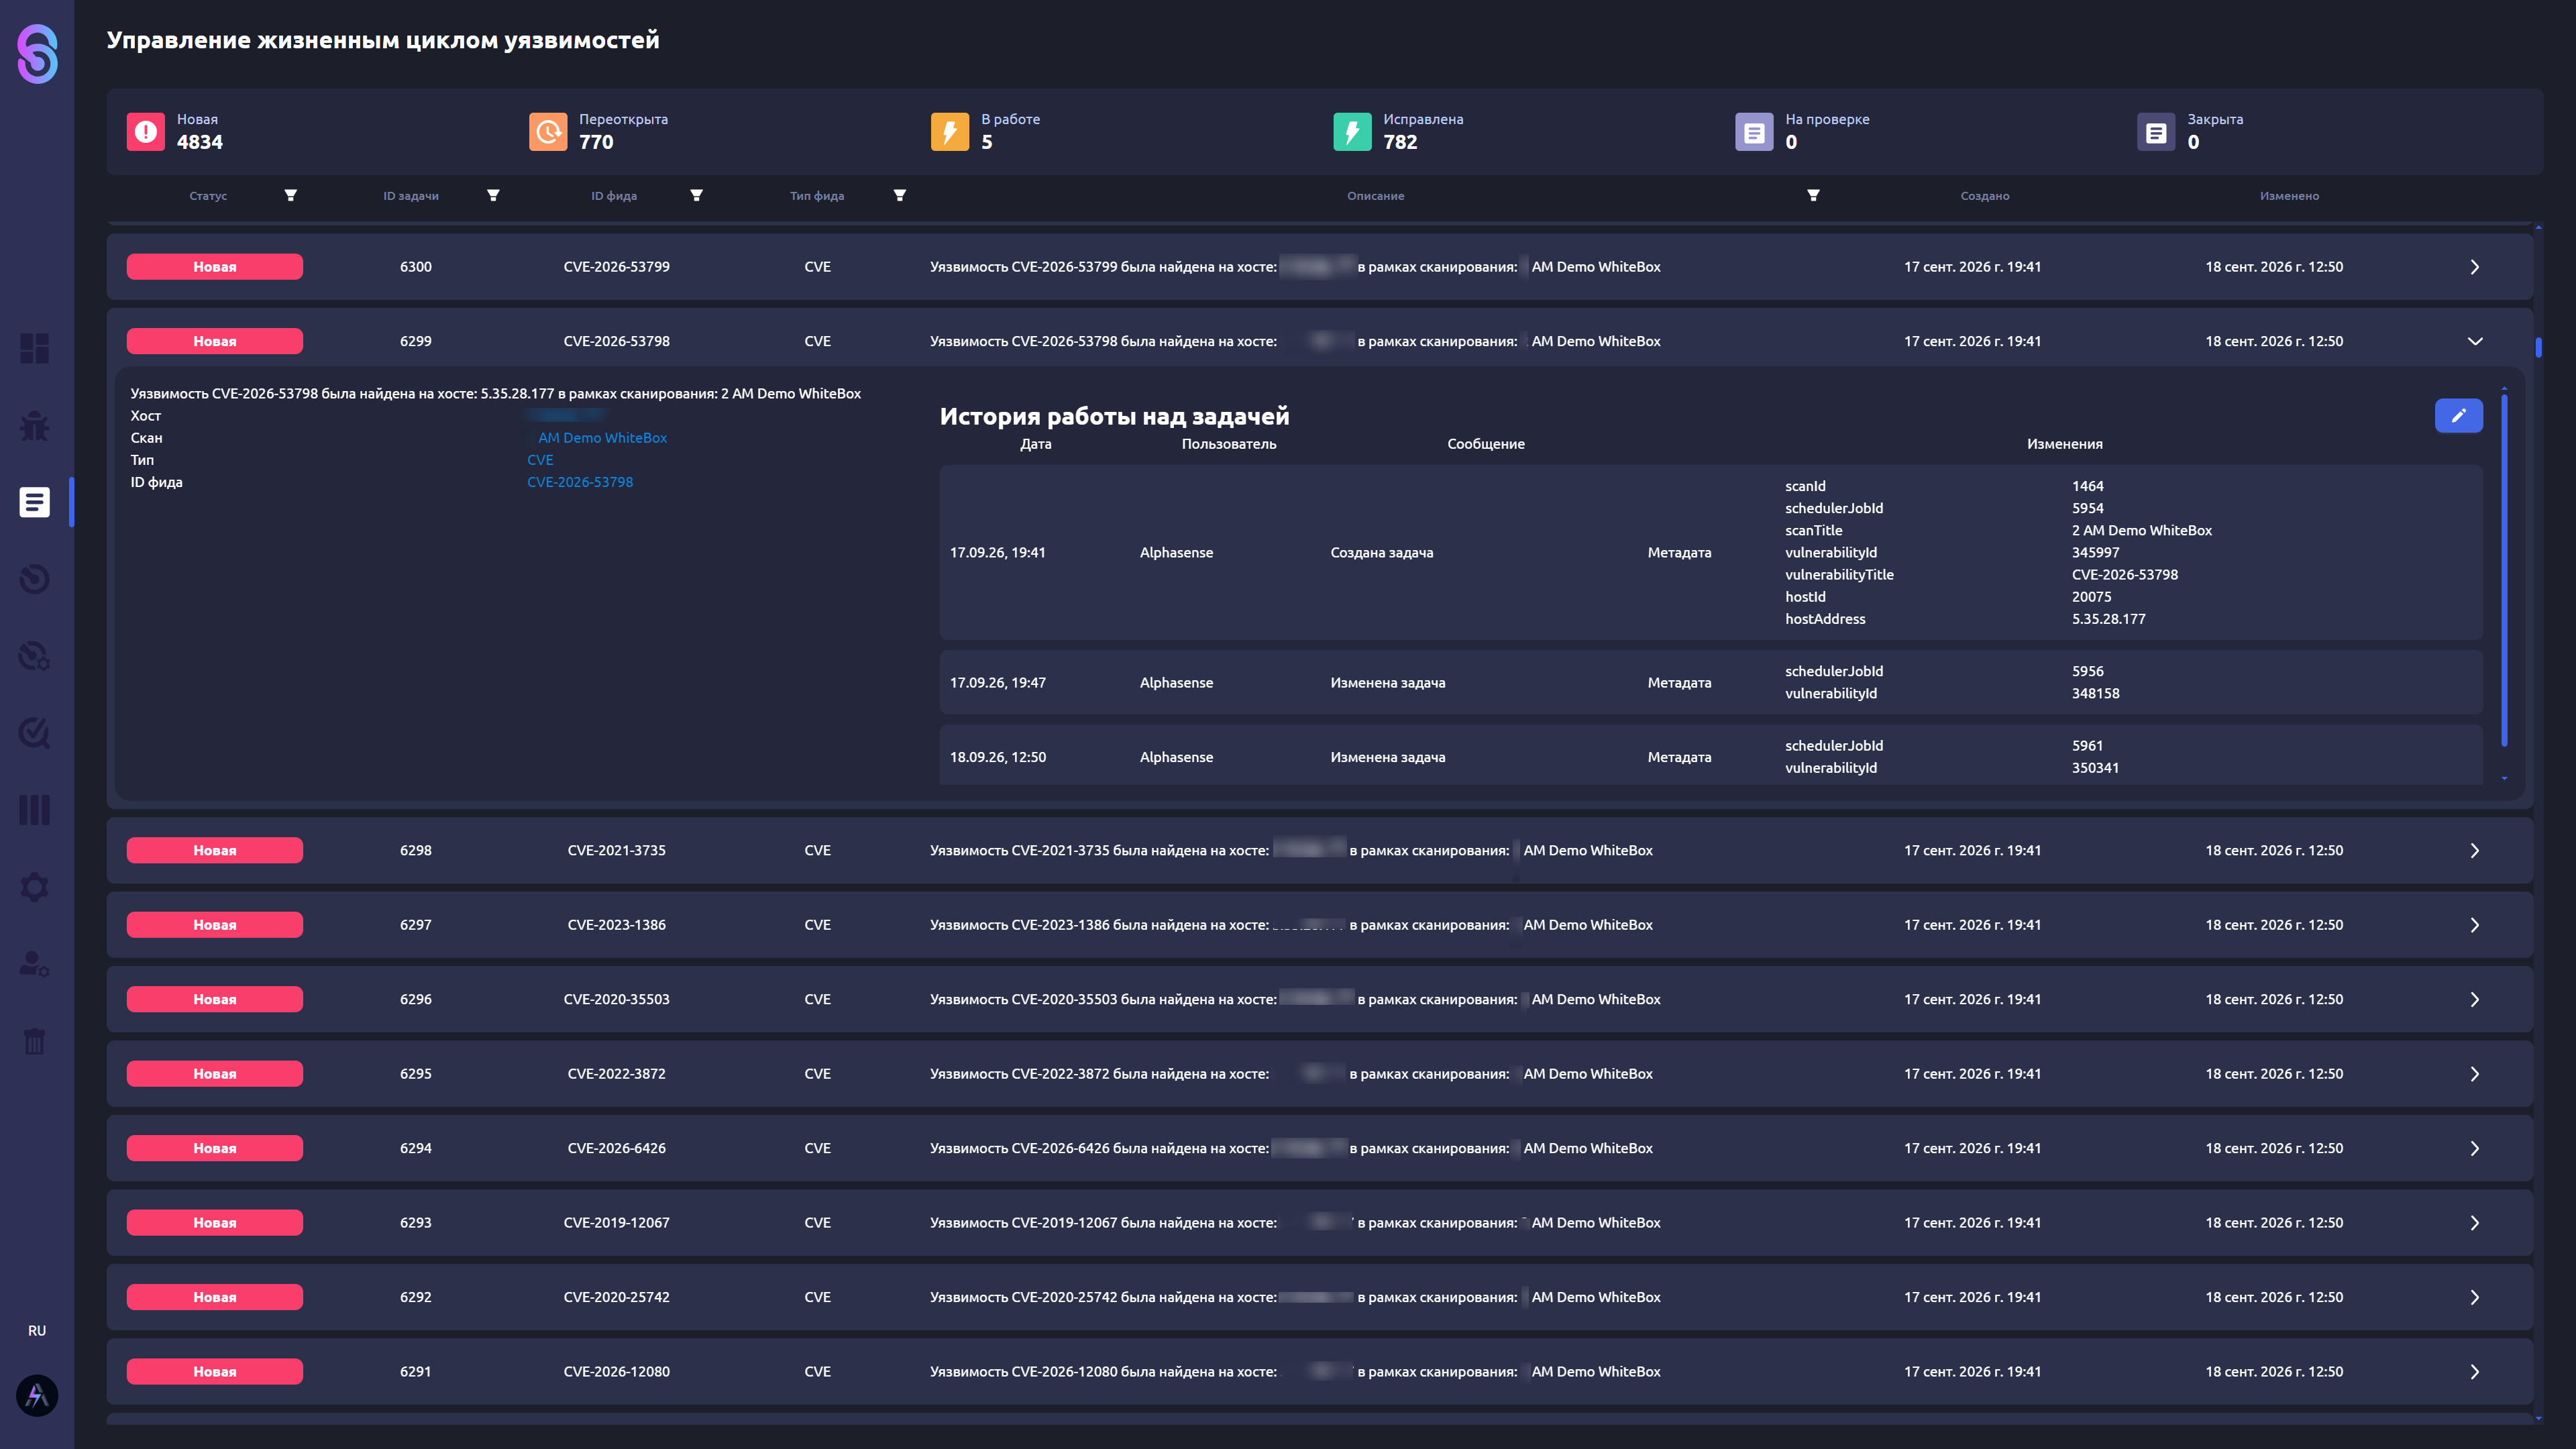
Рисунок 15. Задачи по выбранной уязвимости
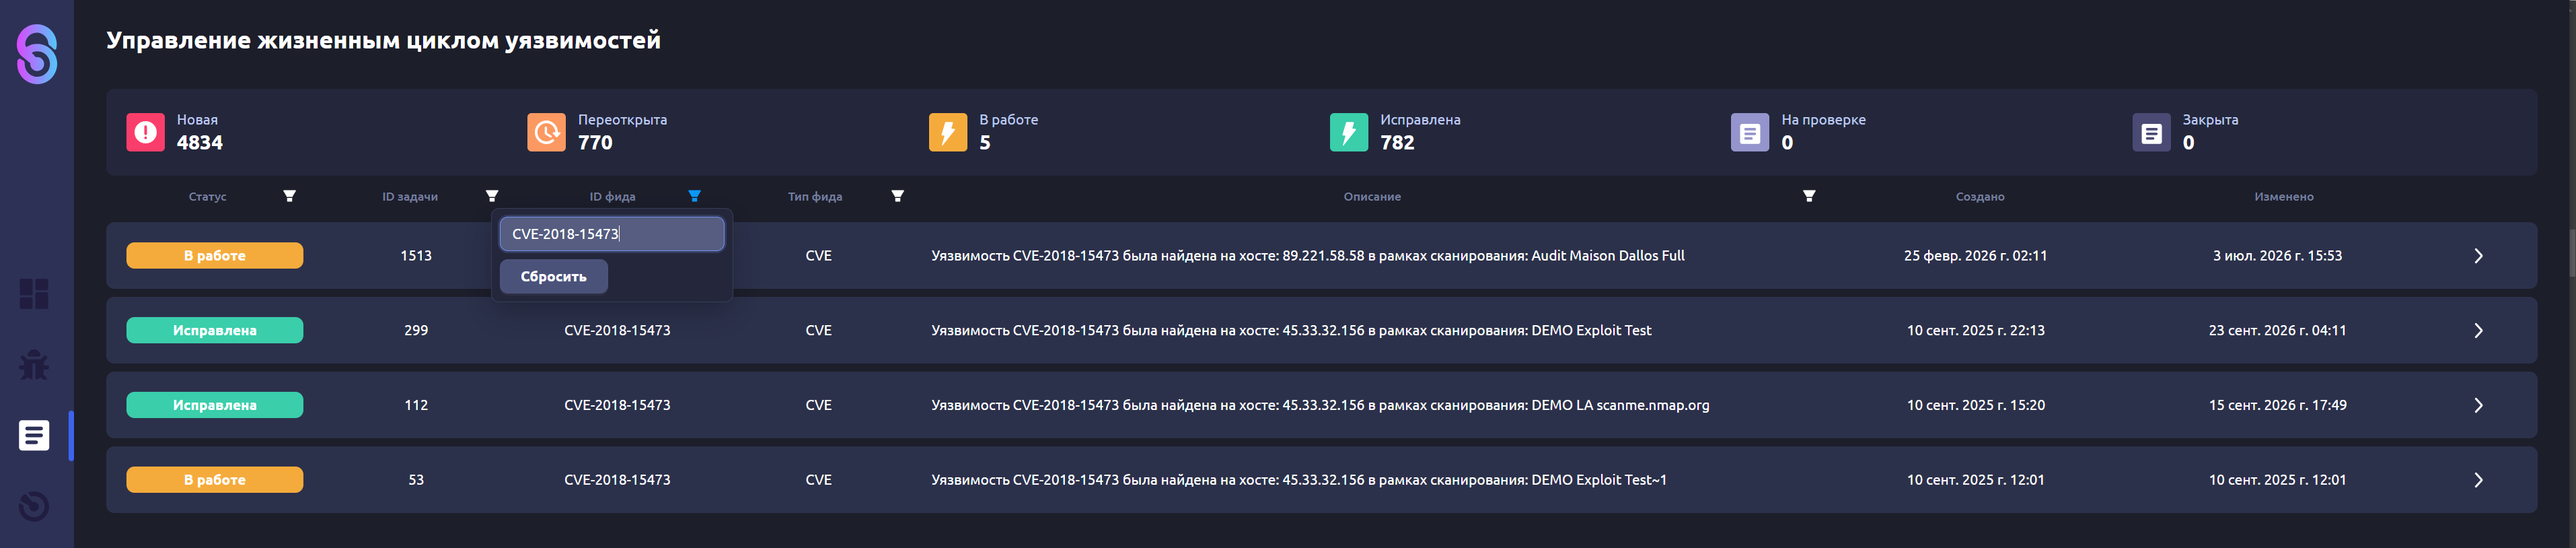
Если ИТ-специалист установил статус задачи «в работе» и устранил уязвимость, то при отсутствии дальнейших ручных действий система автоматически поменяет статус задачи на «исправлена» после подтверждения устранения уязвимости. Если в ручном режиме задача переведена в статус «закрыта», но при последующей проверке уязвимость сохраняется, система автоматически меняет статус на «переоткрыта».
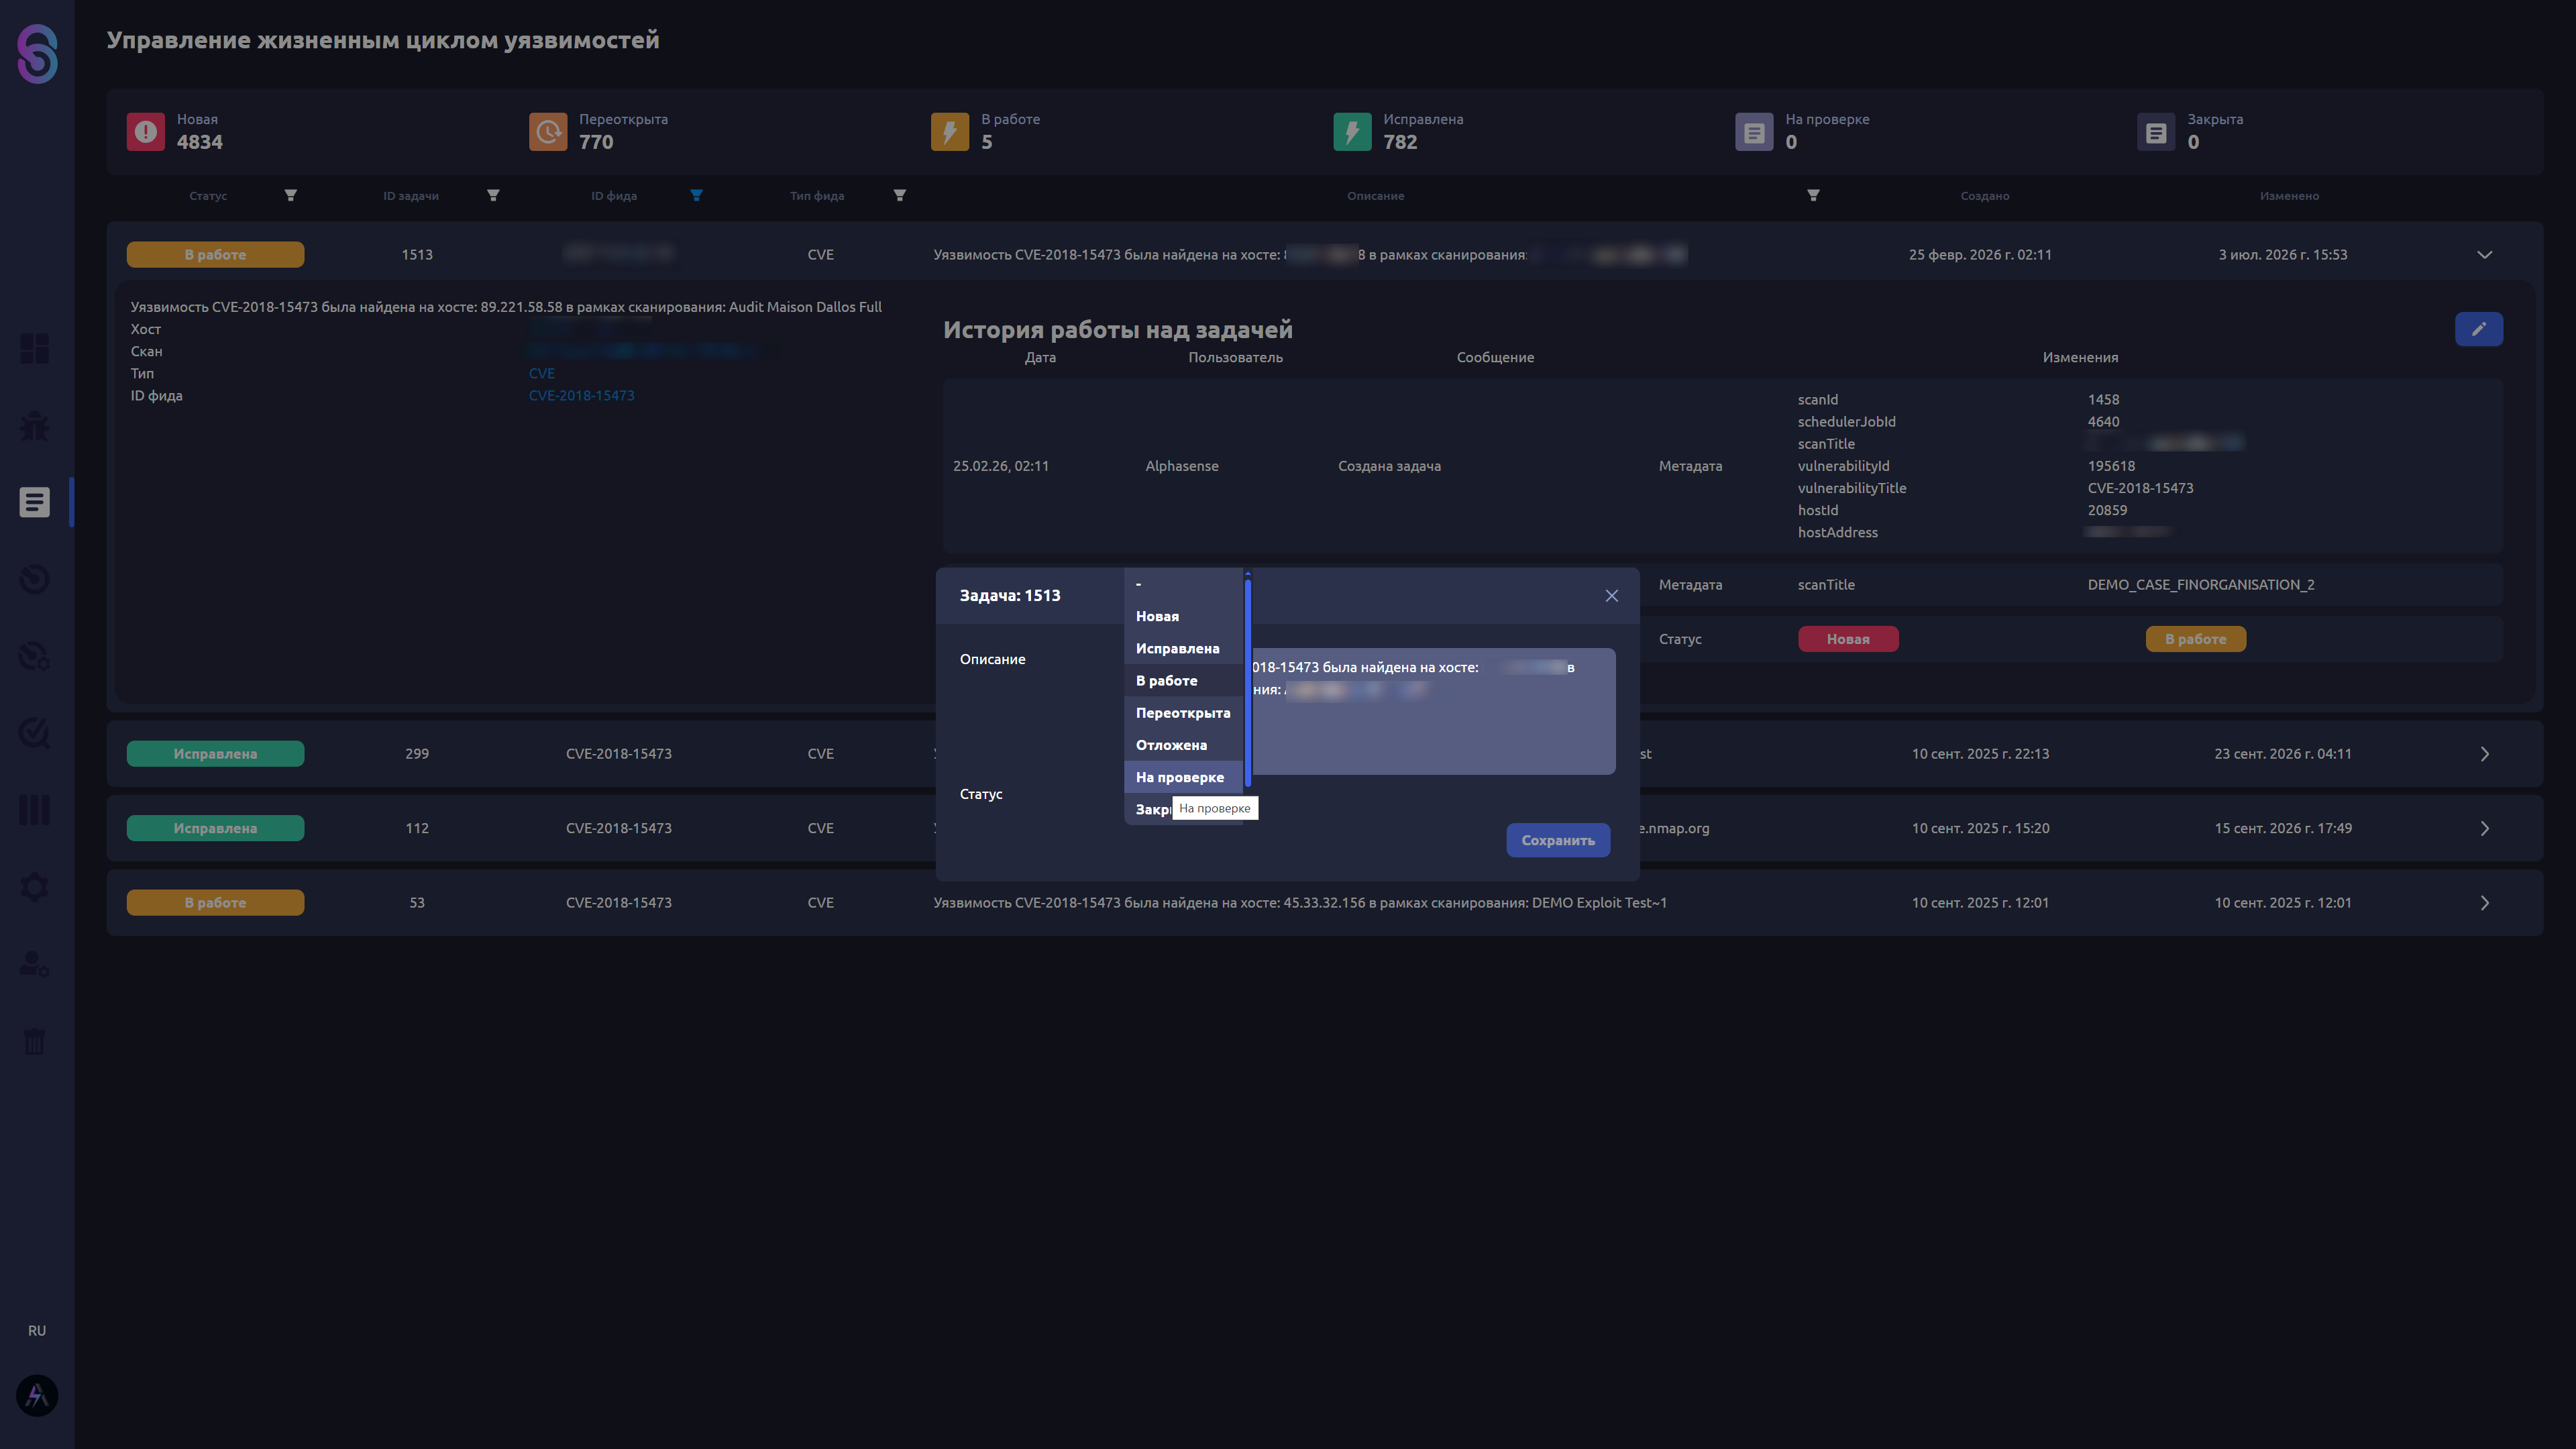
Новая функция точечного ретеста замыкает цикл управления экспозицией: после исправления система повторно проверяет конкретную уязвимость, не заставляя команду запускать полный аудит инфраструктуры. При переводе задачи в статус «На проверке» ретест выполняется автоматически; если хост временно недоступен, проверка запускается после его возвращения в сеть. Подтверждённое устранение переводит задачу в статус «Исправлена», повторное обнаружение — в «Переоткрыта».
Рисунок 16. Перевод задачи в статус «На проверке»
При устранении уязвимостей ИТ-подразделение часто сталкивается с тем, что типовые рекомендации могут не учитывать особенности инфраструктуры, например используемую операционную систему. Поэтому ему приходится самостоятельно искать подходящий способ устранения.
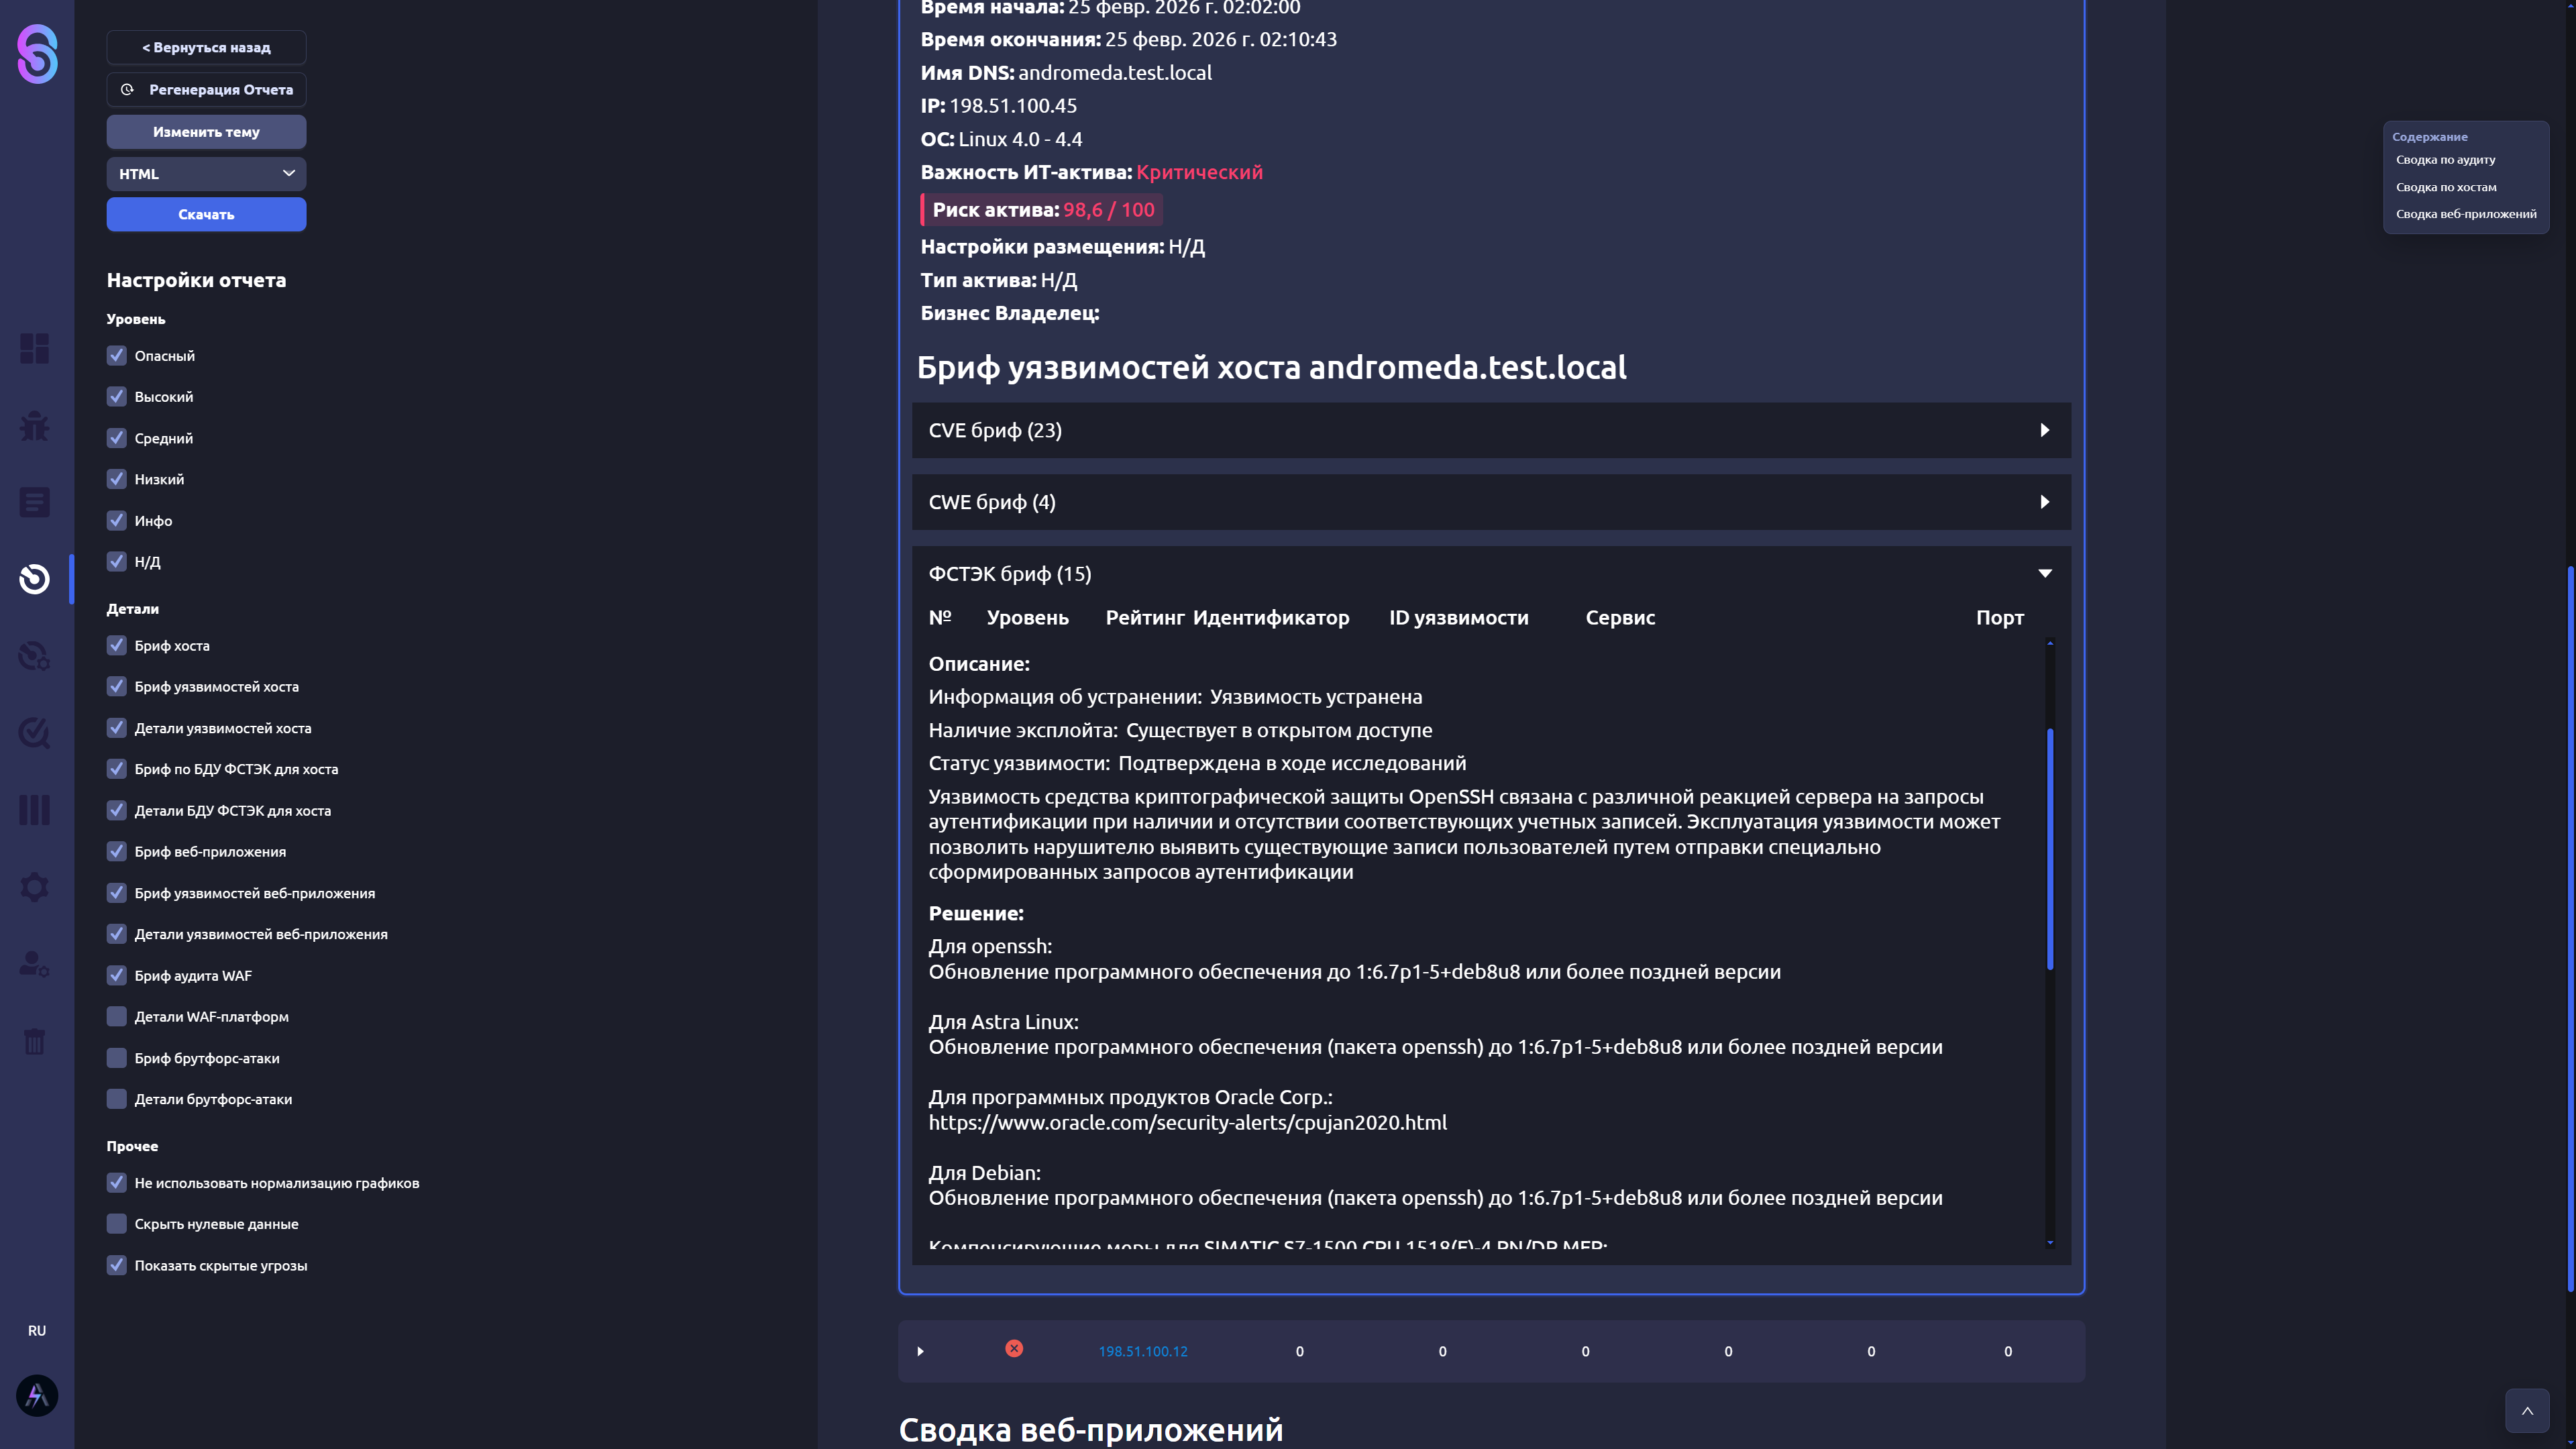
Для ускорения устранения AlphaSense Symbiote Space предоставляет рекомендации с учётом различных ОС и дополняет их компенсирующими мерами, когда немедленное обновление невозможно. ИТ-подразделение получает не просто описание CVE, а готовый план снижения риска со ссылками на необходимые материалы, что сокращает время от приоритизации до исправления и последующего ретеста.
Рисунок 17. Рекомендации по устранению уязвимости
Аналогичным образом система работает после проверки веб-актива. AlphaSense Symbiote Space поддерживает внешнее сканирование публичных ИТ-активов, включая веб-сайты и веб-приложения.
В EASM можно отфильтровать публичные активы с высоким уровнем риска и перейти от общей поверхности атаки к конкретным экспозициям. Система показывает доступные извне сервисы, открытые порты, связанные уязвимости и веб-компоненты. Для веб-приложений выполняется глубокий анализ по OWASP Top 10 и более широкому набору CWE, включая XSS, SQL-инъекции и другие угрозы. Такой контекст позволяет оценивать не только наличие уязвимости, но и реальную доступность точки атаки из интернета.
В интерфейсе платформы отображается информация об эксплуатации, включая наличие эксплойта и актуальность угрозы.
Отчёт по результатам сканирования содержит краткую сводку (бриф) по веб-приложению, визуализацию его структуры и основные замечания для специалиста ИБ. Для каждого обнаруженного инцидента указываются затронутые URL, использованный метод атаки и доказательство эксплуатации: ответ приложения на запрос, подтверждающий успешное выполнение атаки. Это позволяет точно понять, каким образом была произведена эксплуатация уязвимости.
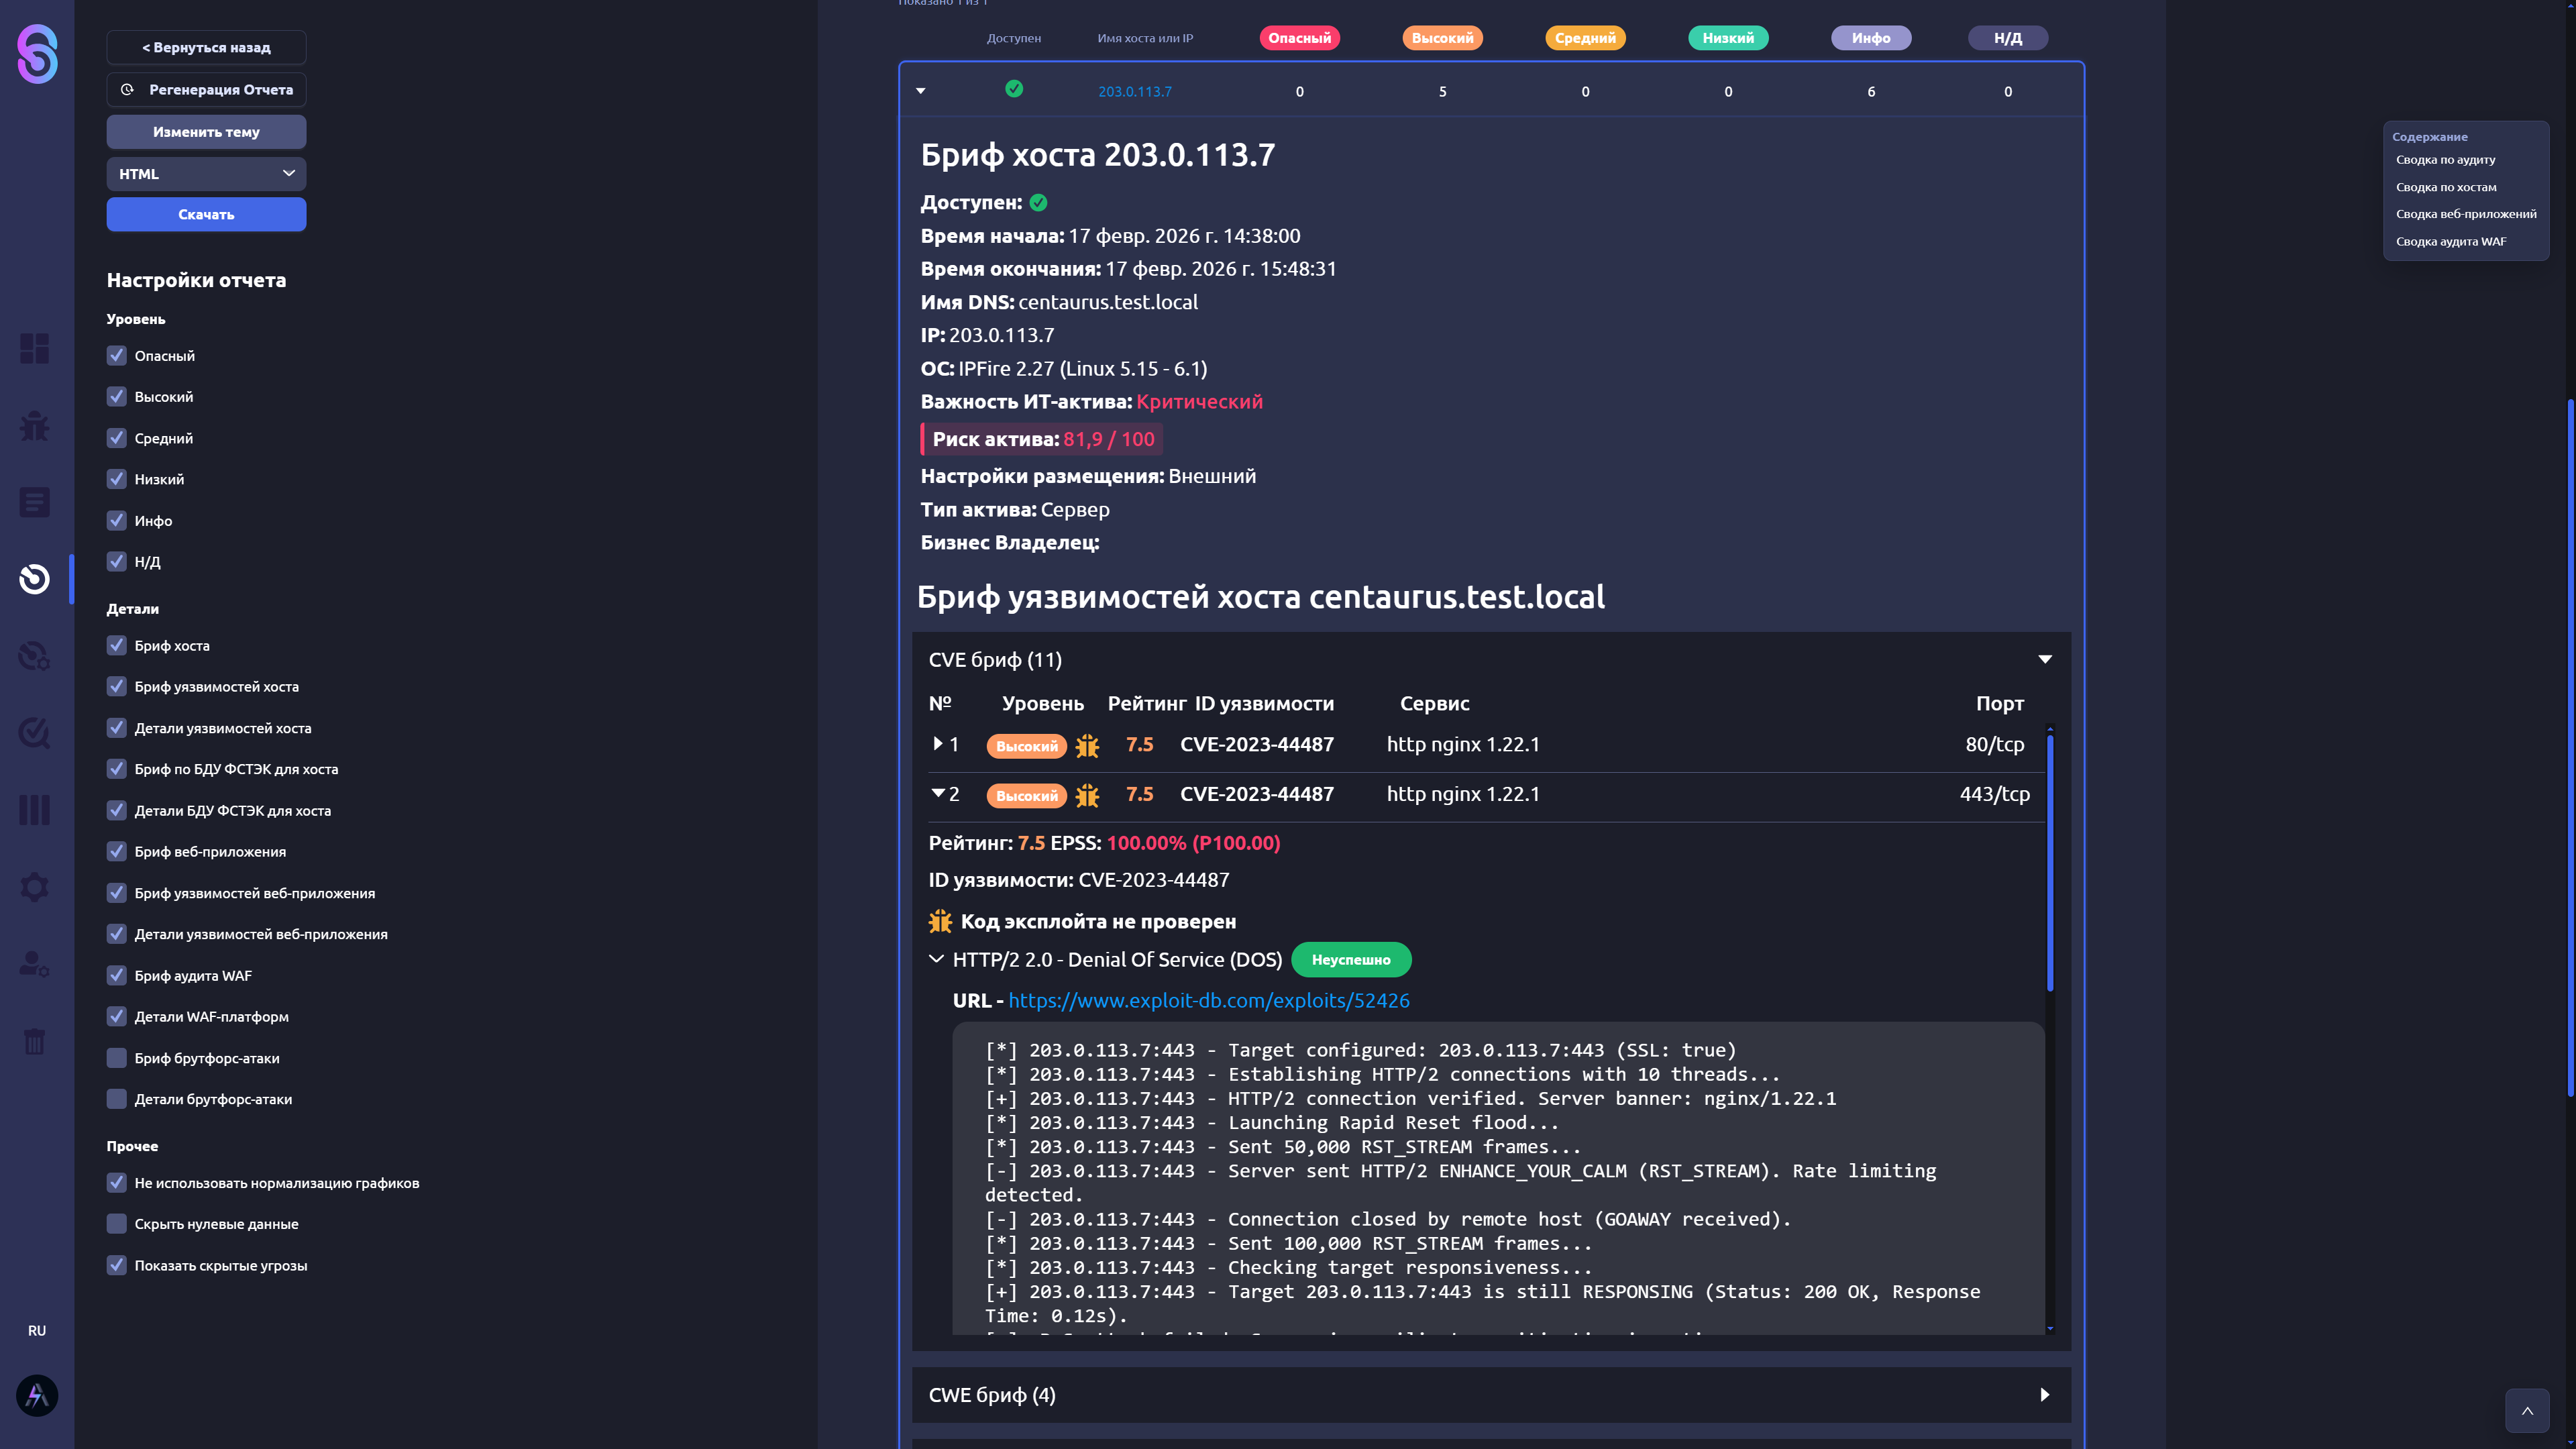
В нашем примере при сканировании веб-актива мы видим, что одна из выявленных уязвимостей уже эксплуатировалась: был зафиксирован запуск эксплойта. Следом обнаруживается ещё одна уязвимость, но при детальном рассмотрении оказывается, что это та же самая проблема, но выявленная на другом порту. При этом мы видим, что извне доступны несколько сервисов: база данных угроз, балансировщик нагрузки HAProxy, FTP-порт. Это даёт злоумышленнику дополнительную информацию об инфраструктуре и позволяет определить, какие уязвимости потенциально могут быть использованы для атаки.
Рисунок 18. Бриф уязвимостей хоста
При дальнейшем анализе веб-приложения обнаруживается истёкший сертификат и другие уязвимости.
Рисунок 19. Бриф веб-приложения
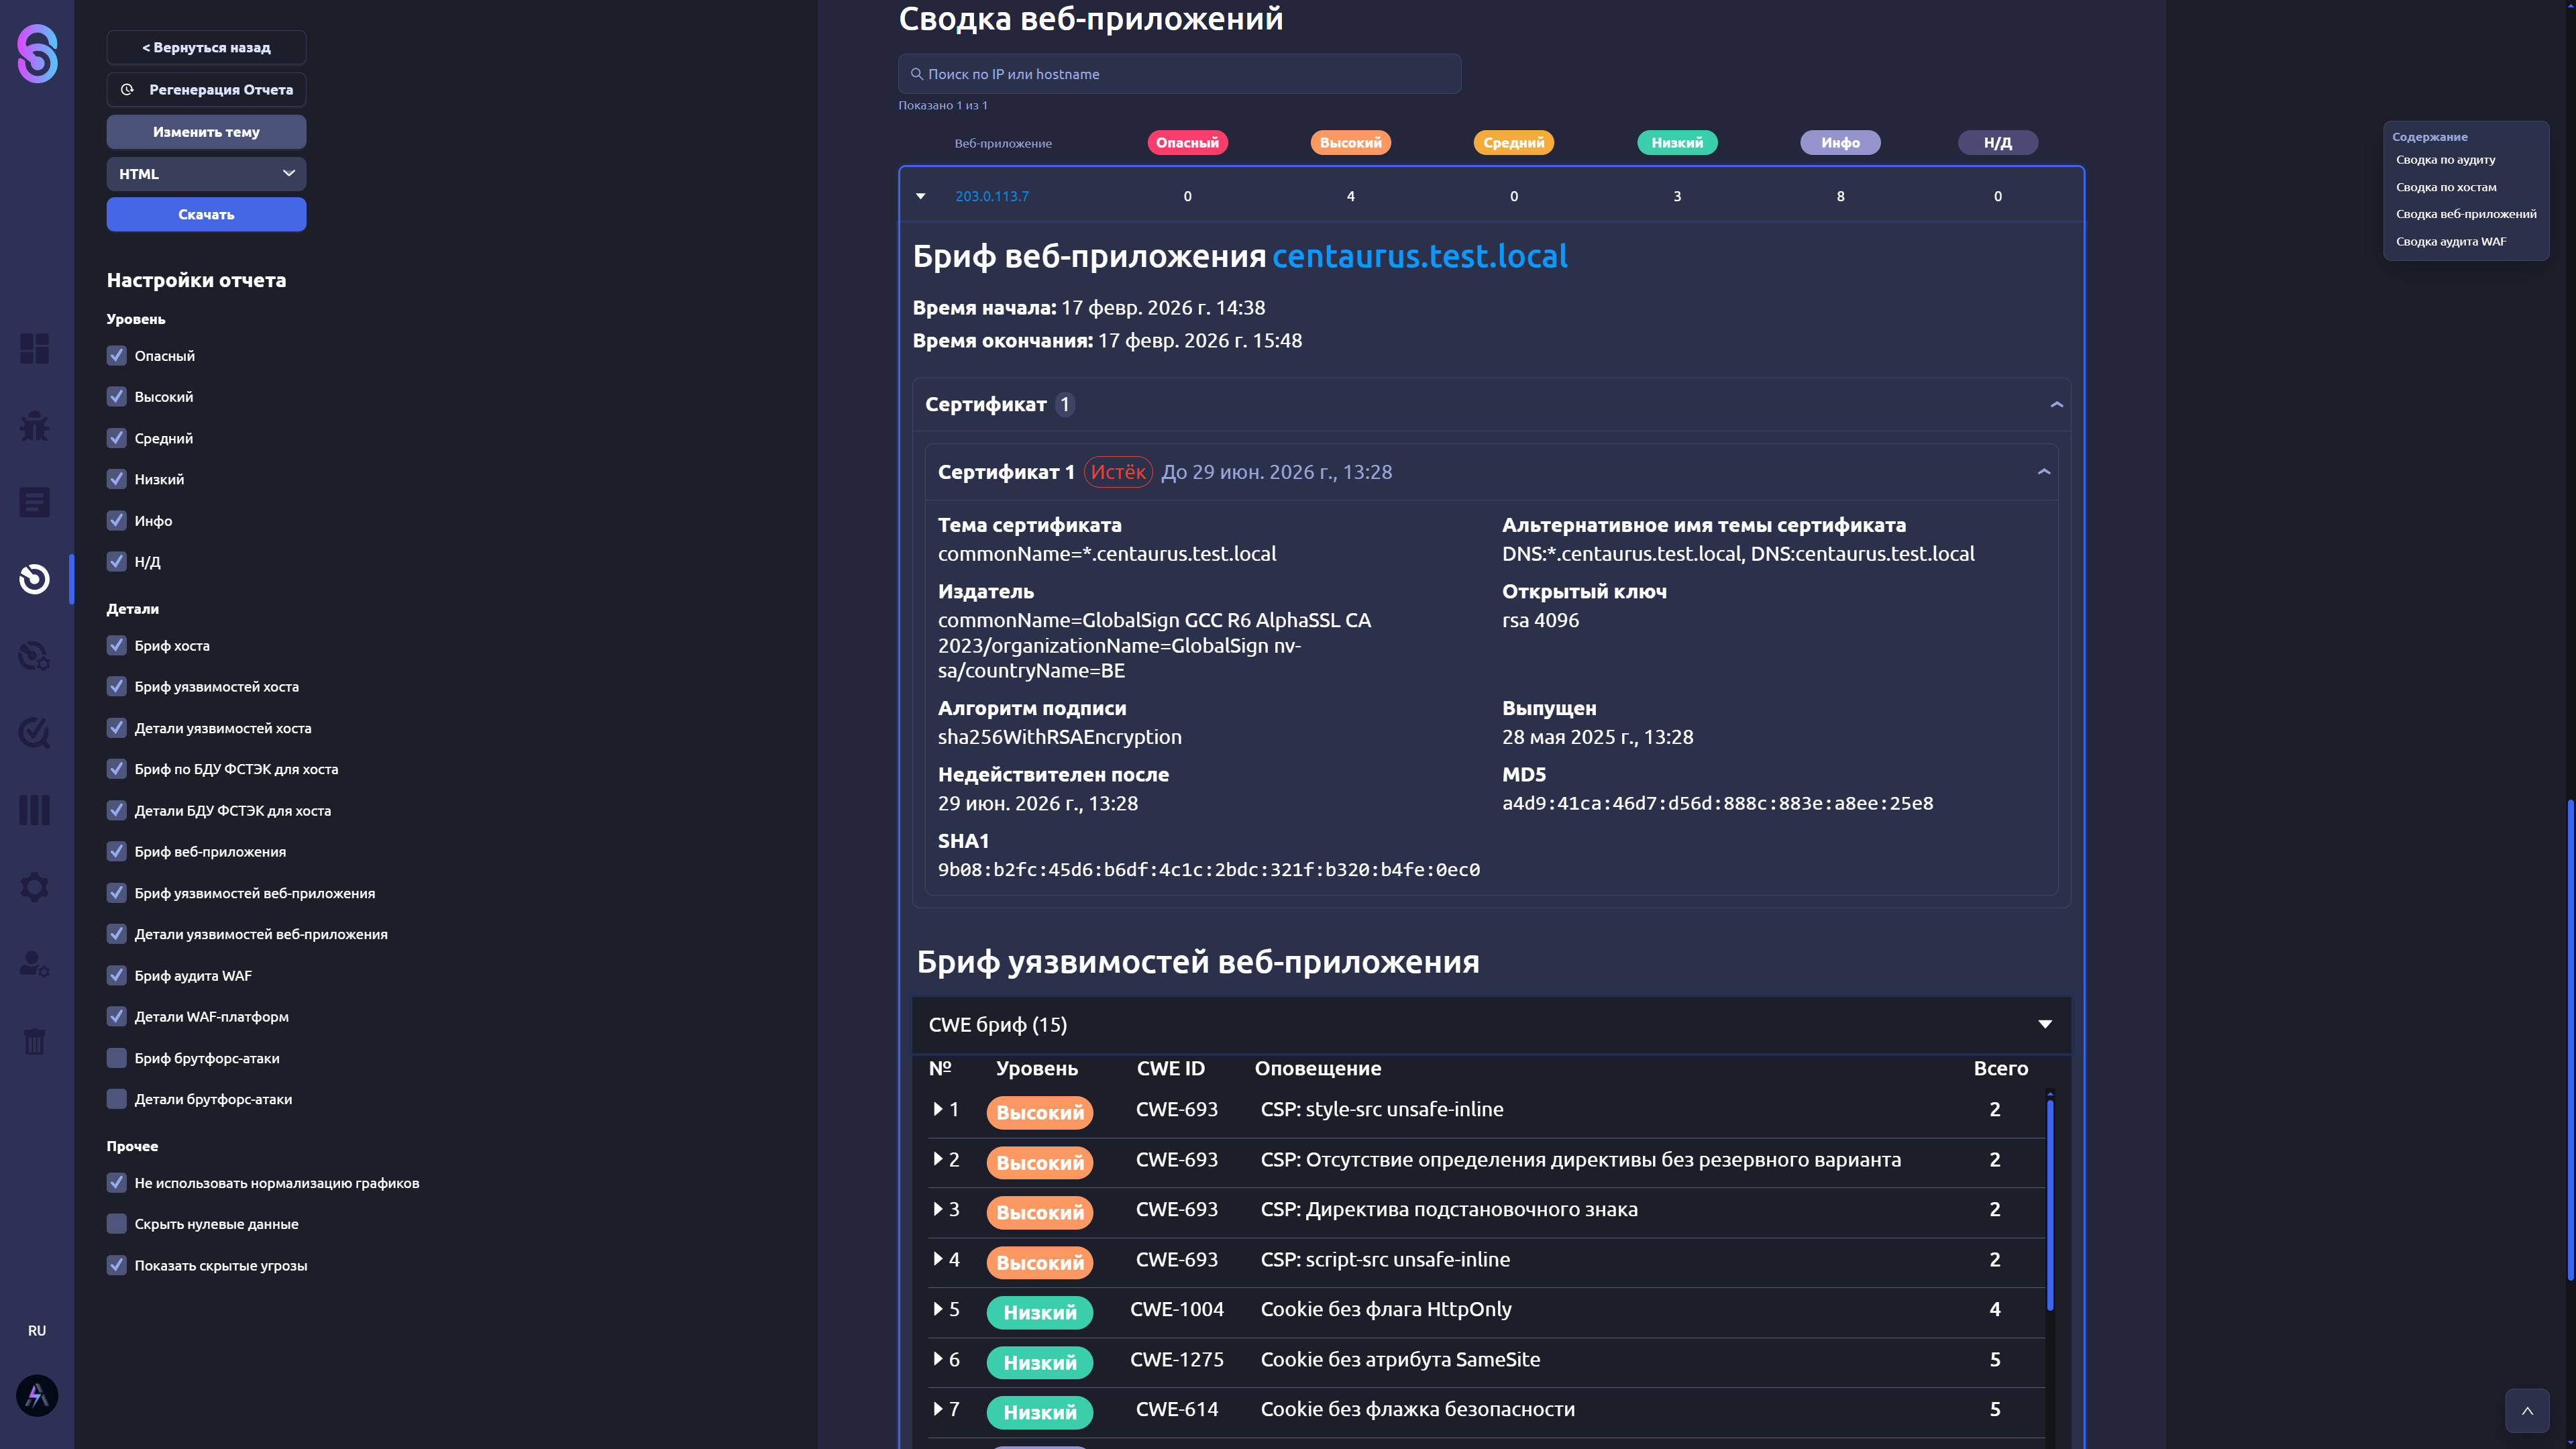
Рисунок 20. Бриф уязвимостей веб-приложения
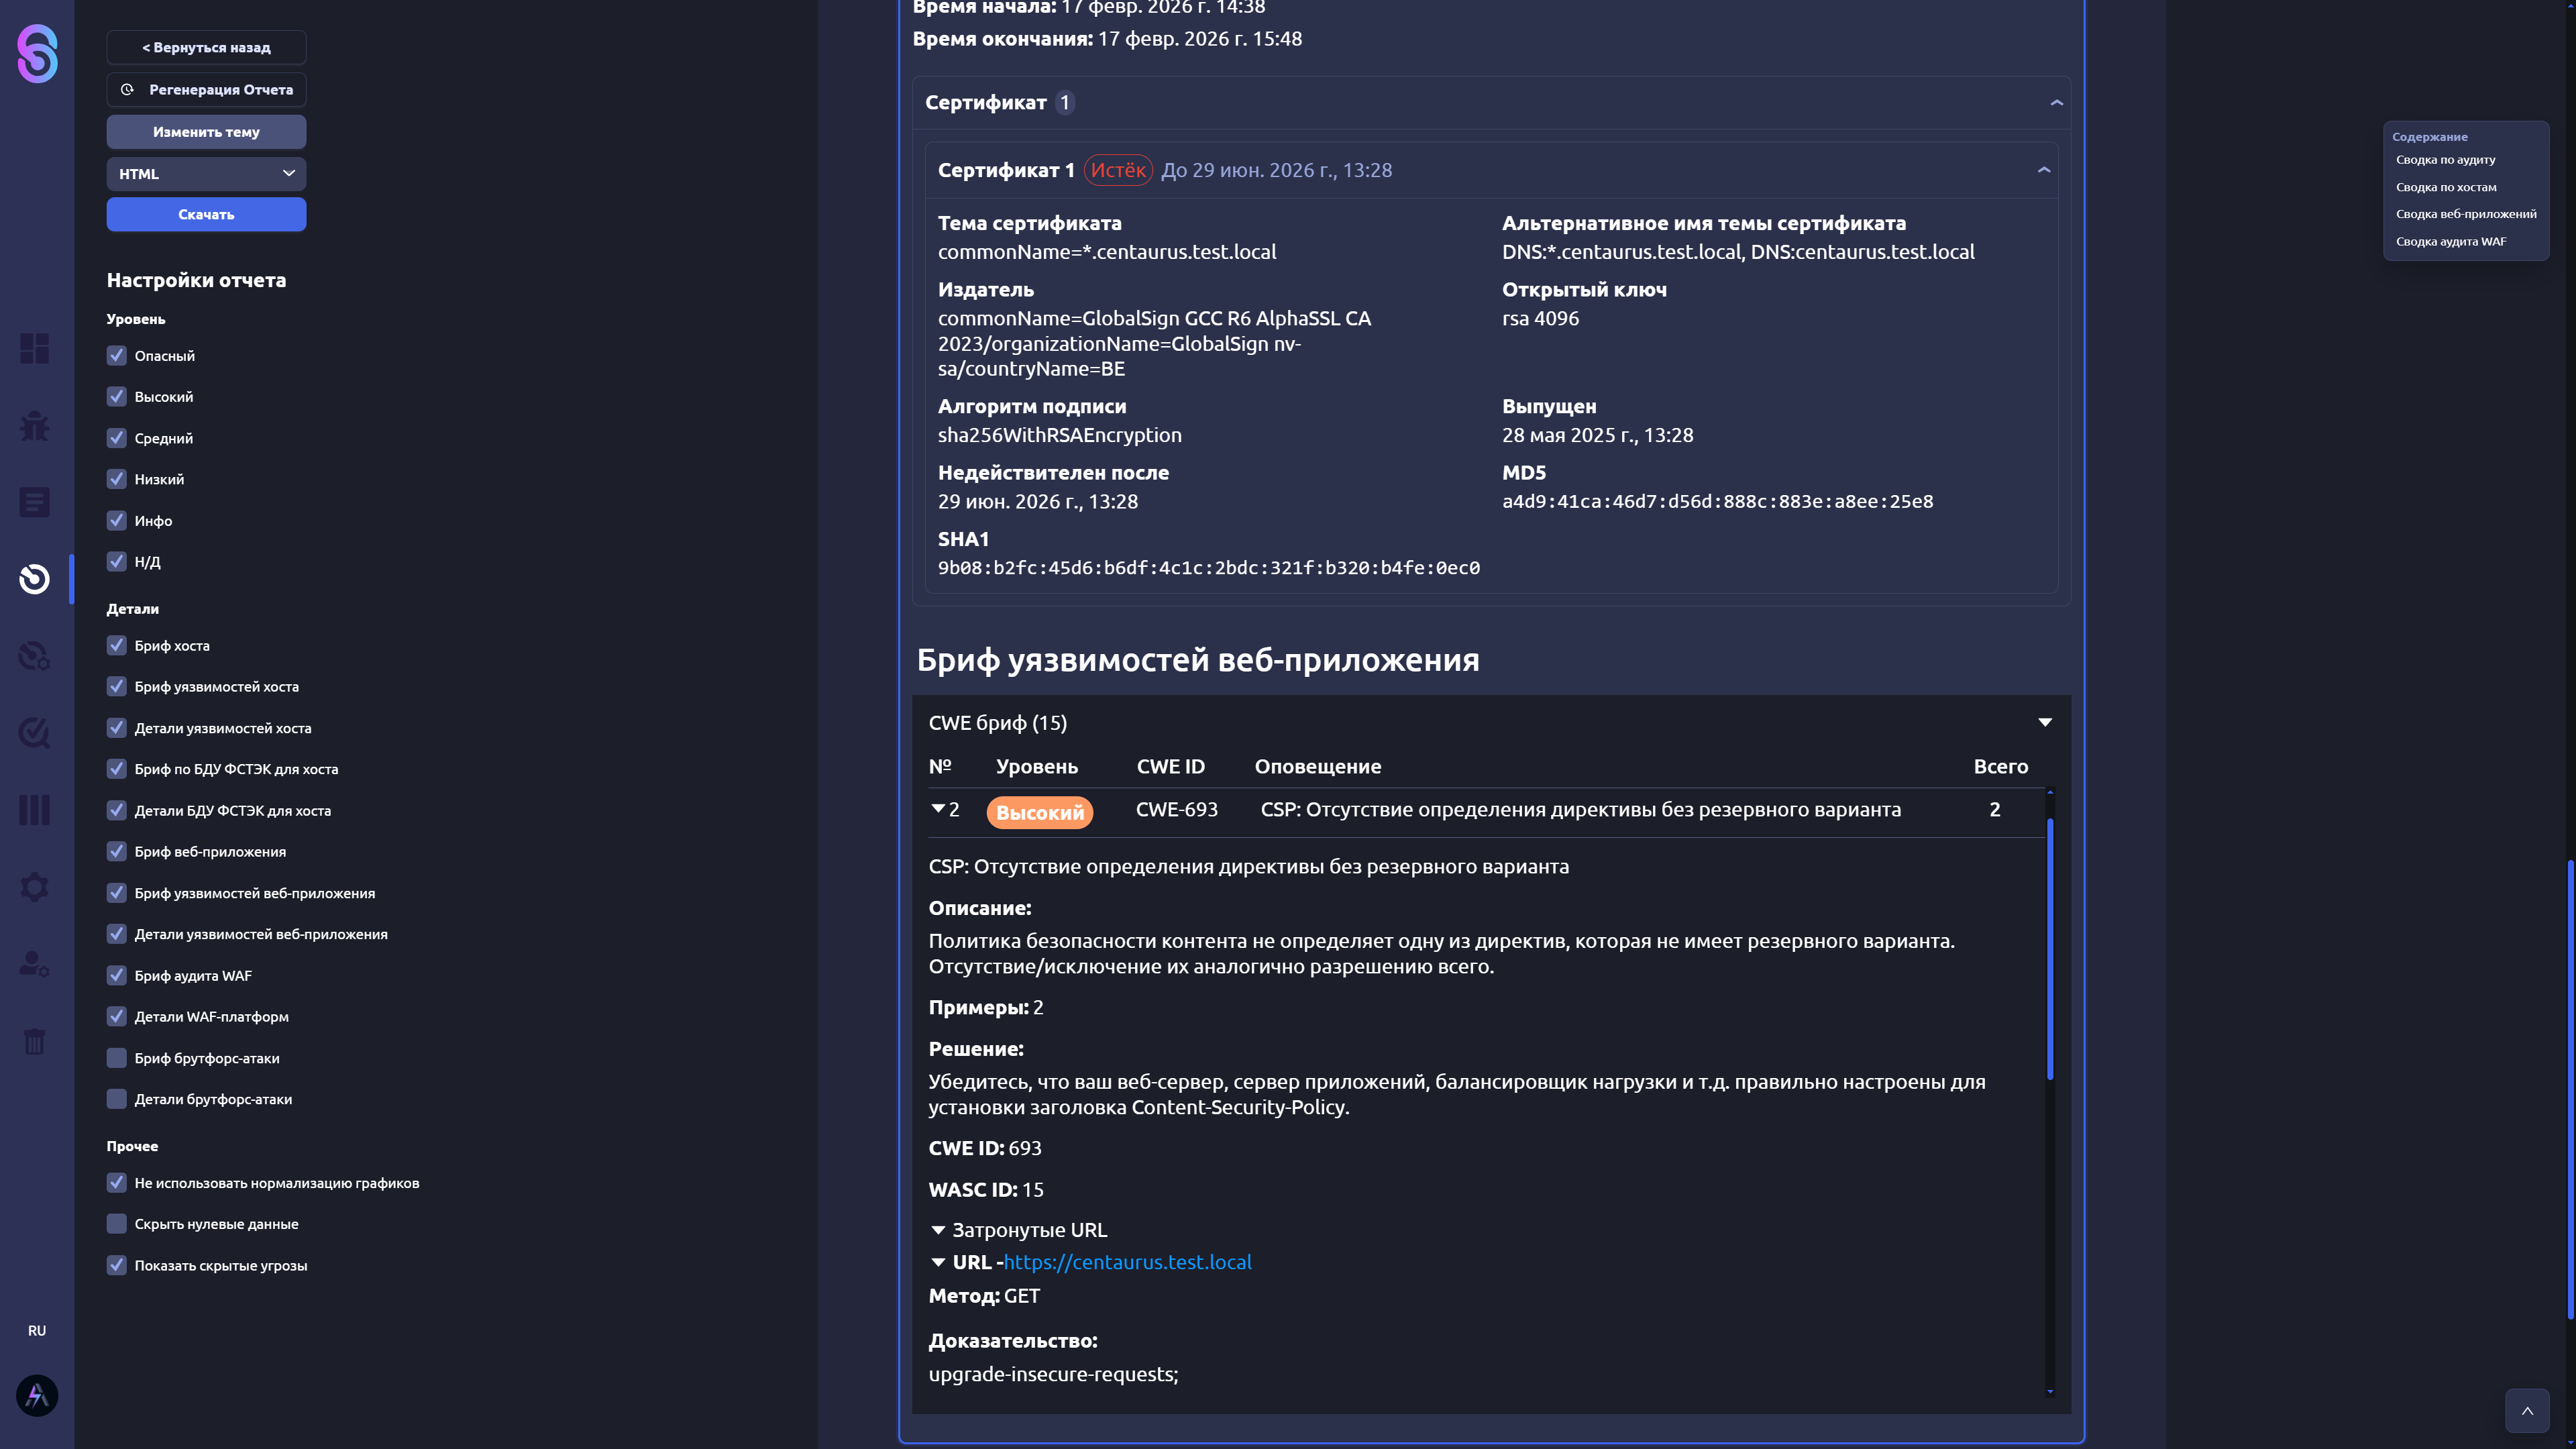
Выявленные уязвимости показывают, что как минимум межсайтовый скриптинг (XSS) проходит через защиту. Это говорит о том, что с веб-сайтом и веб-приложением необходимо продолжать работу. Также мы видим, что на активе обнаружены средства защиты WAF, DDoS-Guard и CRM на базе «1С-Битрикс».
Перейдём в бриф полезных нагрузок, откуда становится понятным, что WAF оказался «недонастроенным»: он пропустил вредоносную нагрузку, которую должен был заблокировать.
Рисунок 21. Бриф полезных нагрузок WAF
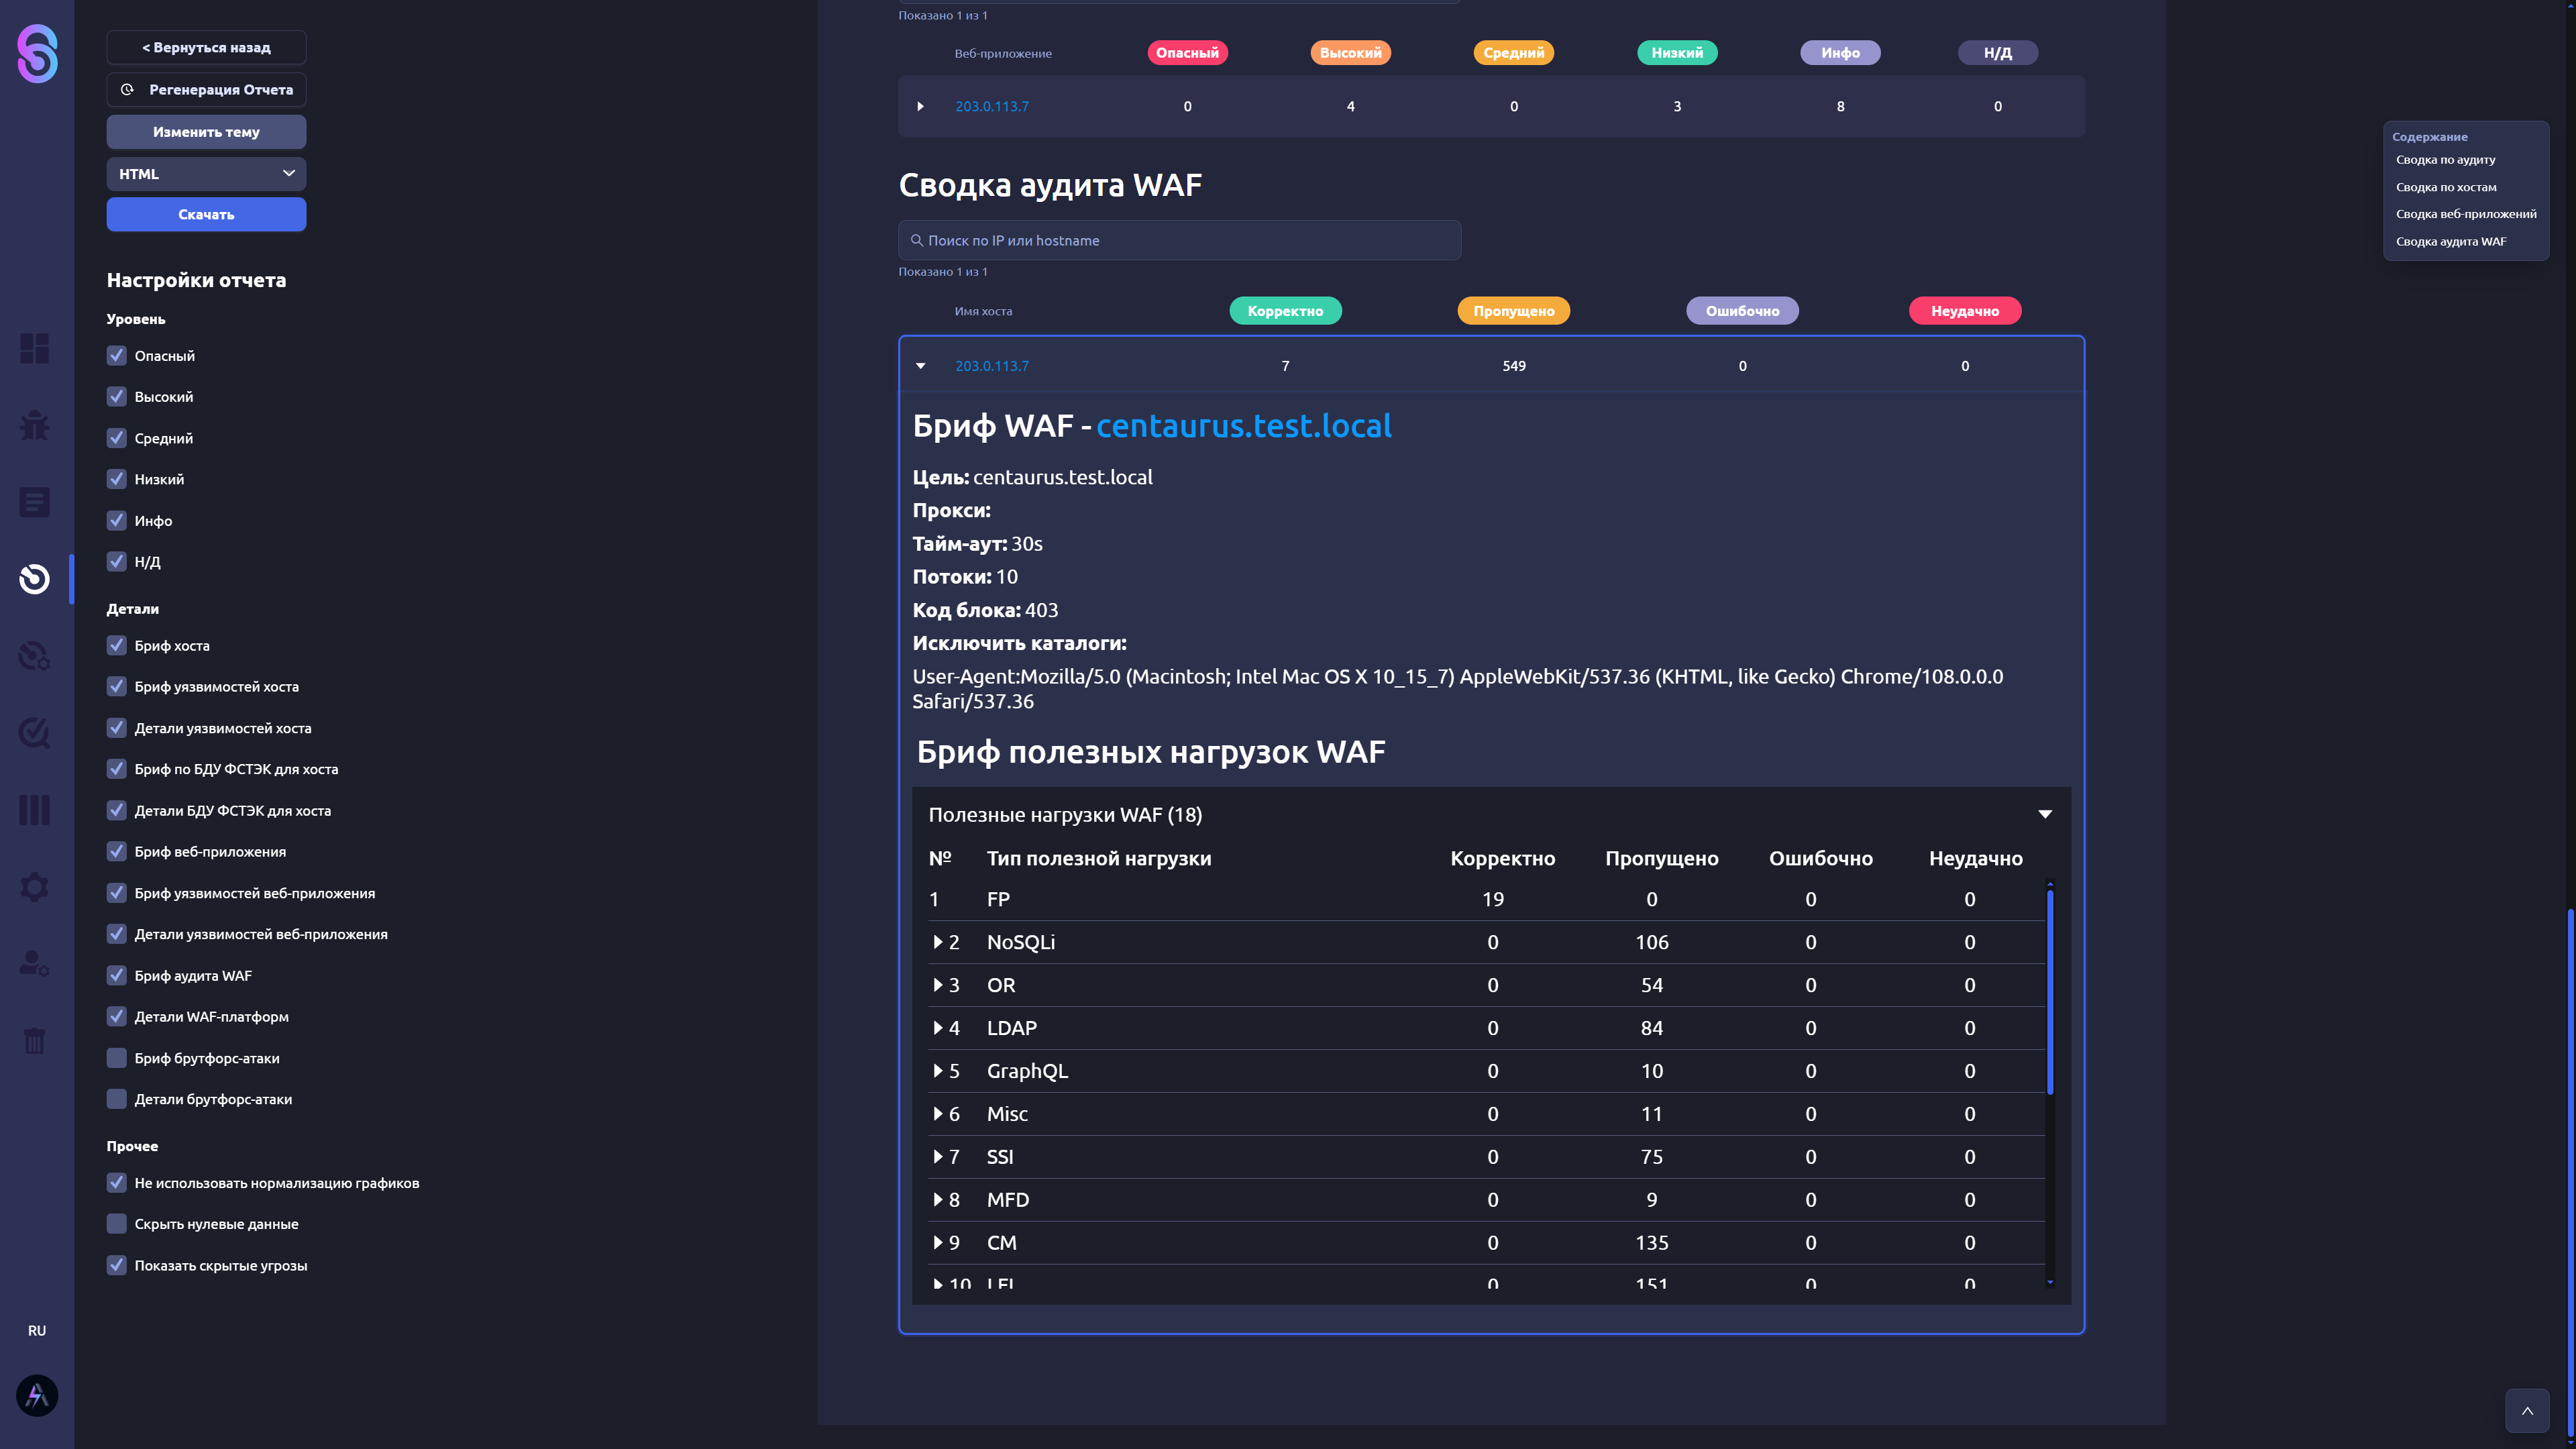
Рисунок 22. Пропуск XSS-нагрузки
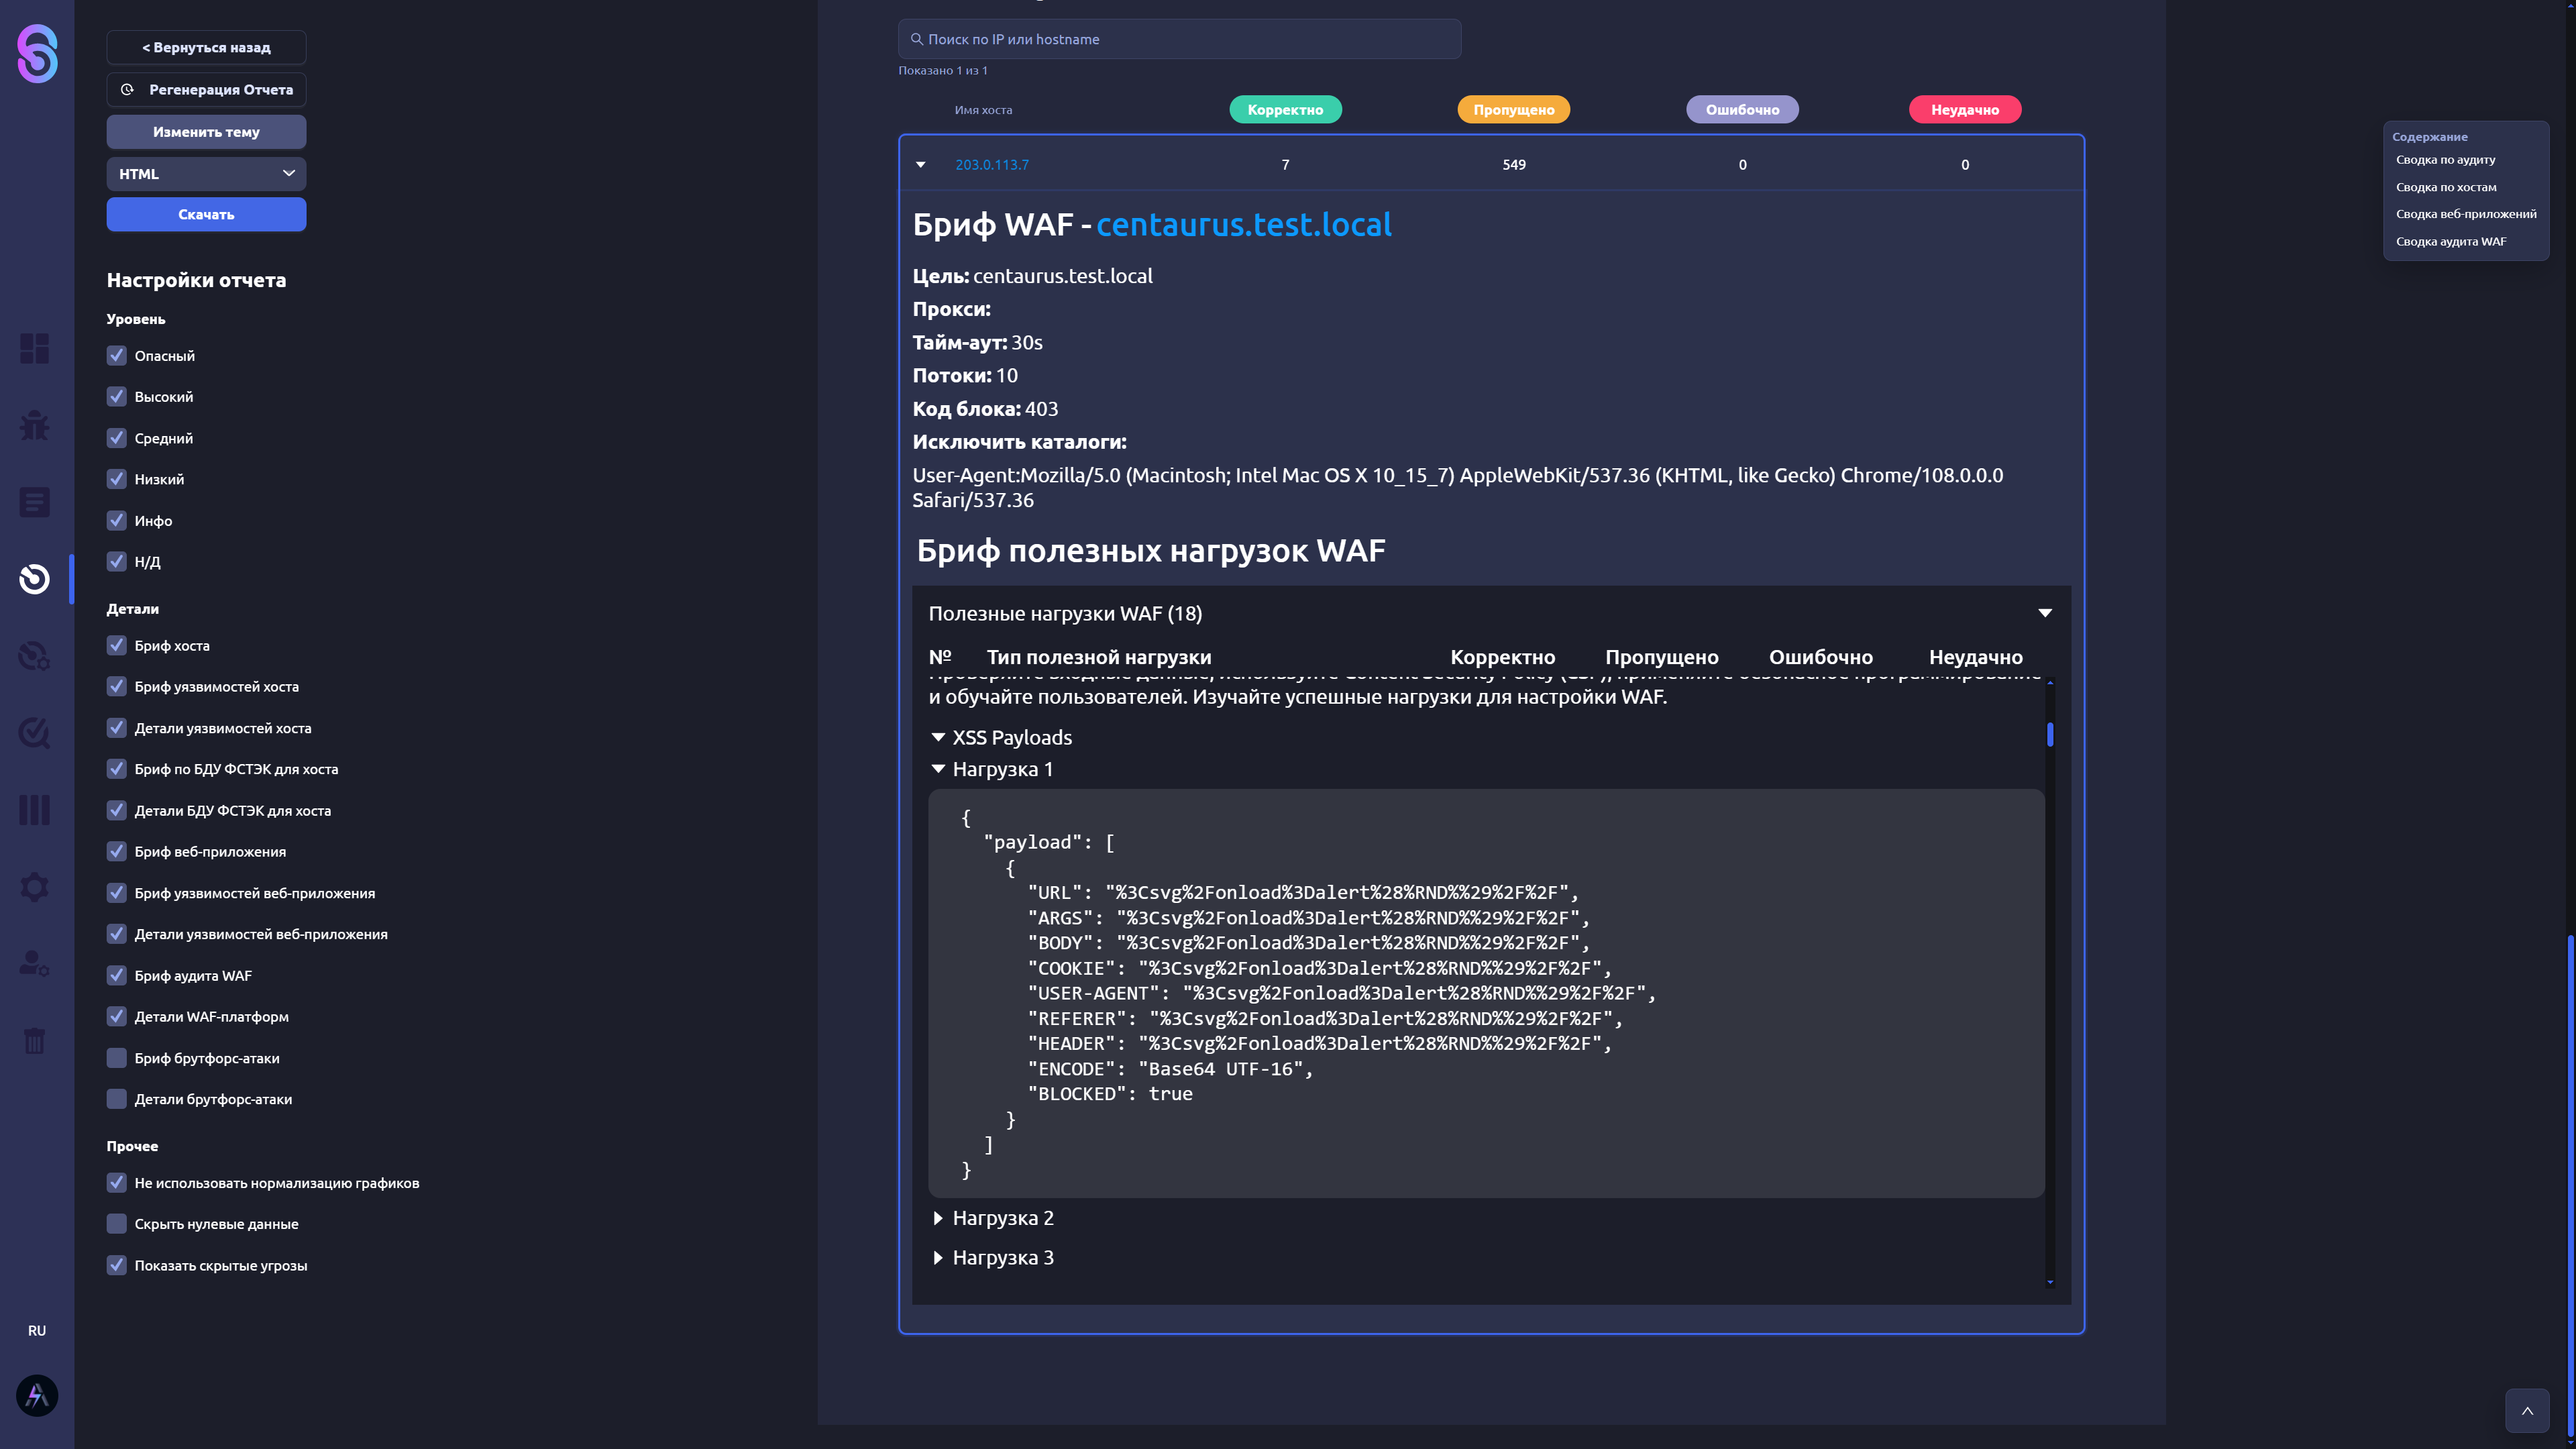
Такая уязвимость может привести к краже токенов и доступных JavaScript-файлов cookie сессии, в том числе авторизационных, и последующему получению доступа к учётной записи пользователя.
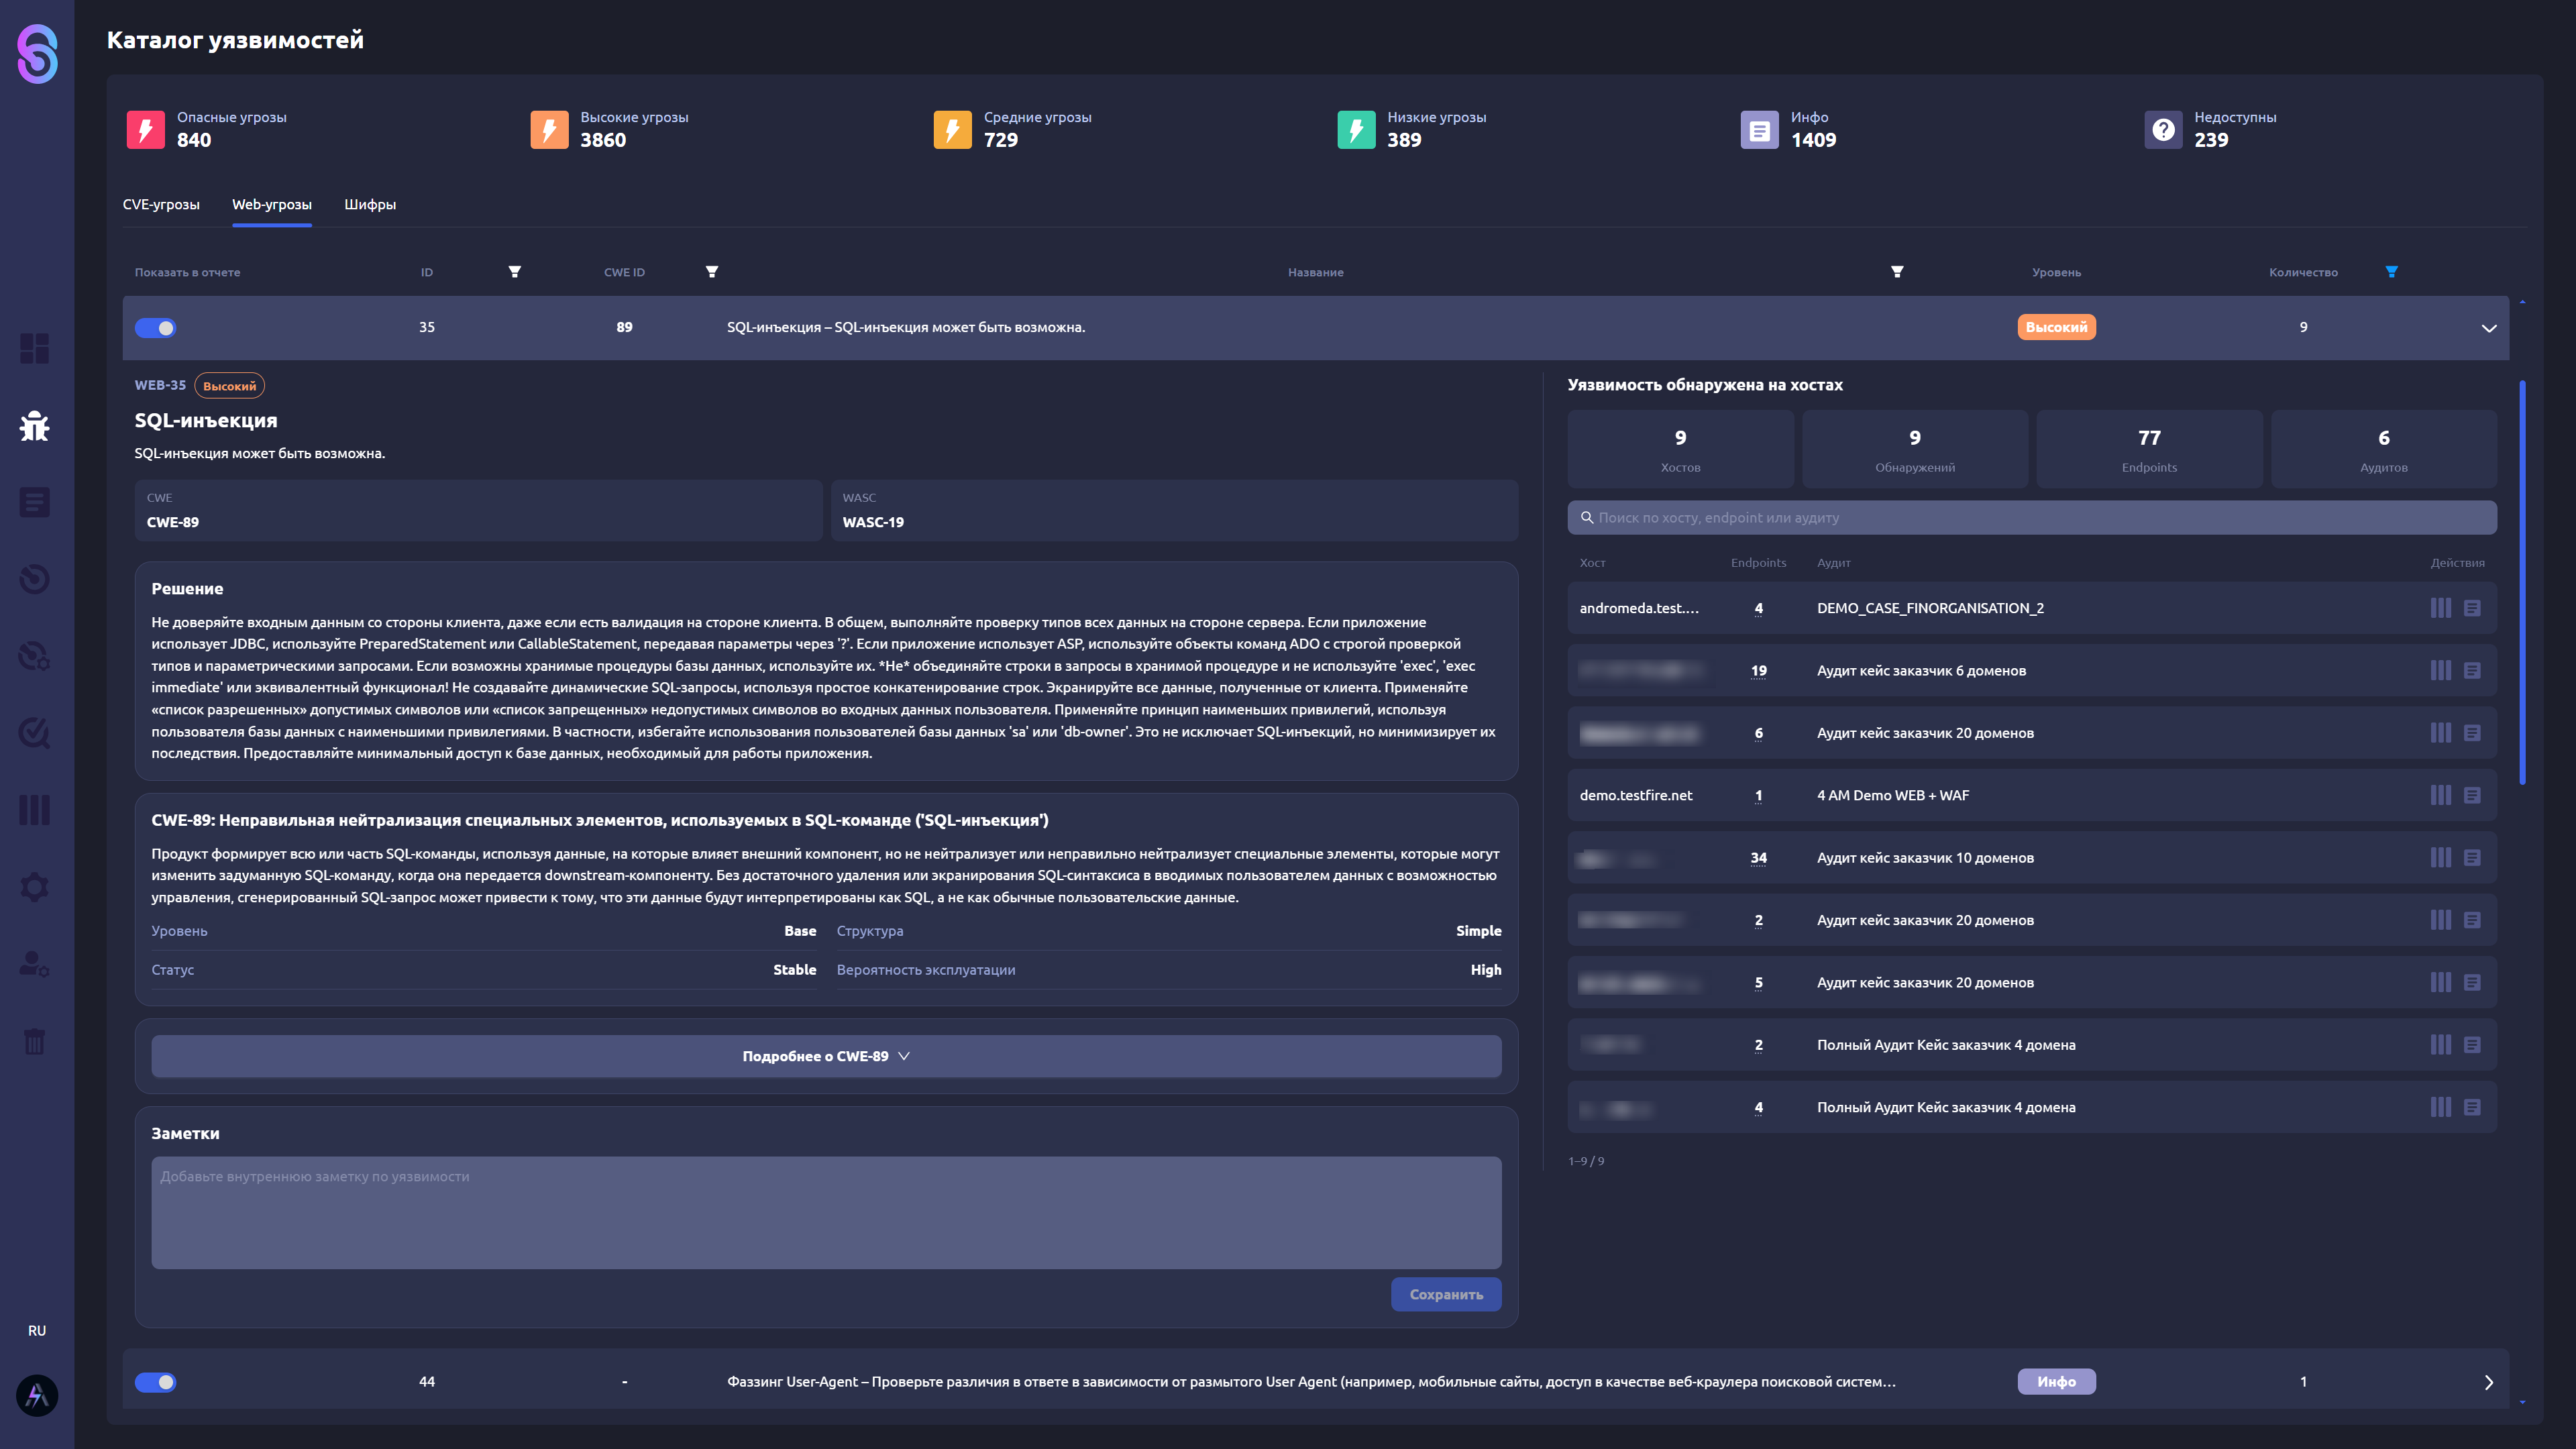
Рассмотрим другую уязвимость — SQL-инъекцию. В её карточке также можно посмотреть подробности о CVE, рекомендуемые меры защиты и возможные последствия атаки. Отображается принадлежность уязвимости к актуальным рейтингам угроз, например OWASP Top 10. Отдельно показаны наблюдаемые примеры атак, связанные с конкретной уязвимостью, наличие которых указывает на то, что угроза уже наблюдалась на практике, поэтому ей следует уделять особое внимание.
В нашем случае видно, что уязвимость затронула девять хостов. С учётом того, что она относится к числу наиболее значимых угроз, это представляет существенный риск для безопасности и требует принятия оперативных защитных мер.
Рисунок 23. Карточка SQL-инъекции
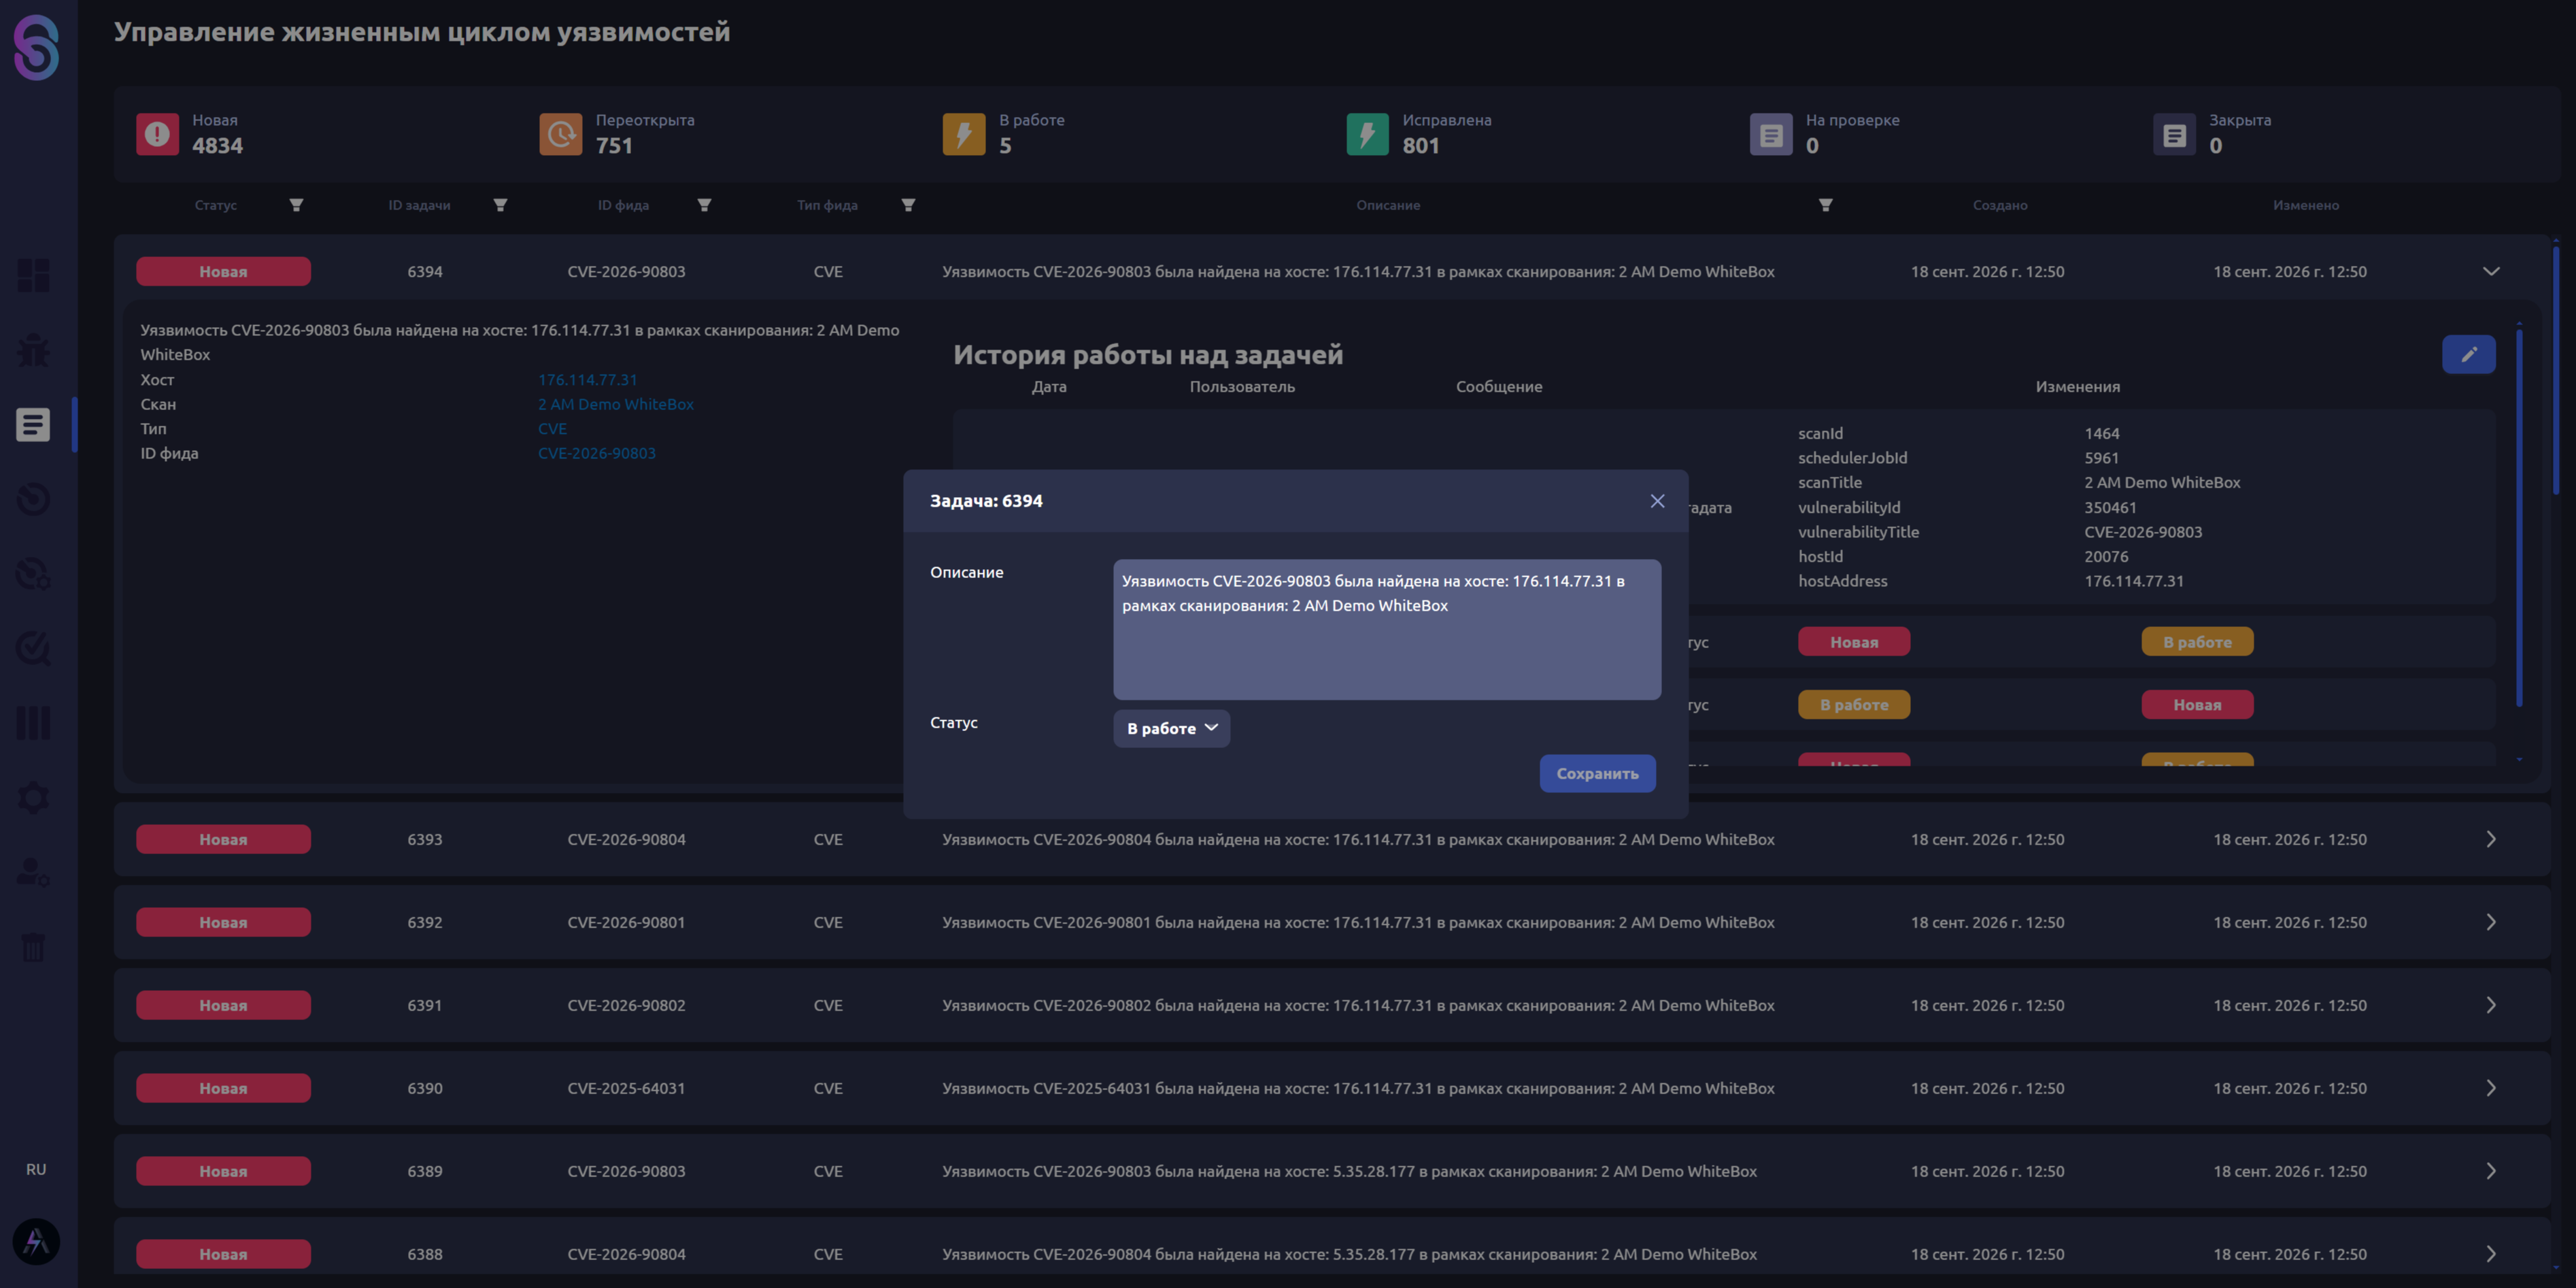
Снова переходим в тикет-систему, систему управления жизненным циклом уязвимостей. Находим задачу с SQL-инъекцией, открываем и видим, что здесь использовался механизм точечного ретеста. Действие выполняется автоматически от имени пользователя AlphaSense Symbiote Space. При повторном сканировании система проверяет состояние уязвимости и автоматически обновляет её статус.
Рисунок 24. Точечный ретест
Сканирование в режиме White Box
В обновлённом AlphaSense предусмотрены два режима: аудит конфигураций и аудит пакетов операционных систем.
Аудит конфигураций
Аудит конфигураций — это комплаенс-аудит, который позволяет проверить соответствие конфигураций лучшим практикам информационной безопасности. В системе поддерживается аудит операционных систем Windows и различных дистрибутивов Linux, включая отечественные решения — Альт, РОСА, РЕД ОС, Astra Linux, ФОТОН. Также можно проверять конфигурации VMware ESXi.
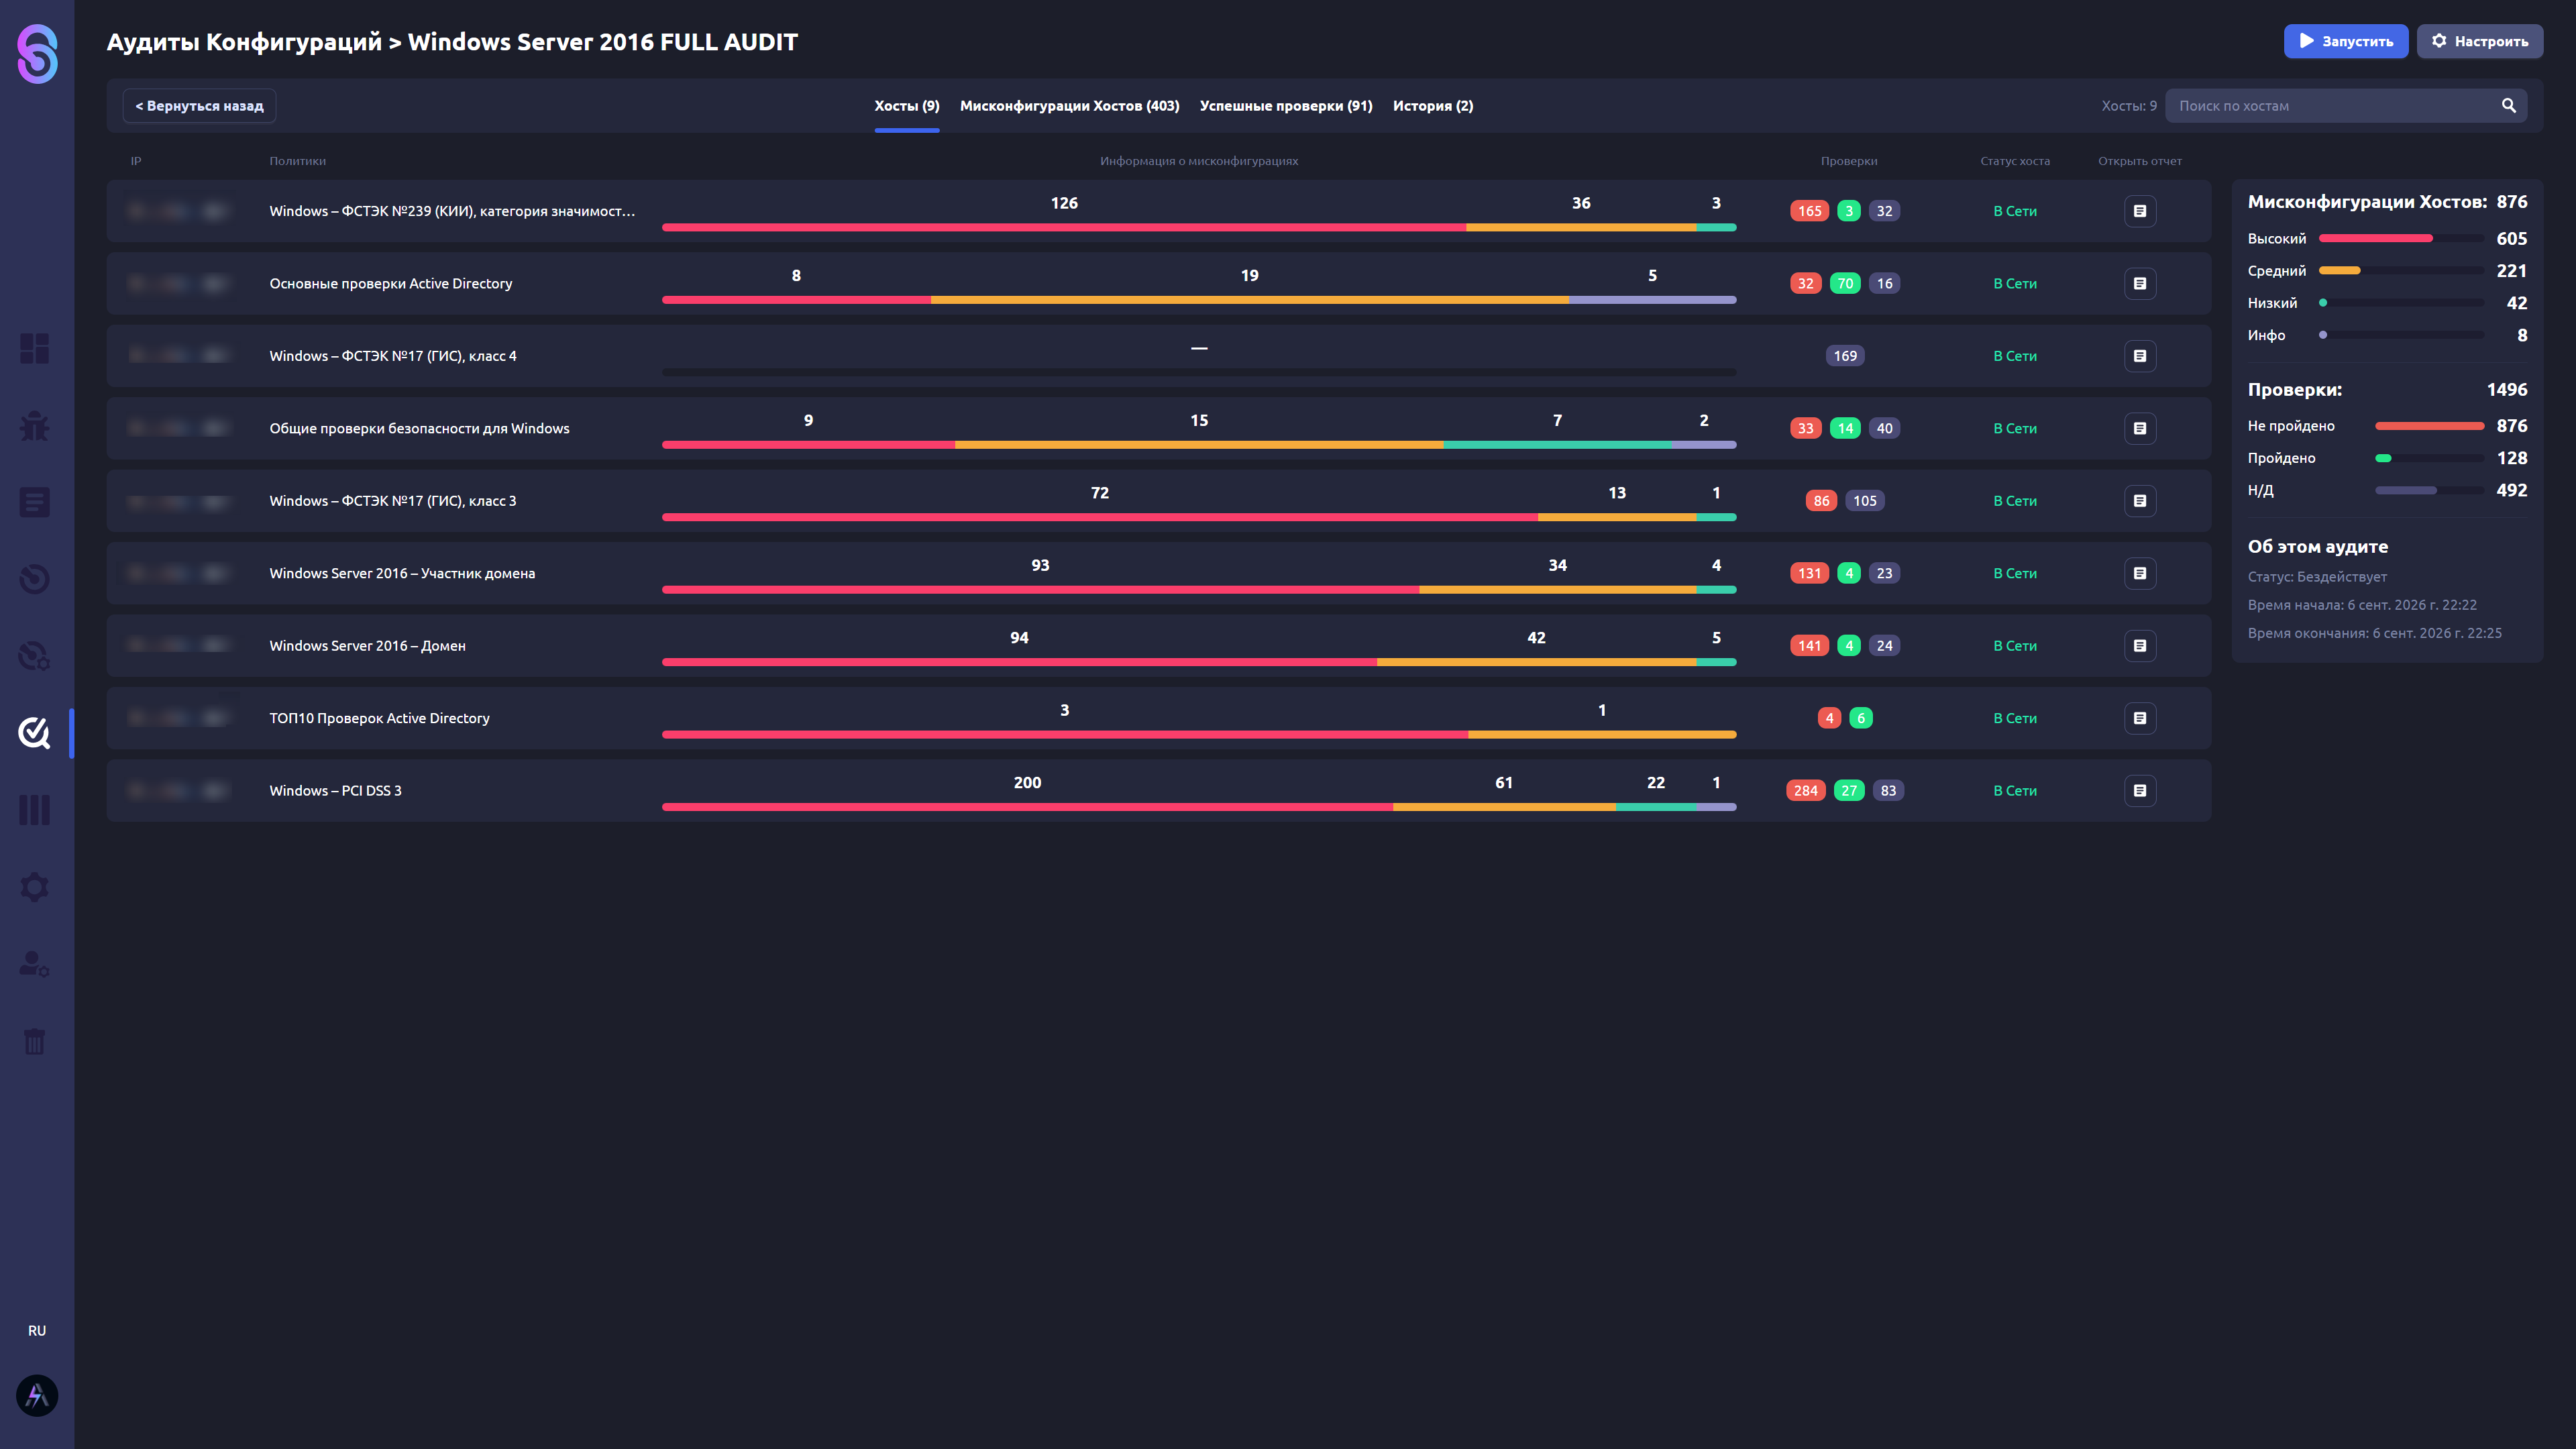
Для проведения аудита используются политики. В обновлённой версии продукта предусмотрен мультиконструктор политик: на один хост можно назначить несколько политик для проверки, и они будут выполнены в рамках одного аудита. Результаты при этом отражаются в разных отчётах.
Рисунок 25. Мультиконструктор политик в AlphaSense Symbiote Space
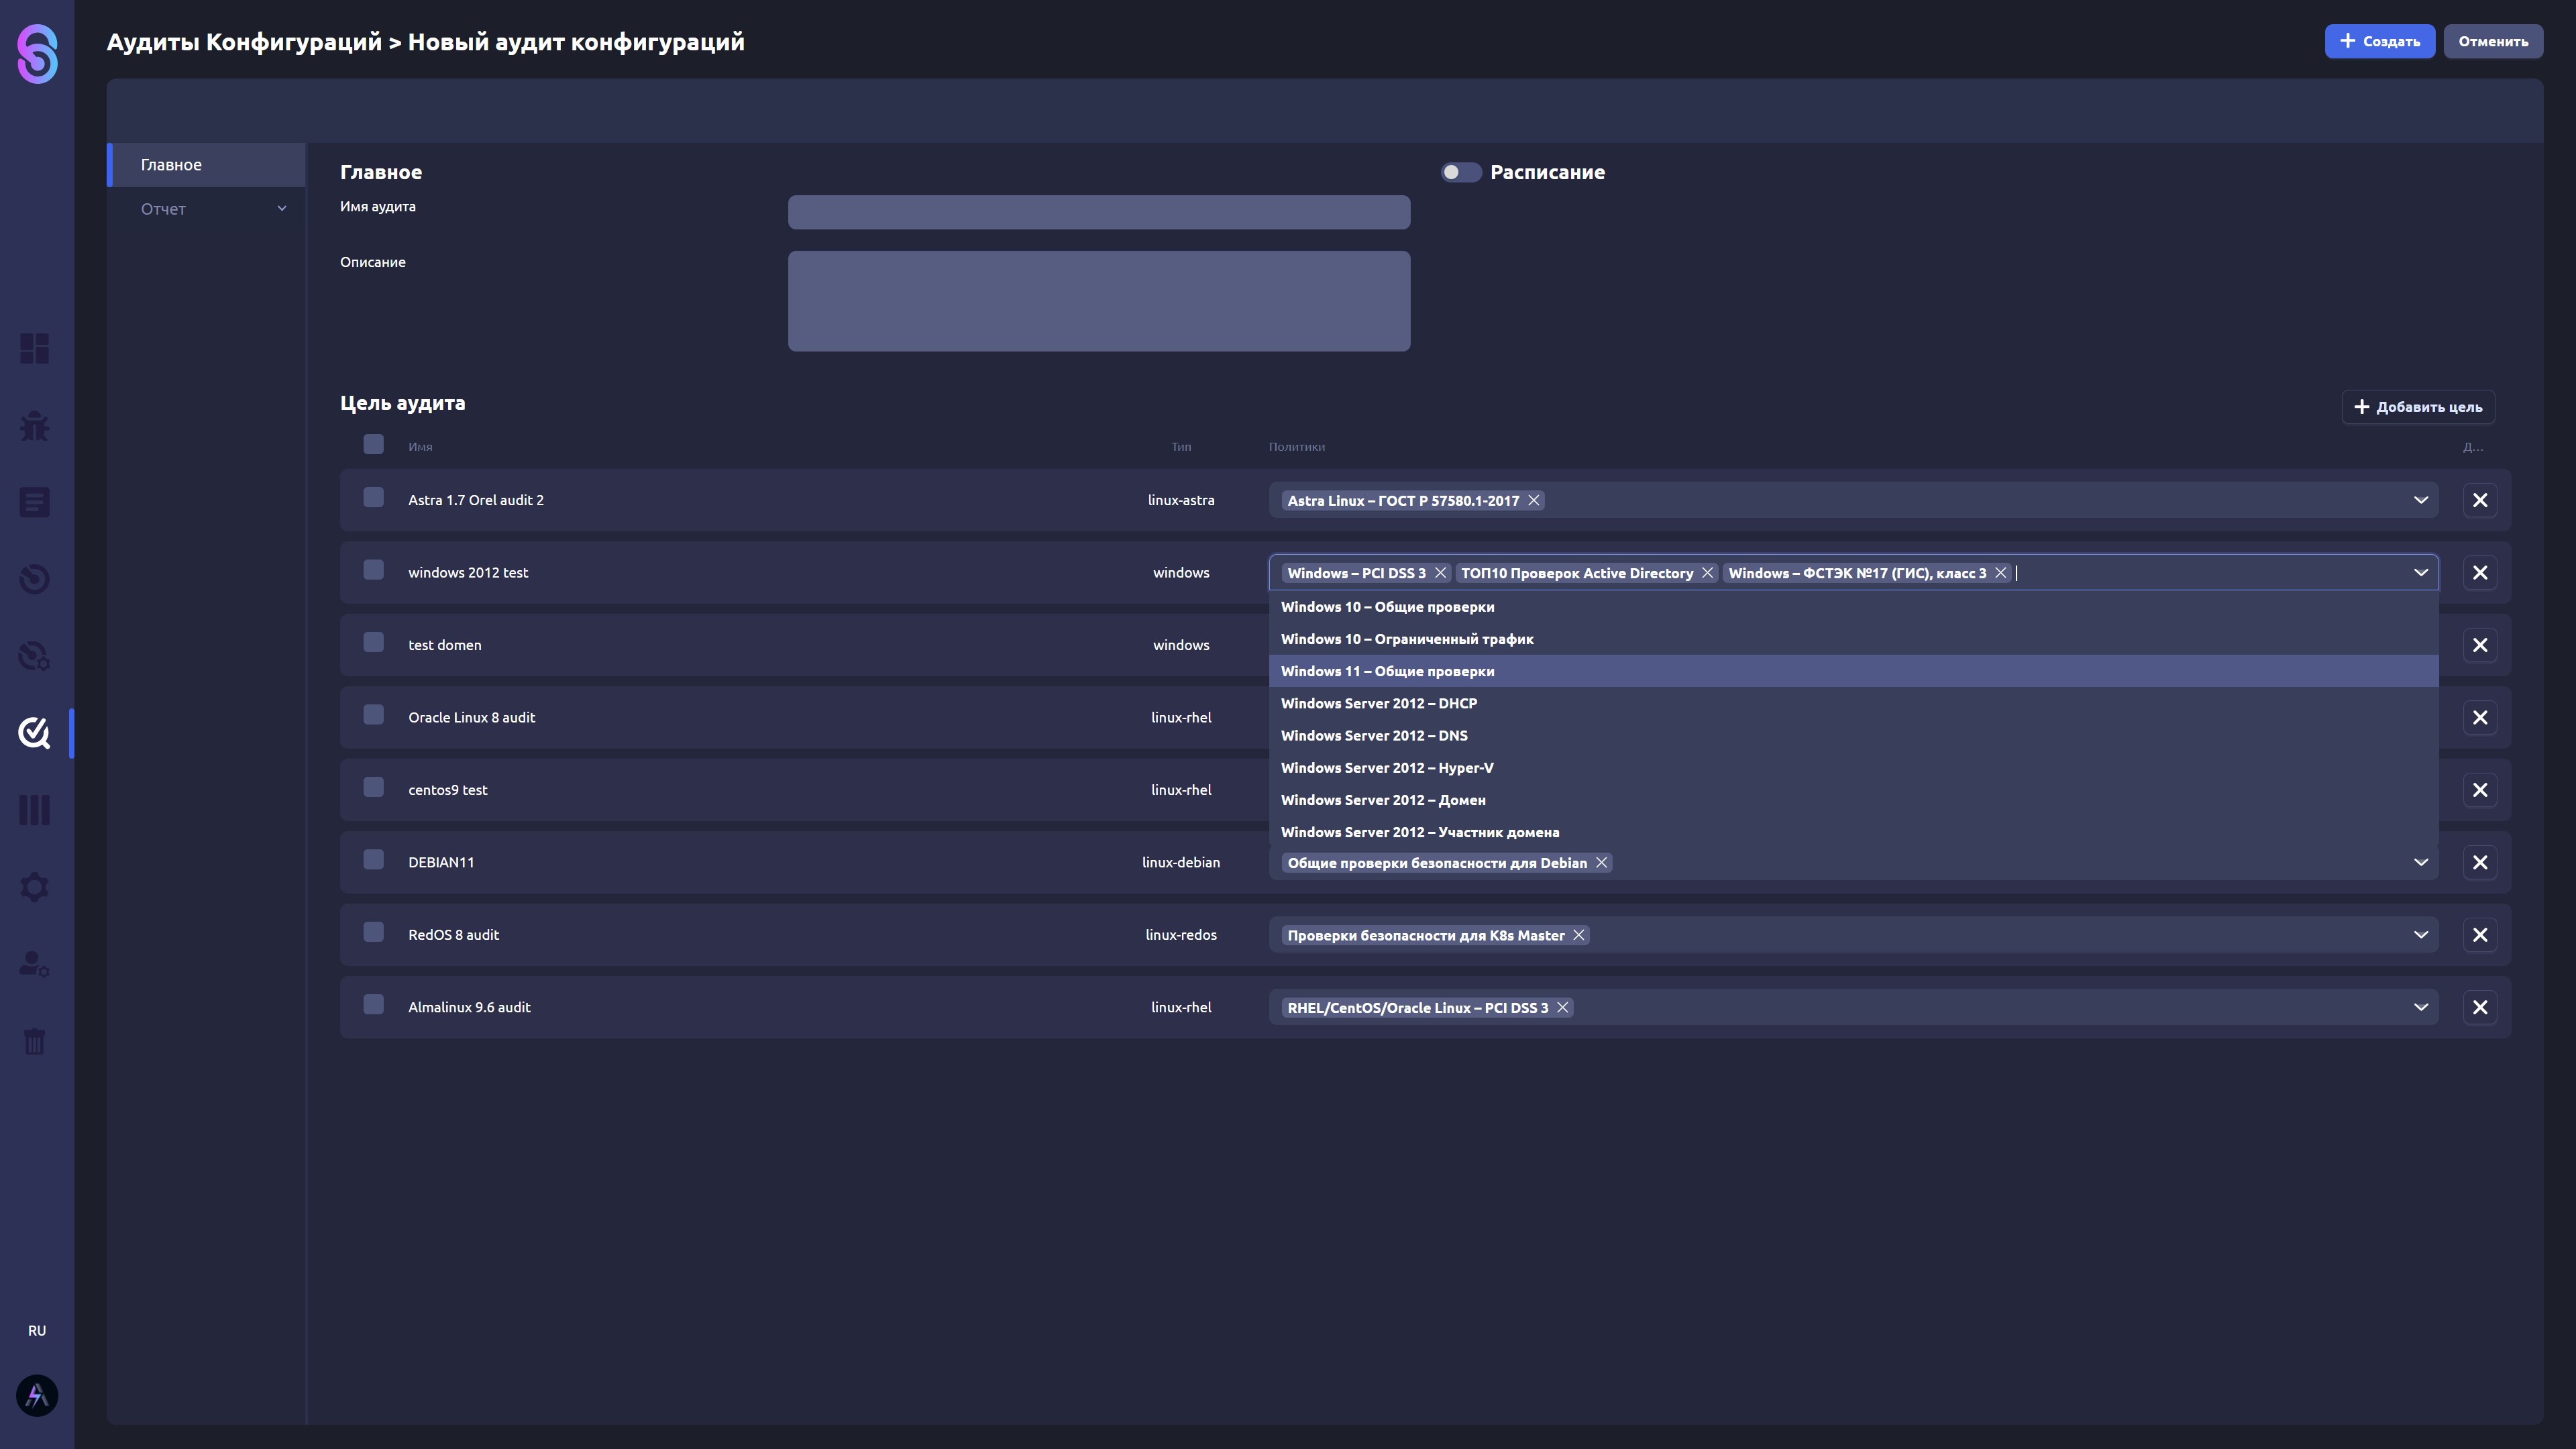
Для Windows 10 и 11 доступны общие проверки и проверки ограниченного трафика. Для серверных версий Windows поддерживаются системы с 2012 по 2025 год. Отдельные политики предусмотрены для серверов, участников и контроллеров домена, включая проверки DNS, DHCP и Hyper-V. Среди новинок — поддержка PCI DSS и приказов ФСТЭК № 17 и № 239. Отдельно проводится комплаенс-анализ Active Directory.
Система также позволяет корректировать настройки уже работающих машин без переразвёртывания инфраструктуры. Это актуально для организаций, которые не могут быстро перестроить существующую инфраструктуру.
Для Linux доступны проверки по ГОСТ, включая ГОСТ Р 57580, требованиям ФСТЭК и приказам № 239 и № 31. Предусмотрены отдельные проверки для Astra Linux и RedBook, а также анализ настроек Docker и безопасности Kubernetes, включая Master и Worker.
Отдельное направление — комплаенс-аудит веб-серверов. Система позволяет проверять настройки Apache Tomcat, HTTP, PHP и Nginx на соответствие требованиям комплаенса. Также недавно внедрена политика проверки по рекомендациям ФСТЭК по защите от DDoS-атак.
Результаты проверок отображаются в отчётах.
Рисунок 26. Список отчётов по результатам проверок, выполненных в рамках одного аудита
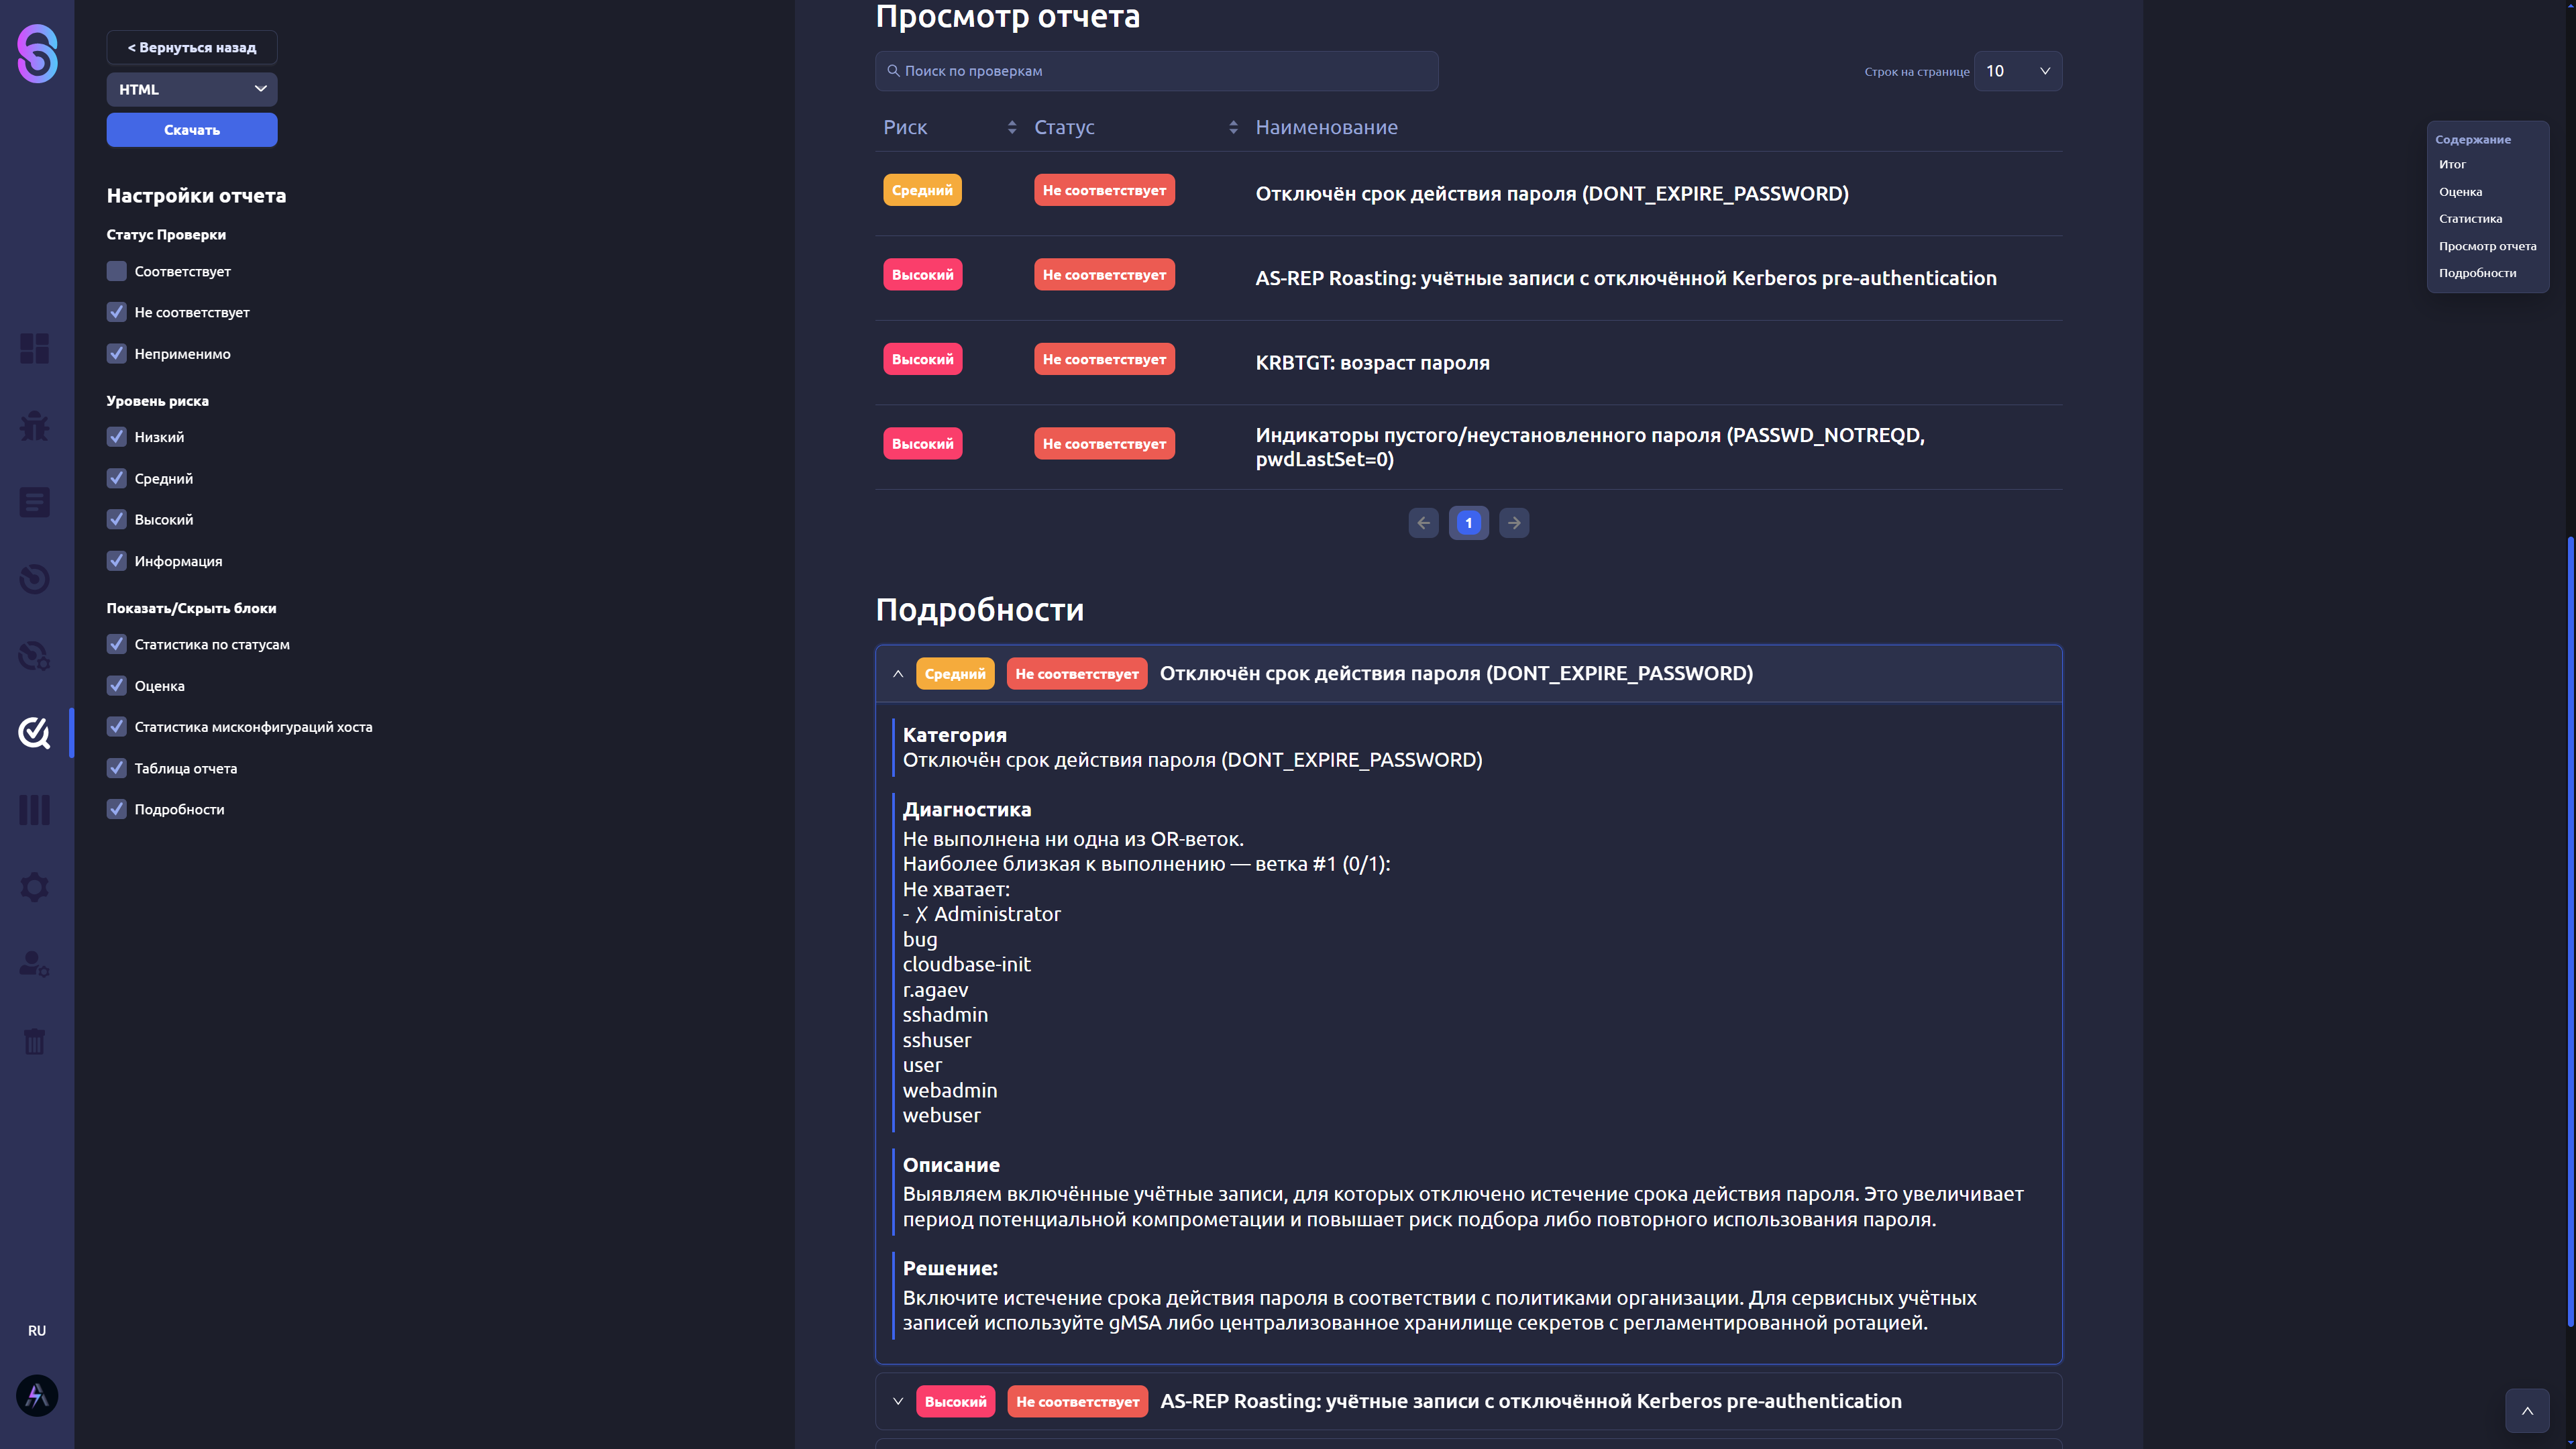
Посмотрим, например, на один из таких отчётов по Active Directory. Отфильтруем результаты по несоответствиям. В нашем случае в отчёте видны категория проверки и сведения о диагностике проблемы. Можно узнать, почему конкретная конфигурация не соответствует требованиям, каковы возможные последствия и как устранить несоответствие. В системе представлено сразу решение проблемы. Такой отчёт можно передать ИТ-подразделению, чтобы специалисты могли с ним работать.
Рисунок 27. Отчёт по проверке Active Directory
Аудит пакетов и ПО
Если говорить про аудит пакетов и аудит программного обеспечения, здесь вендор также предоставляет большой объём проверок. Одна из новых возможностей — объединённые рекомендации по устранению уязвимостей. Для пакетов система указывает актуальную версию и показывает, какие из обнаруженных AlphaSense Symbiote Space уязвимостей устранит обновление.
Рисунок 28. Рекомендации по устранению уязвимости ПО
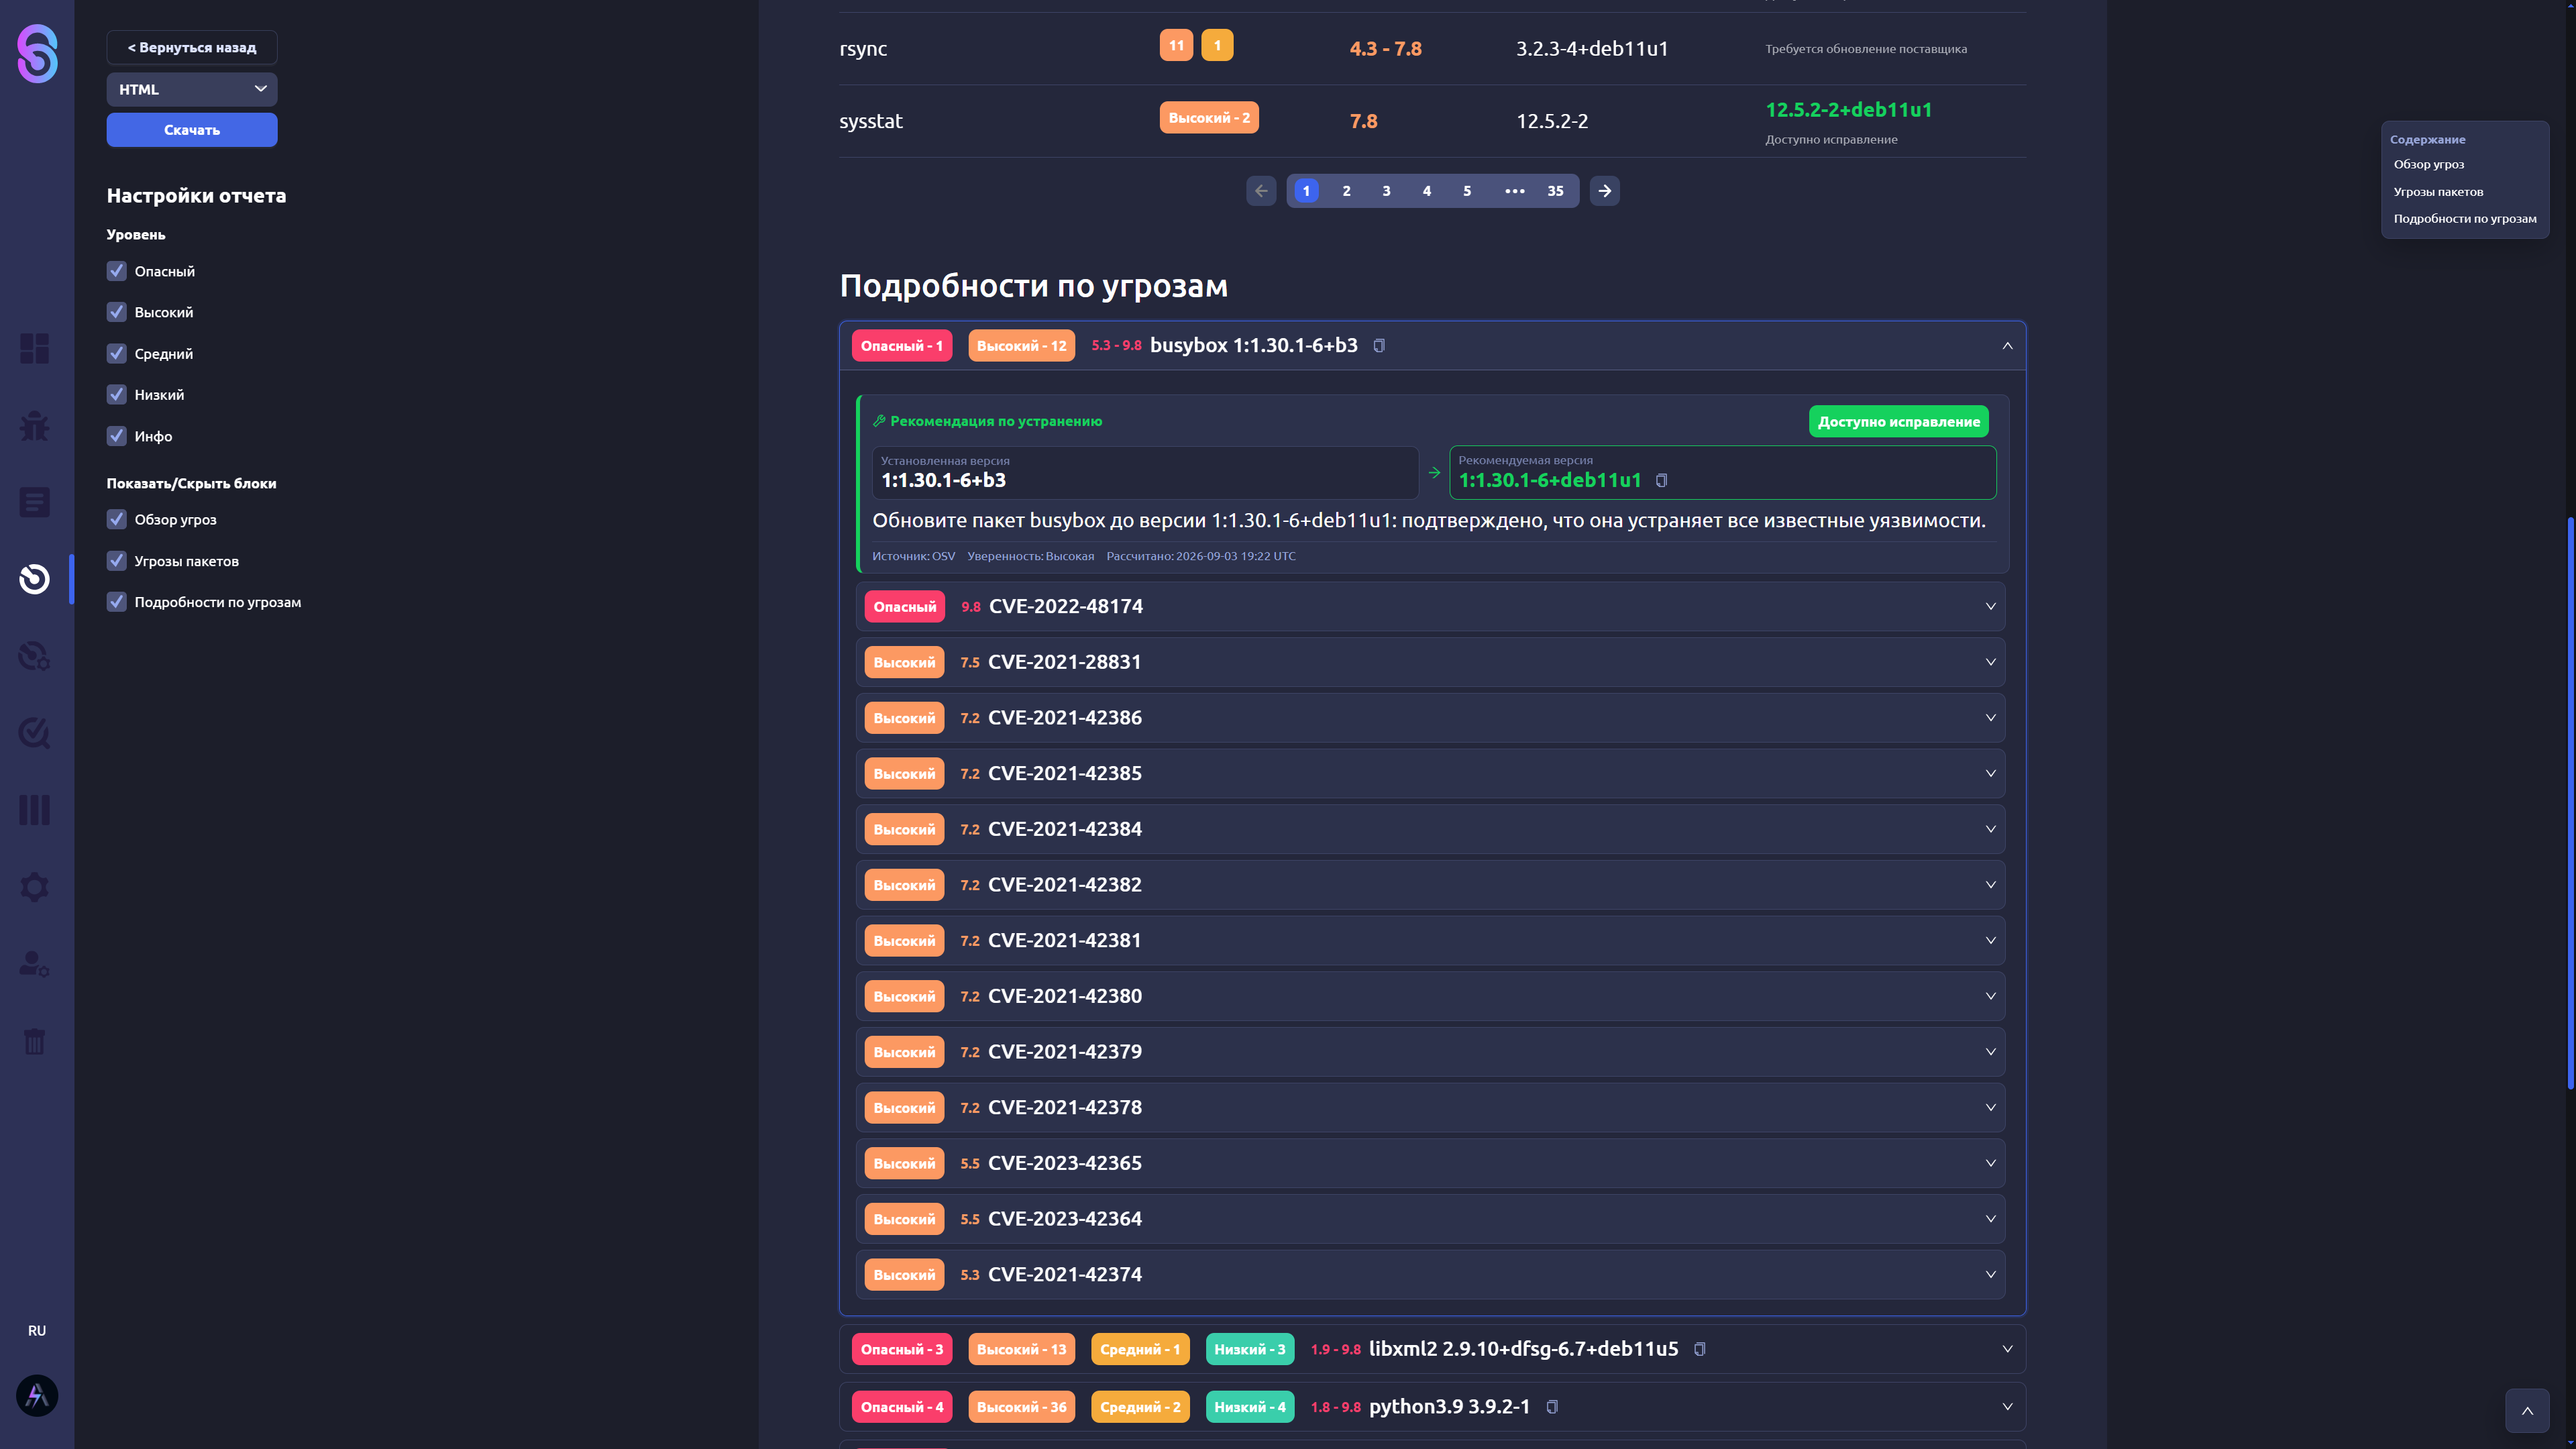
При отсутствии доступных обновлений система предлагает компенсирующие меры, если их применение возможно. В качестве такой меры, например, может использоваться закрытие порта, через который эксплуатируется уязвимость. Следование компенсирующим мерам остаётся на усмотрение заказчика.
Для обнаруженных пакетов доступна общая выгрузка в отдельном отчёте. Такой формат удобен при работе с большим количеством хостов.
Рисунок 29. CVE бриф пакетов
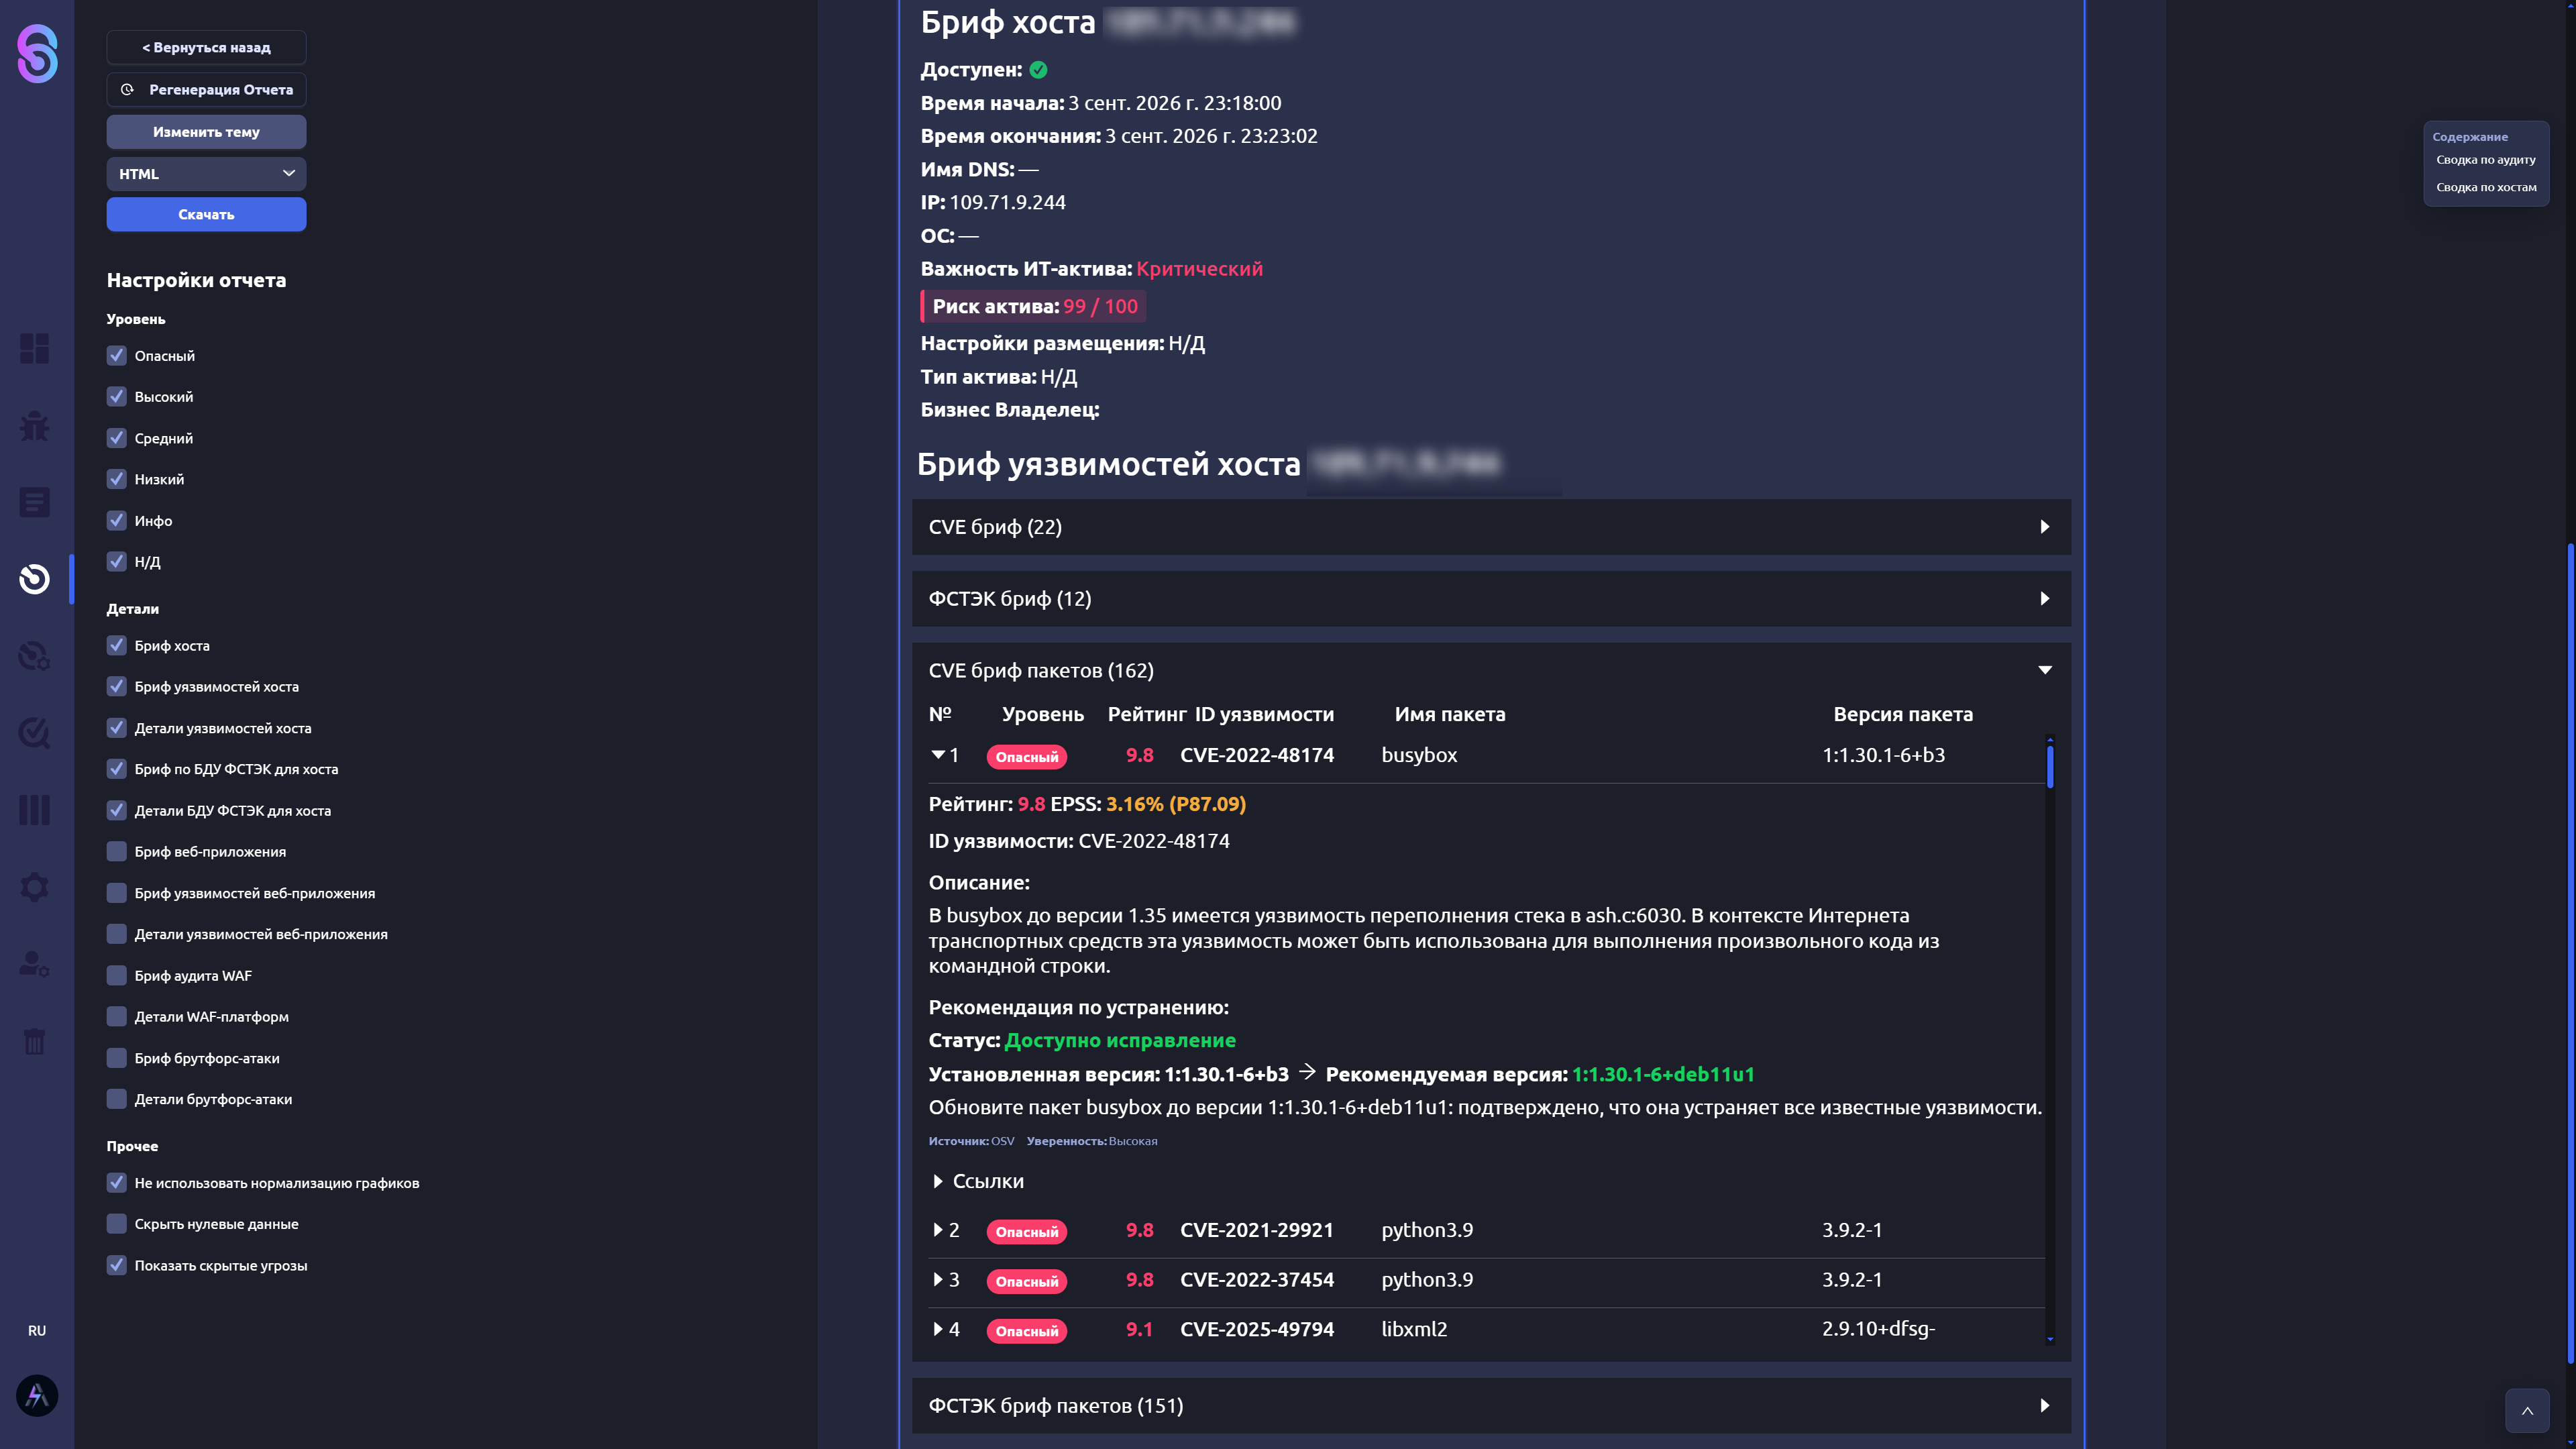
Рекомендации AlphaSense Symbiote Space сопоставляются с рекомендациями ФСТЭК.
Рисунок 30. ФСТЭК бриф пакетов
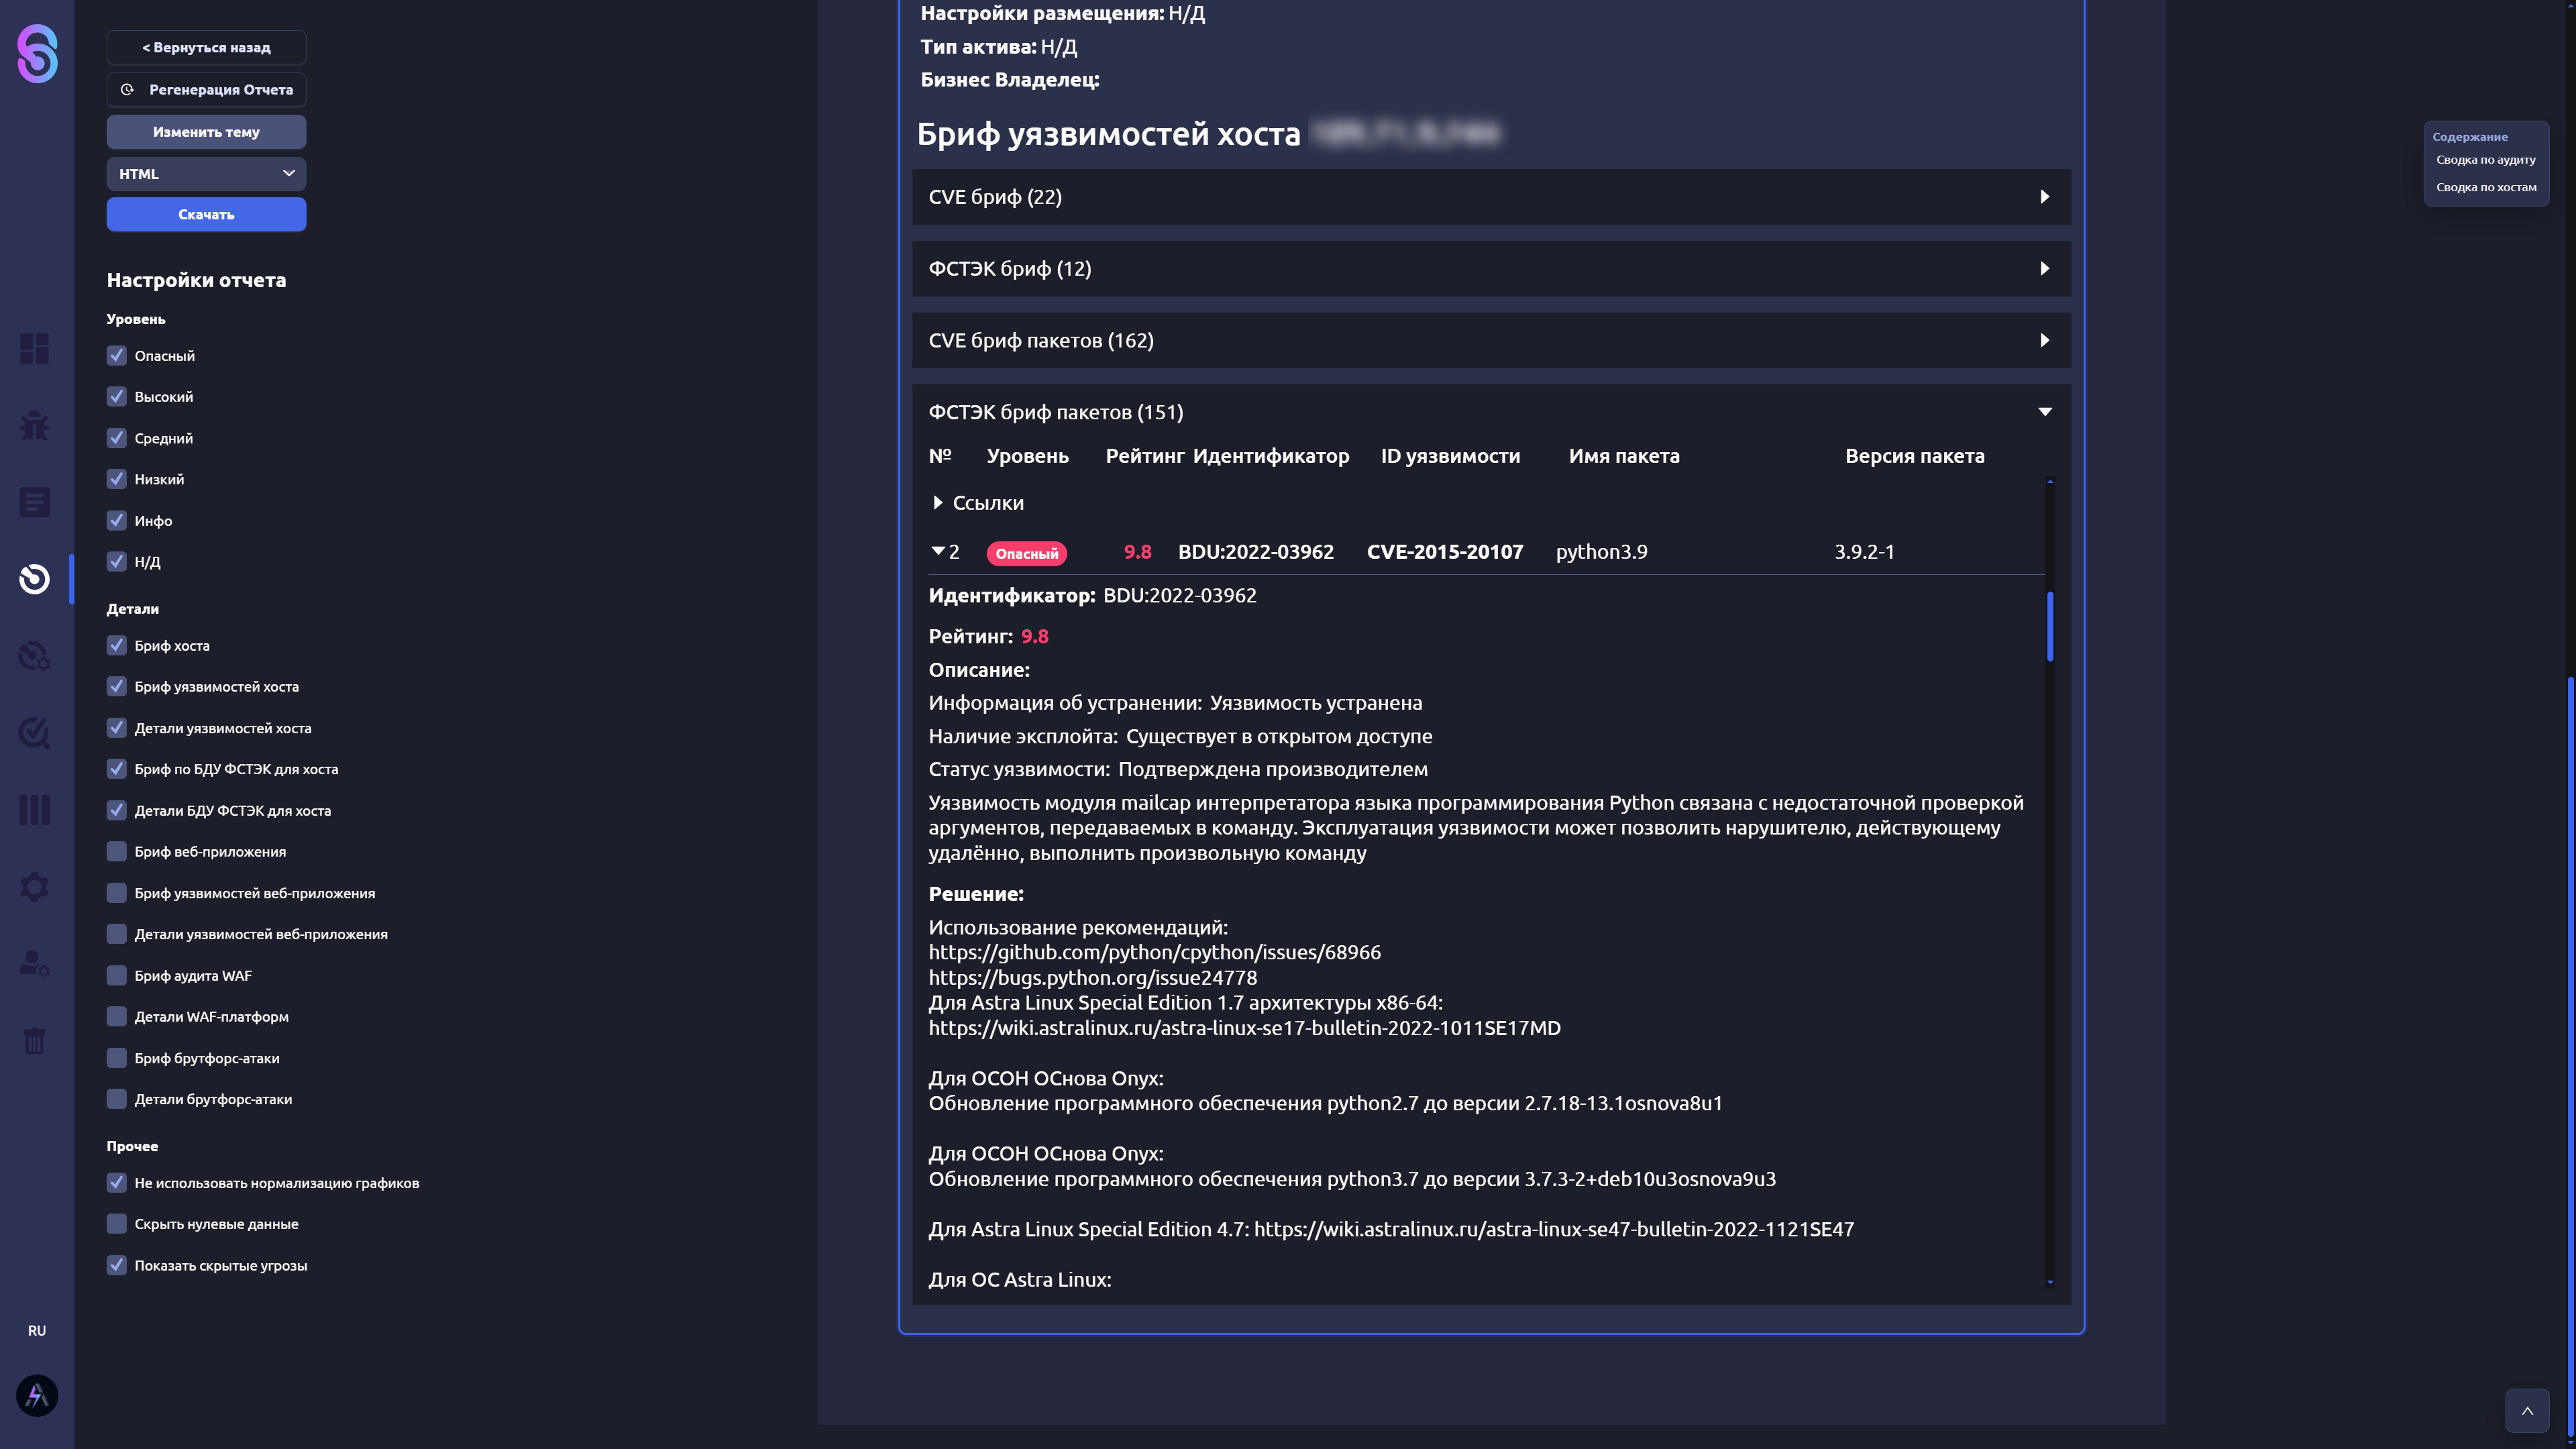
Все рекомендации доступны в каталоге уязвимостей. В нём можно получить объединённую информацию о том, на каких активах обнаружена конкретная уязвимость, и применить рекомендации по её устранению.
Отчётность
Встроенный конструктор отчётов обновлённого AlphaSense позволяет формировать ролевые отчёты для разных категорий пользователей — от технических специалистов до руководителей бизнеса. Для оценки воздействия (Exposure Management) это значимая функция: одна и та же база данных может быть представлена как технический перечень находок, динамика устранения или сводка рисков по критичным активам и поверхности атаки.
Отчётность дополняет операционный цикл: пользователь может настраивать состав отчёта, сравнивать изменения между периодами, фиксировать новые и устранённые проблемы и выгружать данные в разных форматах. Дельта-представление позволяет сфокусироваться на изменениях риска, а не заново анализировать полный массив результатов после каждого сканирования.
Каждый отчёт содержит рекомендации по устранению выявленных рисков и нарушений конфигураций. Для удобства работы информация подаётся с кликабельными ссылками на соответствующие элементы инфраструктуры или дополнительные ресурсы, что позволяет отделам оперативно и точно выполнять необходимые действия по исправлению выявленных уязвимостей и несоответствий.
Доступны функции автоматической доставки отчётов и отправки уведомлений.
Также из появившихся новинок стали доступны дельта-отчёты и отчёт с объединёнными рекомендациями по всему пулу уязвимостей.
Рисунок 31. Раздел «Дельта-отчёты» 1 часть
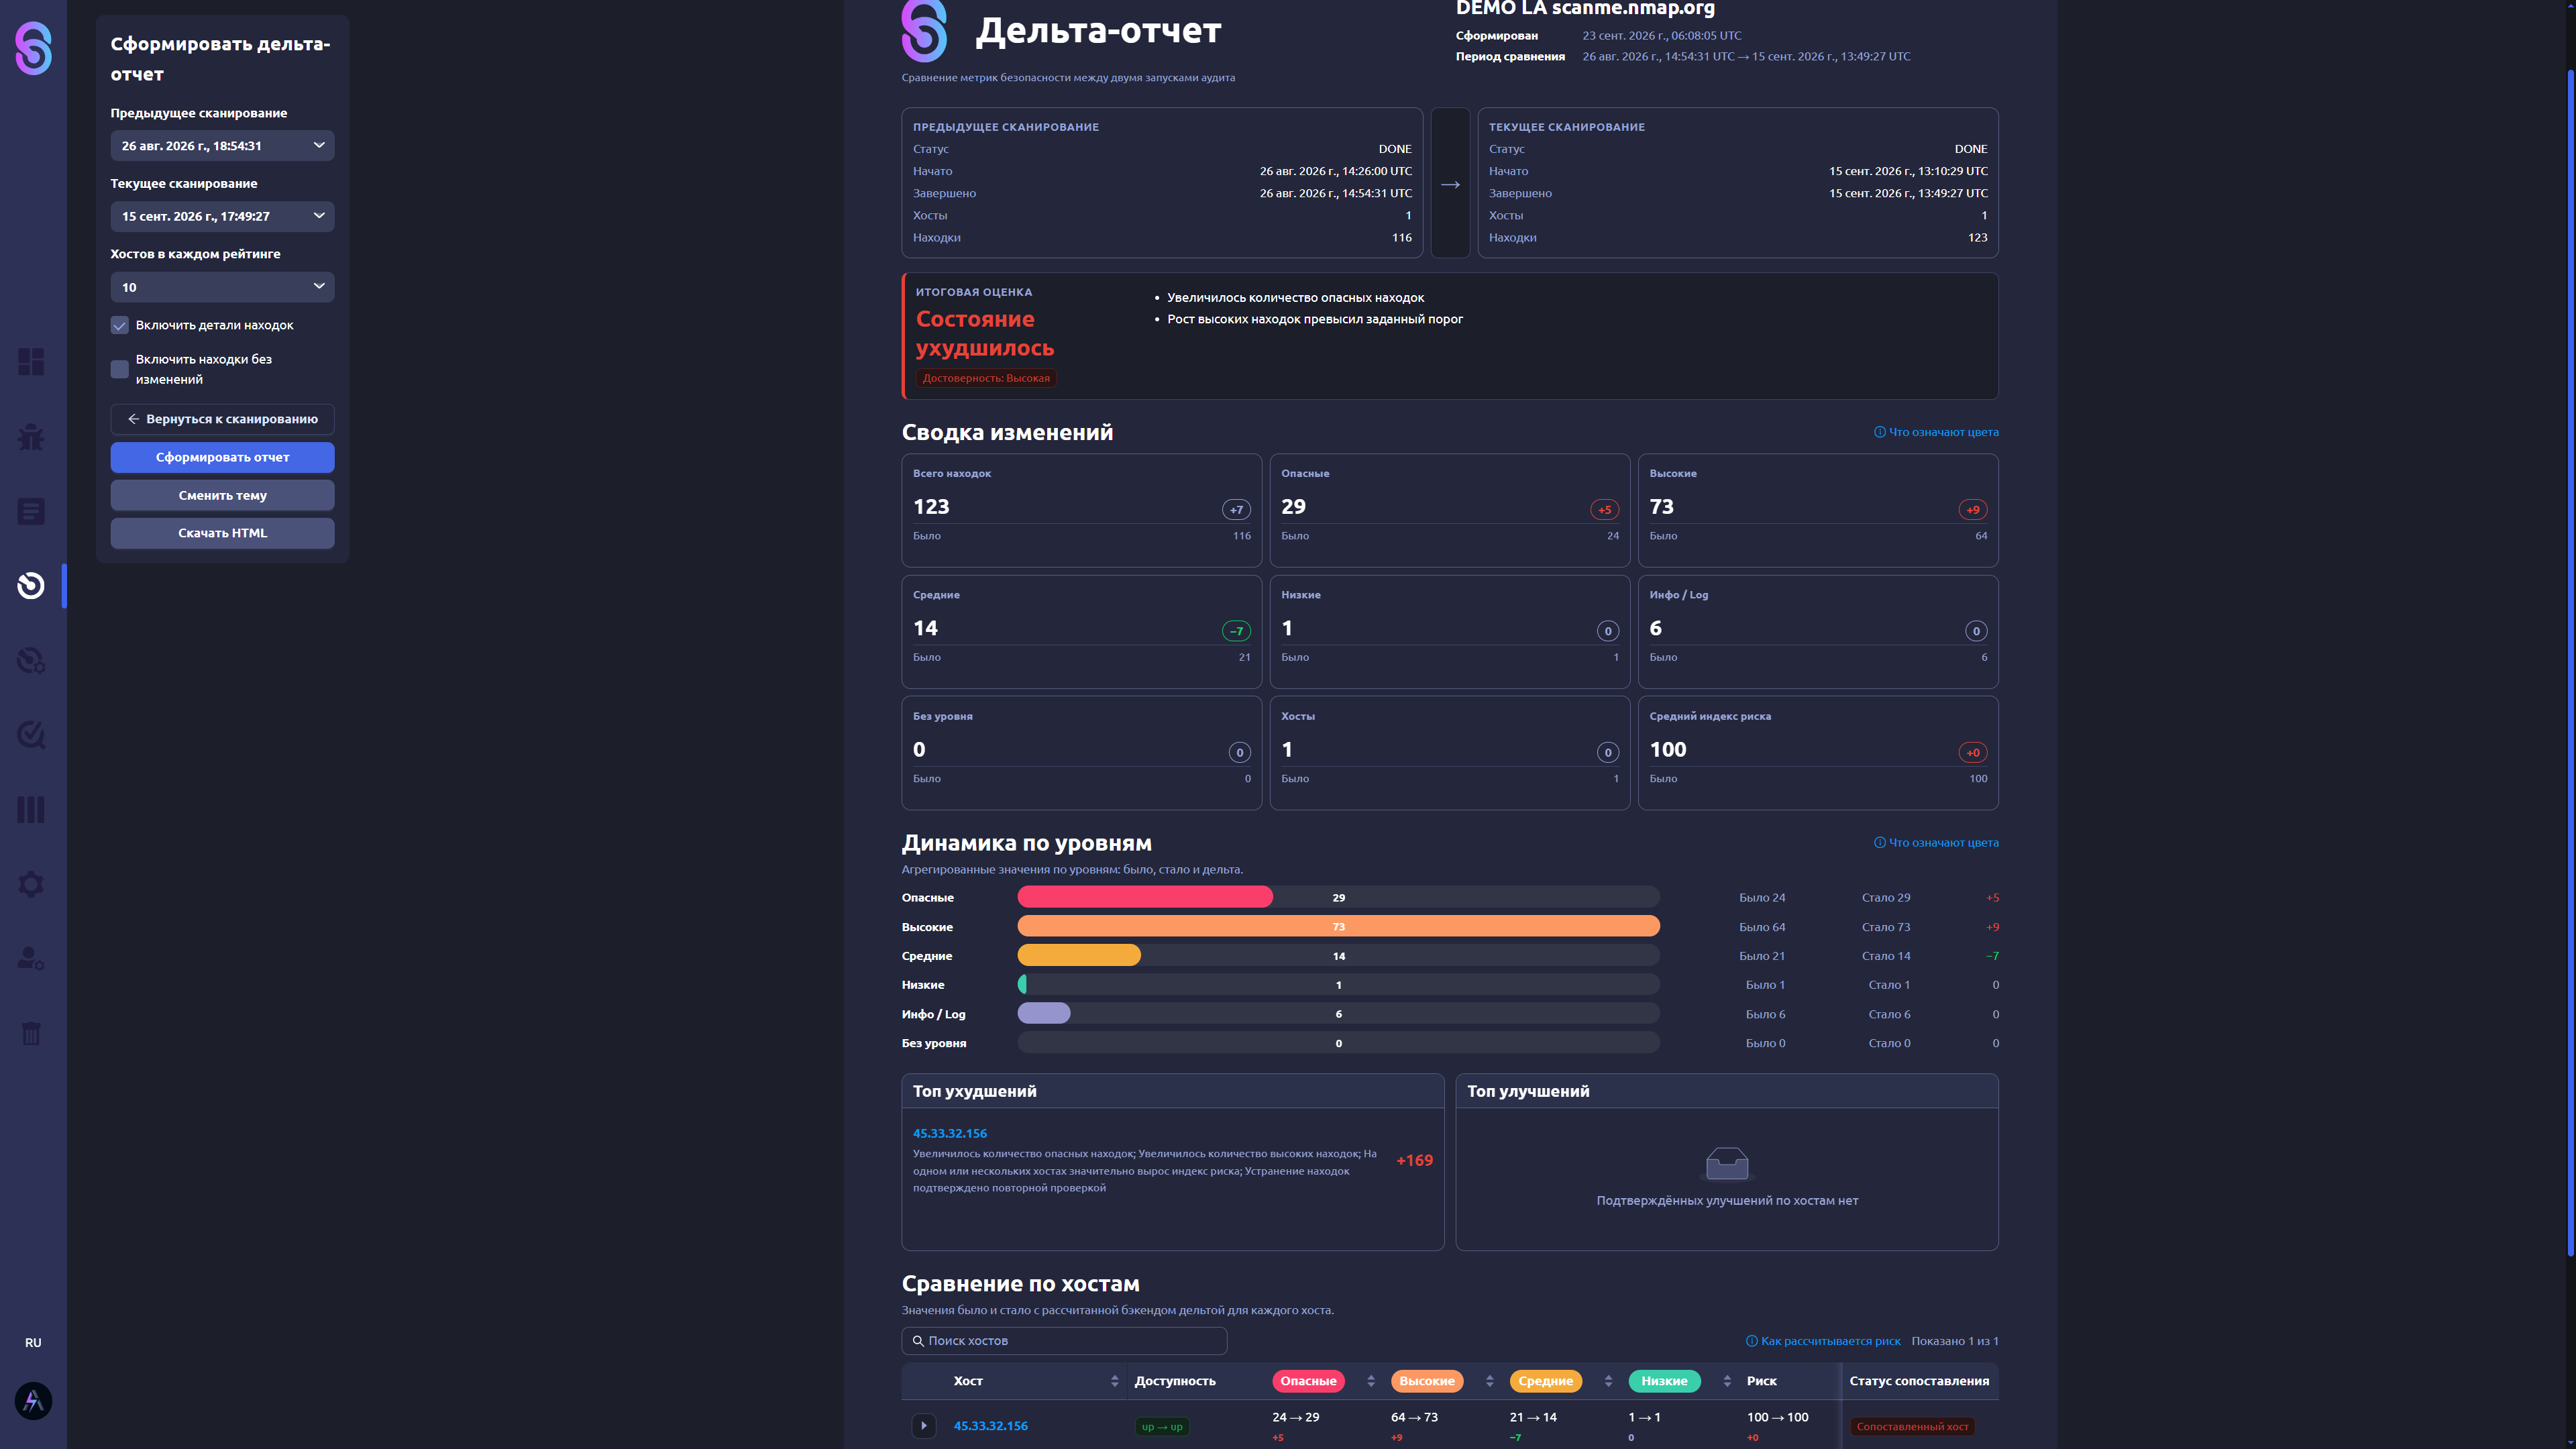
Рисунок 32. Раздел «Дельта-отчёты» 2 часть
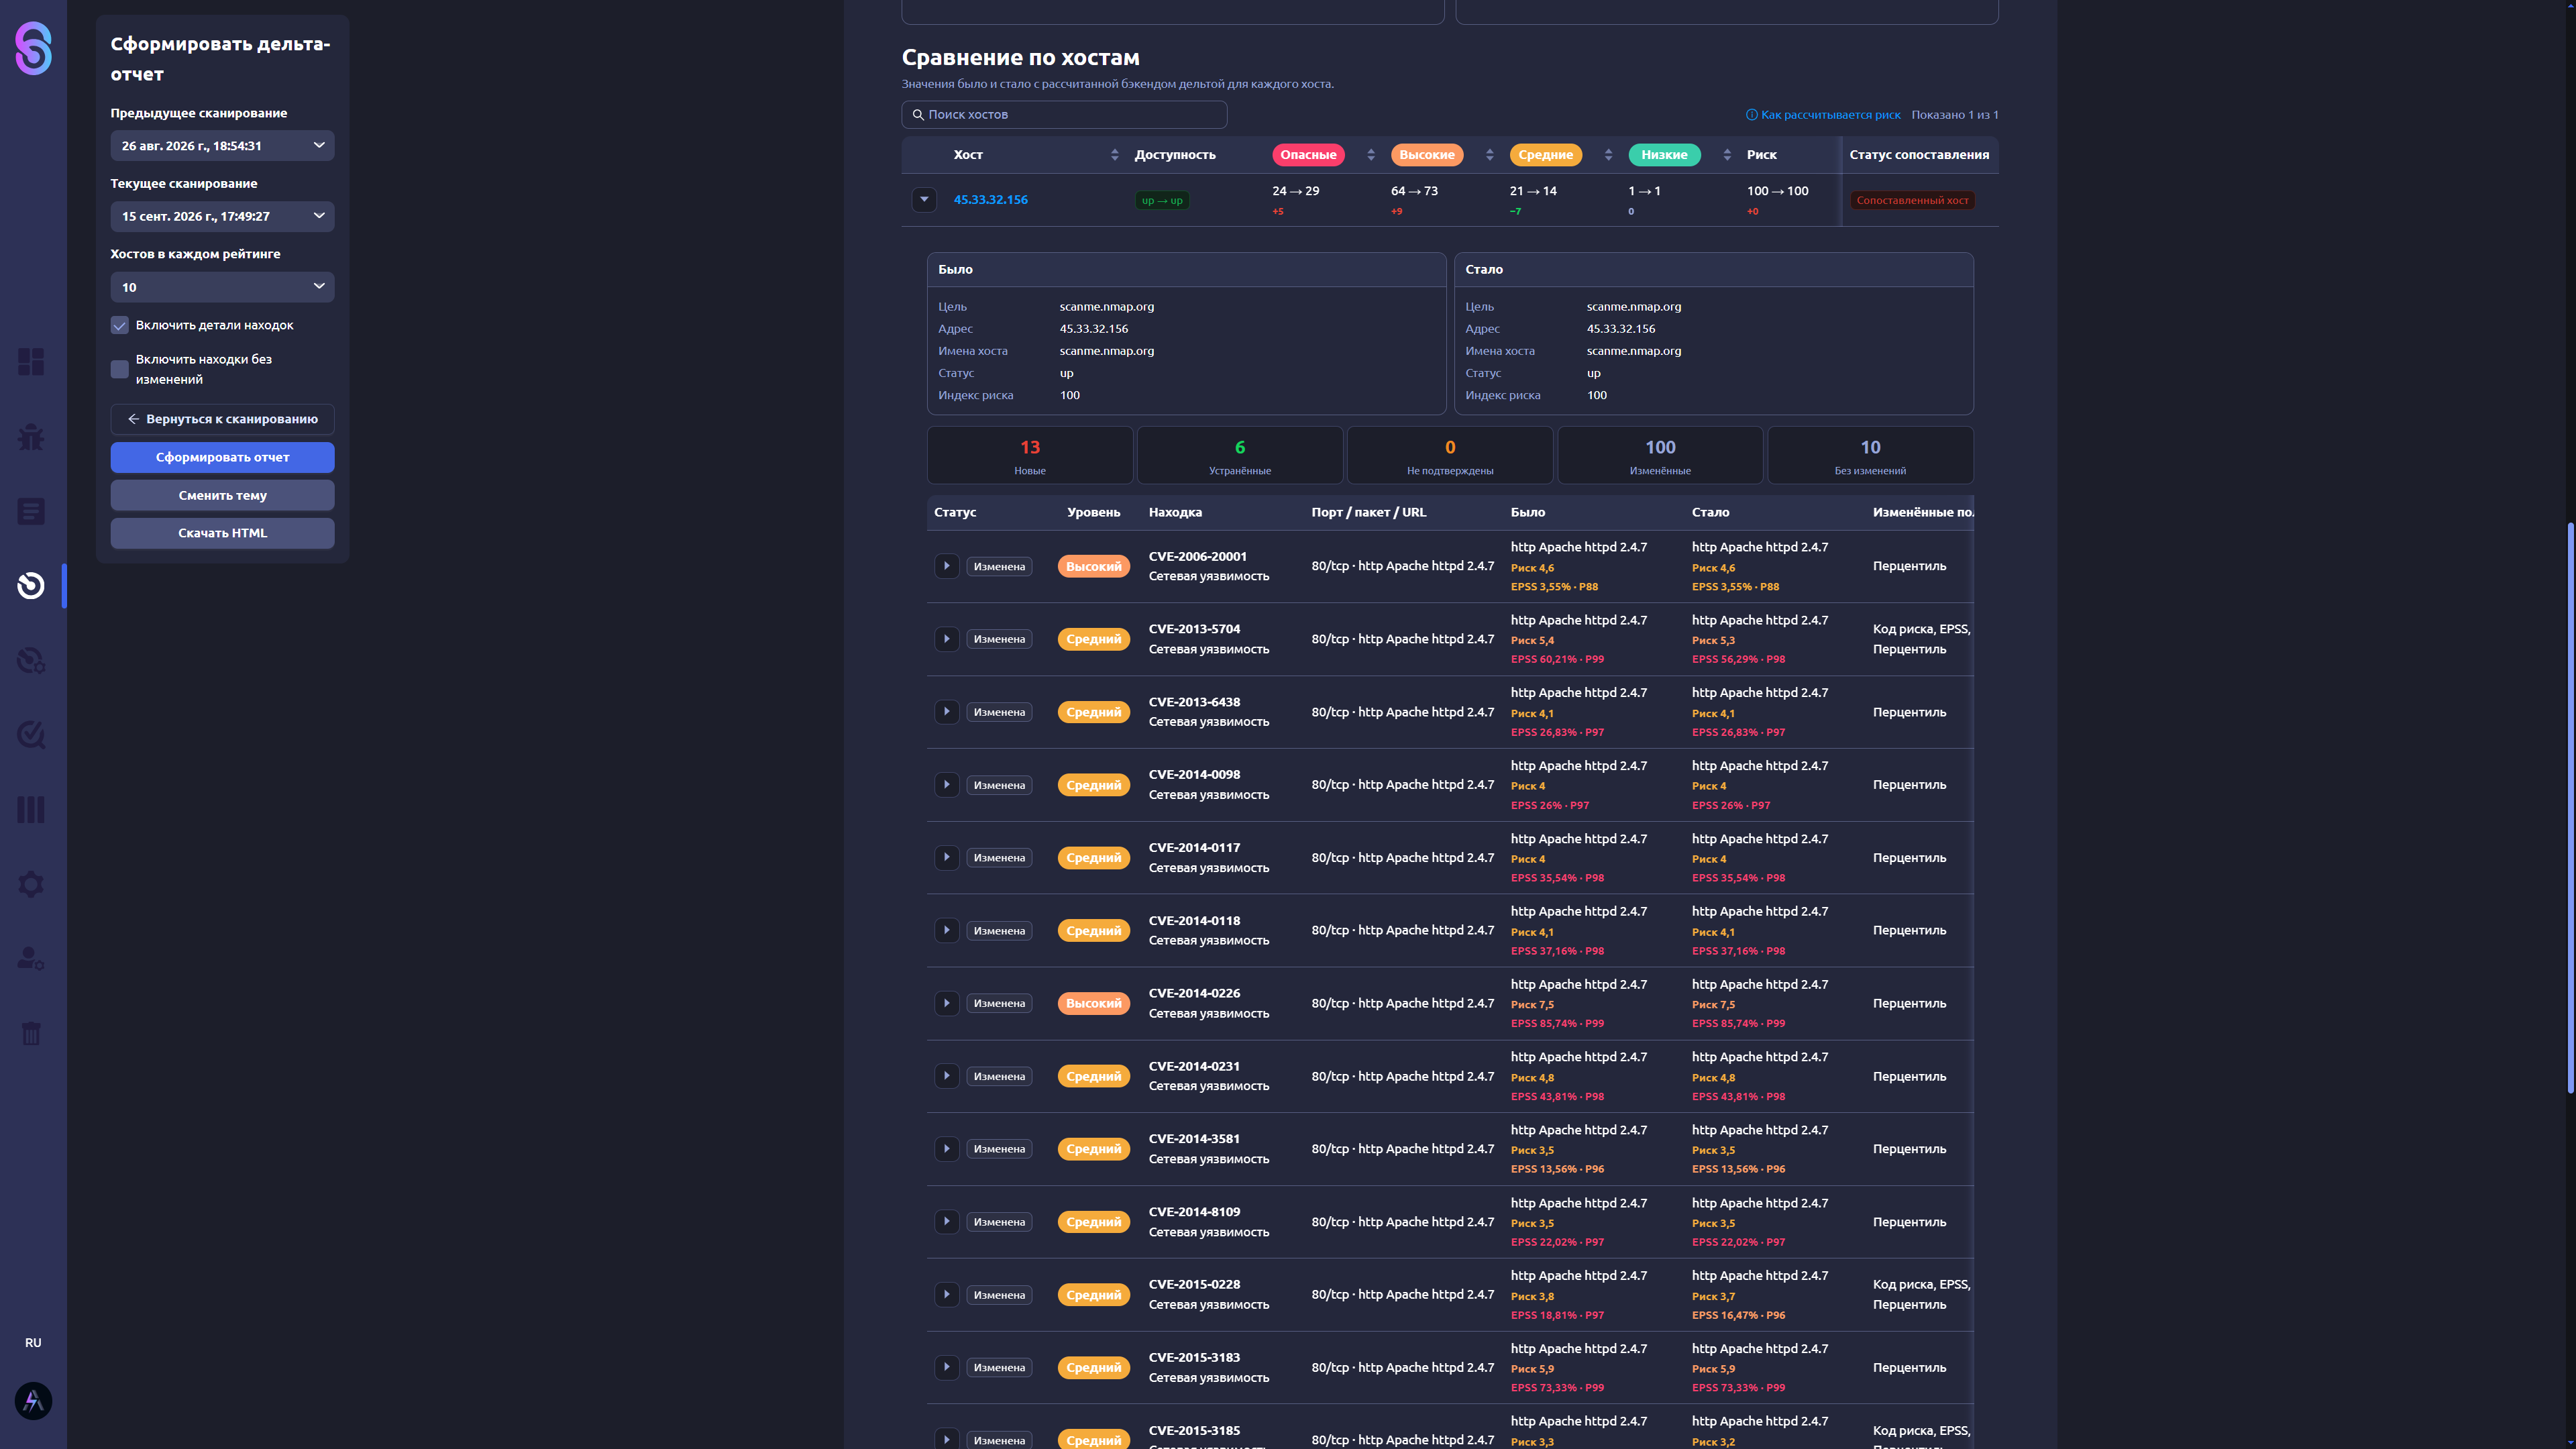
Рисунок 33. Раздел «Отчёты-рекомендации» 1 часть
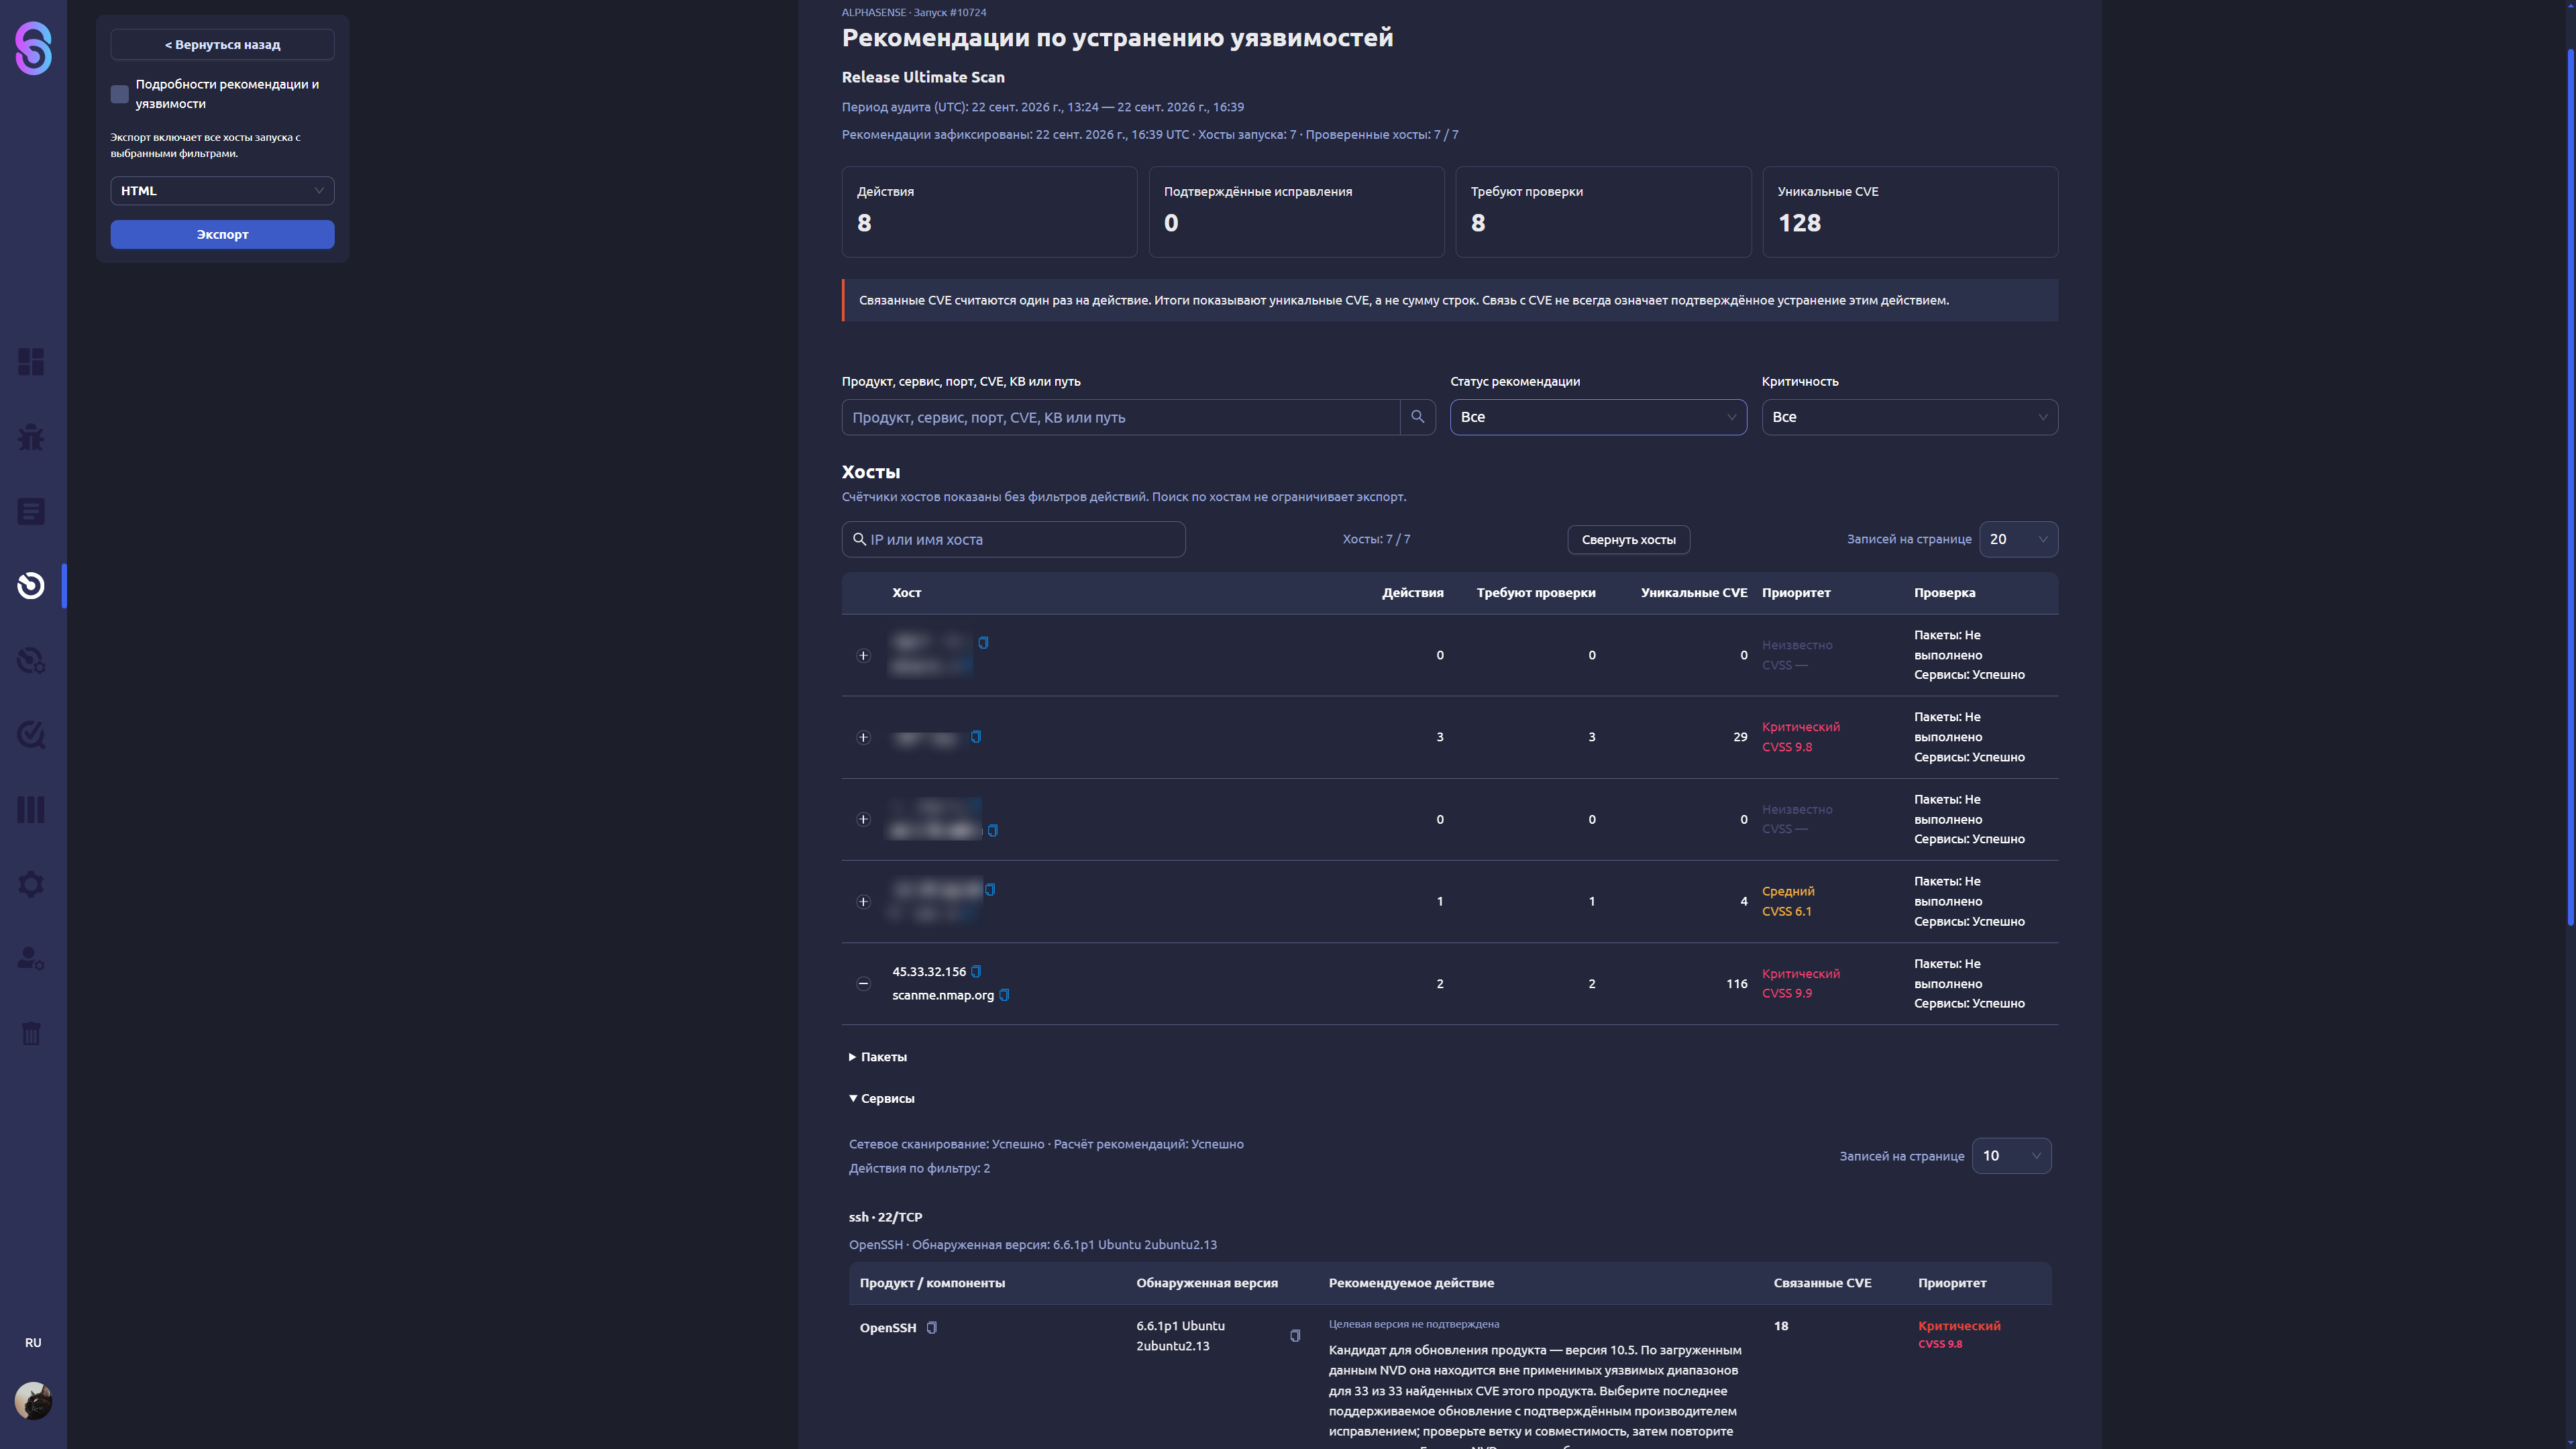
Рисунок 34. Раздел «Отчёты-рекомендации» 2 часть
Интеграция LDAP/LDAPS
В AlphaSense Symbiote Space реализована ролевая модель доступа, позволяющая точечно назначать ограничения для отдельных сущностей и определять, какую информацию может просматривать конкретный пользователь. Она позволяет использовать платформу разным категориям сотрудников: специалистам ИТ и ИБ, представителям бизнеса и руководству. Для каждой категории можно задать свой набор доступных данных и действий. Всего в системе предусмотрено более 500 различных прав, что в несколько раз больше, чем в предыдущих версиях продукта.
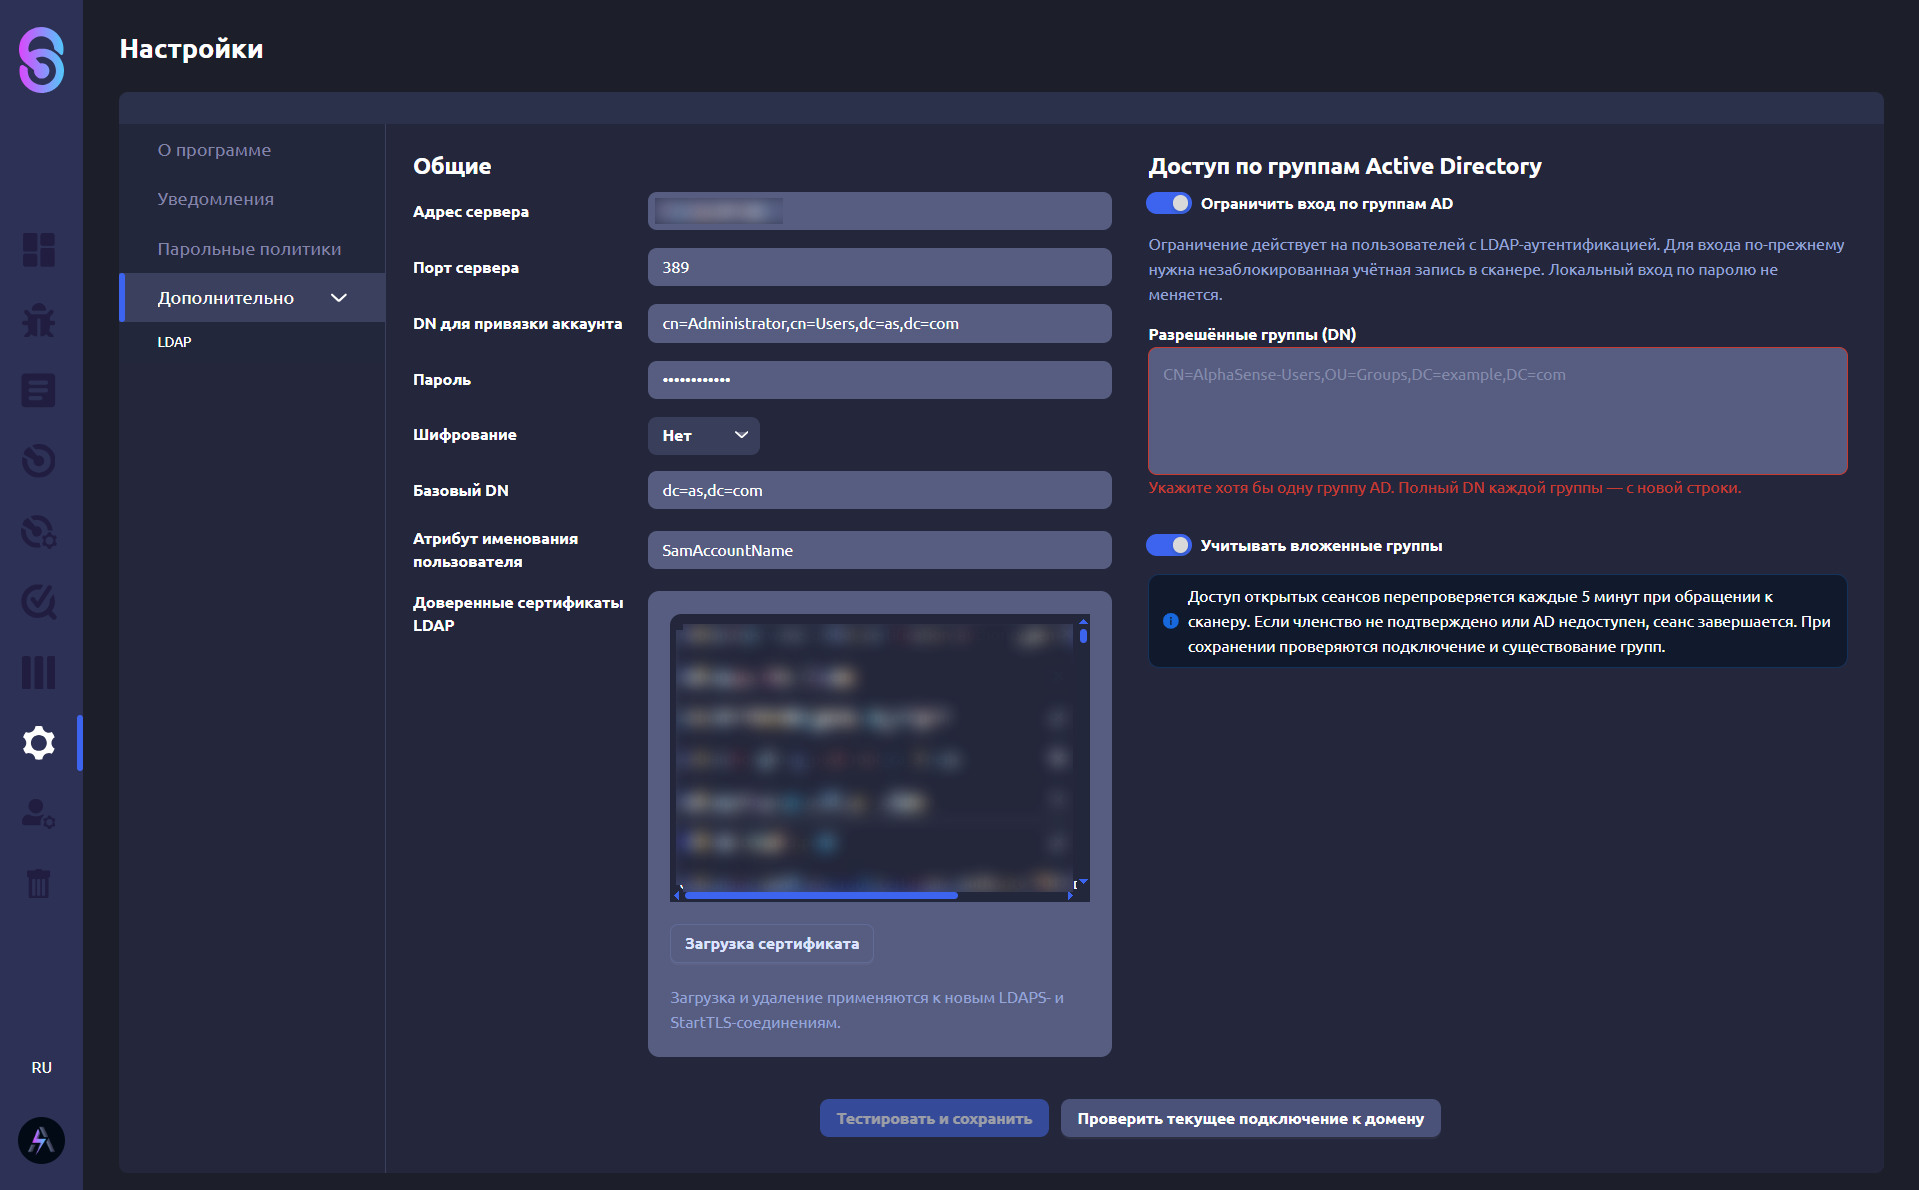
В платформе появилась возможность ограничивать доступ пользователей по группам Active Directory. Администратор может разрешить подключение только определённым группам, исключив остальных пользователей из Active Directory. При настройке также учитываются вложенные группы.
Рисунок 35. Настройки доступа по группам Active Directory
Архитектура AlphaSense Symbiote Space
Архитектура AlphaSense Symbiote Space не изменилась. Система поставляется в виде готовой виртуальной машины и включает собственный движок сканирования и другие разработки вендора. По заявлению разработчика, используемые технологии обеспечивают защиту решения и конфиденциальность внутренних данных.
Сервер приложений размещается в сегменте сети, из которого обеспечивается доступ ко всем устройствам или их компонентам, подлежащим проверке.
Во время работы обновлённый AlphaSense инициирует подключения от своего сервера к аудируемым ресурсам по различным протоколам и сервисам. Для аудита конфигураций и пакетов используются протокол SSH — для сетевого оборудования и серверов под управлением Unix/Linux — и протокол WinRM — для серверов под управлением Windows. Доступ осуществляется с использованием заранее подготовленных учётных данных, а проверки выполняются по подготовленным наборам команд.
Системные требования AlphaSense Symbiote Space
Дистрибутив AlphaSense Symbiote Space можно получить по ссылке или на материальном носителе. Продукт поставляется в виде готового виртуального appliance (Docker-ready). В новой версии используется однодисковая сборка вместо многодисковой, благодаря чему уменьшен объём образа ВМ. Установка и настройка выполняется вендором или его представителями.
Таблица 1. Требования к программной среде
Характеристики | Требования |
Операционные системы | Astra Linux 1.7/1.8, РЕД ОС 7.3, Debian 12/13, Ubuntu 24.04 LTS и более поздние версии |
Языки программирования | Java, SQL (Postgres), JavaScript, TypeScript, Bash/Shell, PowerShell |
СУБД | PostgreSQL 18 |
Наличие на клиентской машине ПО, используемого в процессе функционирования | Браузеры: Google Chrome 108 (релиз 29.11.2022 и новее), Apple Safari 16.2 (релиз 13.12.2022 и новее), Microsoft Edge 108 (релизная ветка 108.0.1462.x с 06–08.12.2022 и новее), Mozilla Firefox 108.0 (релиз 13.12.2022 и новее), Opera 94 (релиз 15.12.2022 и новее) |
Таблица 2. Системные требования
Характеристики | Требования |
Минимальные требования | Процессор: не менее 4 ядер по 2 ГГц. Оперативная память: не менее 8 ГБ. Дисковая система: не менее 100 ГБ, 2000 IOPS. Операционная система: см. таблицу 1. Сетевой адаптер: 1 Гбит/с. До 1000 хостов, до 8 одновременных сканов |
Оптимальные требования | Процессор: не менее 8 ядер по 2 ГГц. Оперативная память: не менее 16 ГБ. Дисковая система: не менее 100 ГБ, 10000 IOPS. Операционная система: см. таблицу 1. Сетевой адаптер: 1 Гбит/с. До 2000 хостов, до 14 одновременных сканов |
Расширенные требования | Процессор: не менее 24 ядер по 2 ГГц. Оперативная память: не менее 300 ГБ, 10000 IOPS Дисковая система: не менее 400 ГБ. Операционная система: см. таблицу 1. Сетевой адаптер: 1 Гбит/с. |
Интеграция с внешними системами для получения и передачи данных реализуется через API.
Лицензирование AlphaSense Symbiote Space
Система лицензируется по числу IP-адресов или FQDN и по уровням подписки.
Таблица 3. Лицензирование AlphaSense Symbiote Space
Функция | Optimal | Master | Expert+ | Symbiote |
Аудит ИТ-активов | ||||
Инвентаризация ИТ-активов | + | + | + | + |
Обнаружение/определение WAF | - | - | + | + |
Обнаружение компонентов веб | + | + | + | + |
Аудит пакетов (с авторизацией) | Win/Lin | Win/Lin/MacOS/Vmware/Network Devices
| Win/Lin/MacOS/Vmware/Network Devices
| + |
Аудит конфигураций (с авторизацией) | Win/Lin | Win/Lin/MacOS/Vmware/Network Devices | Win /Lin/MacOS/Vmware/Network Devices | + |
Сканирование уязвимостей | ||||
Детекция уязвимостей (на основе версий ПО) | + | + | + | + |
Детекция уязвимостей (активные проверки) | + | + | + | + |
Сканирование веб (ТОП 10 OWASP) | - | - | + | + |
Сканирование веб (Полное) | - | - | + | + |
Аудит уязвимостей | ||||
Приоритизация уязвимостей | + | + | + | + |
DAST-анализ | - | - | + | + |
Тестирование SQL-инъекций | - | - | + | + |
Подбор сценариев обхода WAF (Аудит WAF) | - | - | + | + |
Подбор и тестирование эксплойтов | - | + | + | + |
Тестирование методом перебора с интеграцией Hydra | + | + | + | + |
Высоконагруженное тестирование ИТ-активов | - | - | - | + |
EASM-сервис анализа уязвимостей | - | - | - | + |
Комплаенс и харденинг анализ конфигураций | - | + | + | + |
Разметка уязвимостей как FALSE | + | + | + | + |
Работа с жизненным циклом уязвимостей | - | + | + | + |
Точечный ретест уязвимостей | - | - | - | + |
Сканирование Active Directory | - | + | - | + |
Сканирование Docker-образов | - | + | - | + |
Сканирование K8S-кластеров | - | + | - | + |
Отчётность | ||||
Простые отчёты | + | + | + | + |
Модульные отчёты | + | + | + | + |
Дельта-отчёты | + | + | + | + |
Конструктор отчётов | - | + | + | + |
Форматы отчётов | PDF, HTML, JSON | PDF, HTML, CSV, CSV ZIP, JSON | PDF, HTML, CSV, CSV ZIP, JSON | PDF, HTML, CSV, CSV ZIP, JSON |
Отправка отчётов | ||||
Электронная почта | + | + | + | + |
Телеграм-бот | + | + | + | + |
Веб-хук | - | + | + | + |
Эвент-фильтры | - | + | + | + |
Управление уязвимостями и интеграция | ||||
Наличие API | + | + | + | + |
Раздел учёта ИТ-активов | + | + | + | + |
Интеграция с тикет-системами | - | + | + | + |
Интеграция с системами учёта ИТ-активов | + | + | + | + |
Интеграция с LDAP/LDAPS | + | + | + | + |
Функции обновляются в рамках технической поддержки.
Диагностика работоспособности решения (диагностические логи) осуществляется через вендора.
Применение AlphaSense Symbiote Space
AlphaSense Symbiote Space ориентирована на организации с распределённой и быстро меняющейся инфраструктурой, где необходимо в одном контуре контролировать внешнюю поверхность атаки, внутренние активы, уязвимости, конфигурации и процесс устранения. Платформа может использоваться в финансовой сфере, ретейле, промышленности, телекоммуникациях, электронной коммерции и многих других областях. На текущий момент произведено уже более 250 успешных внедрений решения.
По данным вендора, в реализованных проектах применение AlphaSense позволило снизить количество атак на веб-приложения до 75%, уменьшить успешные атаки на критические уязвимости с лёгкой реализацией до 27% и сократить затраты на внешний пентест по методу «чёрного ящика» вдвое.
Таблица 4. Результаты внедрения AlphaSense
Сфера деятельности заказчика | Результаты внедрения |
Логистическая компания — «Распределённая инфраструктура и забытые внешние сервисы» | Ситуация. У крупной логистической компании десятки филиалов, складов и терминалов, личные кабинеты, API для партнёров, VPN-шлюзы, системы отслеживания грузов и внешние веб-сервисы. Часть инфраструктуры разворачивается локальными ИТ-командами или подрядчиками, поэтому со временем появляются активы, о которых центральная ИБ-служба может не знать. Как работает AlphaSense. Платформа обнаруживает доступные извне активы и сервисы, связывает их с внутренней инвентаризацией и показывает открытые порты, версии ПО, уязвимости и реальную возможность эксплуатации. Активы можно автоматически объединять в динамические группы — например, по филиалу, сервису, открытому порту, уязвимости или критичности. Состав таких групп обновляется автоматически после пересканирования. Ценность для заказчика:
|
Промышленное предприятие — «Уязвимость есть, но патч поставить нельзя» | Ситуация. На производстве есть серверы и технологические системы, которые нельзя оперативно обновлять: требуется технологическое окно, обновление может нарушить совместимость или остановить критичный сервис. Обычный VM-процесс здесь упирается в тупик: сканер говорит «обновите ПО», а производство отвечает «сейчас невозможно». Как работает AlphaSense. После обнаружения уязвимости платформа учитывает реальную возможность эксплуатации, критичность актива и наличие эксплойта. Если обновление недоступно, специалист получает не только стандартную рекомендацию, но и компенсирующие меры — например, ограничение доступа или закрытие эксплуатируемого порта. После изменений можно запустить точечный ретест и подтвердить фактическое состояние риска. Ценность для заказчика:
|
ИТ/SaaS-компания — «API, Kubernetes и релизы быстрее классического аудита» | Ситуация. Компания регулярно выпускает новые версии веб-сервисов и API. Инфраструктура построена на Docker и Kubernetes, приложения быстро меняются, а внешний периметр фактически обновляется вместе с каждым релизом. Периодического сканирования раз в месяц здесь недостаточно: найденная сегодня информация может устареть уже после следующего deployment. Как работает AlphaSense. Платформа объединяет контроль внешних веб-ресурсов, Docker/Kubernetes, конфигураций и уязвимостей. Веб-аудит выявляет SQL injection, XSS и другие классы OWASP, проверяет прохождение атак через WAF и фиксирует доказательство эксплуатации — вплоть до ответа приложения. При появлении новой CVE можно повторно использовать результаты предыдущего сканирования и оценить наличие риска без полного повторного прохода по инфраструктуре. Ценность для заказчика:
|
Выводы
AlphaSense Symbiote Space объединяет обнаружение активов и внешней поверхности атаки, VM, аудит конфигураций и ПО, веб-анализ, эксплуатационную валидацию и контроль устранения в одном процессе. За счёт этого платформа закрывает ключевую задачу управления воздействием (Exposure Management): помогает перейти от множества технических сигналов к пониманию того, какие экспозиции реально создают риск, какие активы затронуты и что необходимо исправлять первым.
Последними обновлениями вендор усилил именно эту модель: появились более глубокий контекст актива, дельта-отчёты, EPSS и ресурсно-сервисная оценка, динамические группы, точечный ретест, рекомендации и компенсирующие меры, расширенный комплаенс, Docker/Kubernetes и объединяющая рекомендации по устранению уязвимостей пула активов отчётность. В результате обновлённый AlphaSense эволюционировал от инструмента обнаружения уязвимостей к единой платформе управления экспозициями.
В целом AlphaSense Symbiote Space корректнее рассматривать не как классический VM-сканер, а как Exposure Management Platform. При выборе подписки при этом по-прежнему важно учитывать зависимость отдельных операций от вендора и проверять доступность необходимых функций в конкретном уровне лицензирования.
Достоинства:
- Многопоточное сканирование.
- Ускорение при периметровом скане в 50 раз, при веб — в 20 раз.
- Аудит конфигураций и пакетов ОС, контроллеров домена Active Directory, контейнеров Docker и кластеров Kubernetes.
- Единый контекст внешней и внутренней поверхности атаки: EASM, инвентаризация, сервисы, уязвимости и бизнес-критичность активов.
- Риск-ориентированная приоритизация: CVSS 2/3/4, EPSS, эксплуатационная применимость и ресурсно-сервисная модель.
- Контроль веб-приложений и защитных механизмов: OWASP Top 10, SQL-инъекции, анализ WAF и доказательства эксплуатации.
- Активная валидация: подбор и безопасная проверка действующих эксплойтов, SQL-инъекций и сценариев обхода WAF.
- Контекст эксплуатации в карточке актива и уязвимости: наличие эксплойта, EPSS, векторы атаки, риск и история изменений.
- Выделение эксплуатируемых уязвимостей специальным обозначением.
- Динамические группы активов для автоматического поддержания актуального контекста и централизованного назначения атрибутов.
- Полный цикл устранения: автоматическое создание задач, взаимодействие ИБ и ИТ, рекомендации, компенсирующие меры, точечный ретест и подтверждение результата.
- Ролевые, модульные и дельта-отчёты с настраиваемым составом, автоматической доставкой и фокусом на динамике риска.
- Единая рабочая среда для ИБ, ИТ и владельцев активов — от обнаружения экспозиции до подтверждённого снижения риска.
- Ролевая модель доступа: более 500 различных прав.
- Ограничение доступа пользователей по группам Active Directory.
- Поставка продукта в виде готового виртуального appliance (Docker-ready).
- Продукт включён в реестр российского ПО.
Недостатки:
- Подгрузка собственных OVAL-сигнатур для самостоятельной проверки осуществляется только через вендора.
- Диагностика работоспособности решения (диагностические логи) осуществляется только через вендора.
- Автоматизированная инвентаризация оборудования реализована частично.


