

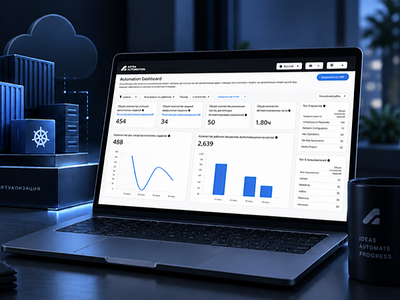

Astra Automation 2.1 научилась считать пользу от автоматизации

Astra Automation 2.1 научилась считать пользу от автоматизации

Astra Automation 2.1 научилась считать пользу от автоматизации

«Группа Астра» выпустила Astra Automation 2.1 — новую версию платформы централизованного управления ИТ-инфраструктурой. Главным изменением стал Automation Dashboard, который должен показать, приносит ли автоматизация реальную пользу или просто красиво запускает скрипты по расписанию.

Платформа построена на базе Ansible и объединяет управление серверной, облачной и сетевой инфраструктурой.

С её помощью можно автоматизировать массовые операции, настройку конфигураций, развёртывание и обновление программного обеспечения, а также другие задачи эксплуатации.

Новый дашборд собирает статистику выполнения заданий: количество и частоту запусков, их продолжительность, успешность и востребованность отдельных сценариев. Эти данные позволяют увидеть наиболее активно автоматизируемые процессы, найти нестабильные операции и определить, какие сценарии стоит доработать или распространить на другие участки инфраструктуры.

Отдельный набор показателей посвящён экономике. Система оценивает сэкономленное время и ROI, чтобы руководители могли понять, окупается ли внедрение.

Все компоненты Astra Automation 2.1 теперь можно разворачивать в контейнерах. Такой вариант установки упрощает эксплуатацию платформы в современной корпоративной инфраструктуре и управление её отдельными частями.

Также разработчики расширили механизм Fast Fail, который проверяет окружение до начала установки. Диагностика охватывает синхронизацию времени, сетевую доступность компонентов, свободное место на дисках, параметры балансировщика и базы данных Automation Gateway.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru