


На SOC Forum 2026 выяснят, кто опаснее с ИИ — атакующие или защитники

На SOC Forum 2026 выяснят, кто опаснее с ИИ — атакующие или защитники

На SOC Forum 2026 выяснят, кто опаснее с ИИ — атакующие или защитники

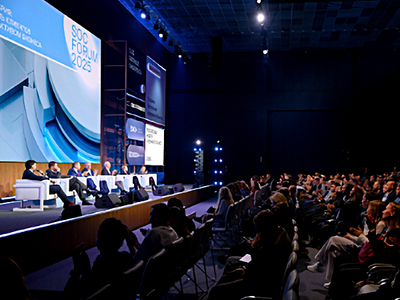
С 26 по 30 октября пройдёт третья Российская неделя кибербезопасности, а её главным событием станет SOC Forum 2026. Форум состоится 27-28 октября в московском кластере «Ломоносов». Генеральную тему сформировали так: искусственный интеллект уже вооружил и защитников, и атакующих — теперь пора выяснять, кто кого.

Участники обсудят ИИ-атаки, применение ИИ в SOC, защиту моделей и корпоративных данных, теневой ИИ, дипфейки, автоматизацию мониторинга и реагирования на инциденты.

Программу разделят на восемь треков. Первый день посвятят бизнесу, регулированию и аналитике угроз. В направлениях «AI & Cybersecurity», «ИБ и бизнес» и «Тренды и аналитика угроз» разберут безопасность внедрения ИИ, метрики эффективности, атаки на облака, API и сами модели. Для тем, которые не помещаются в привычные коробочки, предусмотрен трек «Многогранный кибербез».

Во второй день участники перейдут к технике. Треки Offence и Defence охватят фишинг, кибершпионаж, вредоносное ПО, red team, EDR/XDR, SIEM, SOAR, Threat Hunting и DFIR.

На секциях «Архитектура ИТ и ИБ» и «SOC практикум» поговорят о защите облачных и гибридных сред, настройке средств мониторинга и реальных инцидентах (вместе с честным рассказом о набитых шишках).

Приём докладов уже открыт и завершится 11 сентября. Итоговую программу жюри сформирует до 18 сентября. Рекламные презентации без технической экспертизы и практических кейсов обещают не пропускать: сцена всё-таки для опыта, а не для торжественного чтения буклетов.

Организатором Российской недели кибербезопасности и соорганизатором SOC Forum выступает ГК «Солар».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru