


Стикер весом 269 байт заставляет вылетать мобильный Telegram

Стикер весом 269 байт заставляет вылетать мобильный Telegram

Стикер весом 269 байт заставляет вылетать мобильный Telegram

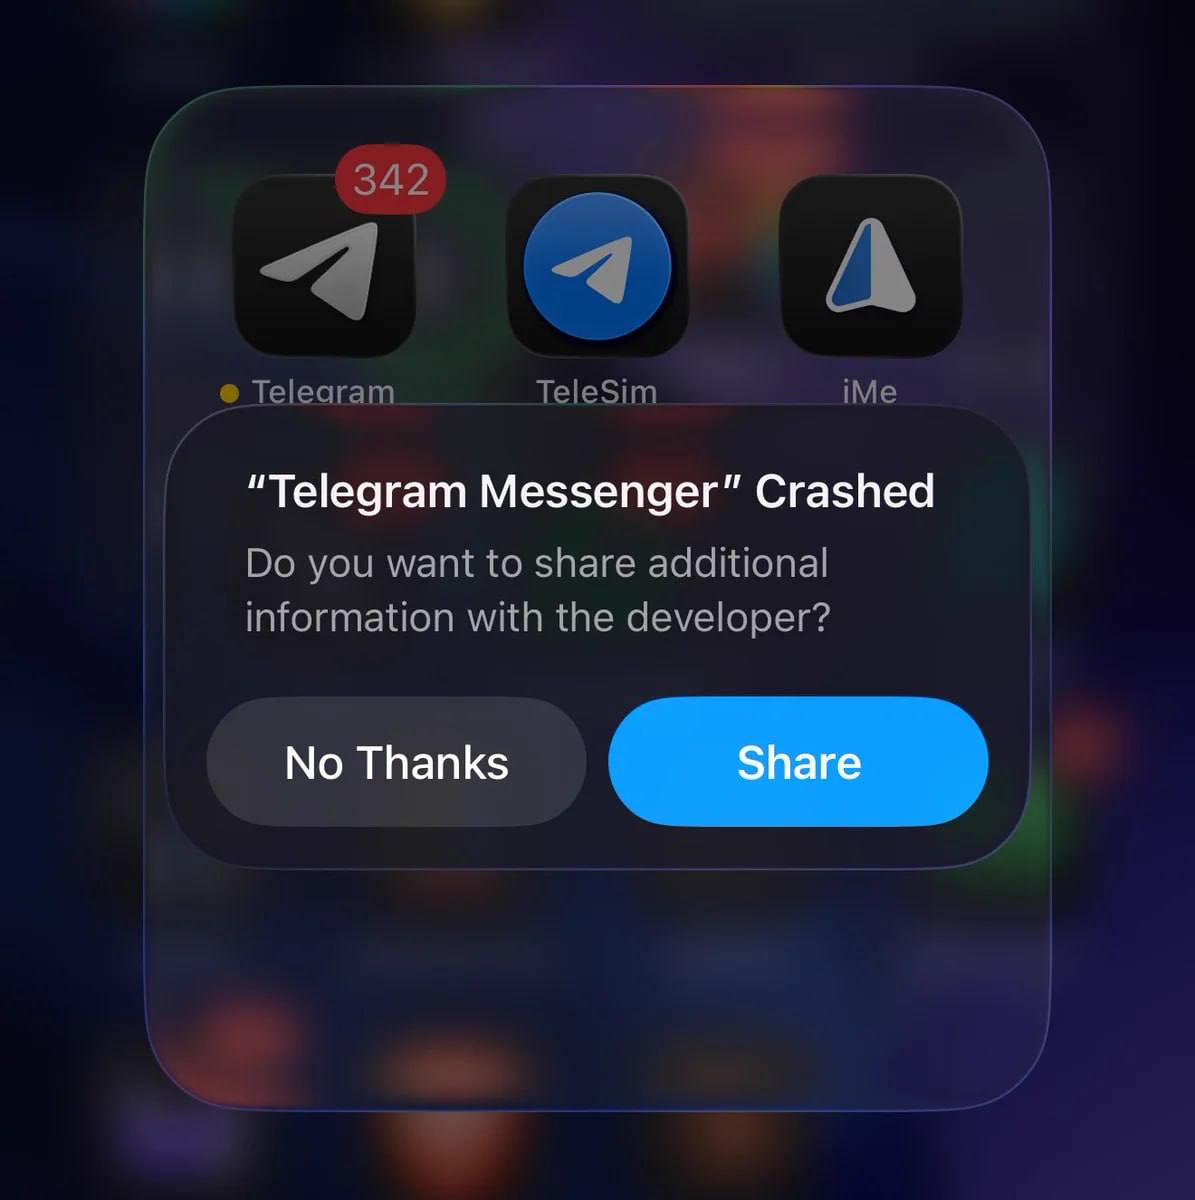
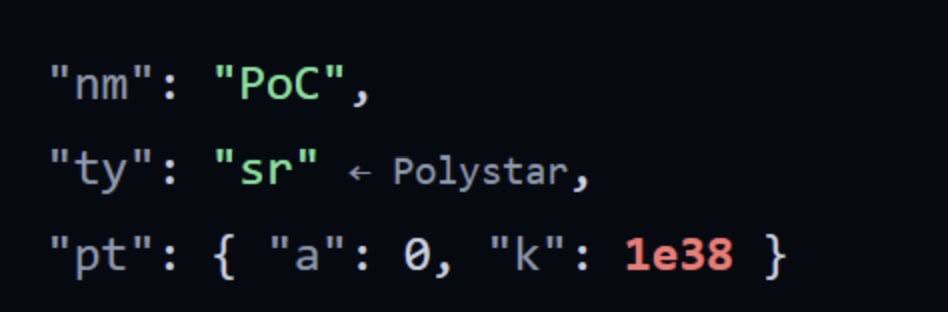
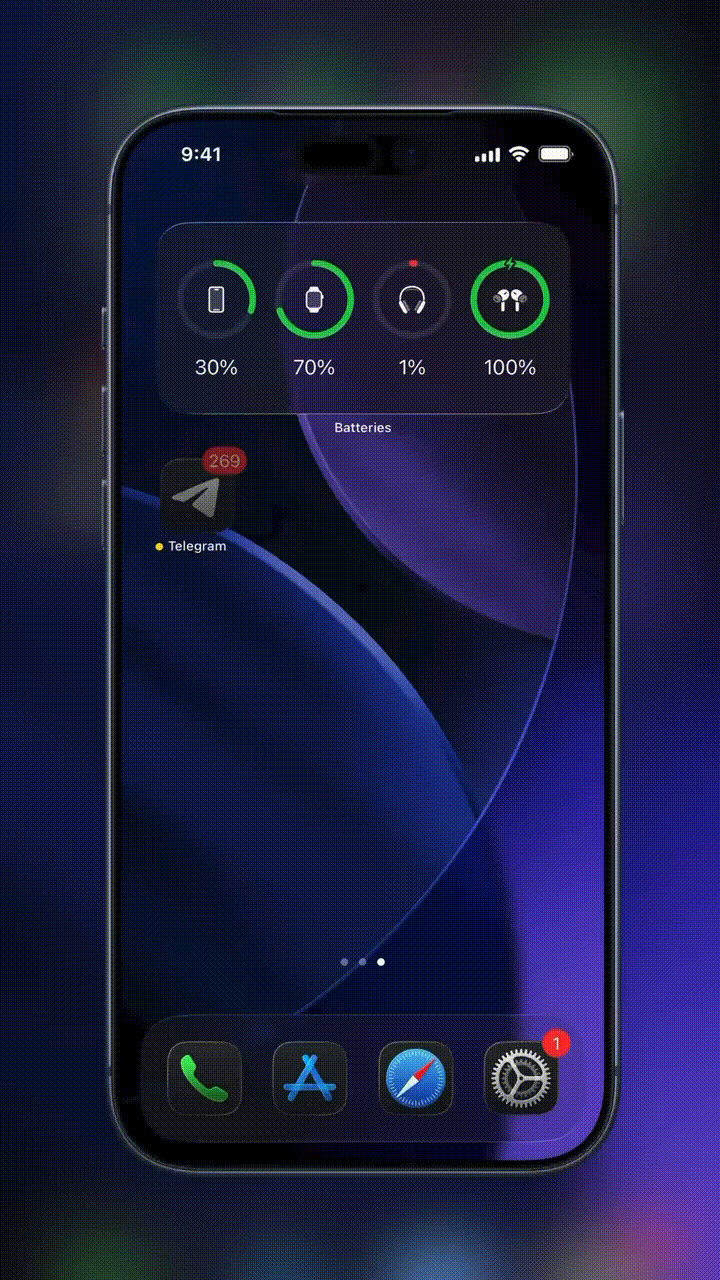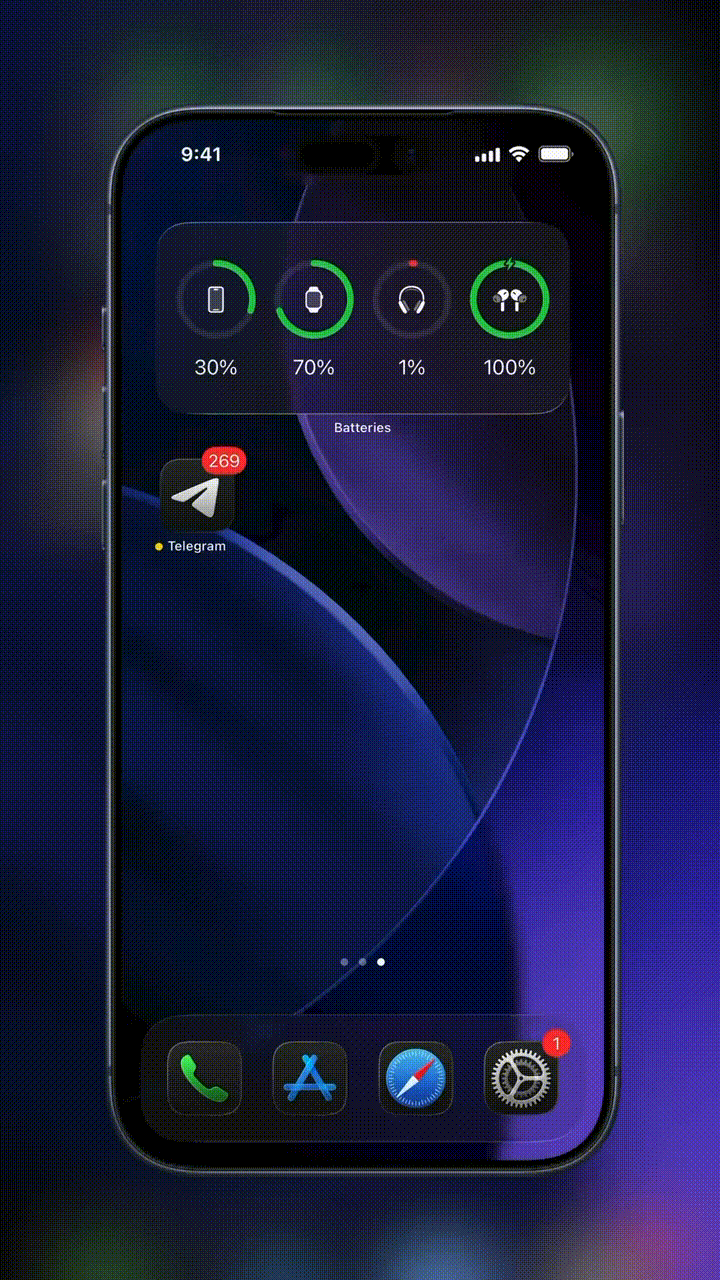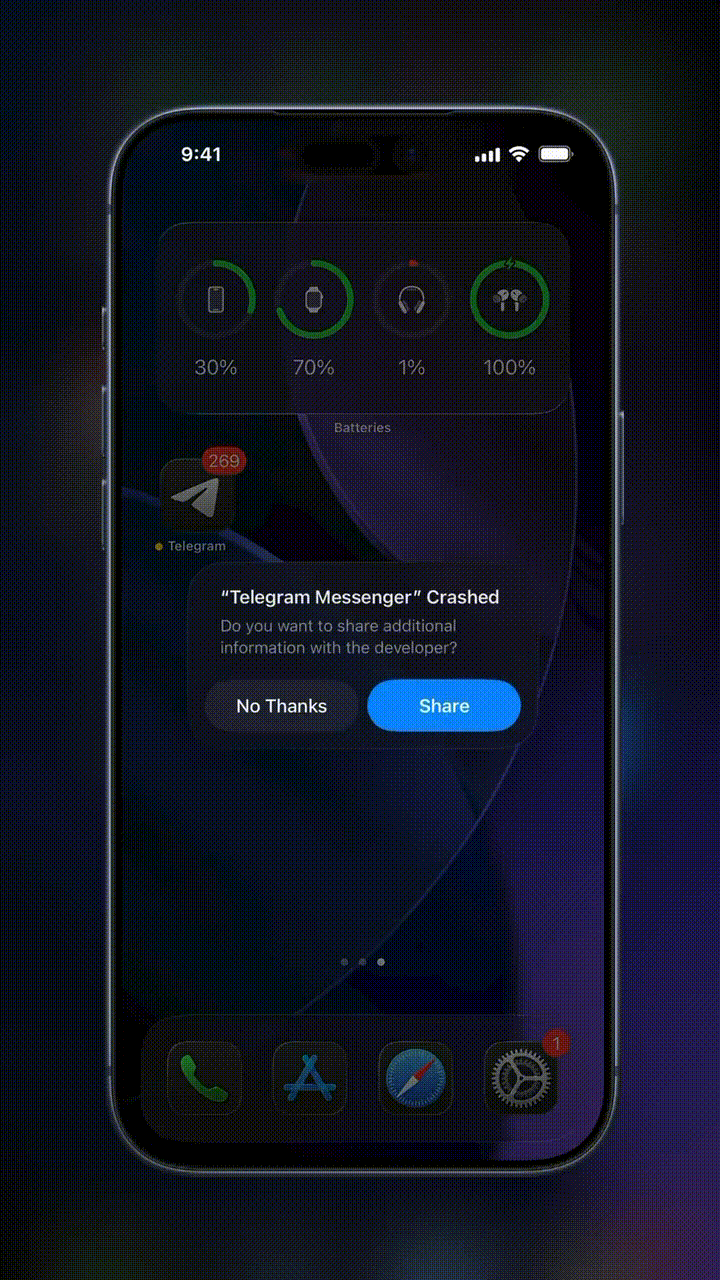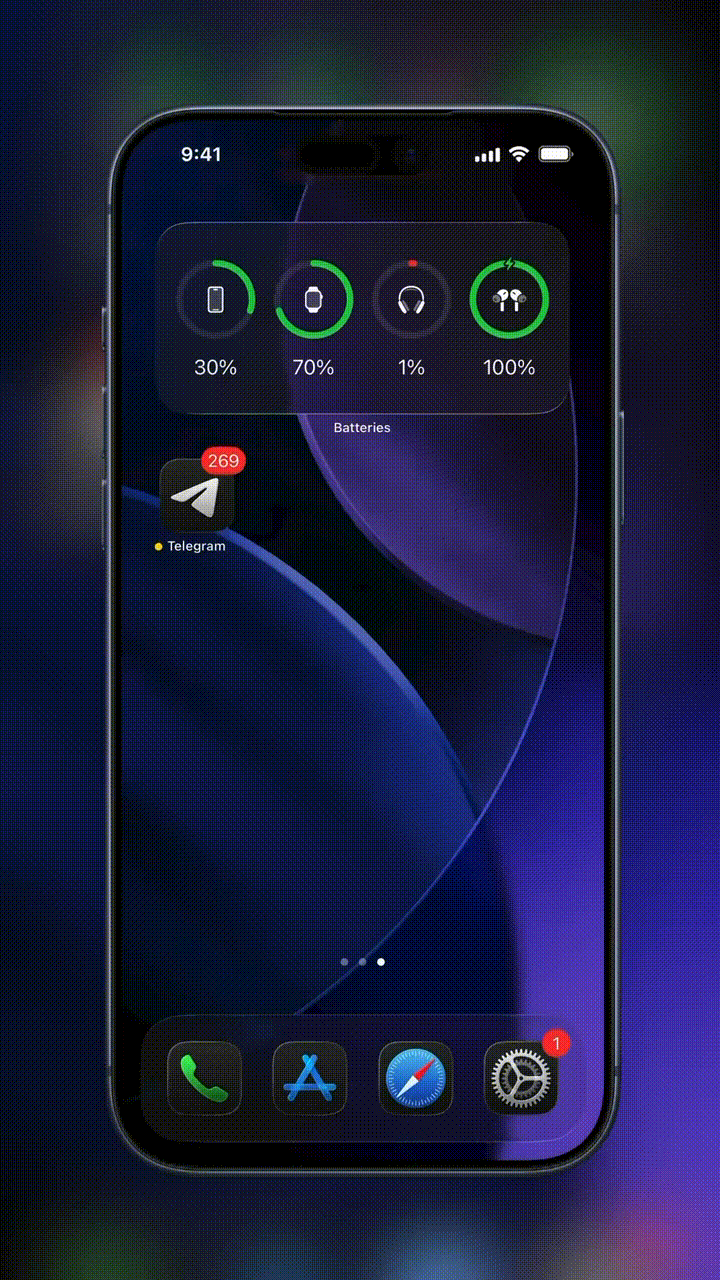
В чатах Telegram распространяется вредоносный стикер, способный аварийно закрыть мобильное приложение. Размер цифрового диверсанта — всего 269 байт. Внутри него спрятана звезда с параметром, задающим (10^{38}) точек.

О проблеме рассказал пользователь Хабра под ником denis-19.

Telegram честно пытается обработать и отрисовать эту геометрическую вакханалию, не справляется с нагрузкой и вылетает.

У некоторых пользователей приложение закрывается при открытии чата с проблемным стикером. В отдельных случаях Telegram начинает падать сразу после повторного запуска, поскольку автоматически возвращает человека в тот же диалог и снова пытается показать звезду.


Для атаки не нужны ссылки, файлы с подозрительным расширением или уговоры установить обновление. Достаточно отправить стикер в чат и дождаться, пока мобильный клиент попробует его отобразить.

При этом о краже данных или захвате устройства не сообщается: известный эффект ограничивается отказом приложения в обслуживании.


Какие версии Telegram и мобильные платформы подвержены сбою, пока не уточняется. Официальной информации от разработчиков мессенджера и данных об исправлении также нет.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru