


Fedora разгромила Windows 11 в тестах на одинаковых ноутбуках

Fedora разгромила Windows 11 в тестах на одинаковых ноутбуках

Fedora разгромила Windows 11 в тестах на одинаковых ноутбуках

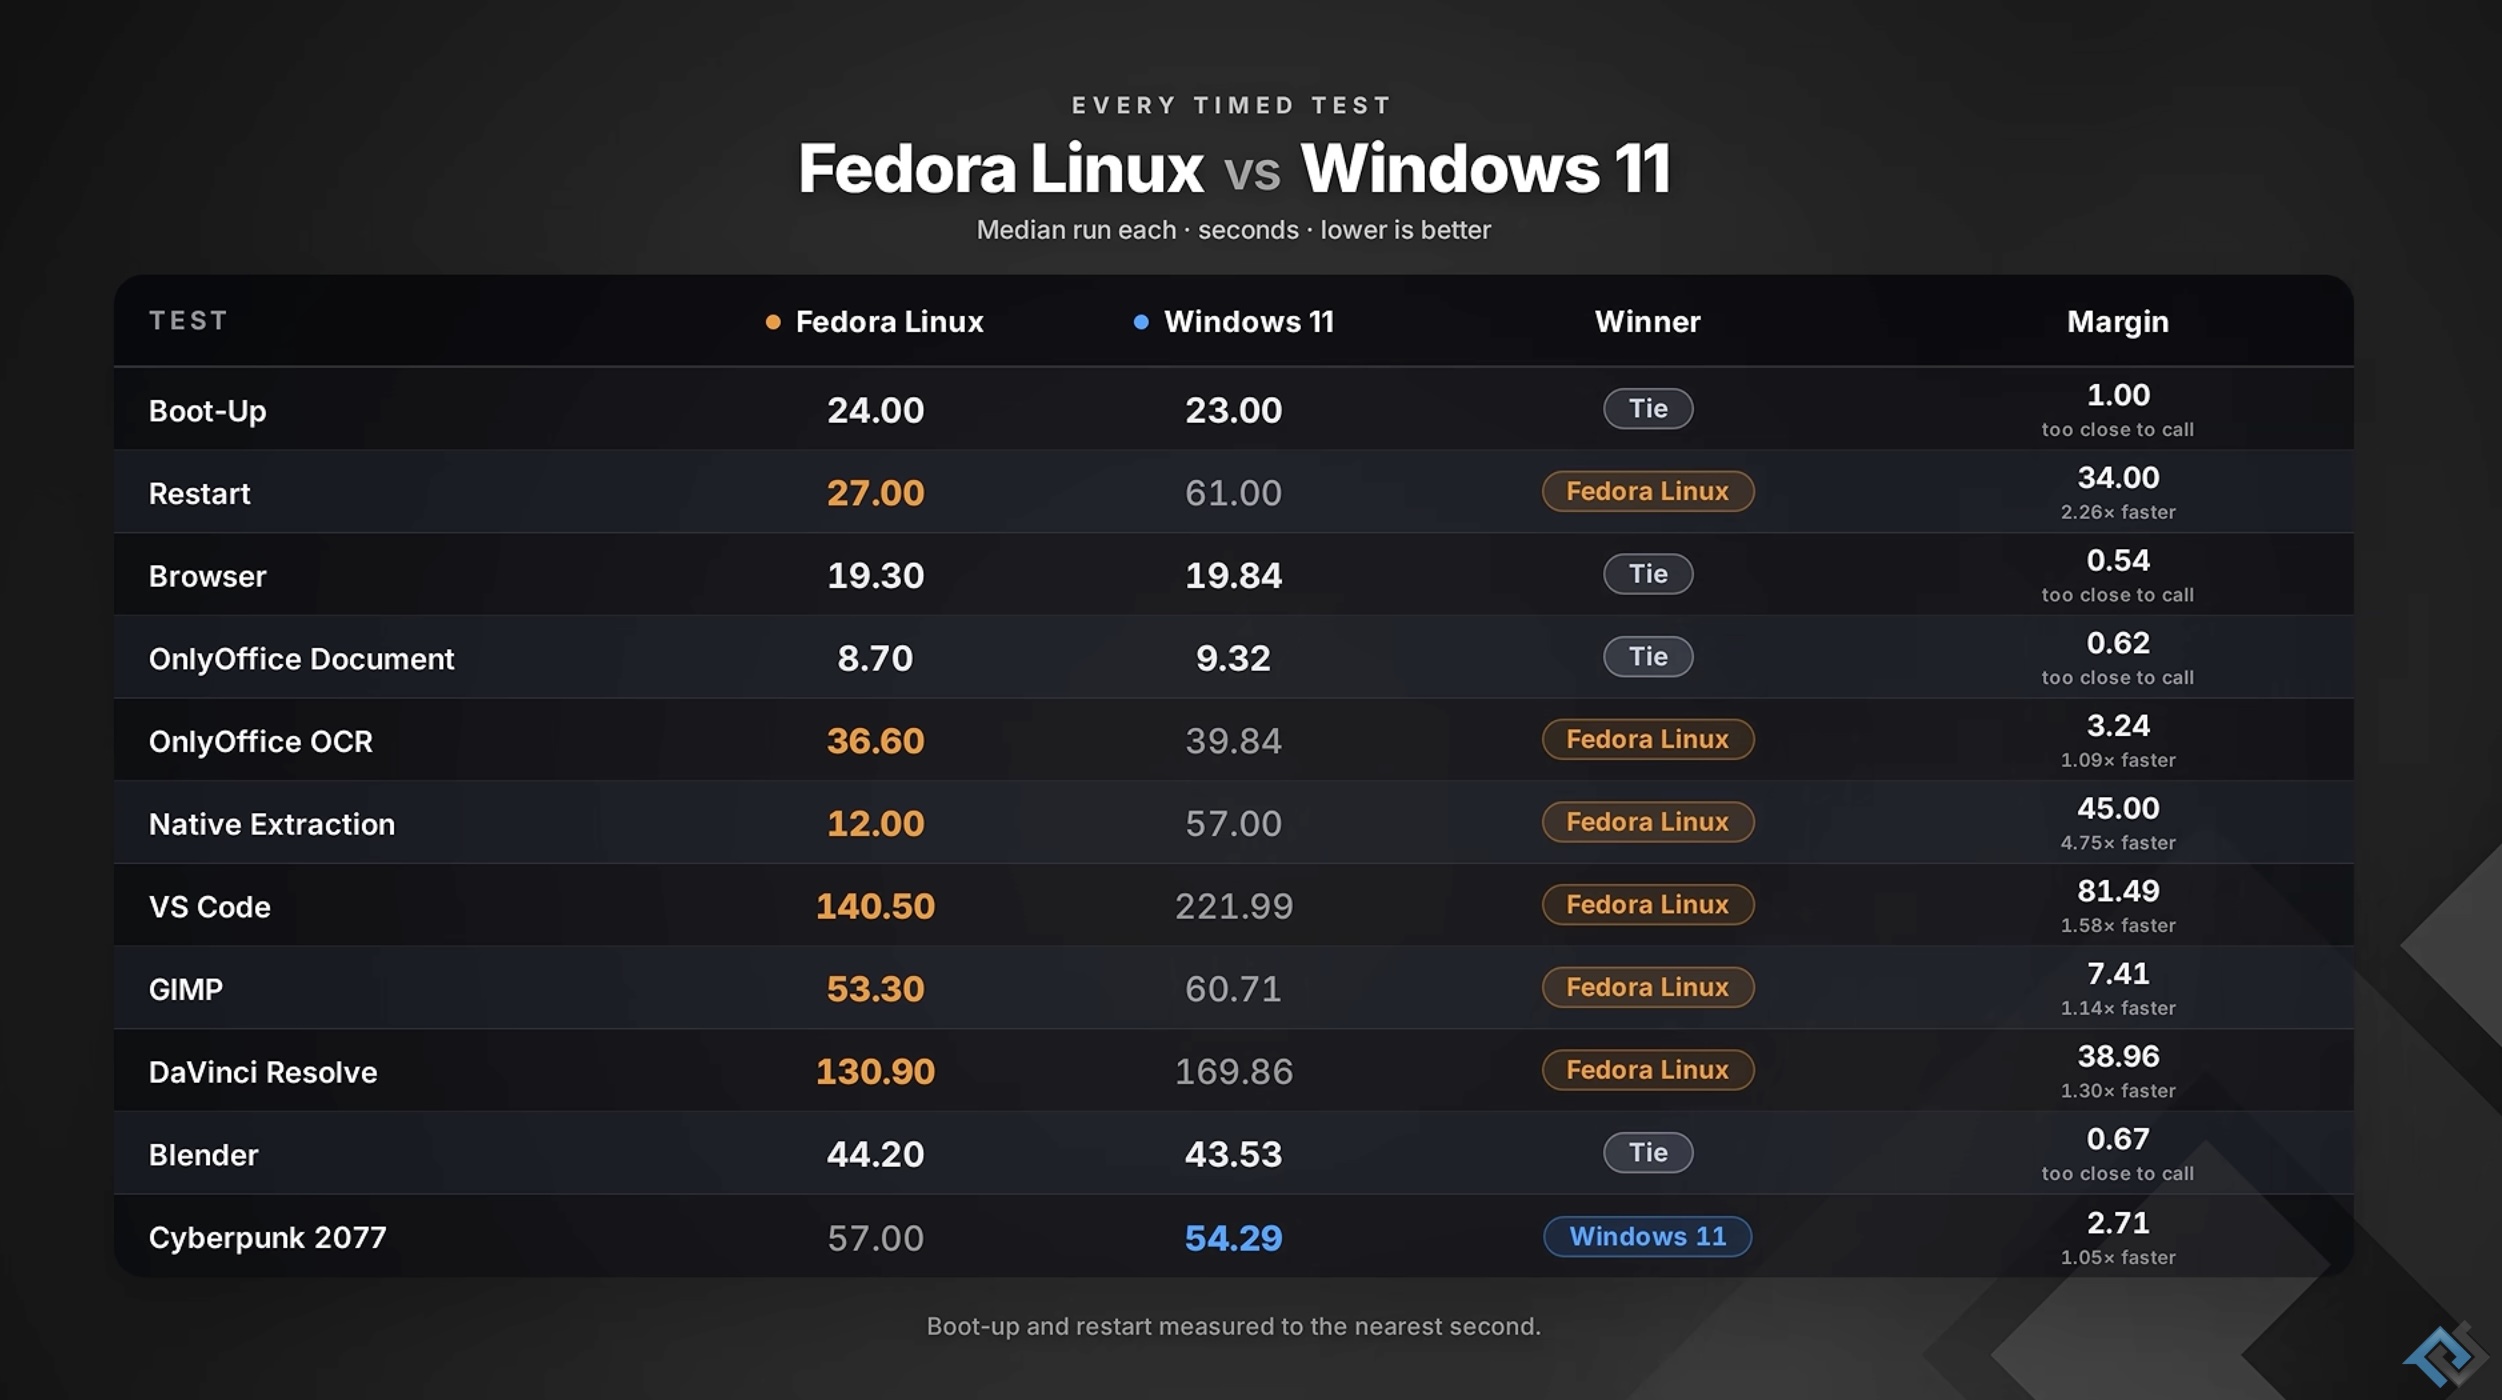
Windows 11 и Fedora столкнули лбами на двух одинаковых Dell XPS 13 с процессорами Intel Core 5 320, 8 ГБ ОЗУ и SSD на 512 ГБ. Итог эксперимента PhoneBuff получился для Microsoft не самым приятным: Linux оказался быстрее почти во всех рабочих сценариях.

Обе системы загрузились примерно за одинаковое время, однако Windows заметно дольше перезагружалась.

Ещё веселее стало при проверке оперативной памяти. Система Microsoft вместе с утилитами Dell, Defender и Edge WebView2 заняла 85,2% доступной ОЗУ. Fedora ограничилась 31%.

Особенно болезненным оказался тест распаковки архива объёмом 6 ГБ. Встроенный инструмент Fedora справился за 12 секунд, а Проводнику Windows понадобилось 57 секунд.

Установка 7-Zip сократила результат до 17 секунд, фактически продемонстрировав, что главным тормозом была не сама Windows, а её штатный распаковщик.


Fedora также обошла соперника при работе с VS Code — приложением, которое по иронии разрабатывает сама Microsoft. Небольшое преимущество Linux показал в OnlyOffice OCR и GIMP.

Windows смогла отыграться в играх, однако в Cyberpunk 2077 разрыв оказался небольшим. Каждый тест запускали от трёх до пяти раз, после чего брали медианный результат. Яркость экранов и расстояние до роутера были одинаковыми.

Авторы подчёркивают, что Fedora — лишь один из множества дистрибутивов Linux, поэтому переносить результаты на всю экосистему нельзя. Да и один тест не ставит окончательный диагноз.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru