


Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Google готовит для системного фотовыборщика Android проверку изображений и видео на откровенный контент. Функция сможет предупредить пользователя, если он собрался поделиться фотографией с обнажённым телом (случайно или поддавшись внезапному приступу смелости).

Следы нововведения обнаружили специалисты Android Authority в коде Android 17 QPR2 Beta 4.

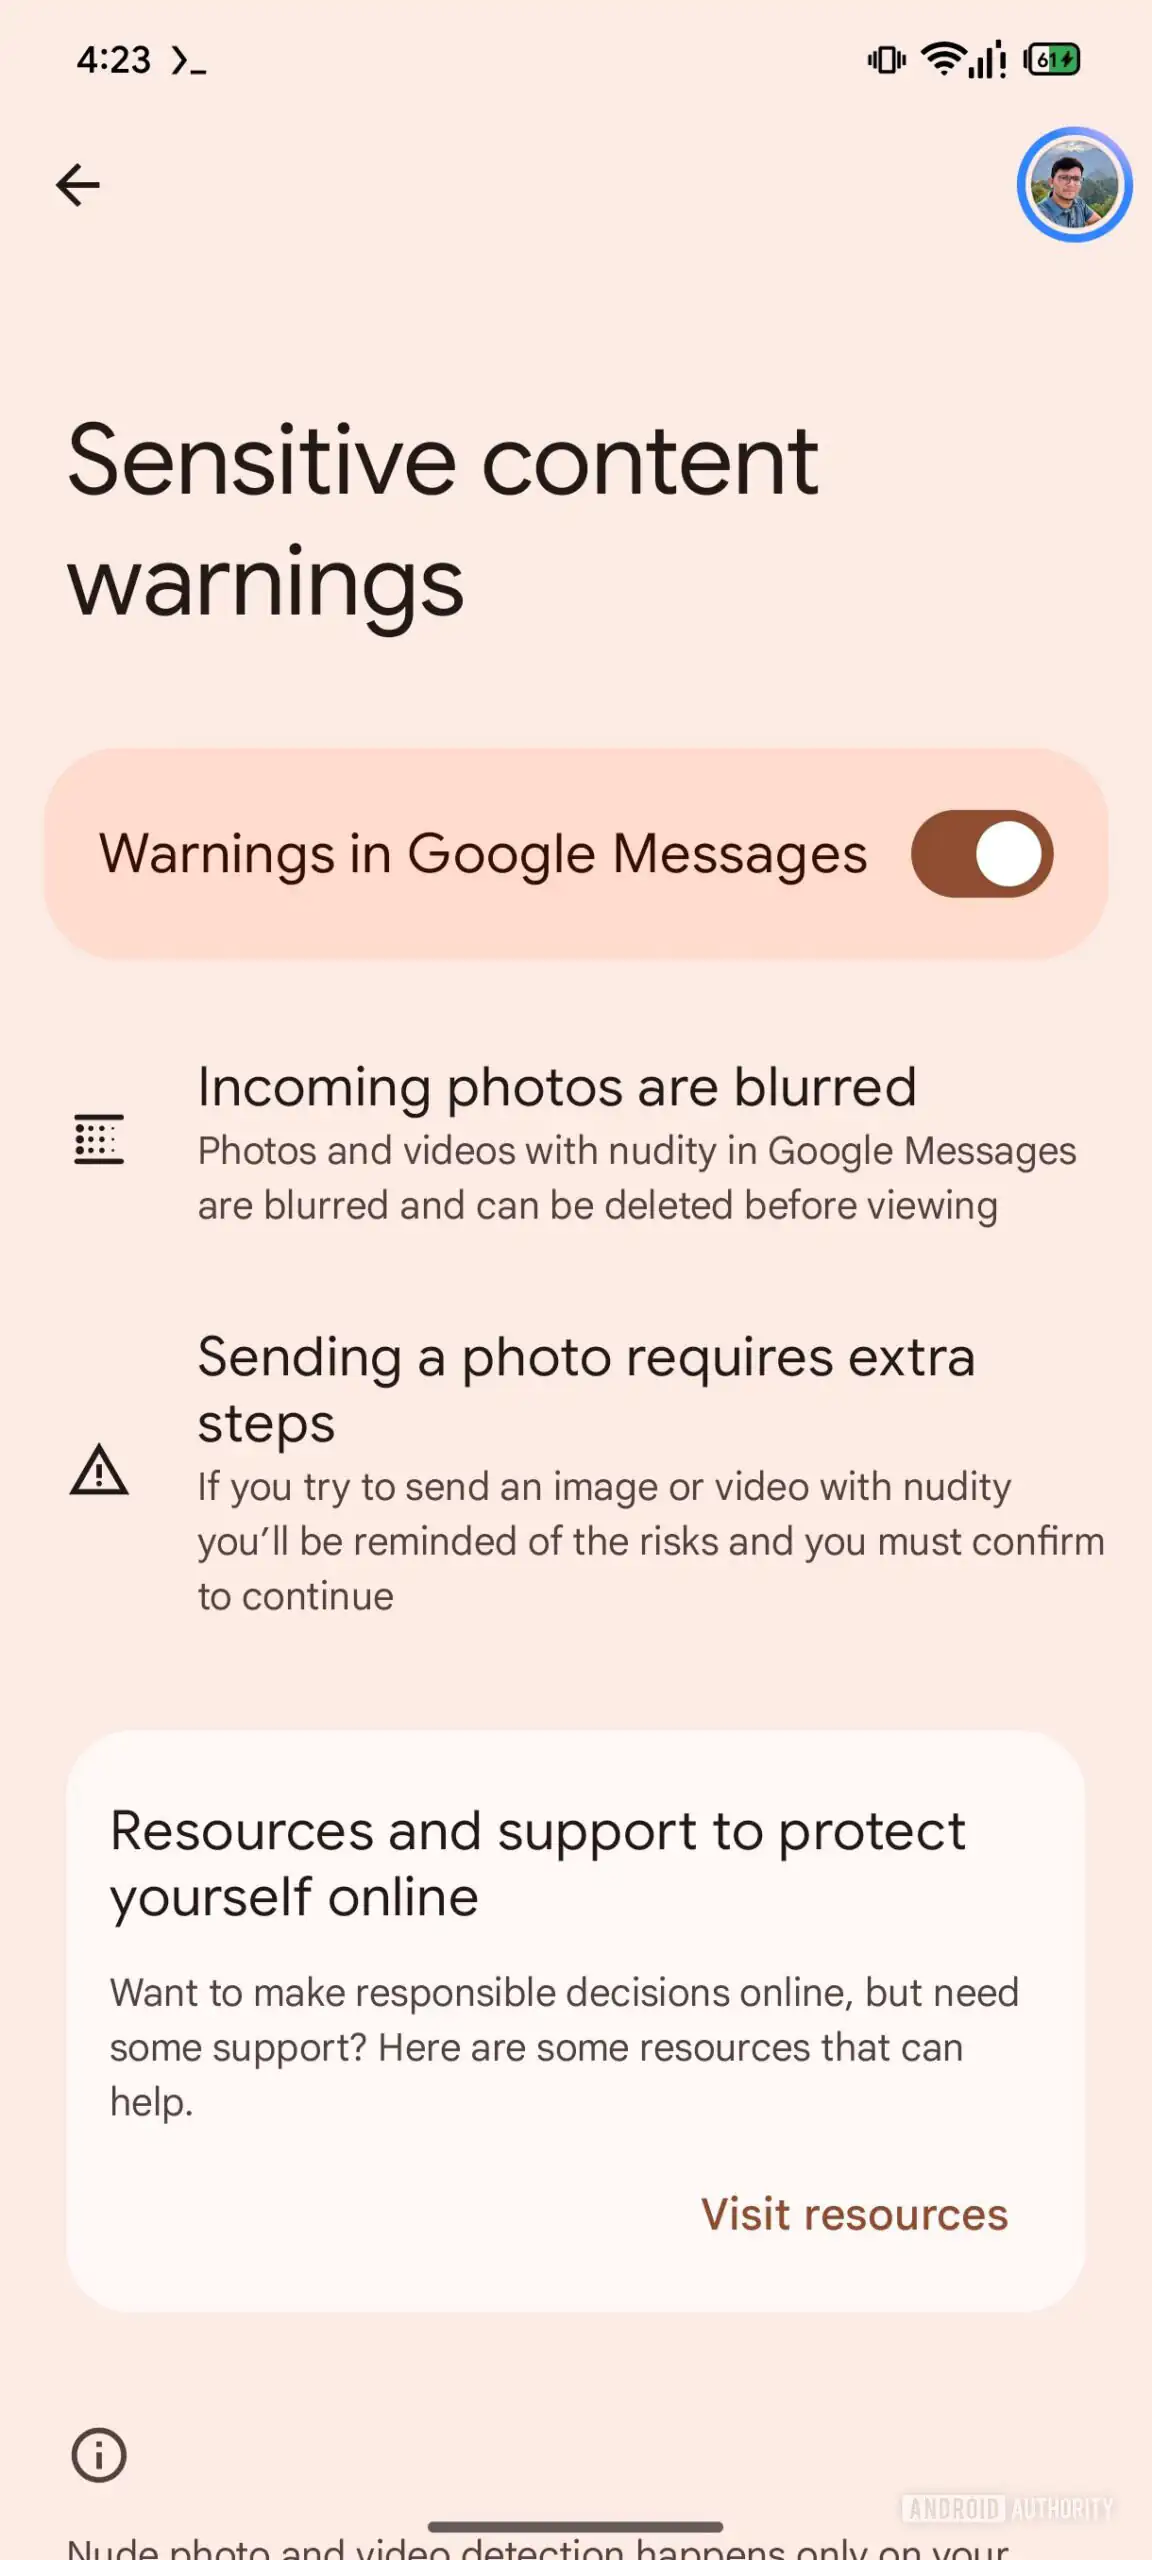
Для анализа контента Google планирует использовать системный сервис Android System SafetyCore, уже знакомый пользователям Google Messages. Там он выявляет, размывает и сопровождает предупреждениями входящие и исходящие материалы с наготой.

Проверка выполняется непосредственно на устройстве. По утверждению Google, изображения и результаты классификации не отправляются на серверы компании. SafetyCore включается только по запросу приложения и не должен бесконтрольно перебирать всю пользовательскую галерею.


После интеграции с Photo Picker сторонние приложения смогут запрашивать проверку выбранного контента перед отправкой. Это позволит разработчикам добавить предупреждения без создания собственной системы распознавания изображений.

Особенно полезной функция может оказаться для защиты несовершеннолетних: приложения потенциально смогут не только показывать уведомление, но и блокировать отправку откровенных материалов с учётом возраста пользователя.

Впрочем, абсолютным цифровым целомудрием Android не накроет. Проверку, вероятно, можно будет обойти, отправив изображение как обычный файл, минуя Photo Picker. Кроме того, окончательное поведение будет зависеть от конкретного приложения.

Пока Google официально не представила функцию, а исследователям не удалось запустить её полностью. Поэтому сроки релиза неизвестны.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru