


ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

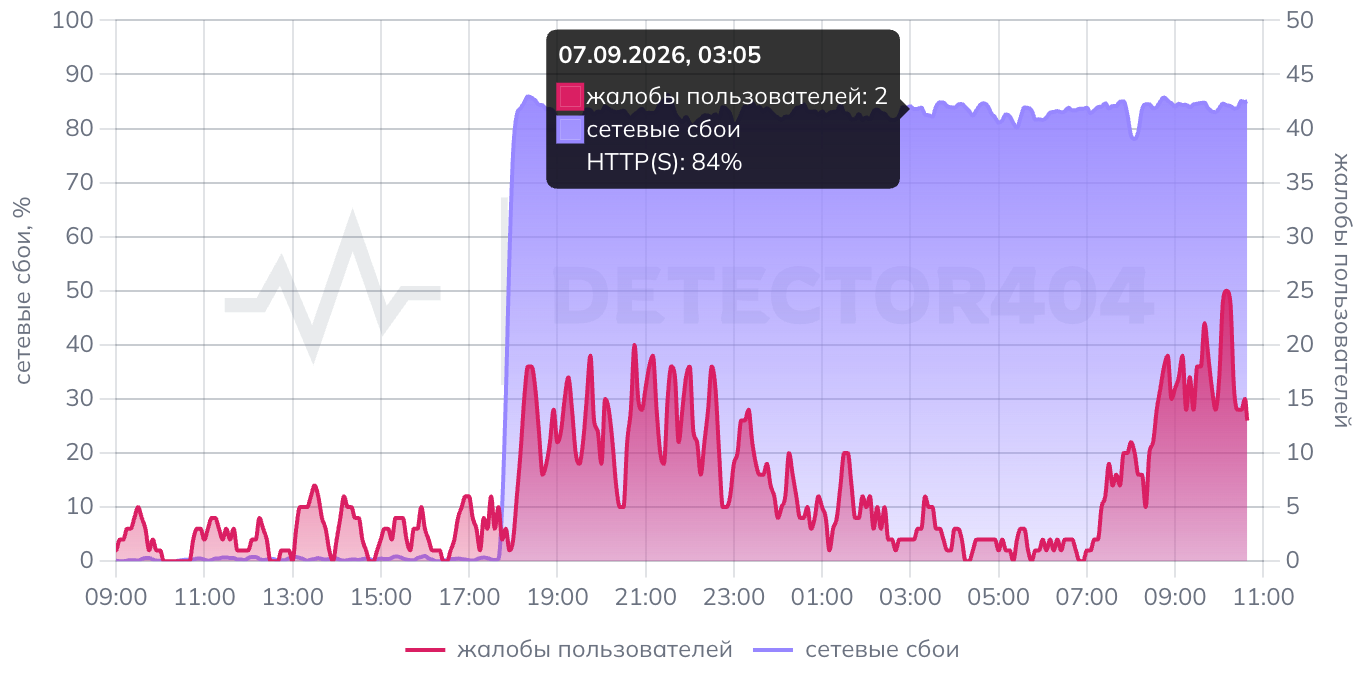
С 6 сентября пользователи из разных регионов России столкнулись с проблемами при открытии ChatGPT. По данным сервиса detector404, сбои затронули сети нескольких провайдеров, а жалобы поступают из десятков городов. Характер неполадки изменился.

Раньше соединение доходило до серверов OpenAI, после чего компания определяла российский IP-адрес и отвечала кодом 403: сервис недоступен в регионе.

Теперь chatgpt.com в ряде сетей не успевает даже поздороваться с OpenAI — подключение обрывается на этапе TLS-рукопожатия.


Из-за фильтрации основного домена перестаёт загружаться не только сайт, но и приложение ChatGPT, использующее тот же адрес. Браузеры могут показывать ошибки PR_CONNECT_RESET_ERROR, ERR_CONNECTION_RESET или ERR_TIMED_OUT. Обычная смена DNS здесь не спасает: имя сайта передаётся в начале TLS-соединения и может быть видно сетевому оборудованию.

При этом официальная страница состояния OpenAI сообщает, что все системы работают штатно и глобального инцидента нет. Роскомнадзор или другие ведомства на момент публикации официально о блокировке ChatGPT не объявляли, поэтому говорить о подтверждённом ограничении со стороны государства пока нельзя.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru