


ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

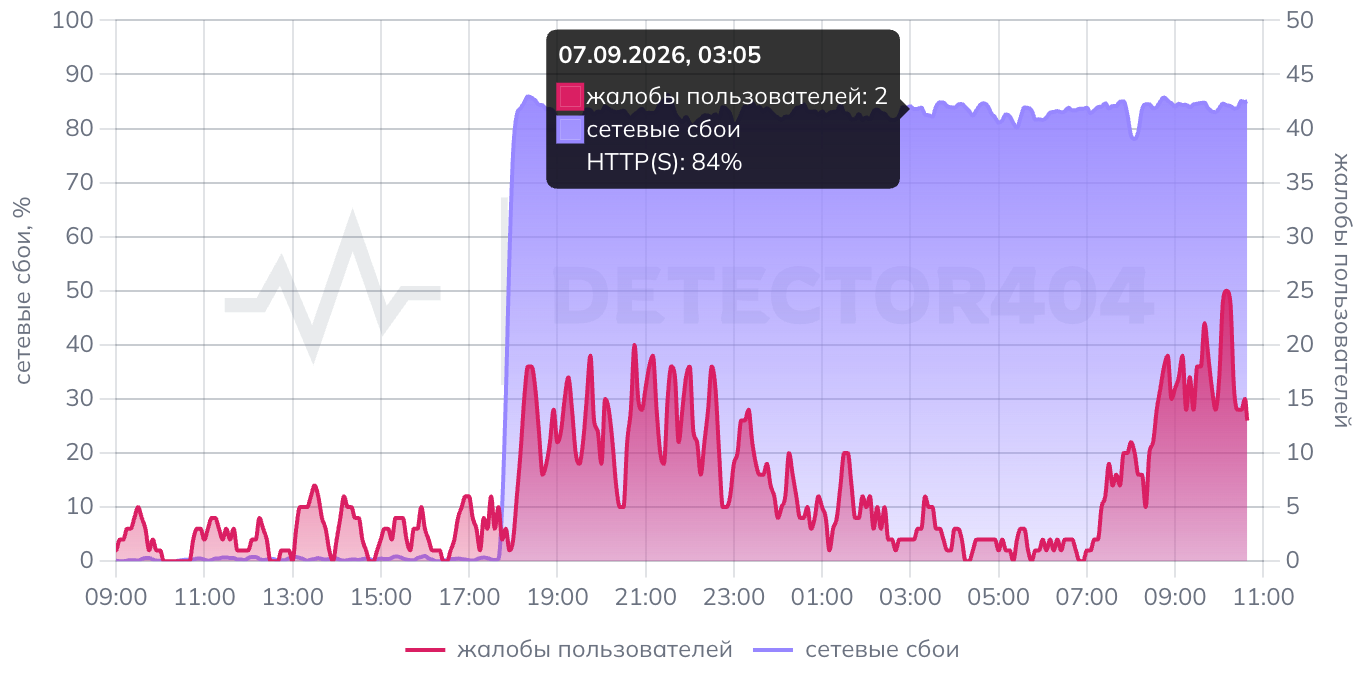
С 6 сентября пользователи из разных регионов России столкнулись с проблемами при открытии ChatGPT. По данным сервиса detector404, сбои затронули сети нескольких провайдеров, а жалобы поступают из десятков городов. Характер неполадки изменился.

Раньше соединение доходило до серверов OpenAI, после чего компания определяла российский IP-адрес и отвечала кодом 403: сервис недоступен в регионе.

Теперь chatgpt.com в ряде сетей не успевает даже поздороваться с OpenAI — подключение обрывается на этапе TLS-рукопожатия.


Из-за фильтрации основного домена перестаёт загружаться не только сайт, но и приложение ChatGPT, использующее тот же адрес. Браузеры могут показывать ошибки PR_CONNECT_RESET_ERROR, ERR_CONNECTION_RESET или ERR_TIMED_OUT. Обычная смена DNS здесь не спасает: имя сайта передаётся в начале TLS-соединения и может быть видно сетевому оборудованию.

При этом официальная страница состояния OpenAI сообщает, что все системы работают штатно и глобального инцидента нет. Роскомнадзор или другие ведомства на момент публикации официально о блокировке ChatGPT не объявляли, поэтому говорить о подтверждённом ограничении со стороны государства пока нельзя.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru