


Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Пользователь из России лишился около 1,9 млн токенов FXRP стоимостью примерно $2,1 млн, перейдя на фишинговый сайт из ответа ChatGPT. Об инциденте сообщил блокчейн-исследователь под псевдонимом VAL.

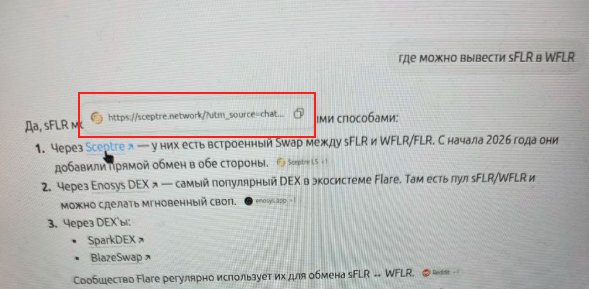
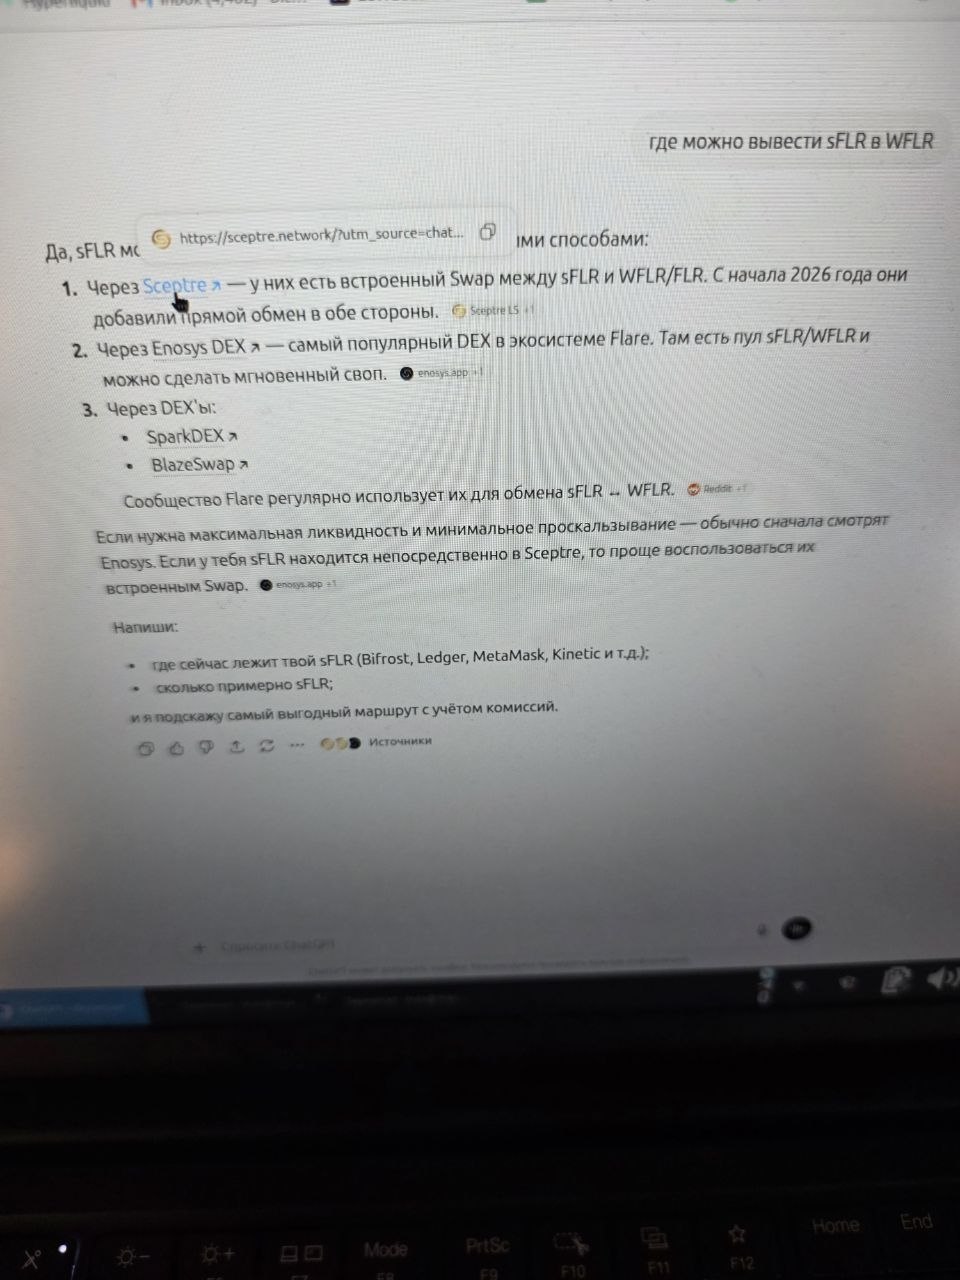
По его версии, 12 июня инвестор Alex спросил у чат-бота, где обменять токены sFLR на WFLR в сети Flare. Среди предложенных вариантов оказалась ссылка на поддельную копию сервиса Sceptre.

Пользователь принял ресурс за настоящий, подключил криптокошелёк и подтвердил unlimited approve — неограниченное разрешение распоряжаться токенами.

Через несколько секунд злоумышленник вызвал функцию transferFrom и вывел около 1,9 млн FXRP. На момент кражи активы составляли примерно 1,3% общего выпуска токена и оценивались в 180 млн рублей.


По данным VAL, связанная мошенническая инфраструктура могла похитить более $2,2 млн. Часть добычи обменяли на DAI и Ethereum, после чего 50 ETH отправили в миксер Tornado Cash для запутывания следов.


Позже исследователь повторил похожие запросы к ChatGPT на разных языках, но получить ту же ссылку больше не смог. Независимого подтверждения того, почему фишинговый адрес оказался в ответе модели, в приведённых данных нет.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru