


Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

В Android 17 QPR2 Beta 4 появился отдельный раздел для журналов Private Compute Core — изолированной среды, в которой работают локальные функции машинного обучения. Пользователи смогут отслеживать исходящие данные, скачивать логи на смартфон и удалять их.

Private Compute Core обслуживает Live Caption, Now Playing, Smart Reply и другие интеллектуальные возможности Android.

Среда отделена от приложений и облачных сервисов, чтобы конфиденциальная информация обрабатывалась непосредственно на устройстве. Раньше пользователю оставалось просто верить, что песочница действительно ведёт себя прилично. Теперь за ней можно будет немного присмотреть.

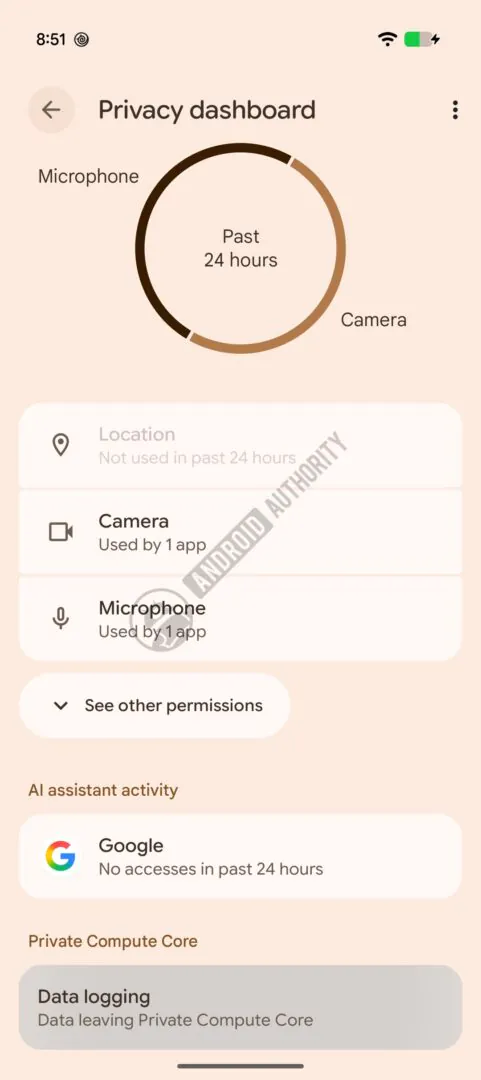
Новое меню «Журналирование данных» расположено в панели конфиденциальности. Сбор информации разрешается полностью отключить или вести в одном из двух режимов.


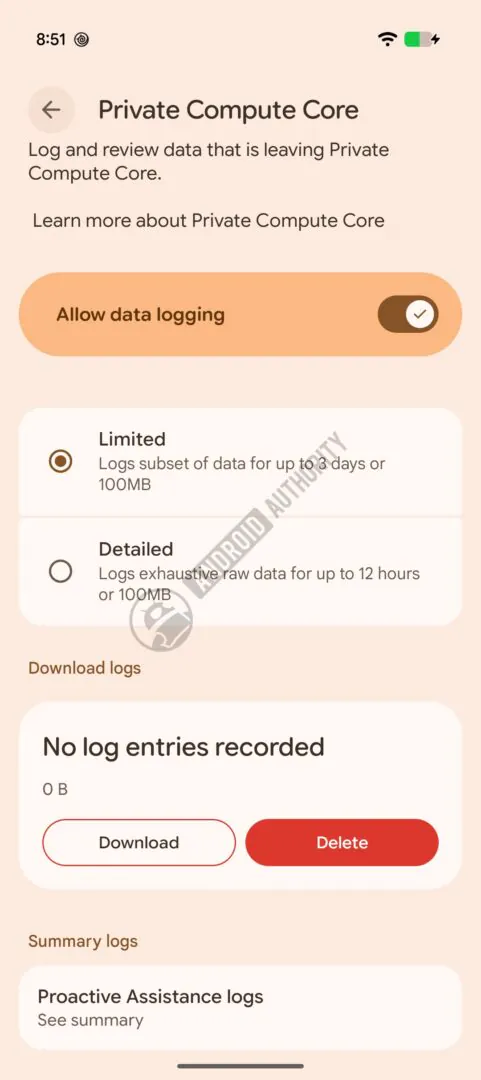
Ограниченный режим сохраняет часть данных в течение трёх дней либо до достижения объёма 100 МБ. Подробный собирает необработанные журналы максимум за 12 часов и с тем же лимитом в 100 МБ. При его включении Android отдельно предупреждает, что в файлах может оказаться персональная информация.

Пользователь сможет загрузить собранные логи в память устройства для самостоятельного изучения или удалить их одной кнопкой. Отдельный раздел покажет краткие сводки по работе конкретных функций, включая Proactive Assistance.

Пока инструмент доступен только участникам тестирования Android 17 QPR2 Beta 4, поэтому его интерфейс и возможности ещё могут измениться до стабильного релиза.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru