


Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

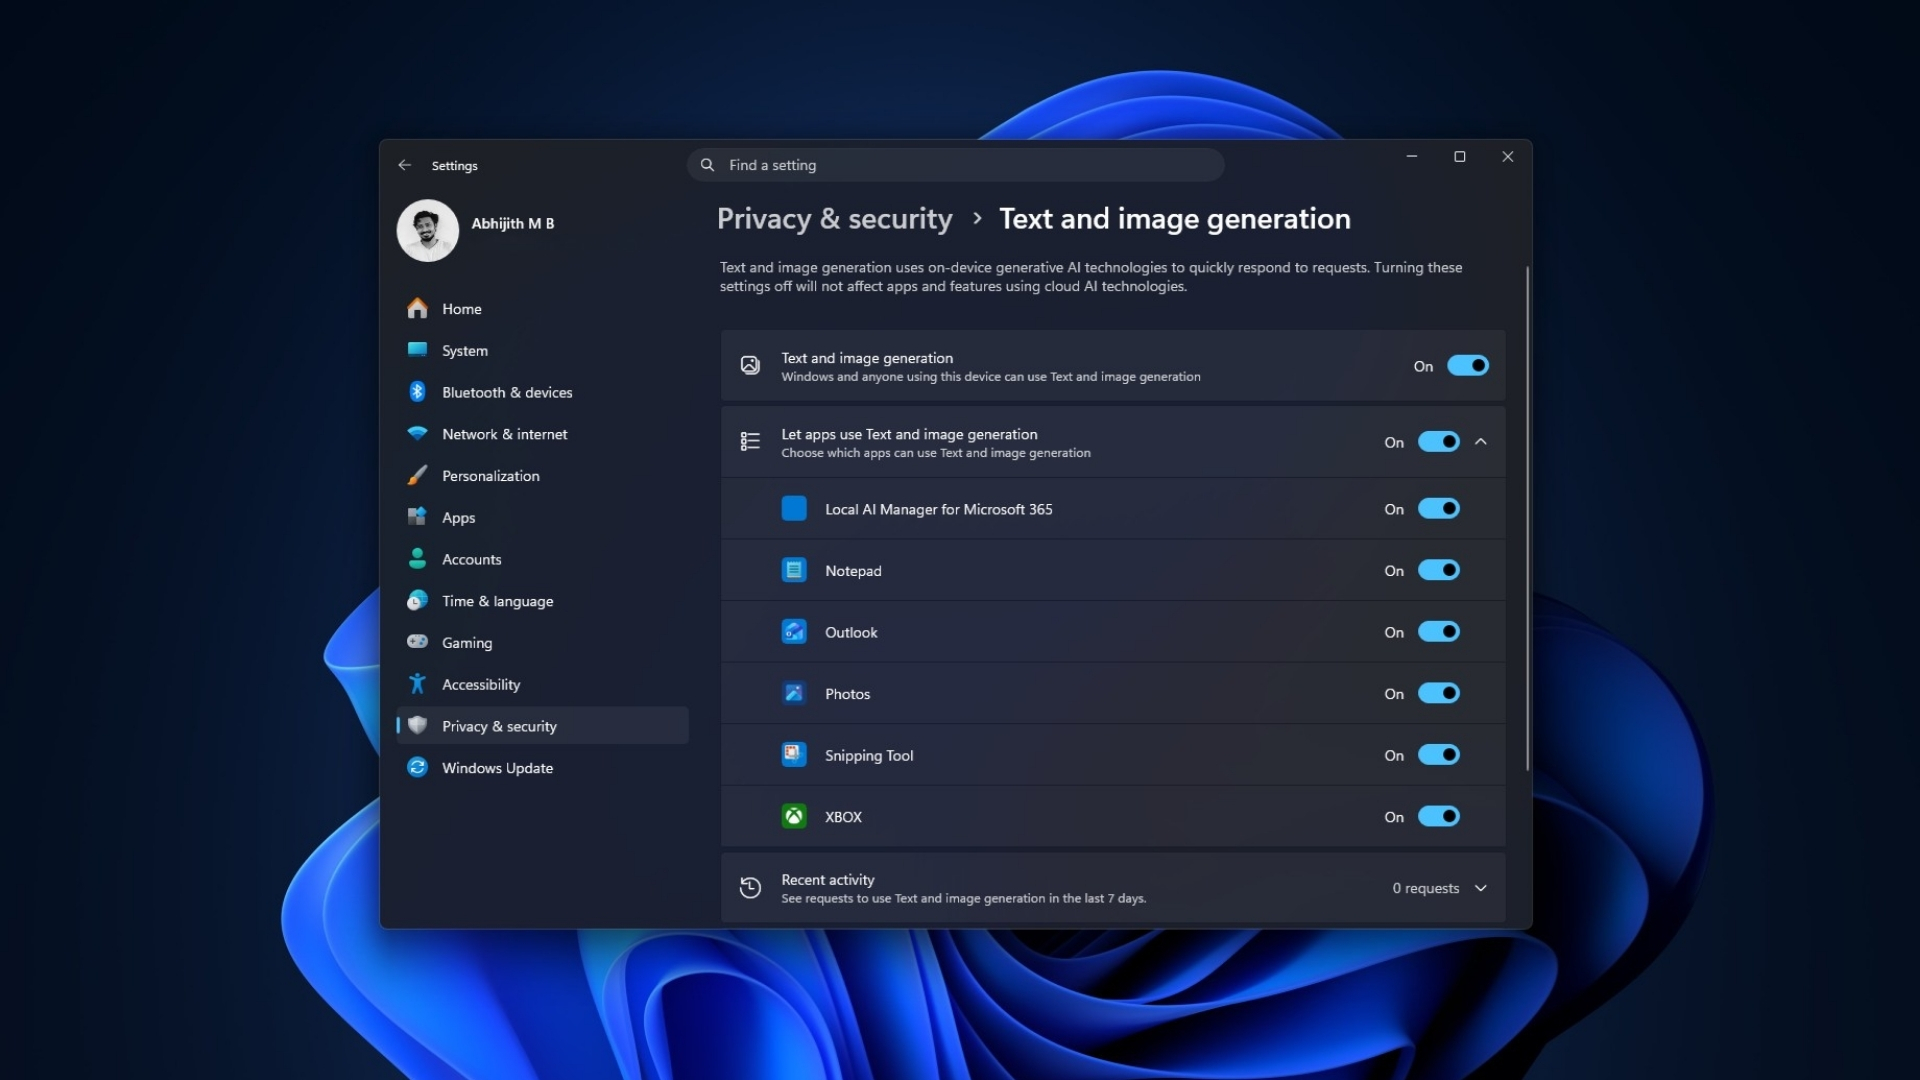
В соцсетях разошёлся скриншот раздела Windows 11 «Генерация текста и изображений». Пользователи увидели там «Блокнот», «Фотографии», Outlook и другие приложения, после чего решили: система тайно запускает ИИ в фоне, забивает оперативную память и портит производительность в играх.

Особенно предприимчивые авторы сразу предложили платные услуги оптимизации Windows.

Правда, доказательство страшной фоновой активности оказалось слегка корявым: на тех же скриншотах в журнале отображается ровно ноль запросов к ИИ.

На самом деле раздел показывает приложения, которым разрешено обращаться к локальным генеративным моделям Windows. Наличие программы в списке не означает, что она прямо сейчас что-либо генерирует. Там же можно посмотреть недавнюю активность и отдельно запретить доступ каждому приложению.

На компьютерах Copilot+ локальные модели преимущественно работают на NPU — специализированном ускорителе с производительностью не менее 40 TOPS. Некоторые возможности также поддерживают видеокарты Nvidia и AMD.


Однако само включение переключателя не запускает модель и не начинает внезапно пожирать RAM. Тест Windows Latest на компьютере без NPU не показал изменений в потреблении памяти.

Microsoft всё же сама помогла панике разгореться. Настройка включена по умолчанию, название звучит так, будто Windows круглосуточно сочиняет тексты, а важный журнал активности свёрнут внизу страницы. При желании функцию можно отключить в разделе «Параметры» → «Конфиденциальность и безопасность» → «Генерация текста и изображений».

В итоге доказательств, что скрытый ИИ крадёт FPS, нет. Зато нашлись продавцы оптимизации, готовые за деньги отключить ноль запросов и торжественно вернуть компьютеру ничего не потерянную производительность.

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru