


Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

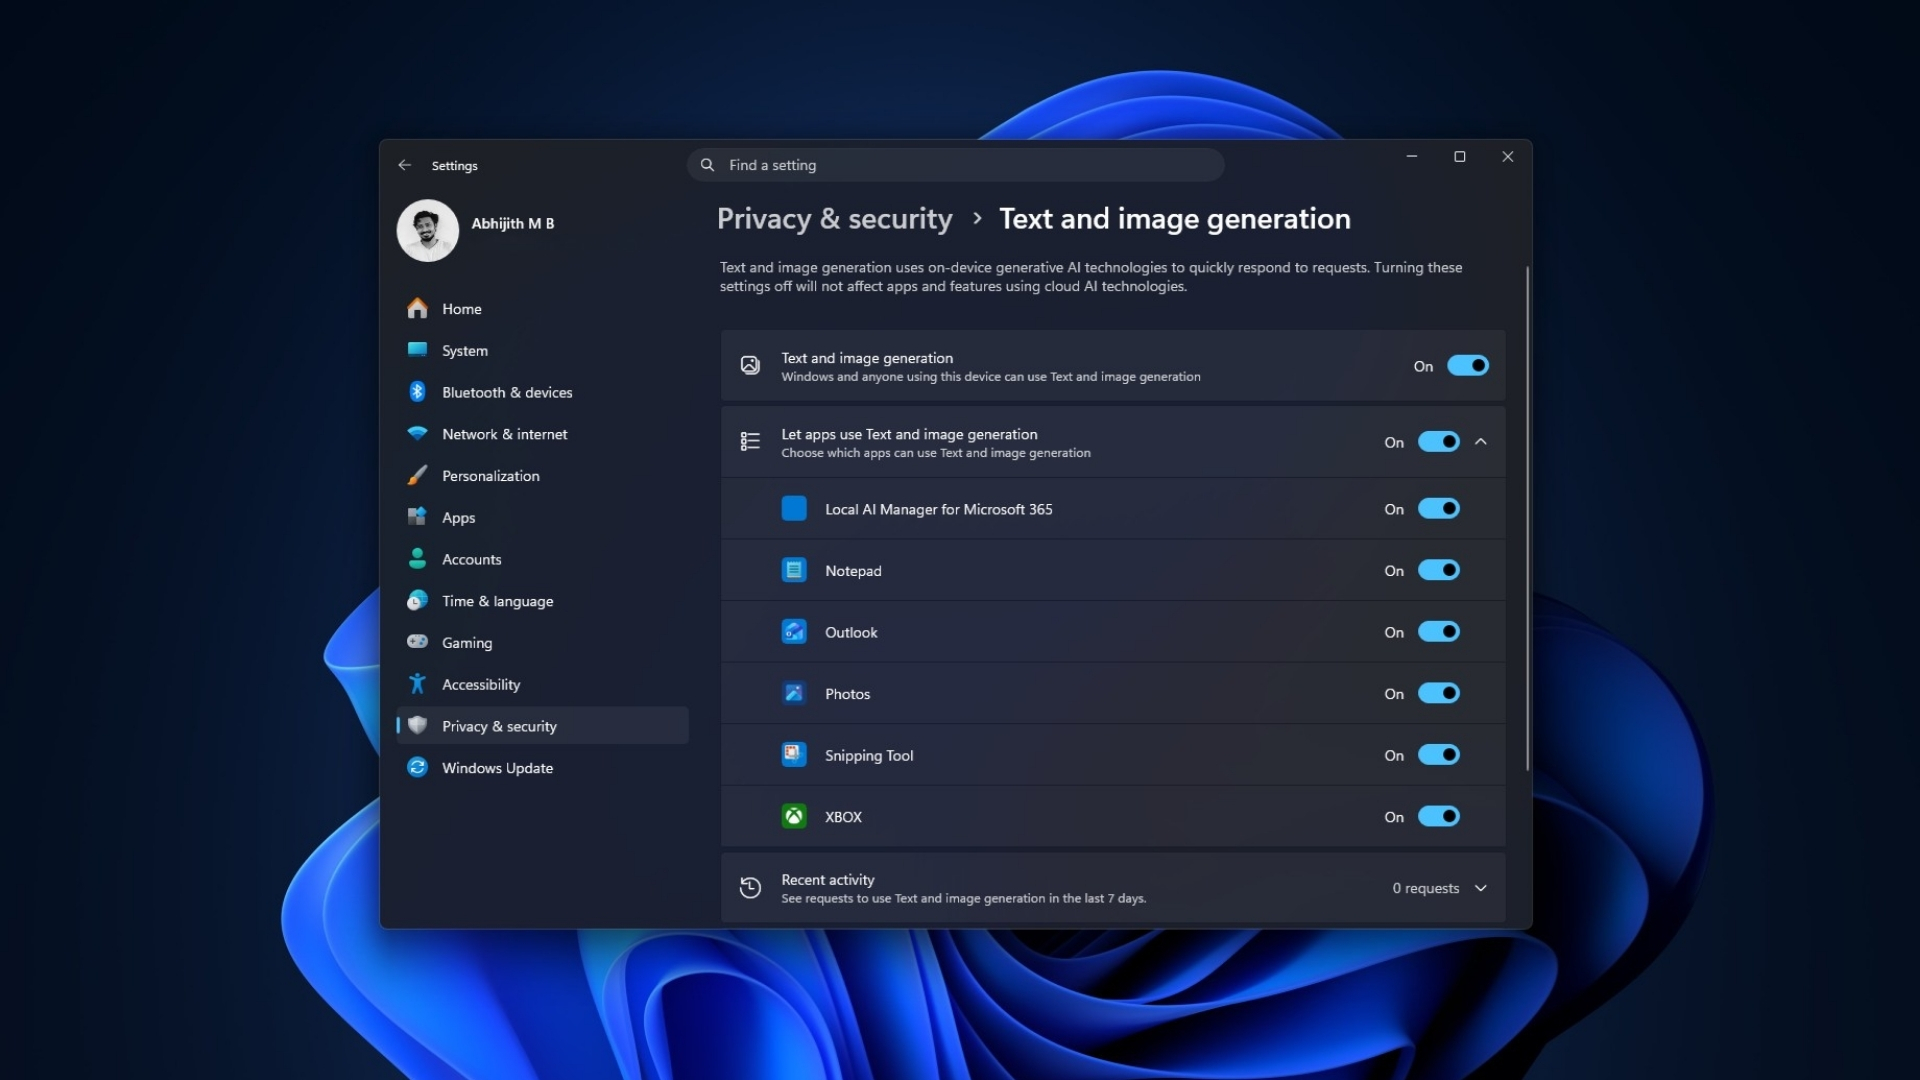
В соцсетях разошёлся скриншот раздела Windows 11 «Генерация текста и изображений». Пользователи увидели там «Блокнот», «Фотографии», Outlook и другие приложения, после чего решили: система тайно запускает ИИ в фоне, забивает оперативную память и портит производительность в играх.

Особенно предприимчивые авторы сразу предложили платные услуги оптимизации Windows.

Правда, доказательство страшной фоновой активности оказалось слегка корявым: на тех же скриншотах в журнале отображается ровно ноль запросов к ИИ.

На самом деле раздел показывает приложения, которым разрешено обращаться к локальным генеративным моделям Windows. Наличие программы в списке не означает, что она прямо сейчас что-либо генерирует. Там же можно посмотреть недавнюю активность и отдельно запретить доступ каждому приложению.

На компьютерах Copilot+ локальные модели преимущественно работают на NPU — специализированном ускорителе с производительностью не менее 40 TOPS. Некоторые возможности также поддерживают видеокарты Nvidia и AMD.


Однако само включение переключателя не запускает модель и не начинает внезапно пожирать RAM. Тест Windows Latest на компьютере без NPU не показал изменений в потреблении памяти.

Microsoft всё же сама помогла панике разгореться. Настройка включена по умолчанию, название звучит так, будто Windows круглосуточно сочиняет тексты, а важный журнал активности свёрнут внизу страницы. При желании функцию можно отключить в разделе «Параметры» → «Конфиденциальность и безопасность» → «Генерация текста и изображений».

В итоге доказательств, что скрытый ИИ крадёт FPS, нет. Зато нашлись продавцы оптимизации, готовые за деньги отключить ноль запросов и торжественно вернуть компьютеру ничего не потерянную производительность.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru