


Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

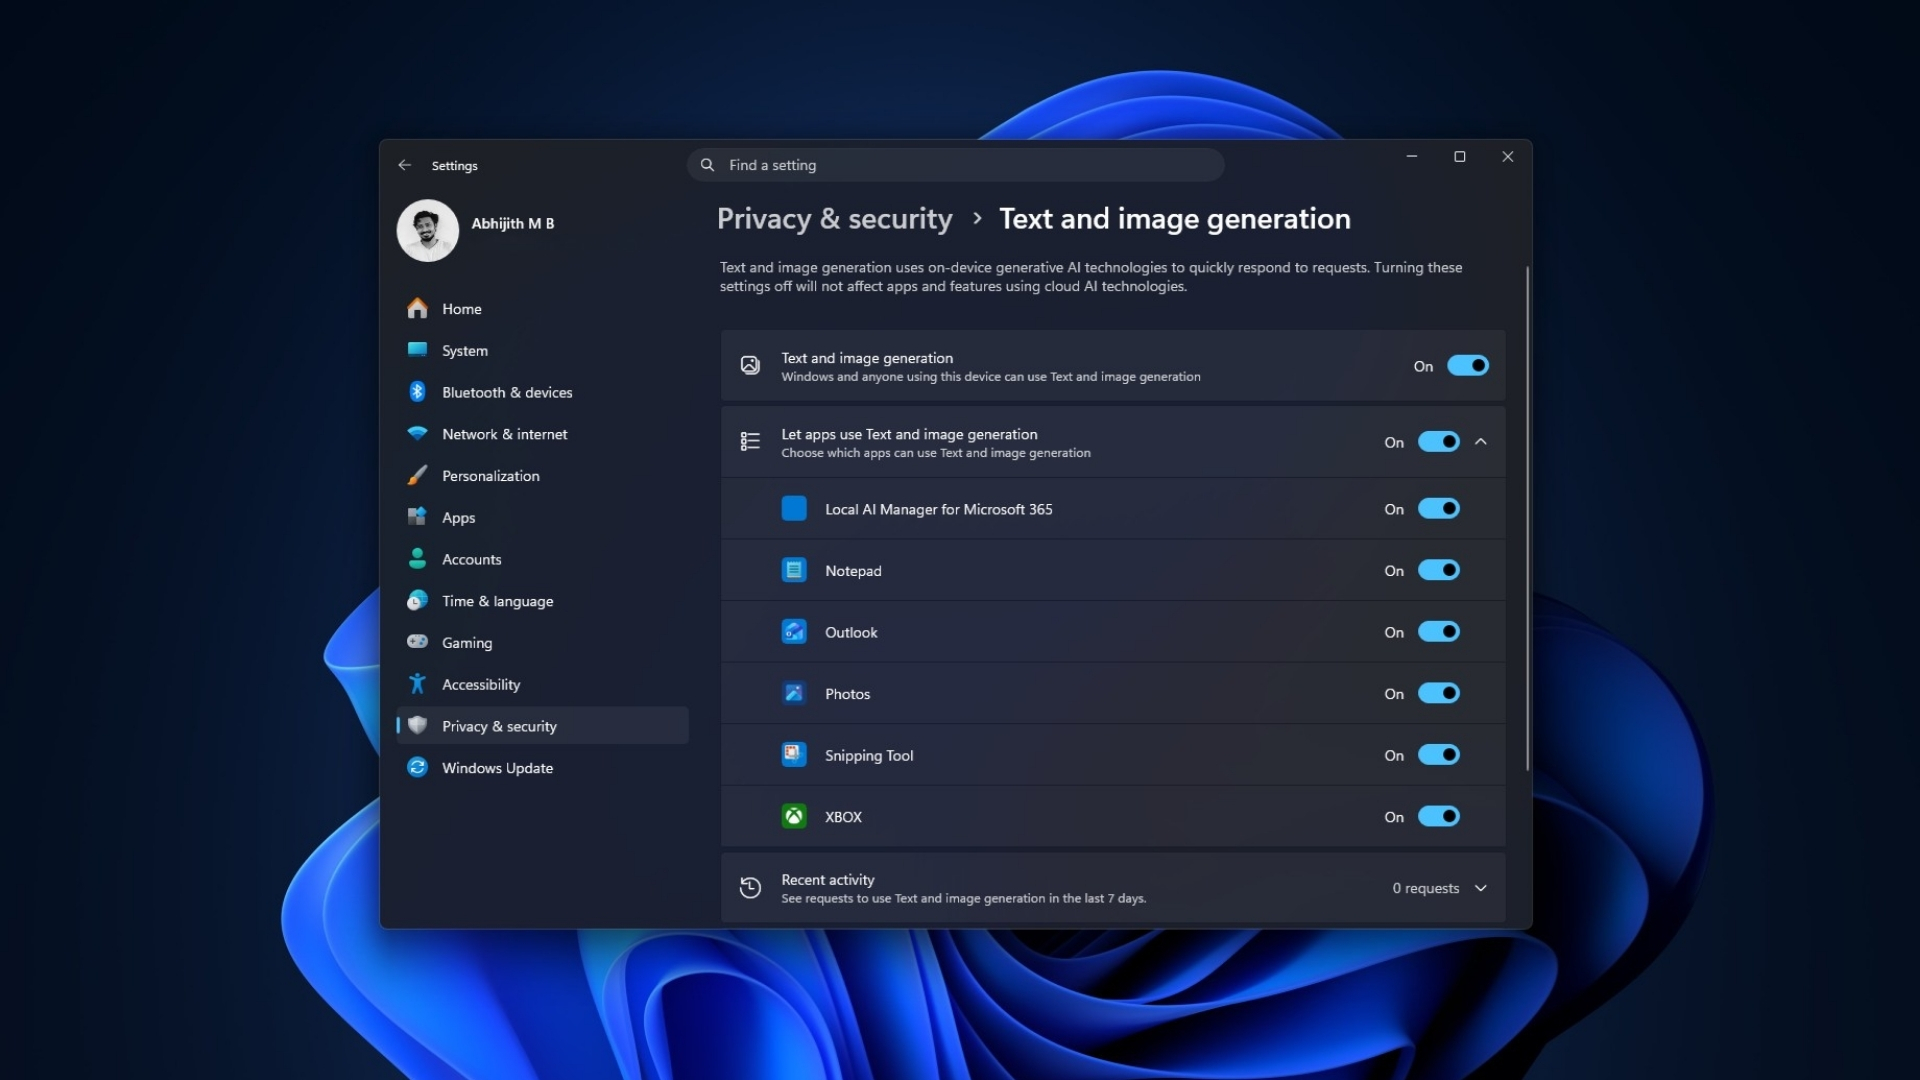
В соцсетях разошёлся скриншот раздела Windows 11 «Генерация текста и изображений». Пользователи увидели там «Блокнот», «Фотографии», Outlook и другие приложения, после чего решили: система тайно запускает ИИ в фоне, забивает оперативную память и портит производительность в играх.

Особенно предприимчивые авторы сразу предложили платные услуги оптимизации Windows.

Правда, доказательство страшной фоновой активности оказалось слегка корявым: на тех же скриншотах в журнале отображается ровно ноль запросов к ИИ.

На самом деле раздел показывает приложения, которым разрешено обращаться к локальным генеративным моделям Windows. Наличие программы в списке не означает, что она прямо сейчас что-либо генерирует. Там же можно посмотреть недавнюю активность и отдельно запретить доступ каждому приложению.

На компьютерах Copilot+ локальные модели преимущественно работают на NPU — специализированном ускорителе с производительностью не менее 40 TOPS. Некоторые возможности также поддерживают видеокарты Nvidia и AMD.


Однако само включение переключателя не запускает модель и не начинает внезапно пожирать RAM. Тест Windows Latest на компьютере без NPU не показал изменений в потреблении памяти.

Microsoft всё же сама помогла панике разгореться. Настройка включена по умолчанию, название звучит так, будто Windows круглосуточно сочиняет тексты, а важный журнал активности свёрнут внизу страницы. При желании функцию можно отключить в разделе «Параметры» → «Конфиденциальность и безопасность» → «Генерация текста и изображений».

В итоге доказательств, что скрытый ИИ крадёт FPS, нет. Зато нашлись продавцы оптимизации, готовые за деньги отключить ноль запросов и торжественно вернуть компьютеру ничего не потерянную производительность.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru