


Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

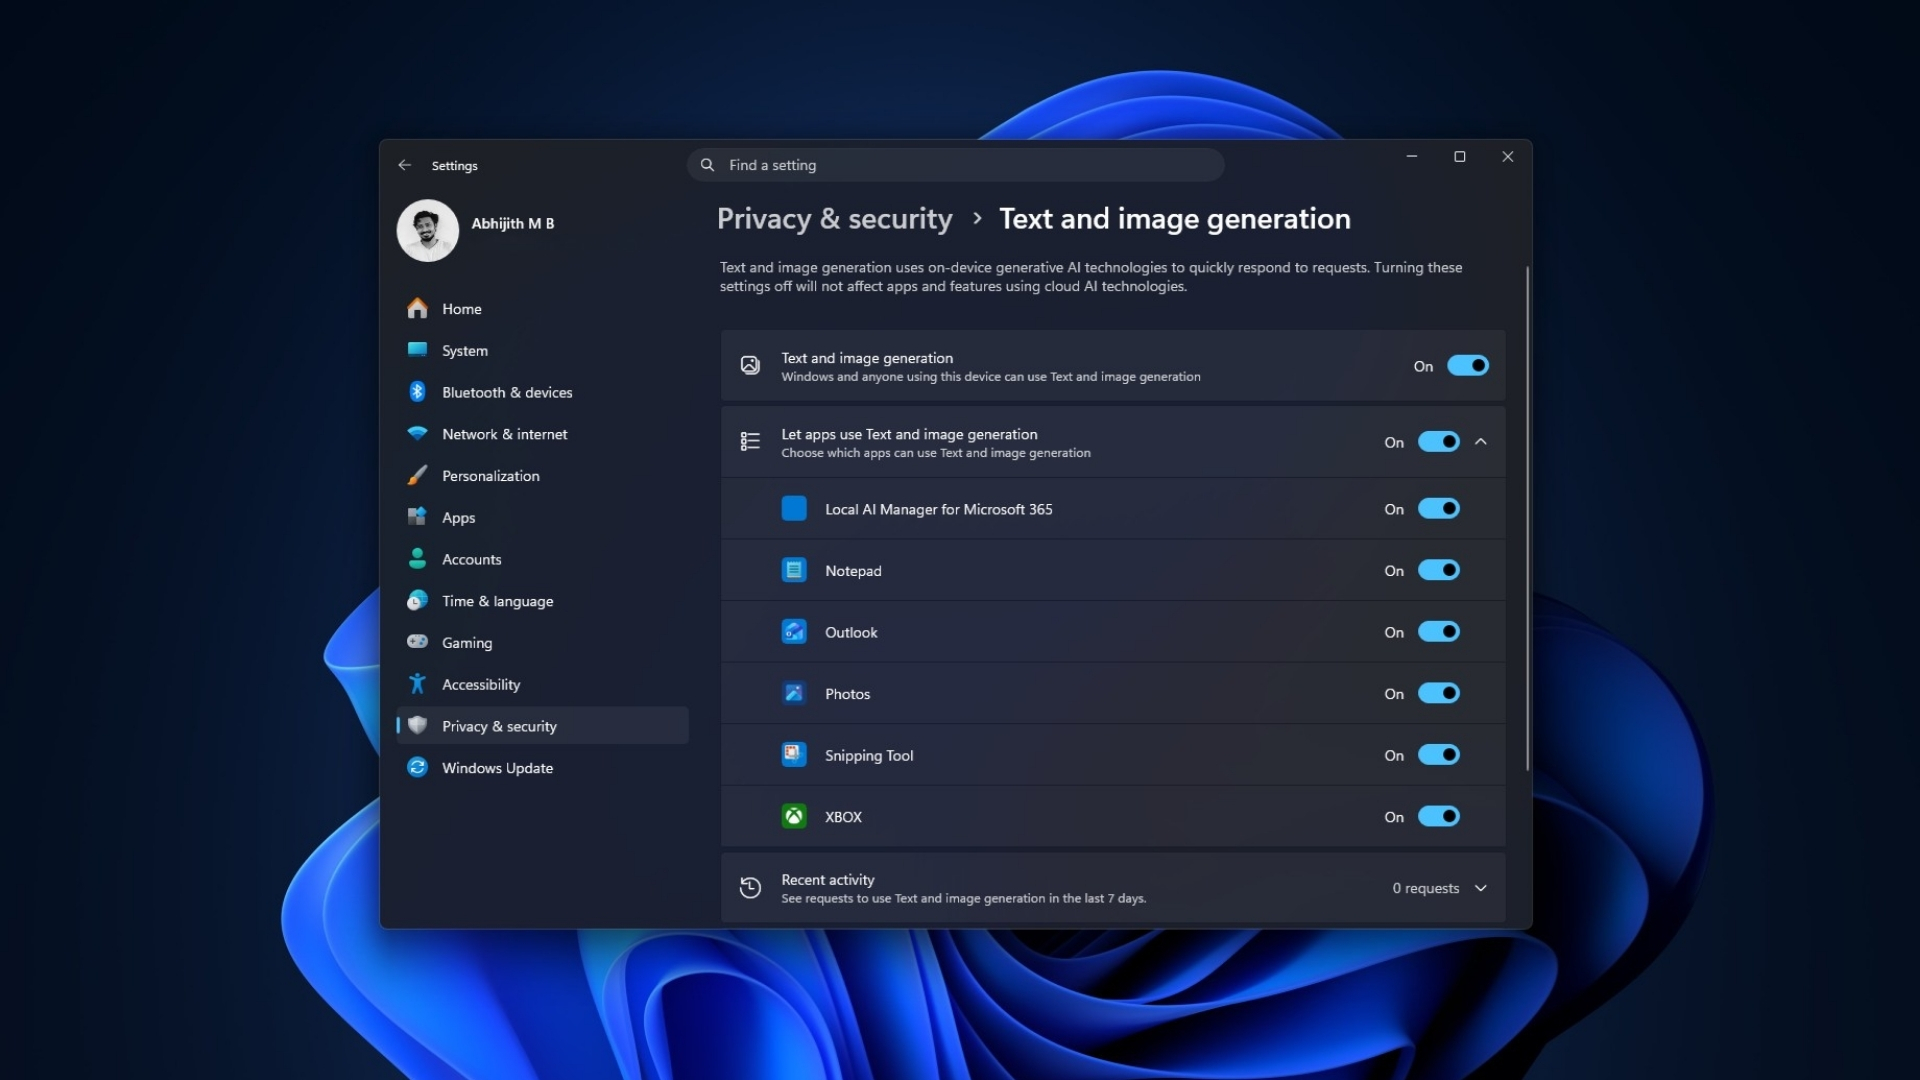
В соцсетях разошёлся скриншот раздела Windows 11 «Генерация текста и изображений». Пользователи увидели там «Блокнот», «Фотографии», Outlook и другие приложения, после чего решили: система тайно запускает ИИ в фоне, забивает оперативную память и портит производительность в играх.

Особенно предприимчивые авторы сразу предложили платные услуги оптимизации Windows.

Правда, доказательство страшной фоновой активности оказалось слегка корявым: на тех же скриншотах в журнале отображается ровно ноль запросов к ИИ.

На самом деле раздел показывает приложения, которым разрешено обращаться к локальным генеративным моделям Windows. Наличие программы в списке не означает, что она прямо сейчас что-либо генерирует. Там же можно посмотреть недавнюю активность и отдельно запретить доступ каждому приложению.

На компьютерах Copilot+ локальные модели преимущественно работают на NPU — специализированном ускорителе с производительностью не менее 40 TOPS. Некоторые возможности также поддерживают видеокарты Nvidia и AMD.


Однако само включение переключателя не запускает модель и не начинает внезапно пожирать RAM. Тест Windows Latest на компьютере без NPU не показал изменений в потреблении памяти.

Microsoft всё же сама помогла панике разгореться. Настройка включена по умолчанию, название звучит так, будто Windows круглосуточно сочиняет тексты, а важный журнал активности свёрнут внизу страницы. При желании функцию можно отключить в разделе «Параметры» → «Конфиденциальность и безопасность» → «Генерация текста и изображений».

В итоге доказательств, что скрытый ИИ крадёт FPS, нет. Зато нашлись продавцы оптимизации, готовые за деньги отключить ноль запросов и торжественно вернуть компьютеру ничего не потерянную производительность.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru