


Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Компания «Эфшесть/F6» сообщила о блокировке теневого сервиса nulltrace, который позволял анонимно регистрировать домены в российских зонах без подтверждения личности. Через площадку, по данным специалистов, создавали сайты для фишинга, мошенничества и других киберпреступлений.

Расследование началось с фишингового ресурса в зоне .su, атаковавшего клиентов иностранного банка.

После его блокировки аналитики обнаружили, что связанный адрес электронной почты использовался для регистрации целой сети поддельных банковских сайтов.

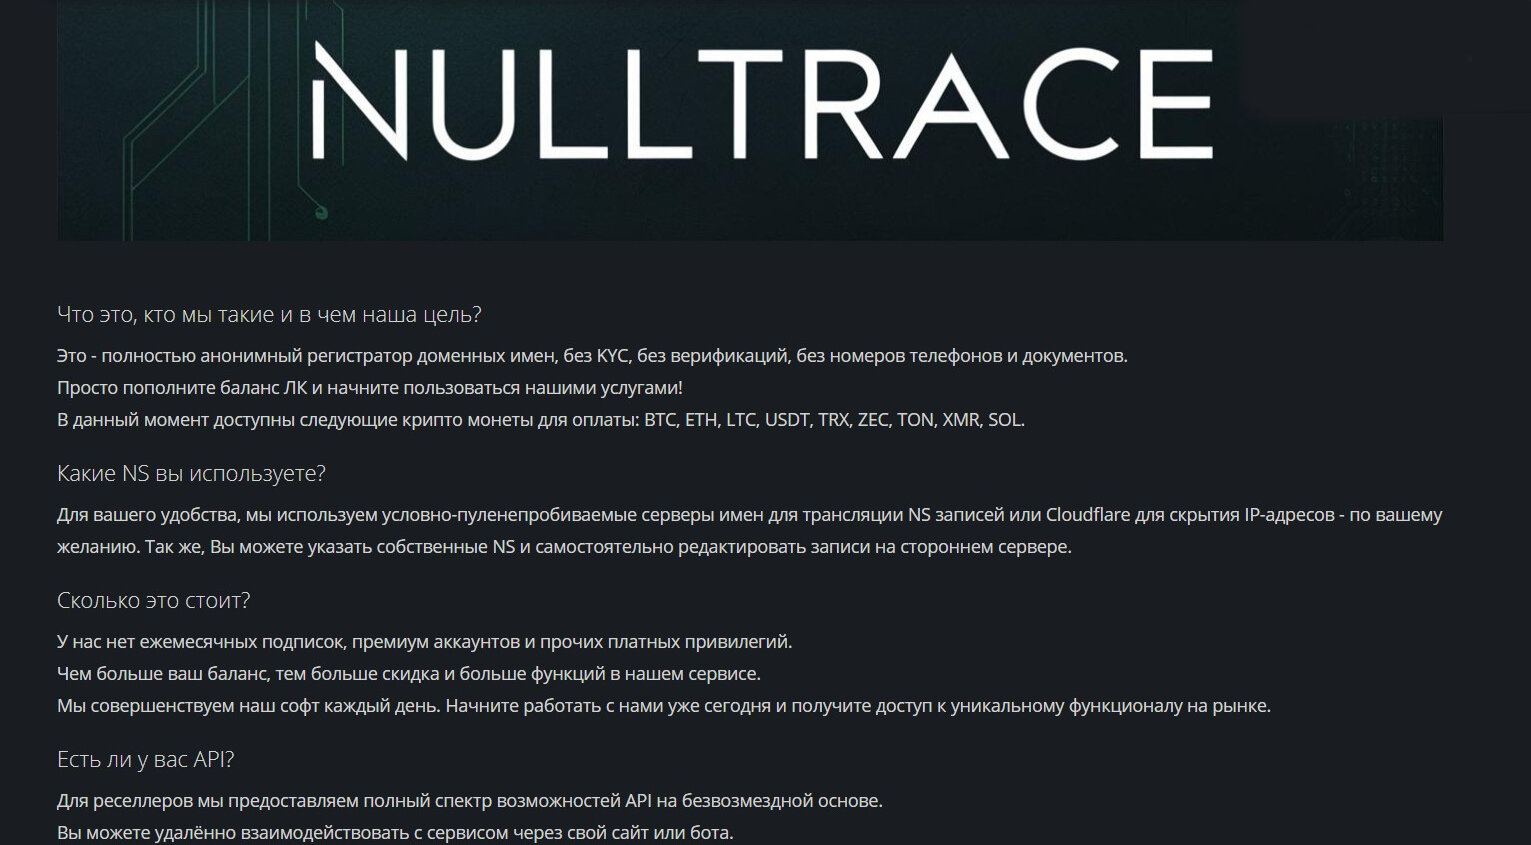
След привёл на закрытый форум и сайт nulltrace[.]su. Там клиентам предлагали получить домен без электронной почты, номера телефона и проверки личности, а расплатиться — криптовалютой. Удобный сервис: никаких документов, никаких вопросов.


25 февраля CERT F6 передал сведения о домене регистратору для проверки. Владелец nulltrace не смог подтвердить регистрационные данные, и 5 марта домен окончательно разделегировали. Вместе с витриной стали недоступны сайты клиентов, зарегистрированные через сервис в зонах .ru и .su.

Хозяин площадки после блокировки переехал в доменную зону .ws, сменил провайдера и продолжил работу. Однако регистрацию адресов в российских зонах из списка услуг убрал, оставив только .com и .info.

По данным F6, в 2025 году на зону .ru приходилось 42,3% фишинговых и 11,4% мошеннических доменов, нацеленных на россиян. Годом ранее доля фишинговых ресурсов достигала 72,9%. Снижение аналитики связывают с ускорением блокировок со стороны регуляторов и CERT.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru