


Российские провайдеры начали глушить защищённые DNS Google и Cloudflare

Российские провайдеры начали глушить защищённые DNS Google и Cloudflare

Российские провайдеры начали глушить защищённые DNS Google и Cloudflare

Пользователи сразу нескольких российских операторов пожаловались на проблемы с защищёнными DNS-сервисами Google и Cloudflare. Под ударом оказались протоколы DNS over HTTPS (DoH) и DNS over TLS (DoT), которые шифруют DNS-запросы и не позволяют провайдеру запросто подсматривать, к какому домену обращается пользователь.

По данным телеграм-канала bypassblock, сбои затронули абонентов «Ростелекома», «Дом.ру», «Таттелекома» и петербургского SkyNet.

Судя по результатам измерений, фильтрация работает хитрее обычного: TCP-соединение устанавливается, но защищённый туннель разваливается уже на следующем этапе.

При подключении к Cloudflare по адресам 1.1.1.1 и 1.0.0.1 через порт 853 TCP-рукопожатие проходит успешно, после чего соединение принудительно сбрасывается с ошибкой ECONNRESET — ещё до завершения TLS-аутентификации.


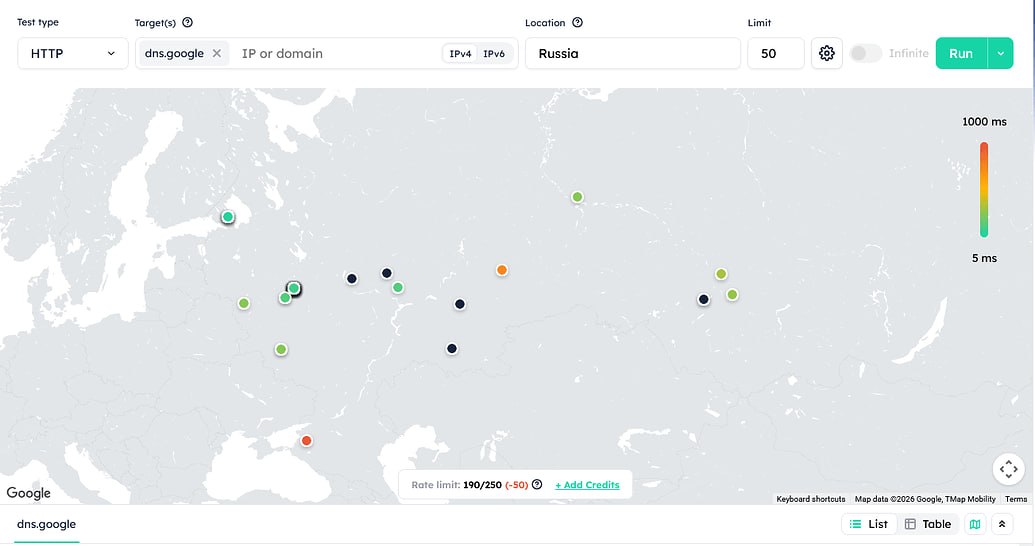
С Google Public DNS картина другая. Соединение с dns.google, 8.8.8.8 и 8.8.4.4 через порт 443 устанавливается, но после отправки TLS ClientHello ответы прекращаются.

Сессия либо висит до тайм-аута, либо завершается ошибкой unexpected eof while reading. Такое поведение может указывать на вмешательство промежуточного оборудования и фильтрацию по сигнатуре.

Симптомы различаются в зависимости от оператора и региона: у одних пользователей не работает только DoT, у других — DoH, а некоторым достался полный комплект. Техподдержка «Таттелекома» якобы прямо рекомендовала одному из абонентов отключить оба протокола для восстановления доступа.

Официального подтверждения централизованной блокировки пока нет. Однако совпадение сбоев у нескольких провайдеров и одновременные проблемы у Google и Cloudflare выглядят слишком сильно для обычной случайности.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru