


Российские провайдеры начали глушить защищённые DNS Google и Cloudflare

Российские провайдеры начали глушить защищённые DNS Google и Cloudflare

Российские провайдеры начали глушить защищённые DNS Google и Cloudflare

Пользователи сразу нескольких российских операторов пожаловались на проблемы с защищёнными DNS-сервисами Google и Cloudflare. Под ударом оказались протоколы DNS over HTTPS (DoH) и DNS over TLS (DoT), которые шифруют DNS-запросы и не позволяют провайдеру запросто подсматривать, к какому домену обращается пользователь.

По данным телеграм-канала bypassblock, сбои затронули абонентов «Ростелекома», «Дом.ру», «Таттелекома» и петербургского SkyNet.

Судя по результатам измерений, фильтрация работает хитрее обычного: TCP-соединение устанавливается, но защищённый туннель разваливается уже на следующем этапе.

При подключении к Cloudflare по адресам 1.1.1.1 и 1.0.0.1 через порт 853 TCP-рукопожатие проходит успешно, после чего соединение принудительно сбрасывается с ошибкой ECONNRESET — ещё до завершения TLS-аутентификации.


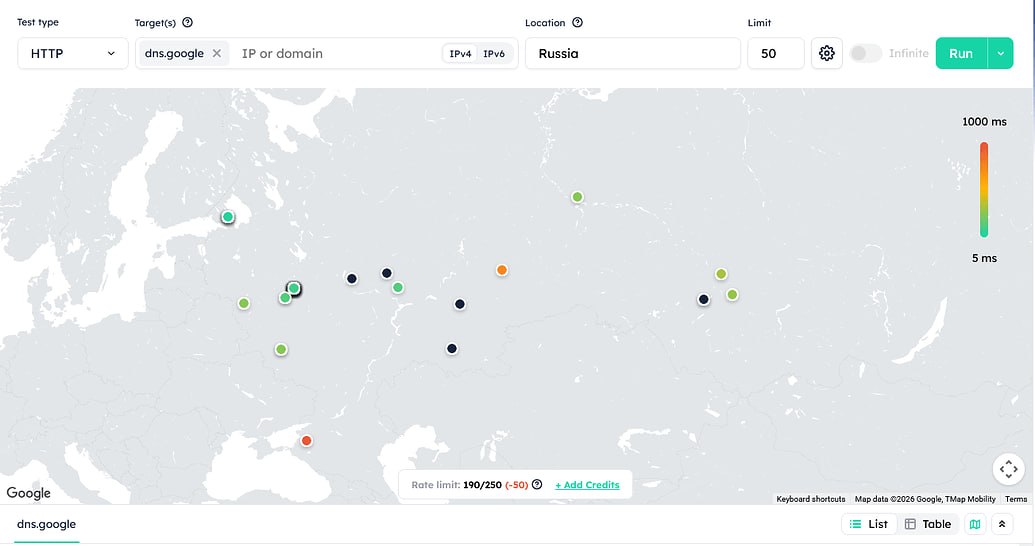
С Google Public DNS картина другая. Соединение с dns.google, 8.8.8.8 и 8.8.4.4 через порт 443 устанавливается, но после отправки TLS ClientHello ответы прекращаются.

Сессия либо висит до тайм-аута, либо завершается ошибкой unexpected eof while reading. Такое поведение может указывать на вмешательство промежуточного оборудования и фильтрацию по сигнатуре.

Симптомы различаются в зависимости от оператора и региона: у одних пользователей не работает только DoT, у других — DoH, а некоторым достался полный комплект. Техподдержка «Таттелекома» якобы прямо рекомендовала одному из абонентов отключить оба протокола для восстановления доступа.

Официального подтверждения централизованной блокировки пока нет. Однако совпадение сбоев у нескольких провайдеров и одновременные проблемы у Google и Cloudflare выглядят слишком сильно для обычной случайности.

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru