


Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

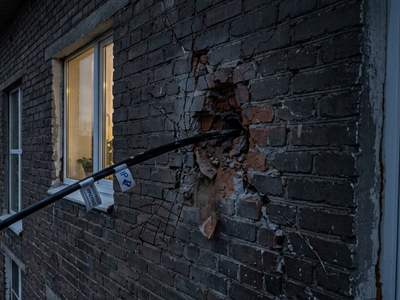
Интернет-провайдеров хотят штрафовать за повреждение имущества многоквартирных домов, провисшие кабели, отсутствие маркировки и самовольное подключение оборудования к электросети. Размер санкций может достигать 500 тыс. рублей, столько же теперь грозит управляющим компаниям за недопуск операторов.

С инициативой в ФАС обратился комитет Торгово-промышленной палаты по предпринимательству в сфере ЖКХ. Ведомство подтвердило получение обращения и рассмотрит его в установленном порядке.

С 6 августа 2026 года управляющие организации могут получить штраф от 100 тыс. до 500 тыс. рублей, если мешают провайдеру провести сеть в дом. Для должностных лиц наказание составляет от 10 тыс. до 40 тыс. рублей.

Комитет ТПП считает, что правила получились односторонними: УК уже наказывают за закрытую дверь, а оператору за оставленный после монтажа кабельный хаос отдельная административная санкция не грозит.

По данным комитета, 88% судебных споров между сторонами инициируют управляющие организации, причём в 85% случаев суд удовлетворяет их требования. Среди типичных претензий можно встретить провисающие и неподписанные кабели, повреждение общего имущества и подключение к электричеству без разрешения.

Операторы идею встретили без энтузиазма. В МТС заявили, что обвинения в массовых нарушениях не подтверждены статистикой. В «Мегафоне» напомнили, что УК до сих пор ограничивают доступ к домовой инфраструктуре, а в «Ростелекоме» указали: проекты сетей уже согласовываются и должны соответствовать требованиям безопасности.

Участники рынка опасаются, что новые штрафы станут ещё одним способом давления, особенно на небольших провайдеров. Управляющие компании, по их версии, не хотят терять доходы и контроль над доступом операторов в дома.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru