


Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

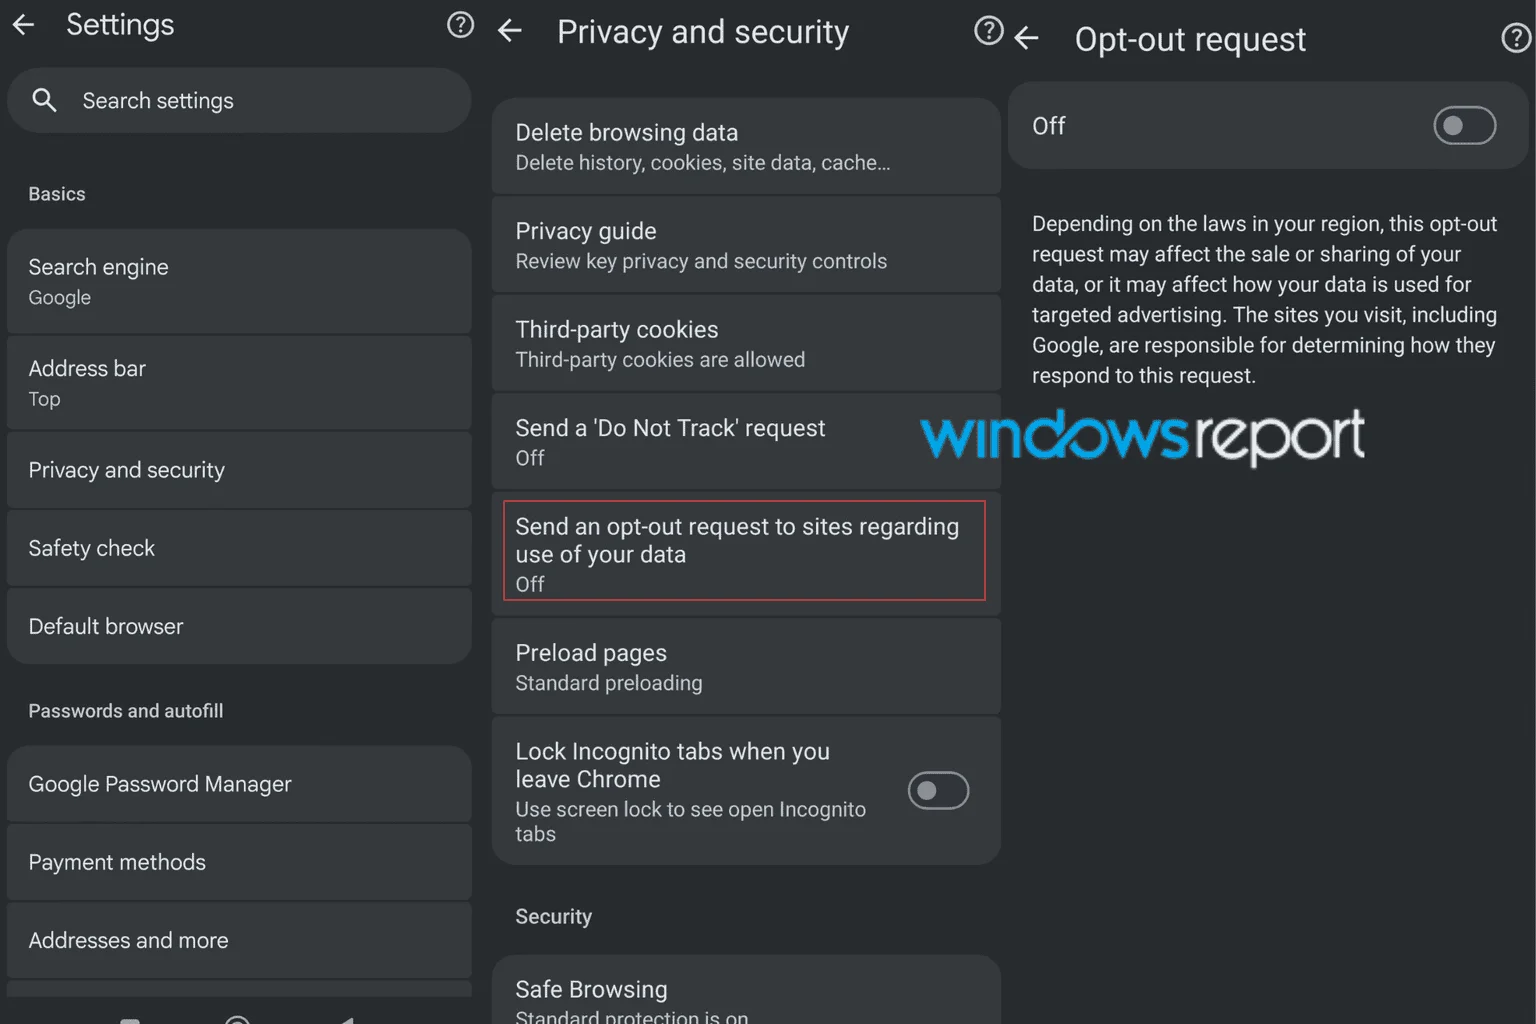
Google тестирует в Chrome Canary видимый переключатель Global Privacy Control — GPC. Он позволит одним нажатием отправлять сайтам просьбу не продавать и не передавать персональные данные, а также не использовать их для таргетированной рекламы.

При включении функции браузер должен добавлять к веб-запросам сигнал Sec-GPC: 1 и передавать соответствующее значение через navigator.globalPrivacyControl.

В регионах с подходящим законодательством такая настройка может считаться официальным отказом от продажи или распространения данных. Например, GPC предназначен для реализации права «Не продавать и не передавать» по калифорнийскому закону CCPA. Подробнее механизм описан на сайте проекта GPC.

Новый переключатель появился в разделе конфиденциальности Chrome Canary, прежде всего на Android. Экспериментальные флаги доступны также на Windows, macOS, Linux и ChromeOS, однако на десктопах пользовательский интерфейс пока развёрнут не полностью.


Да и на Android функция сейчас работает с оговорками. Один флаг добавляет переключатель в настройки, а другой активирует сам сигнал. В ходе тестирования оказалось, что включения одной только красивой кнопки недостаточно: чтобы сайты действительно получили Sec-GPC: 1, приходится отдельно запускать Force Global Privacy Control Signal.

Даже после полноценного запуска GPC не станет волшебной кнопкой. Браузер лишь сообщает пожелание пользователя, а сайт сам определяет, как на него реагировать. Реальный эффект зависит от поддержки стандарта и законодательства конкретного региона.

В стабильной версии Chrome функции пока нет, а её поведение ещё может измениться.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru