


Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

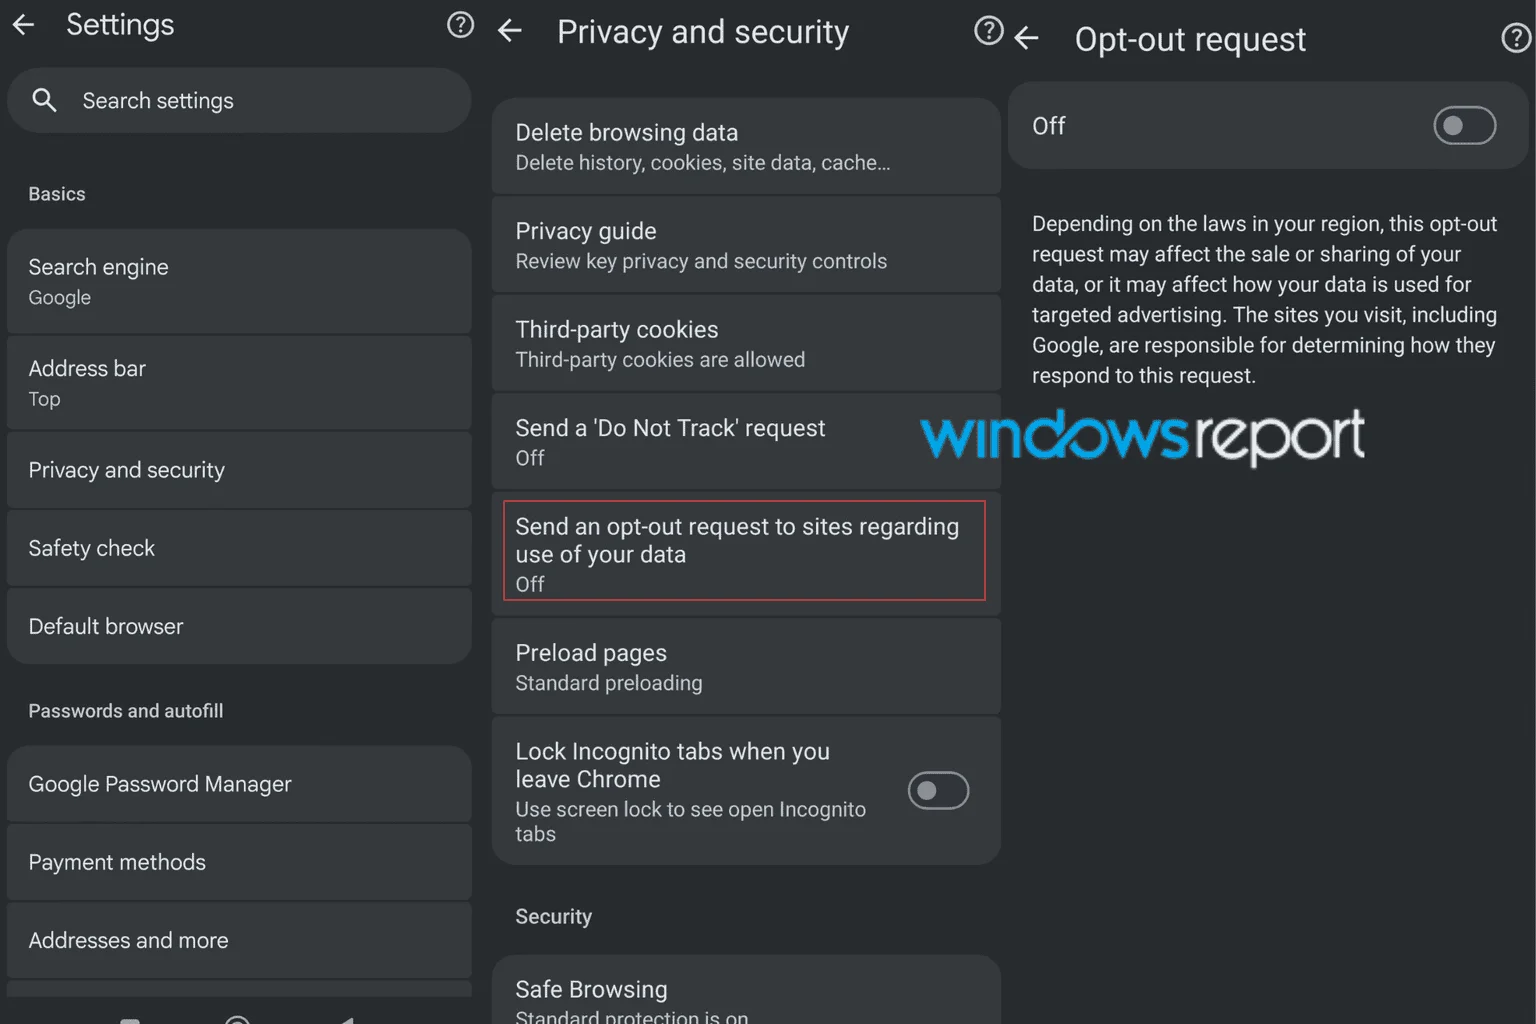
Google тестирует в Chrome Canary видимый переключатель Global Privacy Control — GPC. Он позволит одним нажатием отправлять сайтам просьбу не продавать и не передавать персональные данные, а также не использовать их для таргетированной рекламы.

При включении функции браузер должен добавлять к веб-запросам сигнал Sec-GPC: 1 и передавать соответствующее значение через navigator.globalPrivacyControl.

В регионах с подходящим законодательством такая настройка может считаться официальным отказом от продажи или распространения данных. Например, GPC предназначен для реализации права «Не продавать и не передавать» по калифорнийскому закону CCPA. Подробнее механизм описан на сайте проекта GPC.

Новый переключатель появился в разделе конфиденциальности Chrome Canary, прежде всего на Android. Экспериментальные флаги доступны также на Windows, macOS, Linux и ChromeOS, однако на десктопах пользовательский интерфейс пока развёрнут не полностью.


Да и на Android функция сейчас работает с оговорками. Один флаг добавляет переключатель в настройки, а другой активирует сам сигнал. В ходе тестирования оказалось, что включения одной только красивой кнопки недостаточно: чтобы сайты действительно получили Sec-GPC: 1, приходится отдельно запускать Force Global Privacy Control Signal.

Даже после полноценного запуска GPC не станет волшебной кнопкой. Браузер лишь сообщает пожелание пользователя, а сайт сам определяет, как на него реагировать. Реальный эффект зависит от поддержки стандарта и законодательства конкретного региона.

В стабильной версии Chrome функции пока нет, а её поведение ещё может измениться.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru