


Windows 11 позволит поштучно отлучать программы от камеры и микрофона

Windows 11 позволит поштучно отлучать программы от камеры и микрофона

Windows 11 позволит поштучно отлучать программы от камеры и микрофона

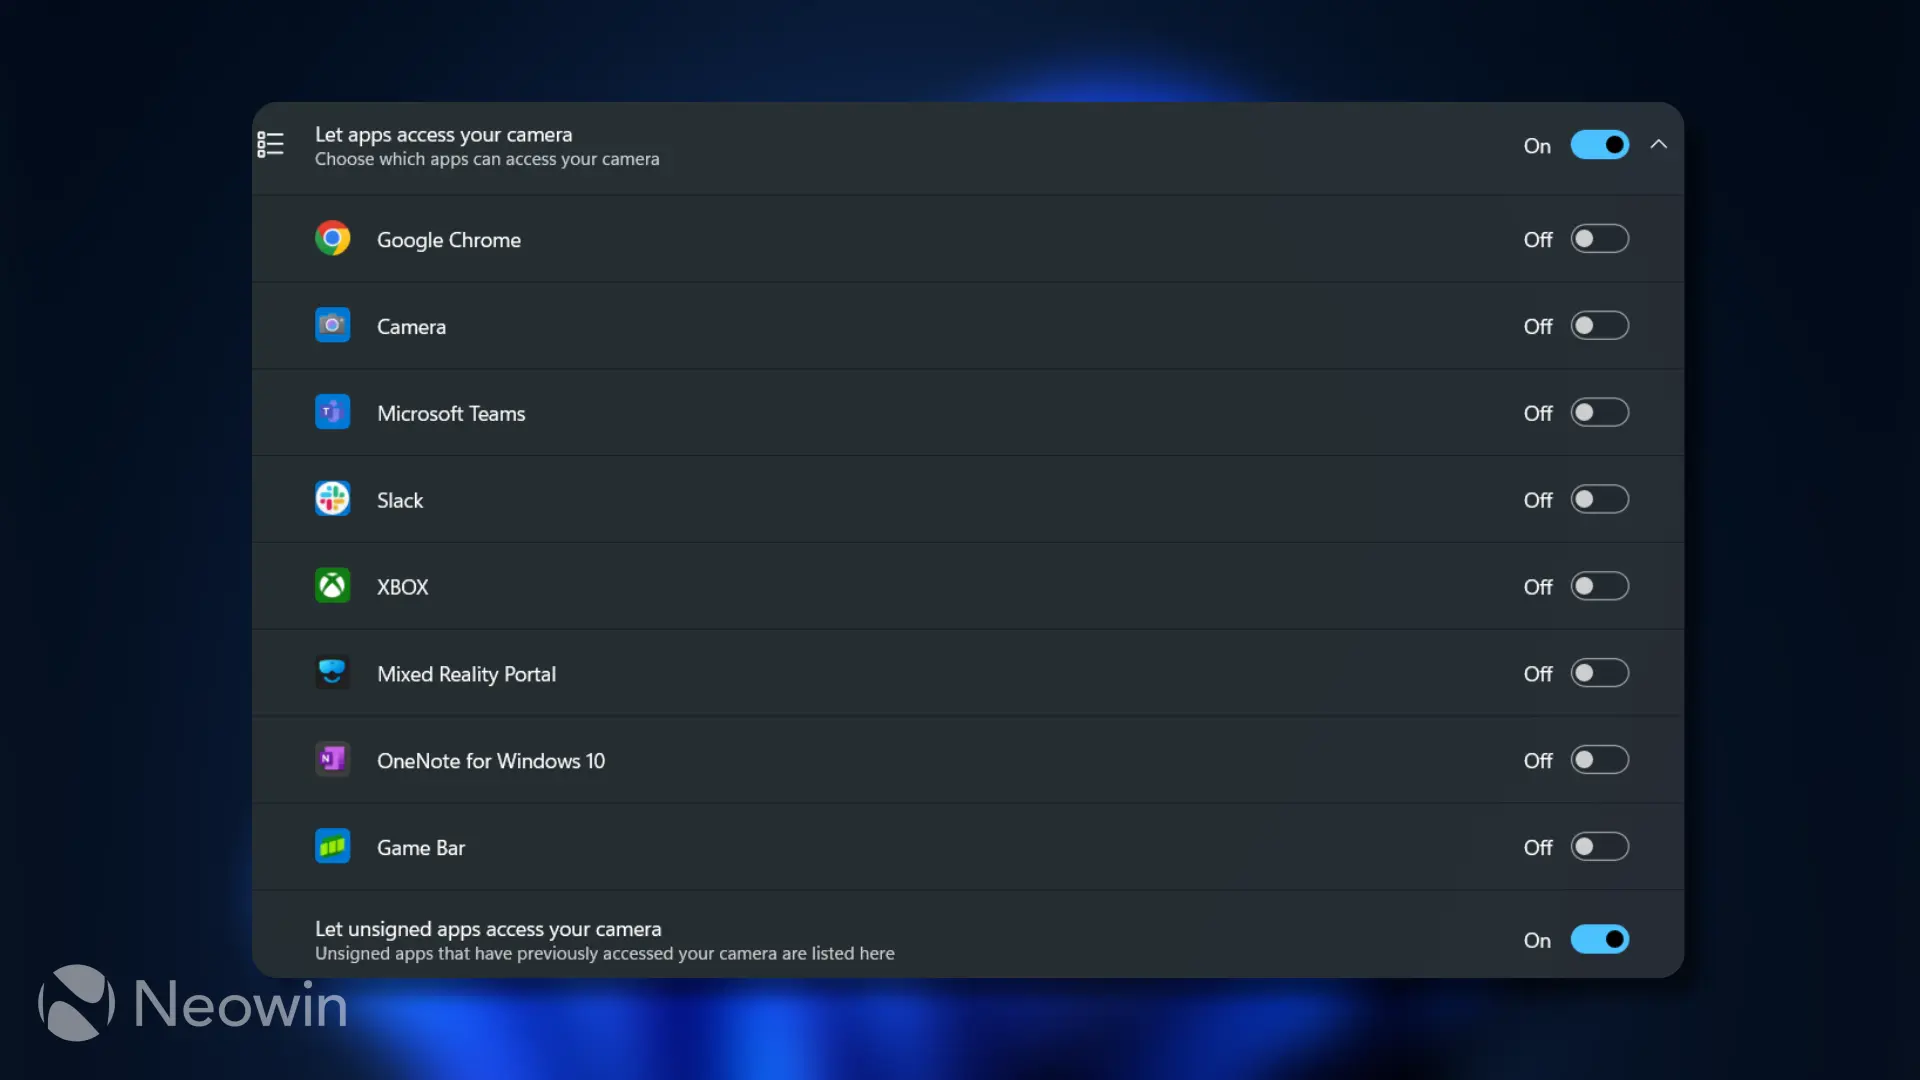
Microsoft тестирует в Windows 11 более вменяемое управление конфиденциальностью. В экспериментальной сборке 26340.9212 пользователи получили возможность отдельно запрещать классическим Win32-программам доступ к камере, микрофону, геолокации и голосовой активации.

Сейчас Windows обращается с обычными десктопными приложениями как с шумной компанией, пришедшей с одним билетом.

Разрешили микрофон для Discord — доступ остаётся включённым и для Chrome, и для других Win32-программ. Индивидуальные переключатели доступны только приложениям из Microsoft Store.

Новый механизм исправляет этот перекос. В настройках конфиденциальности можно будет оставить доступ нужной программе, а остальным закрутить цифровой кран.

Windows и раньше фиксировала, какие приложения обращались к конфиденциальным данным и оборудованию, но точечно управлять их разрешениями через стандартный интерфейс не позволяла.

Источник: Neowin


Новшество обнаружили в тестовой сборке, хотя Microsoft не упомянула его в официальном списке изменений. Более того, функция появилась не у всех участников программы Windows Insider (вероятно, компания проводит ограниченное тестирование).

Если эксперимент доберётся до обычных пользователей, Windows наконец перестанет выдавать классическим программам разрешения оптом.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru