


В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

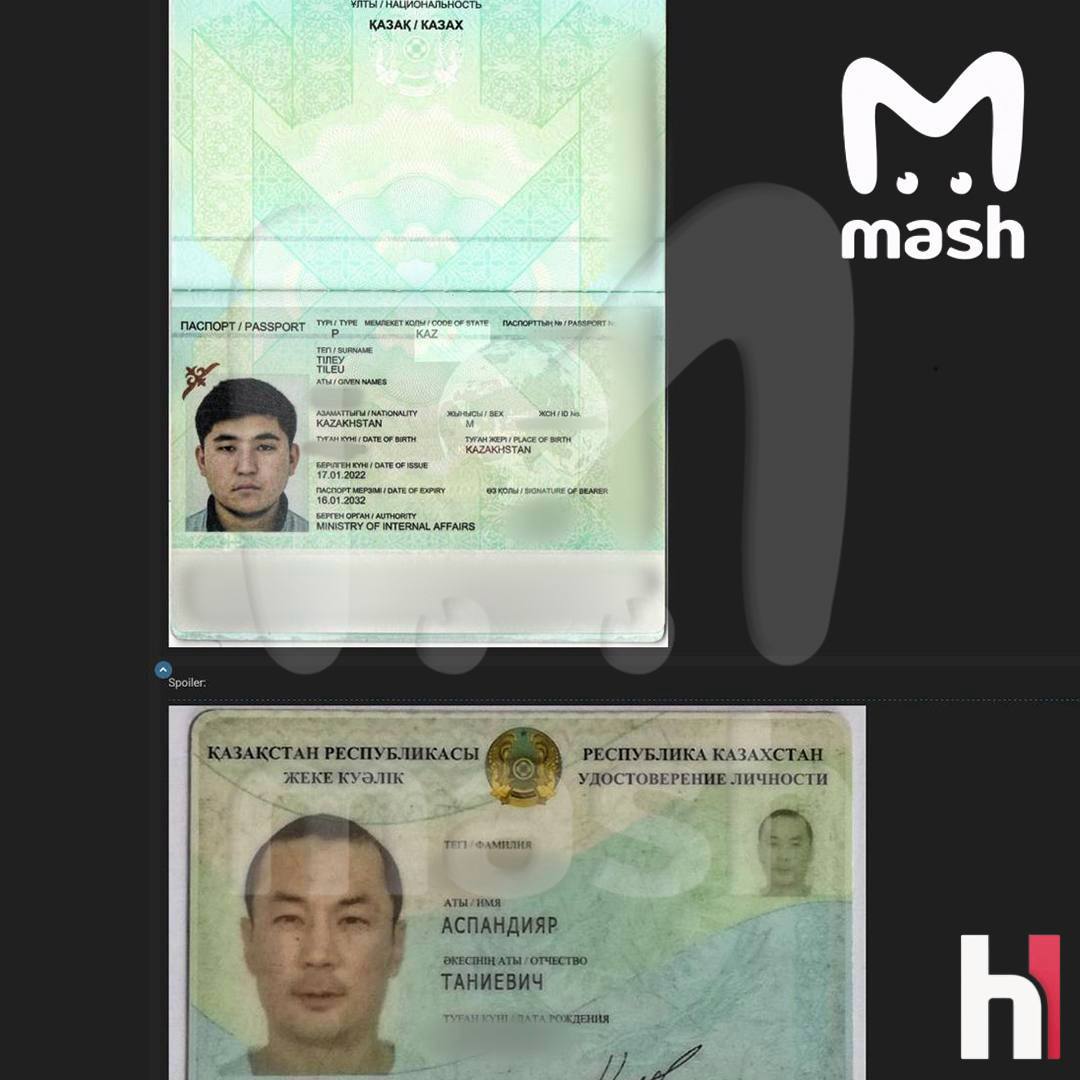
На теневом форуме выставили на продажу базу, которая якобы содержит персональные данные 15 млн жителей Казахстана — примерно трёх четвертей населения страны. Автор публикации утверждает, что получил информацию после взлома государственного сервиса eGov. Официального подтверждения атаки и подлинности базы пока нет.

Архив объёмом 2,7 Гбайт, по данным Mash, продавец оценил в 0,5 биткоина — около 32 тыс. долларов. В пересчёте получается примерно 17 копеек за одного человека.

По словам автора объявления, файл включает 47 млн строк. В них могут находиться паспортные сведения, номера телефонов, адреса электронной почты, места работы, пароли и сканы документов. Несоответствие числа записей и предполагаемых жертв может объясняться наличием нескольких строк на одного человека, однако без анализа исходных данных подтвердить это невозможно.


Если информация окажется настоящей, последствия не ограничатся рекламным спамом. Такой набор позволяет составлять убедительные сценарии телефонного мошенничества, подделывать документы, восстанавливать доступ к учётным записям и атаковать банковские аккаунты. Когда звонящий знает паспортные данные, место работы и электронную почту жертвы, спектакль про службу безопасности становится заметно правдоподобнее.

Пользователям eGov стоит сменить пароль, особенно если он применялся на других сайтах, включить двухфакторную аутентификацию и внимательнее относиться к звонкам от банков и государственных органов. Пароли, коды из СМС и данные карт настоящие сотрудники по телефону не запрашивают.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru