


В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

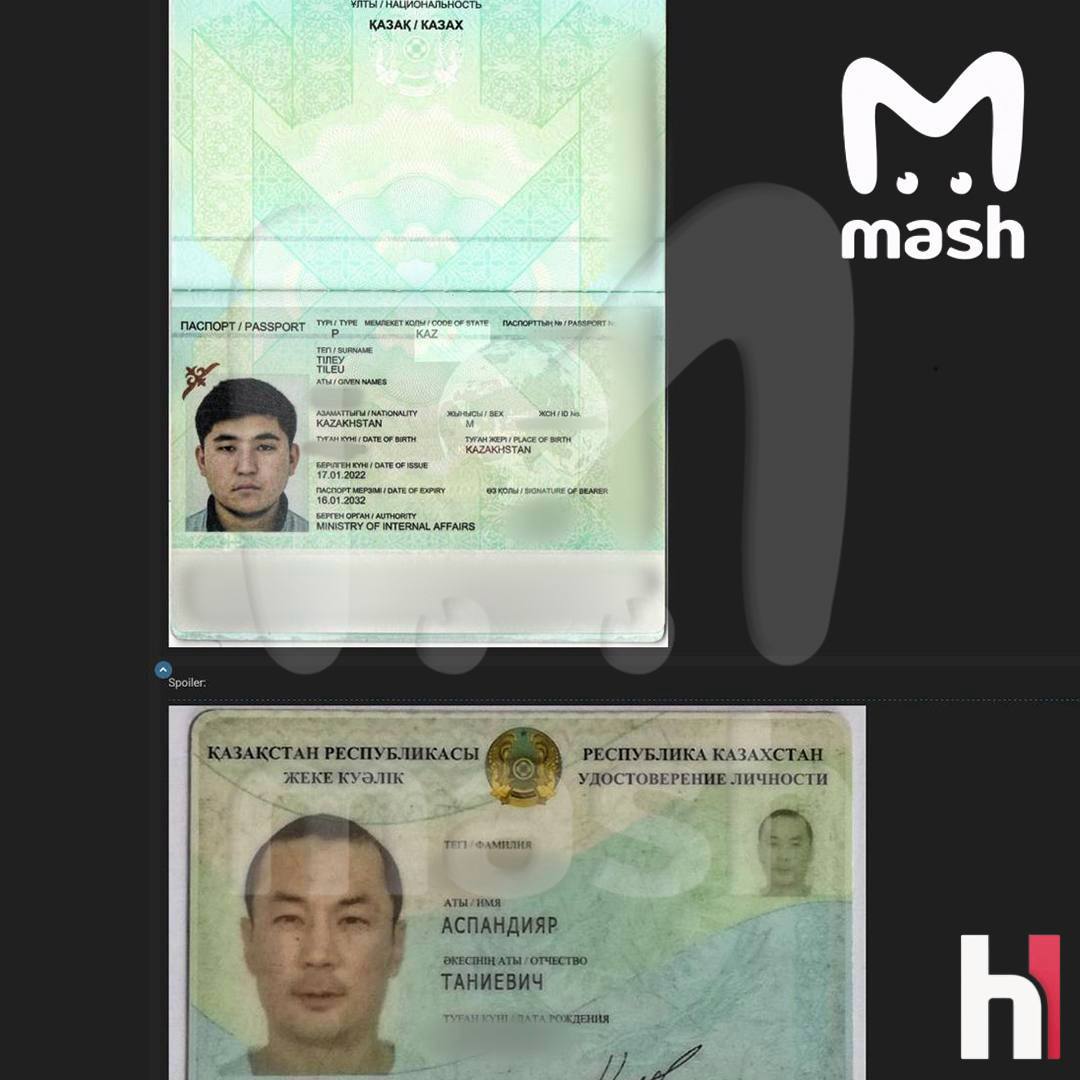
На теневом форуме выставили на продажу базу, которая якобы содержит персональные данные 15 млн жителей Казахстана — примерно трёх четвертей населения страны. Автор публикации утверждает, что получил информацию после взлома государственного сервиса eGov. Официального подтверждения атаки и подлинности базы пока нет.

Архив объёмом 2,7 Гбайт, по данным Mash, продавец оценил в 0,5 биткоина — около 32 тыс. долларов. В пересчёте получается примерно 17 копеек за одного человека.

По словам автора объявления, файл включает 47 млн строк. В них могут находиться паспортные сведения, номера телефонов, адреса электронной почты, места работы, пароли и сканы документов. Несоответствие числа записей и предполагаемых жертв может объясняться наличием нескольких строк на одного человека, однако без анализа исходных данных подтвердить это невозможно.


Если информация окажется настоящей, последствия не ограничатся рекламным спамом. Такой набор позволяет составлять убедительные сценарии телефонного мошенничества, подделывать документы, восстанавливать доступ к учётным записям и атаковать банковские аккаунты. Когда звонящий знает паспортные данные, место работы и электронную почту жертвы, спектакль про службу безопасности становится заметно правдоподобнее.

Пользователям eGov стоит сменить пароль, особенно если он применялся на других сайтах, включить двухфакторную аутентификацию и внимательнее относиться к звонкам от банков и государственных органов. Пароли, коды из СМС и данные карт настоящие сотрудники по телефону не запрашивают.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru