


Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Google заявила, что системы защиты Chrome в первом квартале 2026 года ежедневно блокировали на Android более 7 млрд нежелательных уведомлений. Через браузерные оповещения сайты всё чаще пытаются подсовывать пользователям фишинг, мошеннические платёжные запросы, зловреды и прочие цифровые радости, которых никто не заказывал.

Для борьбы с этим Google использует модель швейцарского сыра: несколько защитных слоёв перекрывают слабые места друг друга.

Если подозрительное уведомление проскочило через один фильтр, его должен поймать следующий.

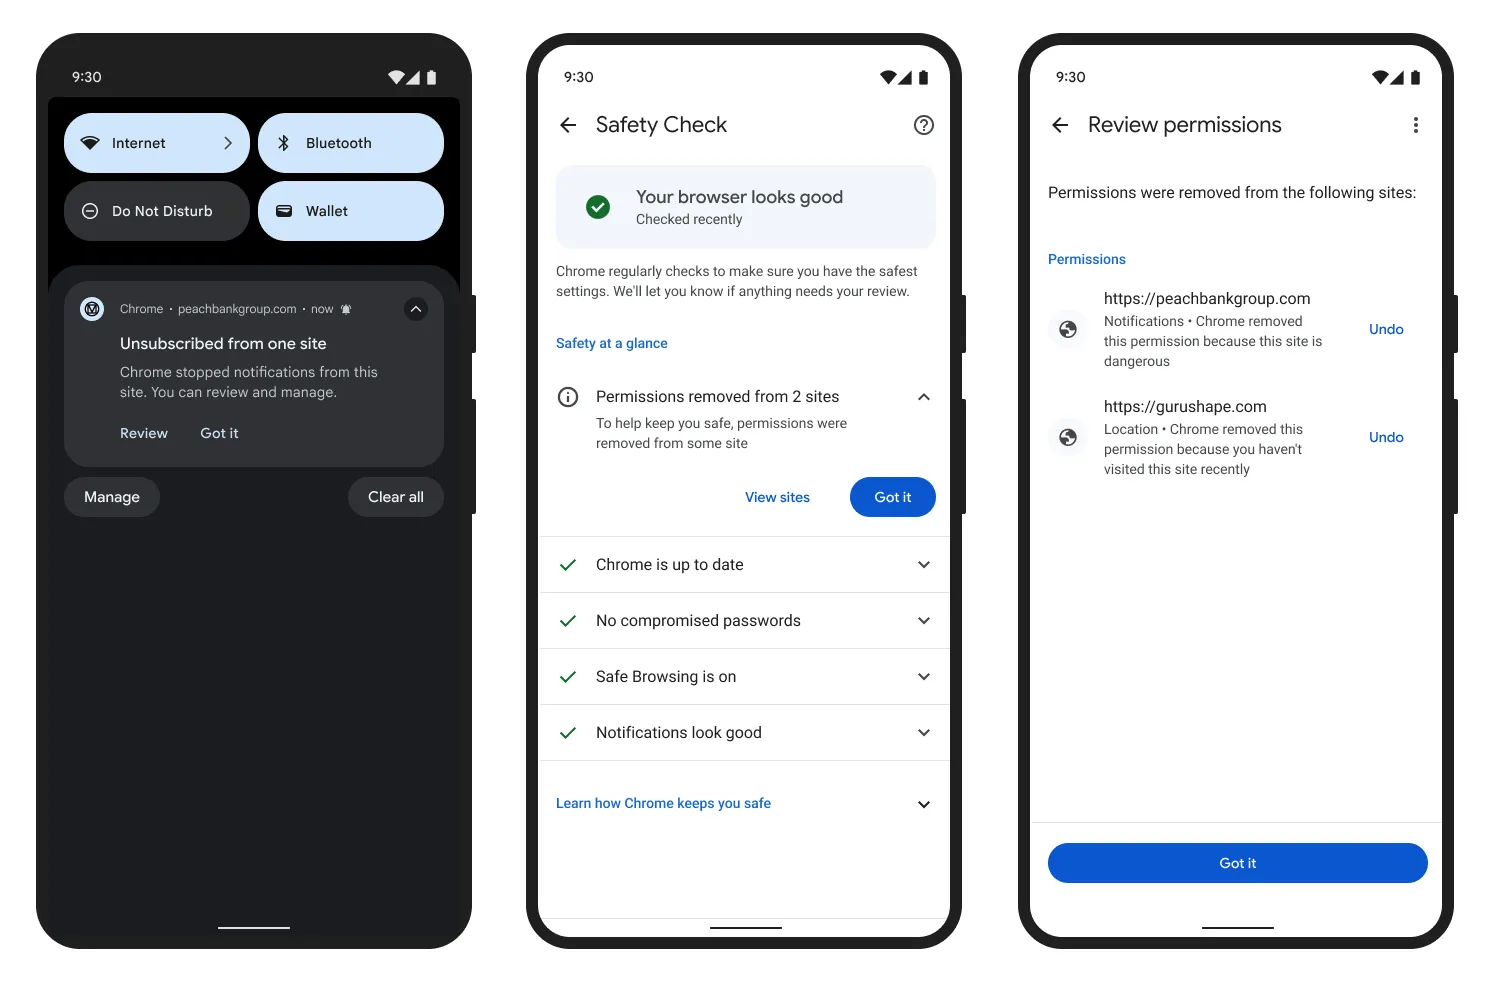
Chrome может автоматически отзывать разрешения на отправку уведомлений у давно не посещаемых сайтов и ресурсов, которые регулярно вызывают предупреждения системы безопасности. Вместе с разрешением браузер способен отменить и подписку. При желании пользователь может вернуть доступ через раздел Safety Hub.


Защита оценивает не только отдельные сайты, но и связанные с ними сети, включая скоординированную активность сервис-воркеров. Chrome учитывает объём рассылки, частоту запросов разрешения, время пребывания пользователей на сайте и реальную вовлечённость.

Для ресурсов, признанных назойливыми, Google может ввести лимит в 1000 сообщений в минуту. Всё сверх нормы получит HTTP 429. Повторным нарушителям гайки закрутят ещё сильнее, а ограничения снимут только после периода приличного поведения.

На Android компания также сделала запросы разрешений менее навязчивыми. По словам Google, это сократило фоновую активность и расход аккумулятора.

Проверить, кому разрешено слать уведомления, можно в десктопном Chrome по пути «Настройки → Конфиденциальность и безопасность → Настройки сайтов → Уведомления». На Android нужный раздел находится в меню «Настройки → Уведомления».

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru