


Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Google заявила, что системы защиты Chrome в первом квартале 2026 года ежедневно блокировали на Android более 7 млрд нежелательных уведомлений. Через браузерные оповещения сайты всё чаще пытаются подсовывать пользователям фишинг, мошеннические платёжные запросы, зловреды и прочие цифровые радости, которых никто не заказывал.

Для борьбы с этим Google использует модель швейцарского сыра: несколько защитных слоёв перекрывают слабые места друг друга.

Если подозрительное уведомление проскочило через один фильтр, его должен поймать следующий.

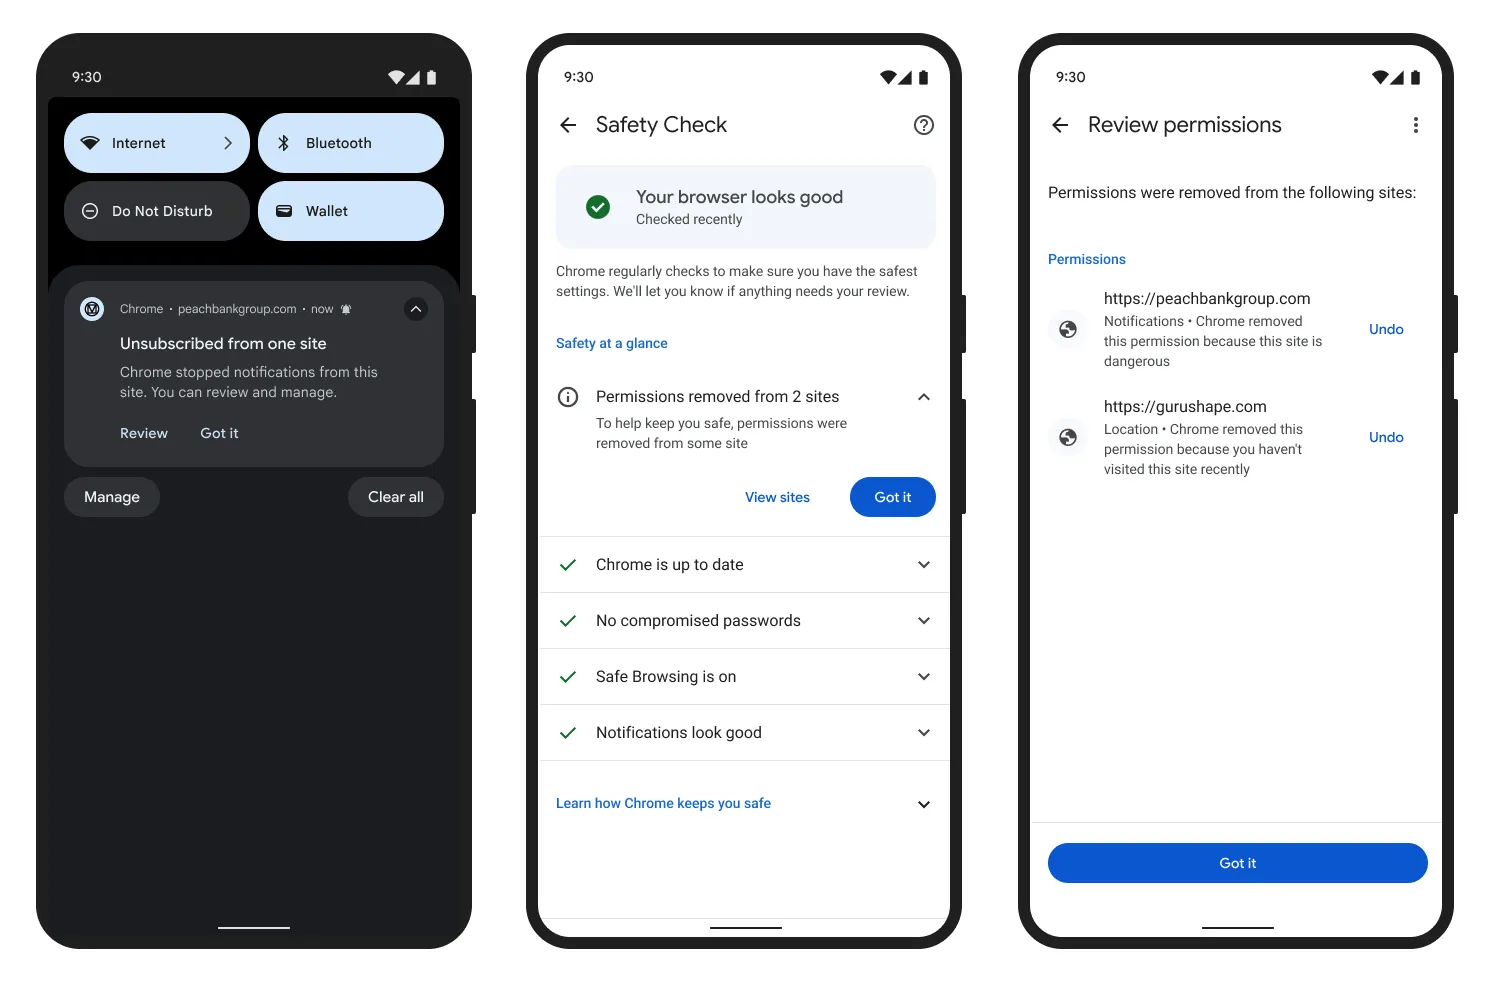
Chrome может автоматически отзывать разрешения на отправку уведомлений у давно не посещаемых сайтов и ресурсов, которые регулярно вызывают предупреждения системы безопасности. Вместе с разрешением браузер способен отменить и подписку. При желании пользователь может вернуть доступ через раздел Safety Hub.


Защита оценивает не только отдельные сайты, но и связанные с ними сети, включая скоординированную активность сервис-воркеров. Chrome учитывает объём рассылки, частоту запросов разрешения, время пребывания пользователей на сайте и реальную вовлечённость.

Для ресурсов, признанных назойливыми, Google может ввести лимит в 1000 сообщений в минуту. Всё сверх нормы получит HTTP 429. Повторным нарушителям гайки закрутят ещё сильнее, а ограничения снимут только после периода приличного поведения.

На Android компания также сделала запросы разрешений менее навязчивыми. По словам Google, это сократило фоновую активность и расход аккумулятора.

Проверить, кому разрешено слать уведомления, можно в десктопном Chrome по пути «Настройки → Конфиденциальность и безопасность → Настройки сайтов → Уведомления». На Android нужный раздел находится в меню «Настройки → Уведомления».

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru