


RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

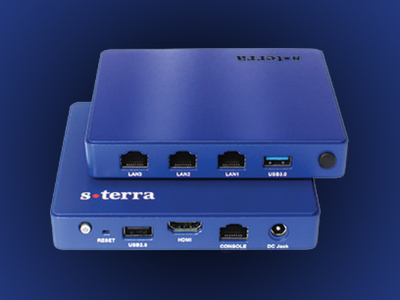
RED Security добавила в сервис «ГОСТ VPN» обновление криптошлюзов «С-Терра Шлюз» до версии 5.0. Главное упрощение для заказчиков: отправлять оборудование производителю не придётся — все работы выполнит сертифицированная команда провайдера.

Компания получила аккредитацию разработчика на проведение таких обновлений.

Это должно сократить сроки перехода на новую версию и избавить организации от лишней логистики. Особенно полезным новшество станет для инфраструктур, где длительный простой защищённых каналов способен быстро превратиться в дорогую головную боль.

Сервис «ГОСТ VPN» предназначен для защиты конфиденциальной информации, передаваемой по каналам связи, с использованием российских средств криптографической защиты информации. Он ориентирован в том числе на организации, которым применение сертифицированных средств защиты предписывают регуляторы.

Ранее специалисты RED Security работали с «С-Терра Шлюз» версии 4.3. Теперь они смогут подготовить инфраструктуру к переходу на версию 5.0, провести обновление, обеспечить техническую поддержку и подключиться к устранению инцидентов.

Заказчики также получат единое окно для сопровождения сервиса и криптошлюзов. По замыслу компании, такой подход позволит сделать обновление более предсказуемым и быстрее восстановить защищённые соединения при возникновении проблем.

«Для нас важно, чтобы заказчик получал не просто технологию, а понятный и управляемый сервис с сильной экспертизой на всех этапах», — отметил руководитель направления управляемых сервисов кибербезопасности RED Security Михаил Горшилин.

Иными словами, криптошлюзам больше не потребуется командировка к производителю: до версии 5.0 их доведут инженеры RED Security.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru