


Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

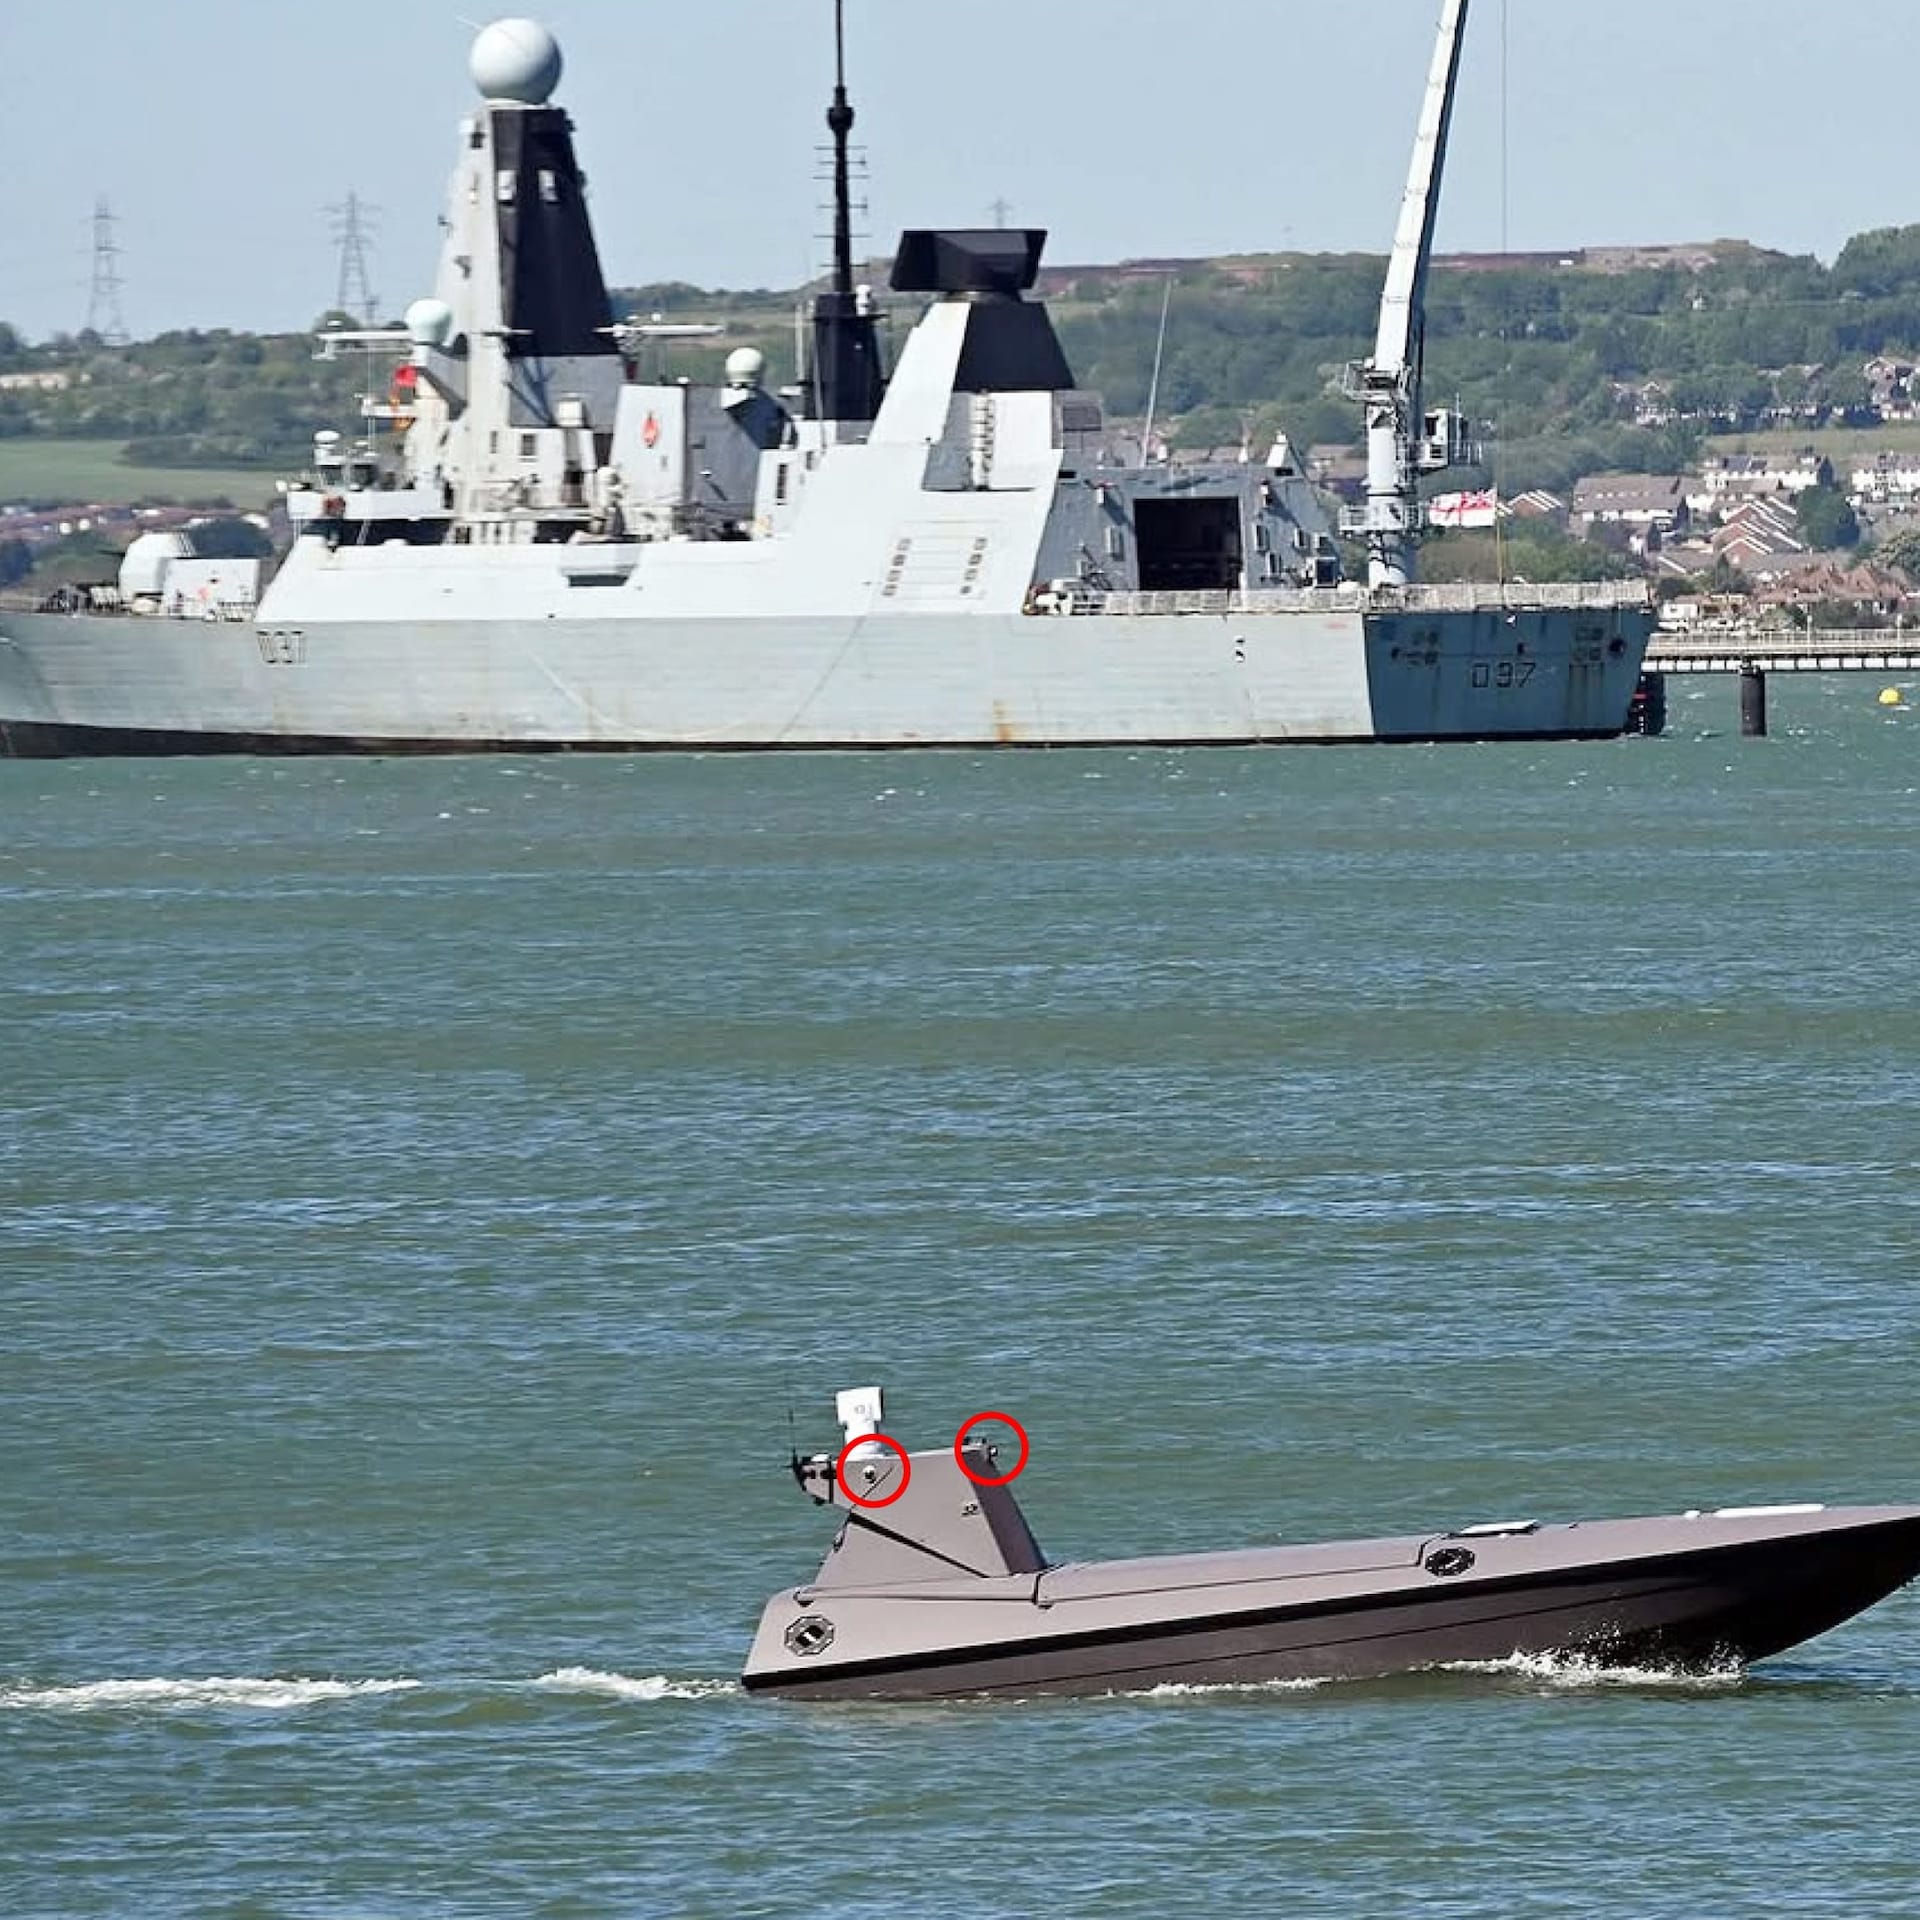
Камеры на морских беспилотниках K3 Scout, которыми пользуется Королевский военно-морской флот Великобритании, отправляли данные в Китай. Неожиданную сетевую активность обнаружили во время плановой проверки кибербезопасности. Минобороны Великобритании поспешило остудить шпионские страсти.

По версии ведомства, камеры передавали лишь heartbeat-сигналы — короткие служебные сообщения, подтверждающие, что устройство подключено и работает.

Признаков доступа к военным системам, компрометации или отправки данных Минобороны за рубеж проверка не выявила. После обнаружения проблемы камеры лишили доступа в интернет, сообщает The Telegraph.

Беспилотники закупила британская оборонная компания Kraken Technology Group. Камеры она получила у стороннего поставщика, который заверил заказчика в их безопасности. Но техника, самостоятельно стучащаяся на китайские серверы, — не лучший способ укрепить доверие к оборонной платформе.


Источник The Telegraph назвал случившееся серьёзным провалом. Возникли даже опасения, что камеры могли собирать сведения во время закрытых совещаний сил специального назначения, причём якобы даже в выключенном состоянии. Подтверждений этой версии пока нет.

K3 Scout способен нести до 600 кг груза и непрерывно работать в море 30 суток. Королевская морская пехота использует флот таких аппаратов стоимостью 12 млн фунтов с марта. Великобритания также предлагала задействовать их для охраны судоходства в Ормузском проливе.

Такие беспилотники есть и у Командования специальных операций США, а союзники по НАТО испытывали их в Балтийском море.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru