


Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

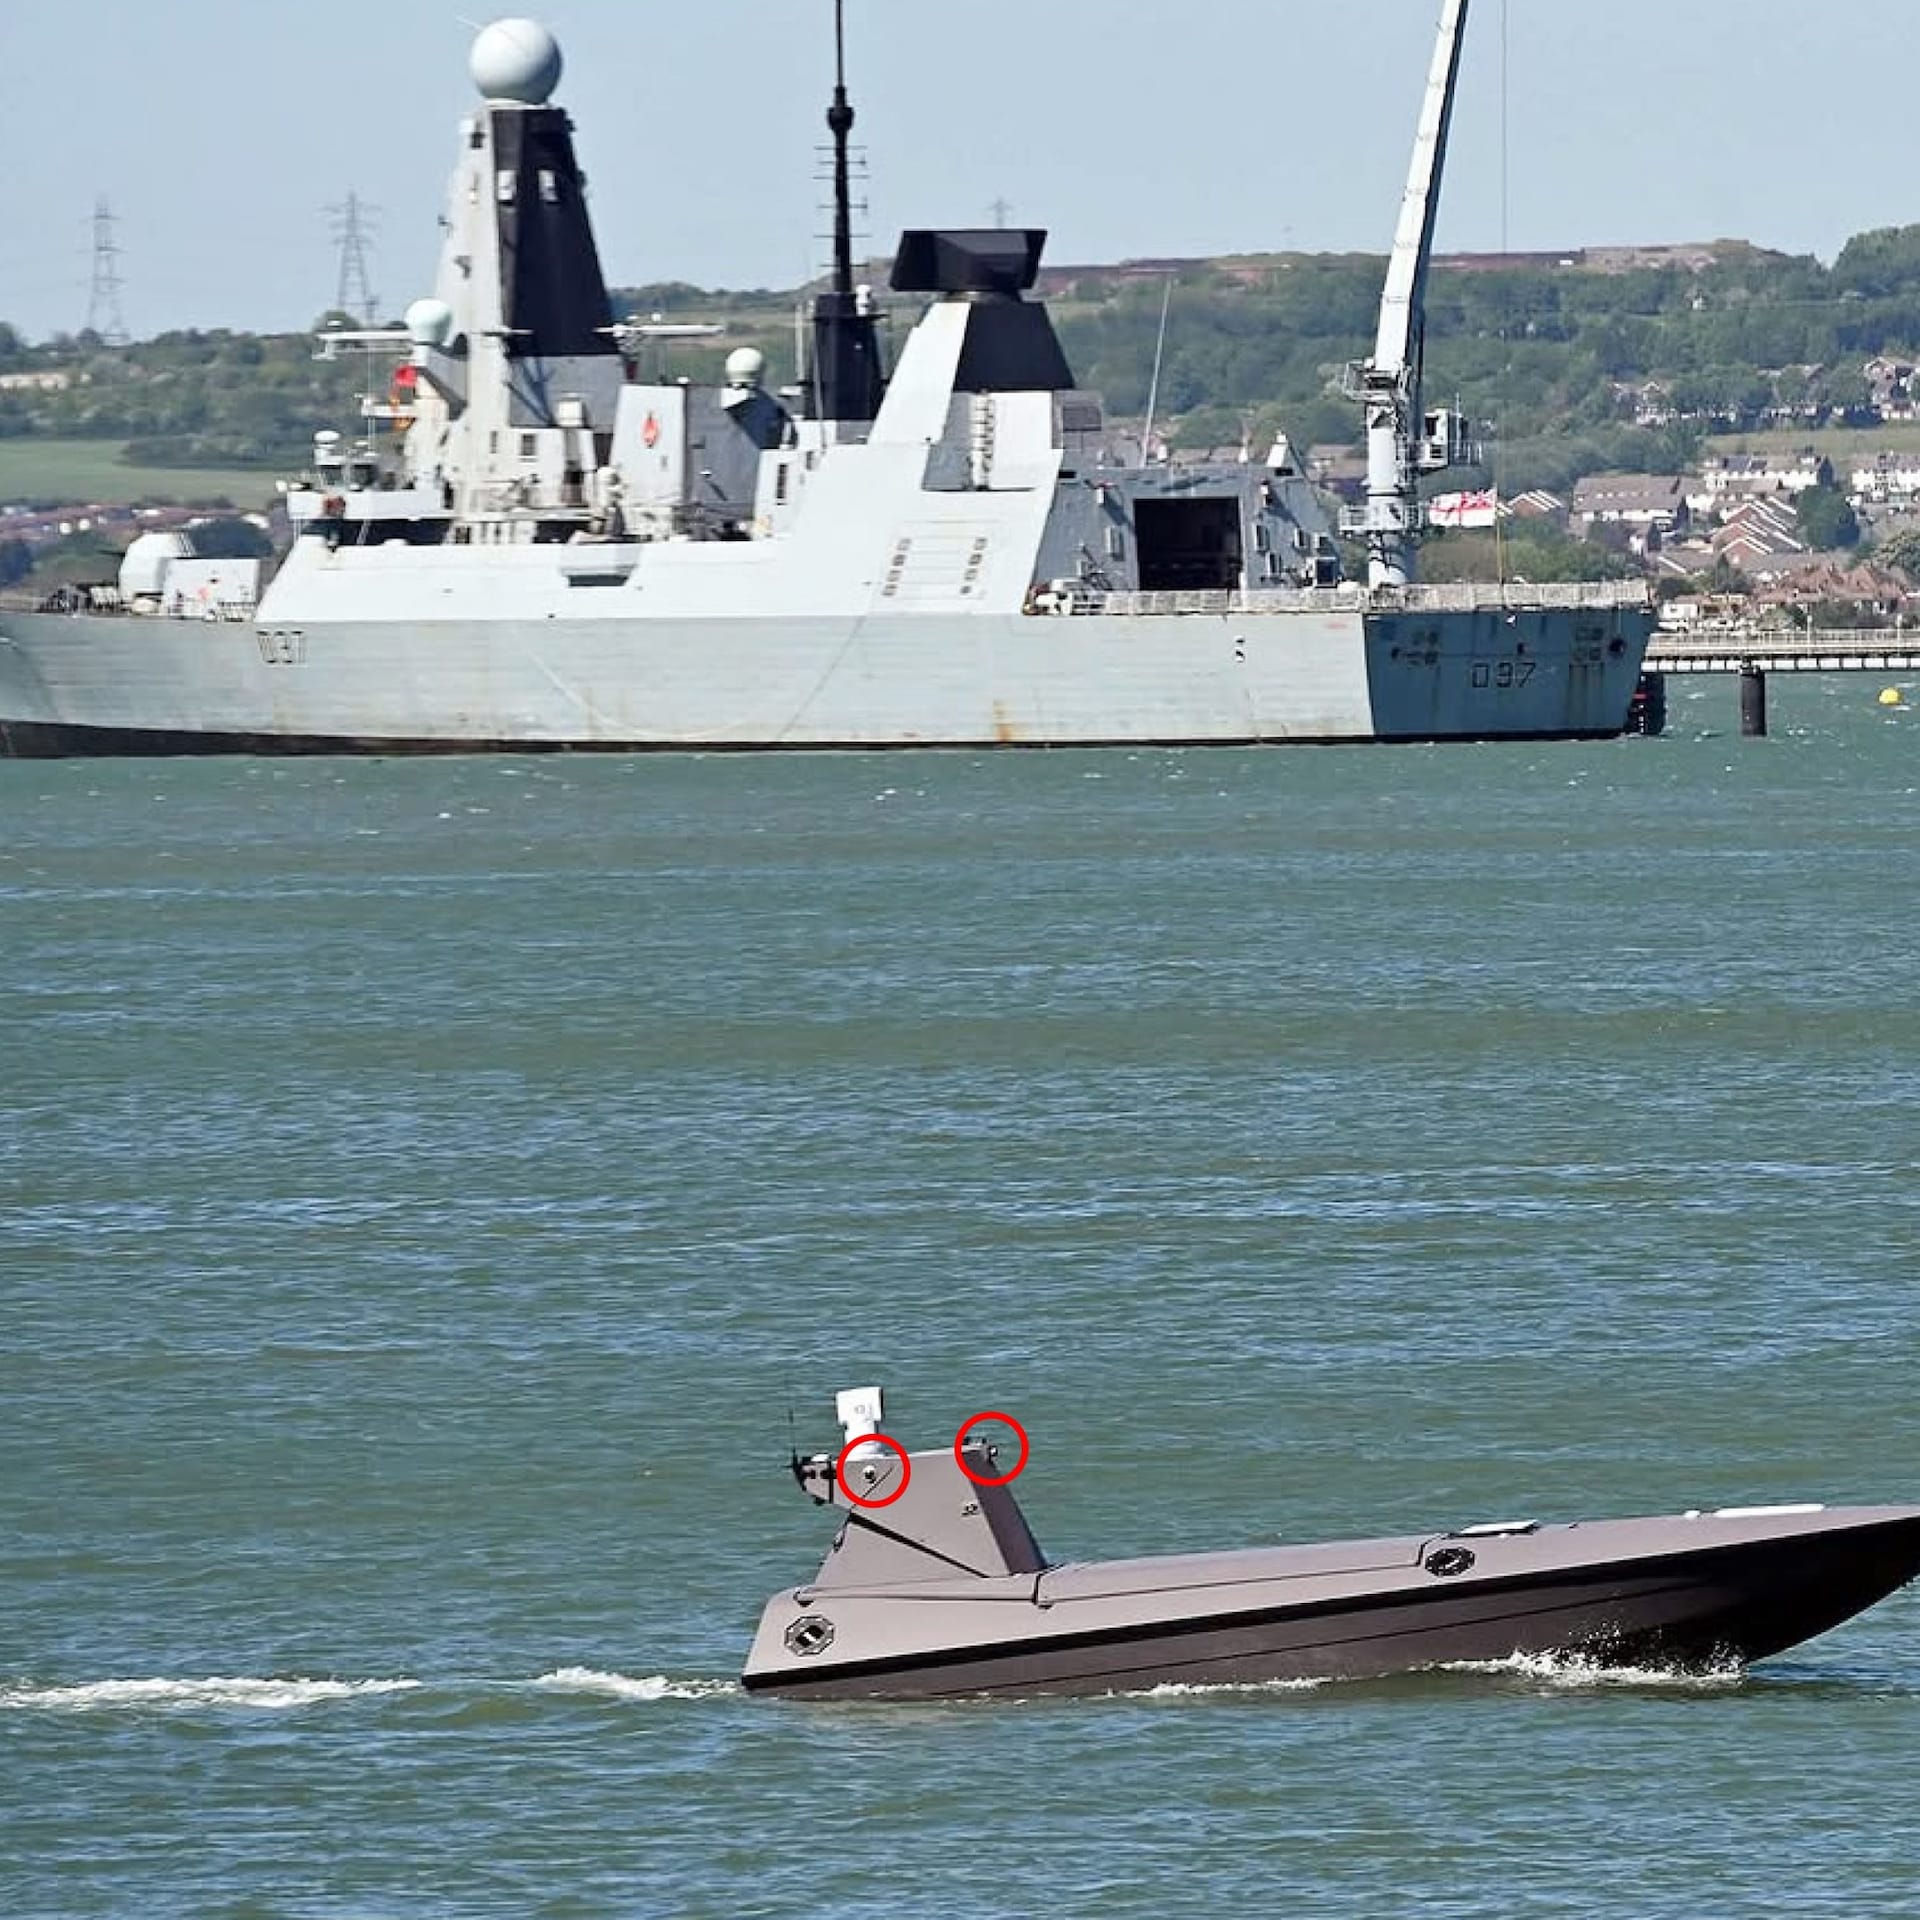
Камеры на морских беспилотниках K3 Scout, которыми пользуется Королевский военно-морской флот Великобритании, отправляли данные в Китай. Неожиданную сетевую активность обнаружили во время плановой проверки кибербезопасности. Минобороны Великобритании поспешило остудить шпионские страсти.

По версии ведомства, камеры передавали лишь heartbeat-сигналы — короткие служебные сообщения, подтверждающие, что устройство подключено и работает.

Признаков доступа к военным системам, компрометации или отправки данных Минобороны за рубеж проверка не выявила. После обнаружения проблемы камеры лишили доступа в интернет, сообщает The Telegraph.

Беспилотники закупила британская оборонная компания Kraken Technology Group. Камеры она получила у стороннего поставщика, который заверил заказчика в их безопасности. Но техника, самостоятельно стучащаяся на китайские серверы, — не лучший способ укрепить доверие к оборонной платформе.


Источник The Telegraph назвал случившееся серьёзным провалом. Возникли даже опасения, что камеры могли собирать сведения во время закрытых совещаний сил специального назначения, причём якобы даже в выключенном состоянии. Подтверждений этой версии пока нет.

K3 Scout способен нести до 600 кг груза и непрерывно работать в море 30 суток. Королевская морская пехота использует флот таких аппаратов стоимостью 12 млн фунтов с марта. Великобритания также предлагала задействовать их для охраны судоходства в Ормузском проливе.

Такие беспилотники есть и у Командования специальных операций США, а союзники по НАТО испытывали их в Балтийском море.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru