


Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

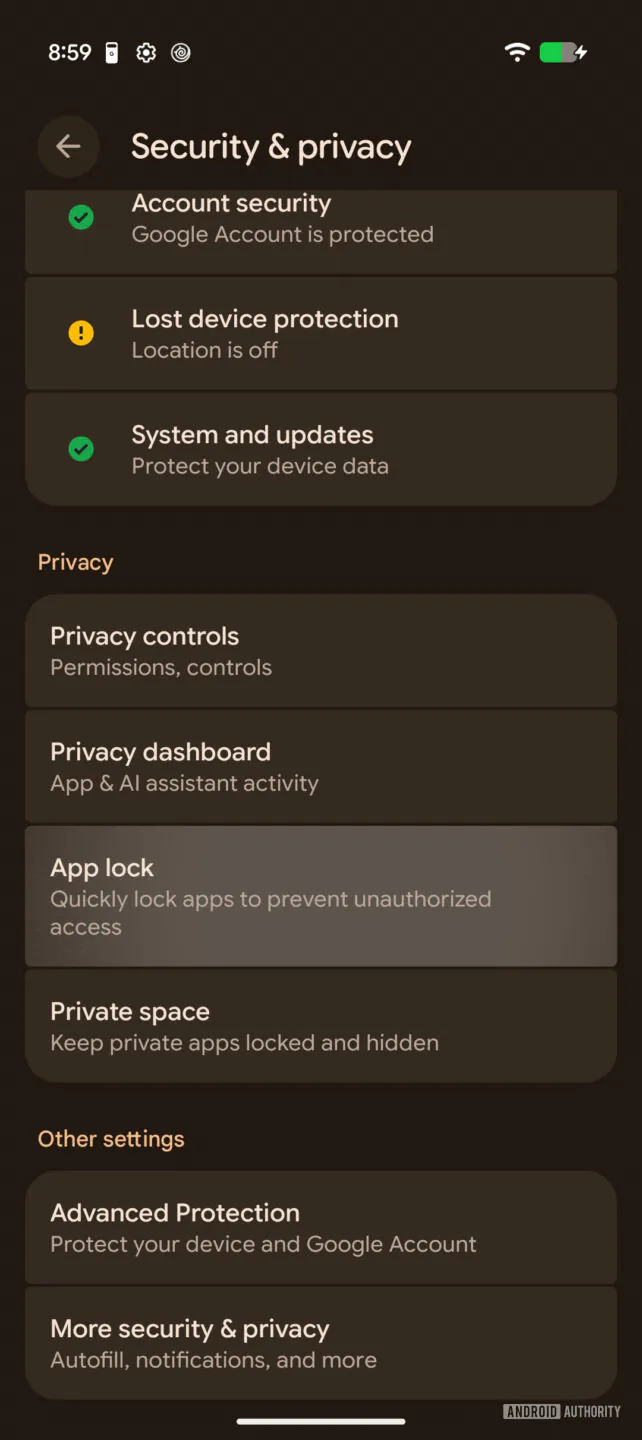
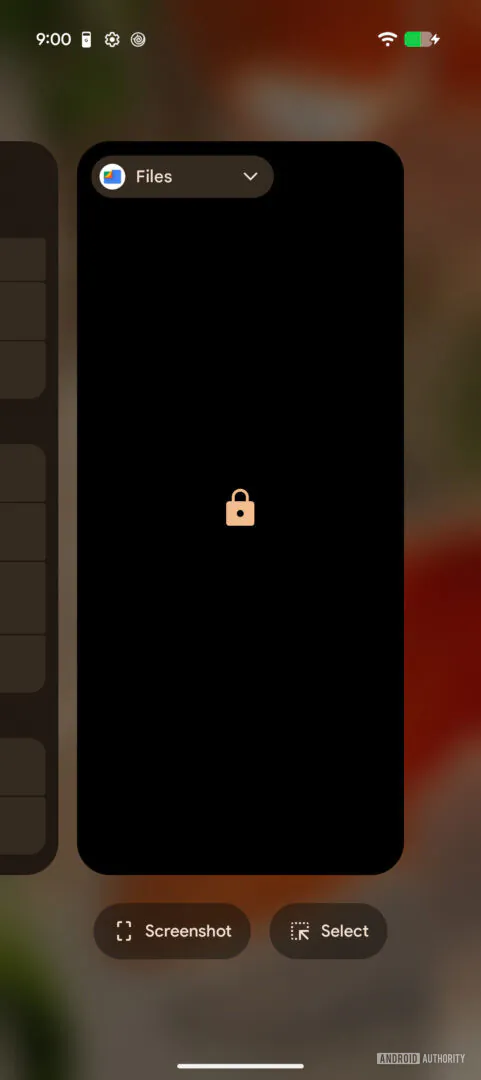
Google готовит для Android нативную блокировку приложений — функцию, которой владельцы Pixel ждали слишком долго. Инструмент находится в разделе «Настройки» — «Безопасность и конфиденциальность» — «Блокировка приложений».

Обновлённый App lock обнаружили специалисты Android Authority в тестовой сборке Android Canary 2608.

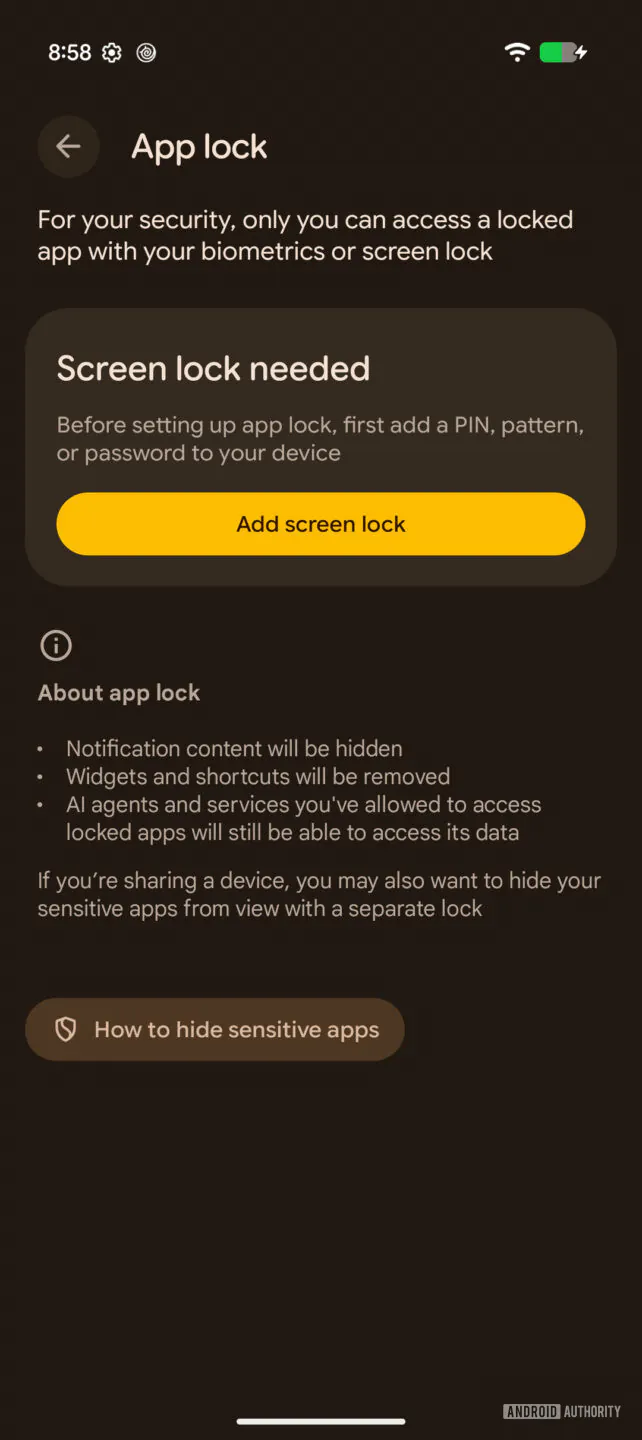
Главное улучшение по сравнению с ранними версиями — закрыть ПИН-кодом или биометрией теперь можно сразу несколько программ, а не возиться с каждой по отдельности.

Заблокированные приложения не покажут содержимое уведомлений и исчезнут из меню недавних задач. Их виджеты и ярлыки тоже будут удалены. При попытке запуска Android потребует отпечаток пальца, распознавание лица либо код разблокировки устройства.


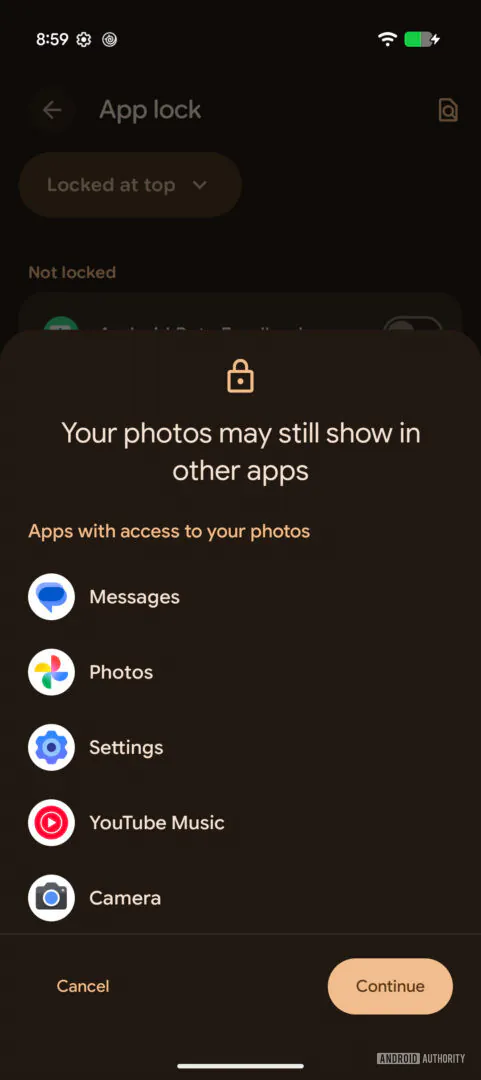
Но цифровой сейф получился с форточкой. Google предупреждает, что ИИ-агенты и другие сервисы по-прежнему смогут обращаться к данным закрытого приложения, если пользователь ранее выдал им соответствующие разрешения. Кроме того, блокировка Files by Google не спасёт фотографии от программ, которые уже получили доступ к медиатеке. Система хотя бы покажет, кто продолжает заглядывать в снимки.


Для более серьёзной маскировки Google предлагает использовать «Личное пространство», где приложения можно не только защитить, но и скрыть. App lock рассчитан скорее на бытовые ситуации: например, когда смартфон оказался в чужих руках, а показывать переписки, галерею или банковское приложение совершенно не хочется.

Когда функция появится в стабильной версии Android, пока неизвестно. После запуска Google догонит Xiaomi и vivo, где блокировка отдельных приложений уже доступна. Samsung по-прежнему предлагает другой подход — защищённую папку с отдельными копиями программ.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru