

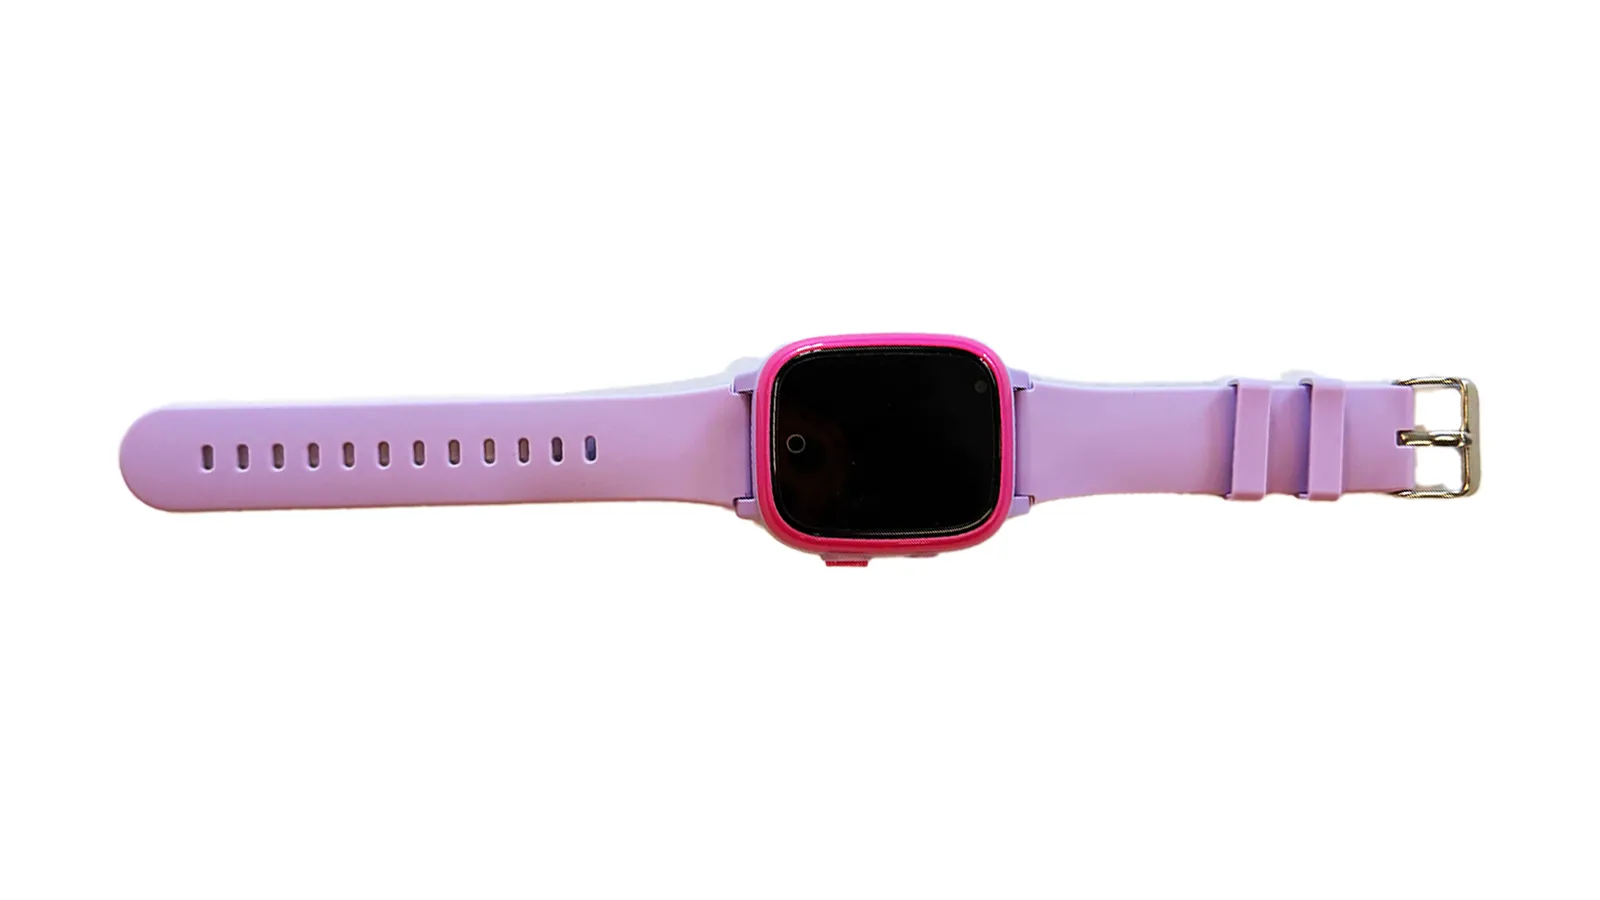

Детские смарт-часы оказались карманным шпионом для хакеров

Детские смарт-часы оказались карманным шпионом для хакеров

Детские смарт-часы оказались карманным шпионом для хакеров

GPS-часы должны помогать родителям следить за ребёнком. Но исследователи Вангелис Стикас и Фелипе Солферини показали, что некоторые модели охотно следят и за самим владельцем — причём в интересах любого, кто доберётся до дырявой платформы.

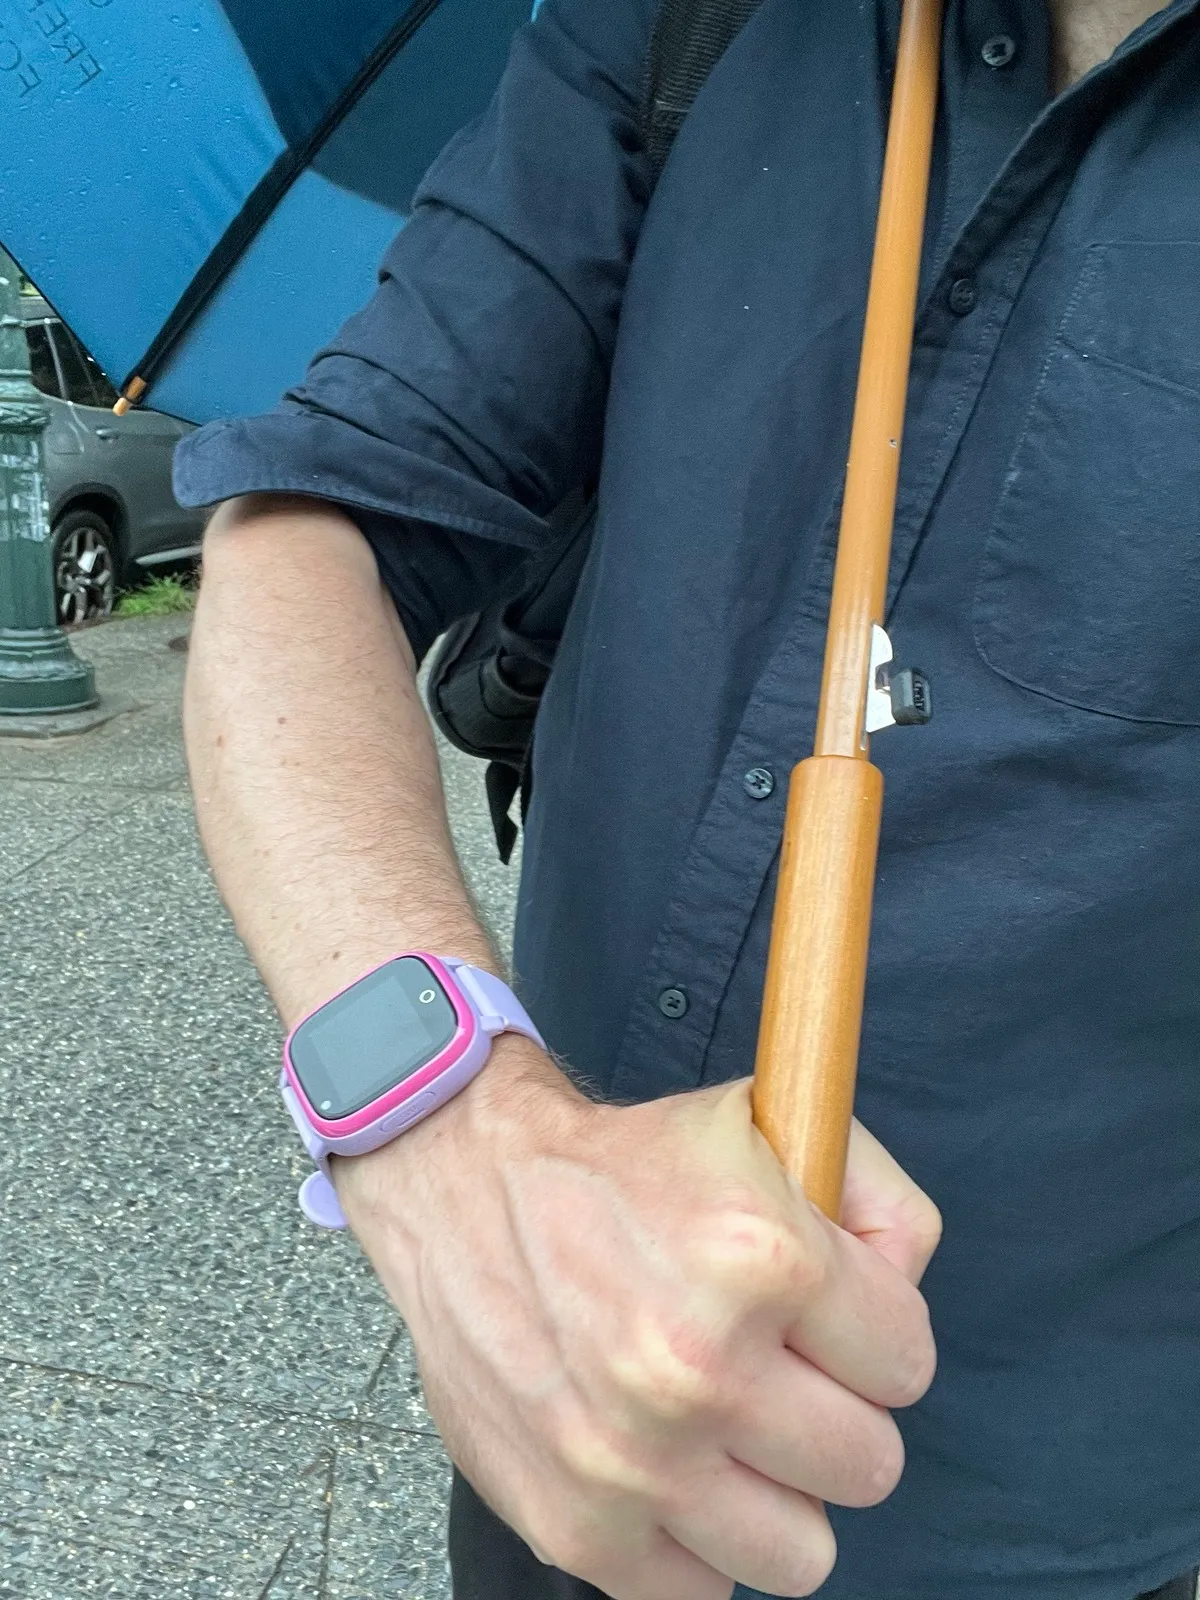
Во время эксперимента специалисты взломали детские смарт-часы стоимостью менее 30 долларов, которые носил журналист WIRED.

Исследователи отслеживали его маршрут, незаметно делали снимки встроенной камерой и включали микрофон. Устройство при этом не подавало никаких признаков слежки. Очень заботливый гаджет — только непонятно, о ком именно он заботится.


Проблема оказалась куда шире одной розовой безделушки. Исследователи изучили более 70 GPS-часов и автомобильных трекеров. Свыше 60 брендов использовали инфраструктуру двух китайских платформ — SETracker и NewGPS2012. Вместе с SinoTrack на три цепочки поставок приходятся десятки миллионов устройств.


В некоторых случаях защита была настолько условной, что отсутствие нормальной аутентификации позволяло отправлять команды практически любому гаджету. Злоумышленник мог отслеживать или подменять геолокацию, перехватывать сообщения, менять экстренные контакты, включать микрофон, камеру и видеозапись.


У SinoTrack исследователи также обнаружили демонстрационную учётную запись с доступом к миллионам устройств и SQL-инъекцию, открывавшую сведения о местоположении, паролях и автомобилях. В NewGPS2012 похожие уязвимости позволяли выполнять код на серверах. Специалисты заметили и признаки того, что инфраструктуру могли взломать раньше них.

Представитель SETracker заявил, что проблемы устранены. Незадолго до выступления исследователей на Black Hat прежние методы атаки действительно перестали работать, однако полноту исправлений подтвердить не удалось. В SinoTrack и NewGPS2012 уязвимости, по их данным, всё ещё сохраняются.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru