


Android начал автоматически отправлять документы в Google Drive

Android начал автоматически отправлять документы в Google Drive

Android начал автоматически отправлять документы в Google Drive

Google наконец запустила резервное копирование документов с Android-смартфонов в облако. Функция, которую компания готовила почти год, распространяется в стабильной версии Google Play Services 26.26.

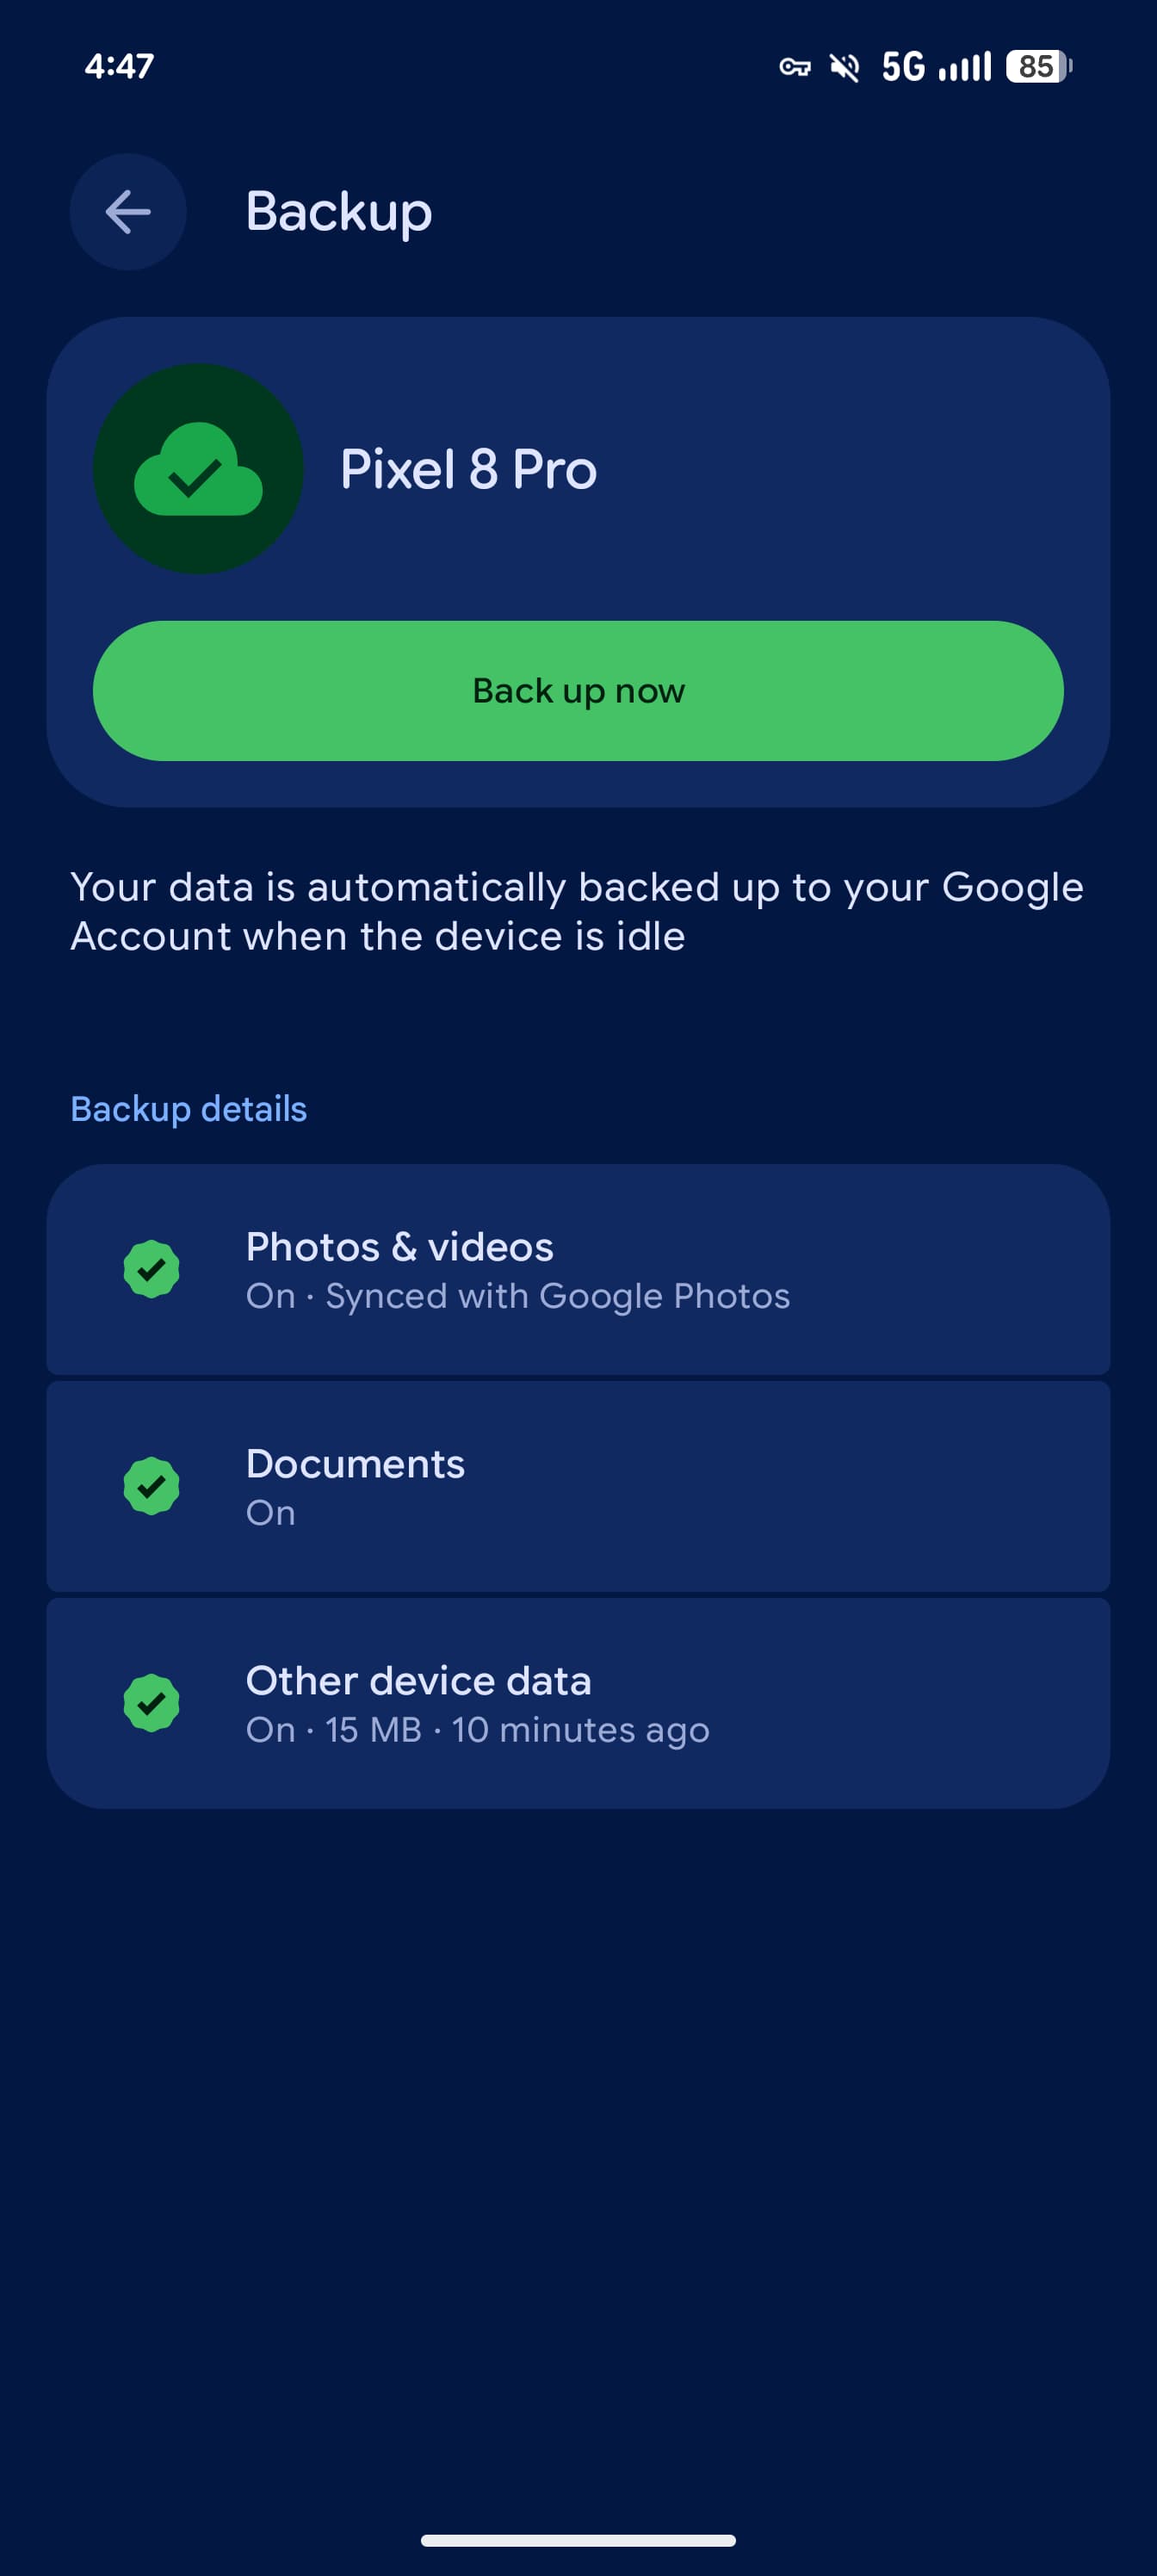
На смартфонах Pixel новый пункт «Документы» появляется в разделе «Настройки» → «Аккаунты и резервное копирование» → «Резервное копирование Google».

По умолчанию функция выключена, Google всё-таки не стала без спроса кормить Drive содержимым папки Downloads.

После активации документы автоматически загружаются в новую папку Android backups на Google Drive. Внутри создаётся отдельный каталог с названием смартфона. Поддерживаются PDF, DOC, PPT, XLS, ZIP и другие форматы. Под горячую руку попадают даже APK-файлы из папки загрузок.


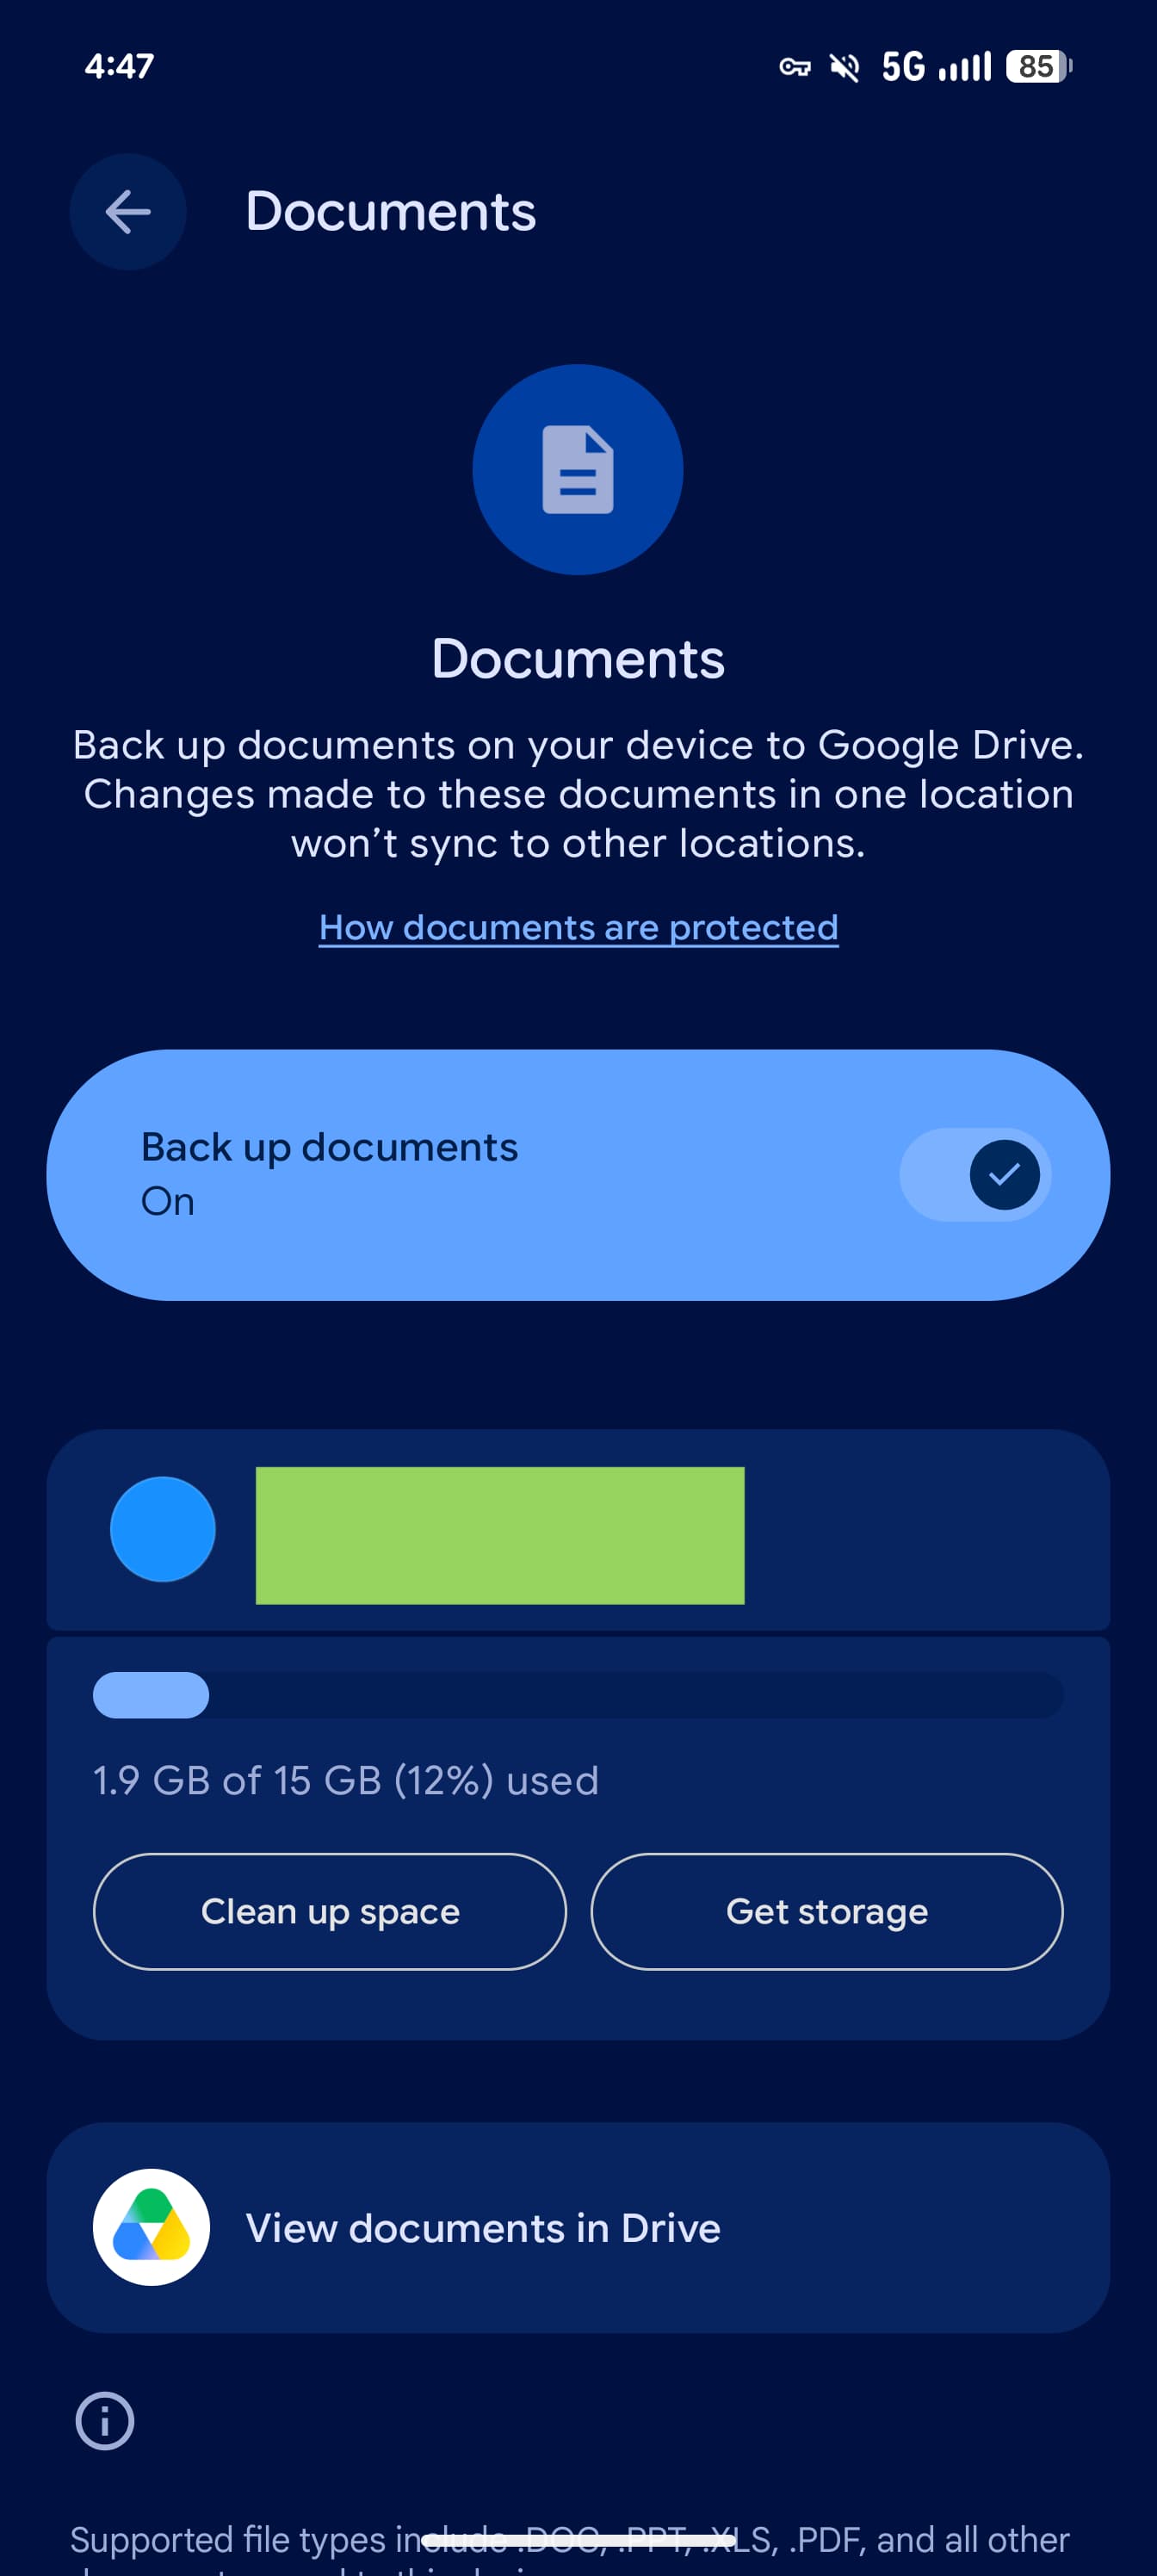
За облачный комфорт придётся расплачиваться гигабайтами: копии занимают место в хранилище Google Drive. На странице настройки можно проверить остаток, освободить пространство или, разумеется, купить дополнительное.

Есть и важный нюанс. Отключение резервного копирования не удаляет уже загруженные файлы, поэтому чистить папку на Drive придётся вручную. Полноценной синхронизации тоже нет: если изменить документ на смартфоне, его облачная копия автоматически не обновится, и наоборот.

Первые следы функции обнаружили ещё в августе 2025 года, а в феврале 2026-го Google официально упомянула её в обновлении Play System. Затем копирование документов появилось в бета-версии Play Services, и только теперь добралось до стабильной сборки.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru